 Dmitry


Это дорого? Серьезно?
Dmitry
Как микротик в DNS / Citilink...
 Alex
FortiGate 30 E/ 60 D/60F/61E/61F/80E/60E/81E-POE/5
https://www.avito.ru/moskva/oborudovanie_dlya_biznesa/fortigate_30_e_60_d60f61e61f80e60e81e-poe5_4232003040
Эм, там не написано что и это именно 60F стоит 10к рублей
 Pavel
Надо поискать, за 10к я б с руками парочку забрал себе в лабу. Но таких цен не вижу именно на 60f
Alex
Но справедливости ради, я посмотрел спеки, даже за 90к рублей это мука для такой промзводительности
Dmitry
Надо поискать, за 10к я б с руками парочку забрал себе в лабу. Но таких цен не вижу именно на 60f
Б/у вполне можно найти - ну ладно может быть за 20k - с проблемами в переносе аккаунта, впрочем это совсем другая история:)
Alex
Хотя более старшие модели с различными сопроцессорами для контента и тд куда интереснее. Но стоимость нвверное миллионами будет
Dmitry
Хотя более старшие модели с различными сопроцессорами для контента и тд куда интереснее. Но стоимость нвверное миллионами будет
F серии - вполне хватает на small / medium office.
Тем более хватит для дома.
Alex
F серии - вполне хватает на small / medium office.
Тем более хватит для дома.
Дома хватит роутера за 2000-3000₽ 😀 или микрота.
Конечно если у вас дома дата-центра нет.
Dmitry
100f - молотит 200mbit/s с инспекцией трафика.
Dmitry
Дома хватит роутера за 2000-3000₽ 😀 или микрота.
Конечно если у вас дома дата-центра нет.
Тут просили обучения и развития, если что.
Dmitry
И ой все, если нужно объяснять, то не нужно объяснять.
cgooq
Нужен конфиг целиком.
пока пришел к тому, что роутинг напрямую зависит от allowed-address в пирах
 Dmitry
 Мария
/rules
Нажмите, чтобы прочитать правила чата!
cgooq
Да, это же WG
короче "малой кровью" на вланах и wg ipv4 unnumbered сделал, работает pbr в vrf но уже в разные wg интерфейсы. Меня устраивает. Надо теперь проверить что там с OSPF в multi-peer wg (на этапе multi-peer не взлетело нарезал p2p + /30 ipv4 линки + OSPF между узлами)
Daniil Yurevich
Ребята, я же правильно понимаю концепцию wg, что для каждого отдельного пира надо создавать отдельную запись со своей парой ключей, адресов и т.д.?
Alex
Вопрос интересный.
Имеется:
Серв с:
1. ESXI 7.0
2. Router OS 7.16
3. Ubuntu 22
Есть некий сервис там далеко в америкосии с пингом 110мс
Этот сервис шлет порядка 18000 сообщений в секунду, это около 70-90мбит трафика плюс-минус
Бубунта <> RouterOS (NAT) <> Сервис
По какой-то неведомой для меня причине эта схема обрывается с ошибкой socket read error
Я перебрал весь софт который читает этот поток (думал можно не успевает читать и тд), добавил логирование и методом тыка выяснялось что в какой-то момент сервис продолжает писать в мой сокет, а он переполнен и отключается. Хотя по факту все прочитано
Ну, я перебесился тут и думаю – твою ж мать, где ошибка. Выдал белый IP убунте и все заработало без проблем, точнее работает уже сутки. Ради интереса решил повторить через ROuterOS прогнать и нат – опять соединение глохнет.
Вопрос, что надо настроить чтобы этого не было?
Разобрался в вопросе, если вдруг у кого стоит RouterOS под ESXI без PCI Passthrough или SR-IOV – можно с чистой совестью удалять. Потому что виртуальные интерфейсы e1000/x и VMXNET3 прокидываются в систему с максимальным кэшем 4096 байт. Виртуал свитч сверху создает Pool Memory и очередь. При большом количестве пакетов легко получаем обрыв соединений.
Я не нашел (и в целом не искал) как на RoS поднять Rx/Tx буфер даже до значения 4096, т.к по-молчанию там 1024/512
Но даже при 4096 драйвере это очень мало и в прод не годится. Конечно речь идет про маршрутизацию внутри виртуального свитча
 unknown
/rules
Daniil Yurevich
Как на бубунте посомтреть знаю, но глаз зацепился именно за дефолтное значение на ros
 Павло Михайлович
или пробрасывать физический интерфейс?
Alex
Как на бубунте посомтреть знаю, но глаз зацепился именно за дефолтное значение на ros
Это дефолтное значение драйверов которое производят для ESXI. Независимо от ОС там будет макс допустимое значение 4096
"Я не нашел (и в целом не искал) как на RoS поднять Rx/Tx буфер даже до значения 4096, т.к по-молчанию там 1024/512
Но даже при 4096 драйвере это очень мало и в прод не годится. "
При задранных значениях на ОС Windows / Linux обваливается коннект даже с задранным буфером драйвера до 4096. И обваливается при довольно детских нагрузках 15-20к RPS
Павло Михайлович
а есть офф.инфа пот этому поводу? или от vmware/mikrotik? вопрос таки довольно интересный
Alex
а что делать? менять гипервизор?
Если вас ничего не беспокоит, зачем что-то менять. Есть PCI-passthrough и SR-IOV, собственно последним я решил проблему отдав прямой доступ к сетевой карте в обход виртуальной структуры.
Опять же эта ситуация касается исключительно кейсов где есть нагрузка и у вас RouterOS стоит как маршрутизатор внутрь сети
Alex
а есть офф.инфа пот этому поводу? или от vmware/mikrotik? вопрос таки довольно интересный
Они написали все в доке, что 4096 макс выдаем виртуальные, потом работает сложный механизм очереди виртуального свитча
Видимо в стандартных кейсах когда машины общаются с интернетом не через одну точку типа RouterOS, а к пример без nat просто идет на сетевуху которая на виртуальном свитче – все будет работать корректно. А если у кого и возникают проблемы они скорее всего на таких потоках просто делают несколько виртуальных машин и в самой простой ситуации устраивают Robin-Bobin
Daniil Yurevich
Alex
У вас видимо pps какой-то лютый.
50-60к сообщений отдельных в минуту, и то в пиках с потоком 13-14мб/сек – это детский поток. Но его выбивает стабильно через пару минут. Уже поставив на сетевуху напрямую все держится сутками
Daniil Yurevich
50-60к сообщений отдельных в минуту, и то в пиках с потоком 13-14мб/сек – это детский поток. Но его выбивает стабильно через пару минут. Уже поставив на сетевуху напрямую все держится сутками
Слушай, ну, интересно. Если с десяток+ инсталляций с router os и VMware. трафику с каждой около 100мбит в чнн. У тебя real-time трафик?
Alex
Daniil Yurevich
да у меня RT
На правах гипотезы - есть подозрение, что это какая-то своеобразная обработка udp трафика. Я то тут, то там встречался с тем, что router os как-то медленно его молотит (на правах бабка бабке сказала, т.е. на форумах). Предлагаю, что сюда ещё добавляется, ограничения драйверов про которые ты написал.
Но в целом за информацию спасибо.
Alex
На правах гипотезы - есть подозрение, что это какая-то своеобразная обработка udp трафика. Я то тут, то там встречался с тем, что router os как-то медленно его молотит (на правах бабка бабке сказала, т.е. на форумах). Предлагаю, что сюда ещё добавляется, ограничения драйверов про которые ты написал.
Но в целом за информацию спасибо.
Прикол в том, что первым делом я пошел и выдал принимающей машине белый ip в обход рос, потом повторил тоже самое только с виндой. Везде выбивало буквально сразу даже когда 10к летит.
Потом прошло еще время за которое я обновил даже firmware сетевой в биосе..и уже в от отчаянья начал мучать чатгпт который на 50-ом сообщении намекнул что есть кэш сетевой…и уже тогда я поменял на макс значение и оно стало работать, но на пиках вышвыривало сразу
Alex
На правах гипотезы - есть подозрение, что это какая-то своеобразная обработка udp трафика. Я то тут, то там встречался с тем, что router os как-то медленно его молотит (на правах бабка бабке сказала, т.е. на форумах). Предлагаю, что сюда ещё добавляется, ограничения драйверов про которые ты написал.
Но в целом за информацию спасибо.
А по поводу юдп, ну там кто во что горазд делает. Там же соединения так такого нет, но оно как бэ есть. Я прям теорию не помню, но состояние все равно где-то там храниться и тд
cgooq
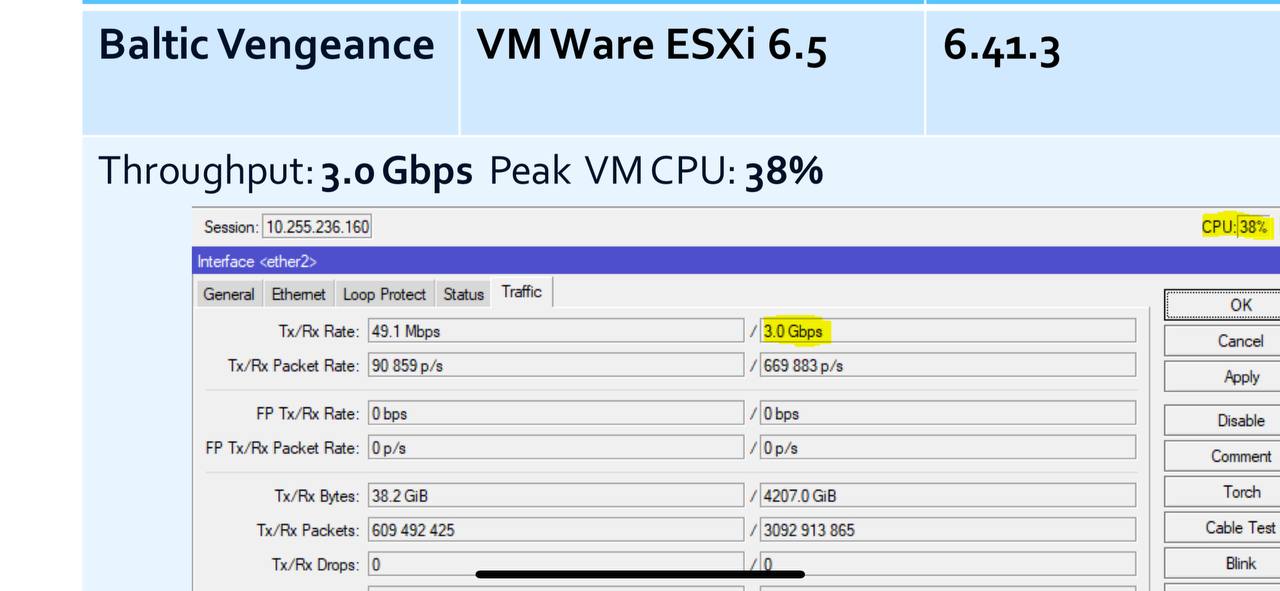
По mikrotik chr vmware stress test еще много интересного выводит. В мумдоке цифры приличные по пропускной
cgooq
 Павло Михайлович
тоесть в hyper-v который все хейтять работает намного быстрее?
Павло Михайлович
как по мне 7й esxi медленее 6й
Павло Михайлович
но это чисто мои наблюдения
cgooq
Alex
 Василий
подскажите, точка RbcAPGi-5acD2nD - как лучше ставить - на стену или на потолок, чтоб вниз смотрела или не имеет значения?
 Андрей
подскажите, точка RbcAPGi-5acD2nD - как лучше ставить - на стену или на потолок, чтоб вниз смотрела или не имеет значения?
Лучше - на потолок, по факту разница настолько не велика, что разницы нет.
Василий
Лучше - на потолок, по факту разница настолько не велика, что разницы нет.
Так и решил, спасибо )
Петр
 Dmitrii
 Dmitrii
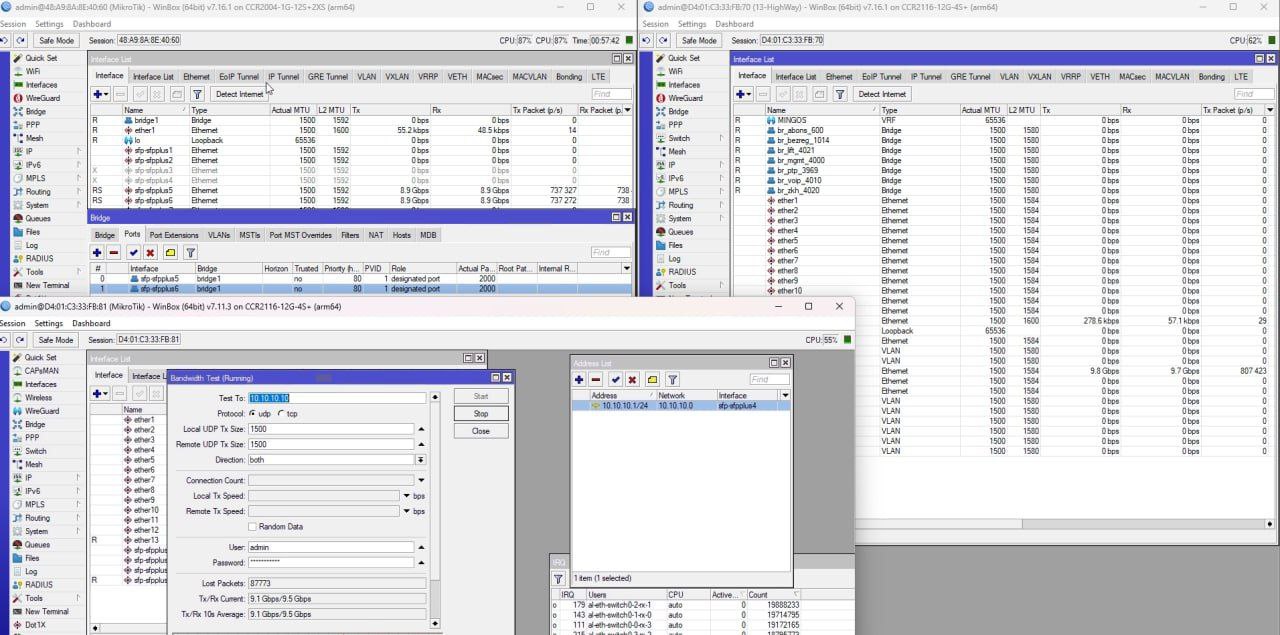
А там как бы 12 портов 10г, и даже 25г есть. Как оно должно работать если оно даже 10г не вывозит?
 Denis
Dmitrii
То же та же беда. Поставили рядом D-Link для "бриджа"
сколько трафика через длинк прокачиваете?
Dmitrii
а на 2004 что сейчас висит? Только технические вланы и минимум трафика?
 Sergio
Dmitrii
Обновите прошивы на последние.
И фрейм поставьте побольше.
уже. и фреймы поставили 9000 на портах, тестировали от 1000 до 9000
Sergio
Sergio
И айперф
Dmitrii
нагрузки бттест только на 2116 на оба
Sergio
Так же тестировать надо так:
Комп—-2004—2004—комп
Ну или если у васодна железка то
Комп —-2004—-комп
Denis
а на 2004 что сейчас висит? Только технические вланы и минимум трафика?
NAT, DMZ, все что "умное". Пару гигов прокачивает спокойно, иногда правда вачдог его перезагружает, но я думаю это уже что-то с железом
Dmitrii
Истину поймаете. Так как работает свич чип
у нас сейчас 2116 - 2004 - 2116
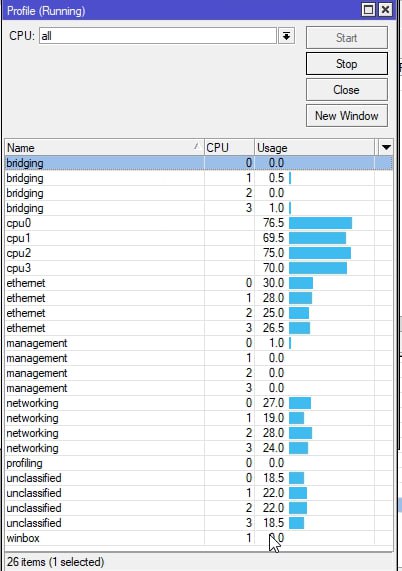
на обоих 2116 бттест грузит проц до 35 процентов. На 2004 нагрузка до 90%, чистый бриджинг
Sergio
Dmitrii
да, для тестов все поднял до топа
Dmitrii
 Sergio
Dmitrii
Странно, у меня есть 2116 но нет 2004… но есть модные свитчики завтра, которые через себя 1тб… затещю
2116 со свитч-чипом, у него все ок. а вот 12 интерфейсов по 10Г, и 2 интерфейса по 25Г при невозможности прогнать даже 10г через два порта меня вгоняют в ступор
Alex
2116 со свитч-чипом, у него все ок. а вот 12 интерфейсов по 10Г, и 2 интерфейса по 25Г при невозможности прогнать даже 10г через два порта меня вгоняют в ступор
 Alex
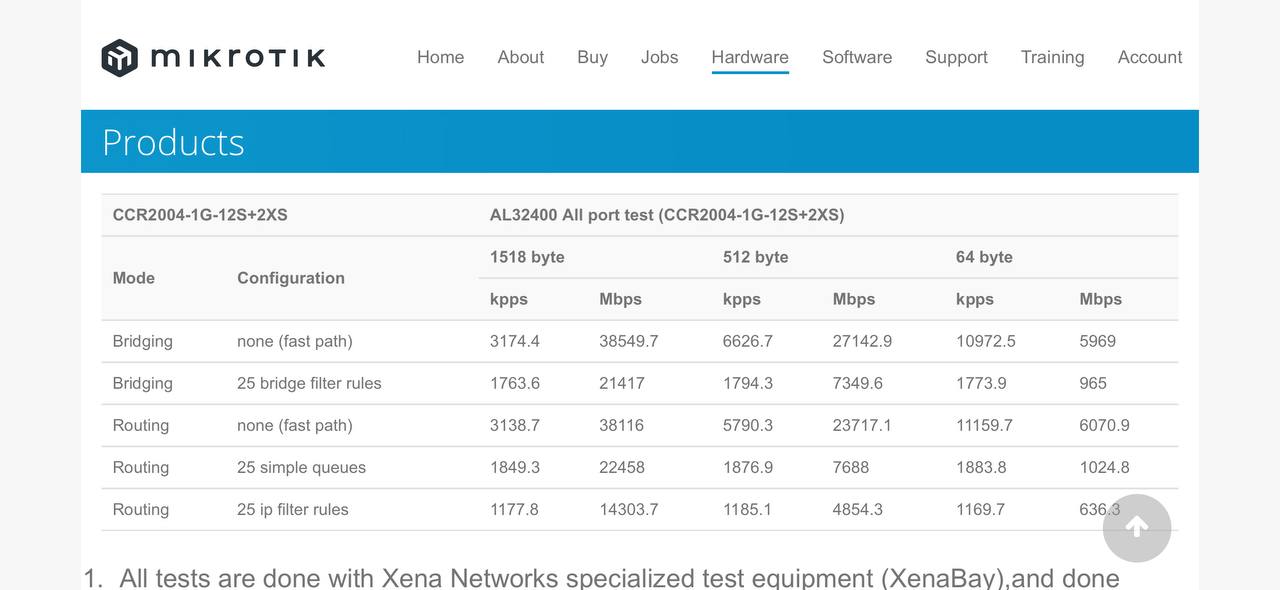
Тут без всего 1-я строчка 27-38гбит выдает
Maxi
Alex
как добиться 38 гигабит то? :)
Я к тому что вы сетуете на то что дырок много, а производительности нет. Так и ее и на заводе не было