х86?
Никогда
 Dmitry


 Innokentiy
пчм?
 Евгений
айпишники баним обычно атакующих, подскажите как лучше
читал статью https://bozza.ru/art-372.html
Не читайте больше таких статей.
Верните стандартный фаер.
Ддос обычно измеряется в гигабитах, он вам тупо аплинк весь забьет.
Dmitry
пчм?
Я с него начинал. Угадывать какое железо надо поставить и что там пошло не так при установке ROS больше не хочу.
Innokentiy
а, я имел в виду chr)
Innokentiy
бареметал да, нинужын
 Stanislav
а x86 вот прям в kvm или vmware не ставиться.
Stan&slav
Не читайте больше таких статей.
Верните стандартный фаер.
Ддос обычно измеряется в гигабитах, он вам тупо аплинк весь забьет.
а так по делу, где лучше фильтровать,я так и не понял от вас, если постоянно долбятся ip по рдп и тд
Dmitry
а так по делу, где лучше фильтровать,я так и не понял от вас, если постоянно долбятся ip по рдп и тд
По делу, лучше не выставлять rdp наружу
Евгений
а так по делу, где лучше фильтровать,я так и не понял от вас, если постоянно долбятся ip по рдп и тд
или список айпи с каких можно заходить на rdp или сначала впн до роутера.
Stan&slav
По делу, лучше не выставлять rdp наружу
от вас я понял, что вы сами не знаете, куча воды, а конкретики 0
Stan&slav
или список айпи с каких можно заходить на rdp или сначала впн до роутера.
суть не в рдп, а вопрос конкретный, где блокировать айпи которые долбятся
Dmitry
суть не в рдп, а вопрос конкретный, где блокировать айпи которые долбятся
Зачем их блокировать?
Stan&slav
если не в raw, то где? в пруфах разницы нет в фильре или раве
Dmitry
ну конечно, брутфорс не слышали о таком?
Слышал, и не только об этом.
Брутфорс какого сервиса?
Stan&slav
Слышал, и не только об этом.
Брутфорс какого сервиса?
а есть ли разница? если вы говорите , что в раве не стоит, то не услышал от вас где надо это делать
Stan&slav
получается вы сказали что не надо, но сослаться не можете ни на что, получается, что вы даёте советы не имеющие смысла
Dmitry
получается вы сказали что не надо, но сослаться не можете ни на что, получается, что вы даёте советы не имеющие смысла
Вы очередной писатель. Два дня назад я тут выкладывал свой fw.
А не статьи с сомнительных ресурсов.
Stan&slav
вопрос конкретный был, блокировать ip, вы тыкали что в раве не стоит делать, спросил где надо, много сообщение, но конкретно не сказали где
Dmitry
вопрос конкретный был, блокировать ip, вы тыкали что в раве не стоит делать, спросил где надо, много сообщение, но конкретно не сказали где
Эхх... Понятно. Ну что ж и в input / и в forward / и в raw в зависимости от ситуации.
Stan&slav
Эхх... Понятно. Ну что ж и в input / и в forward / и в raw в зависимости от ситуации.
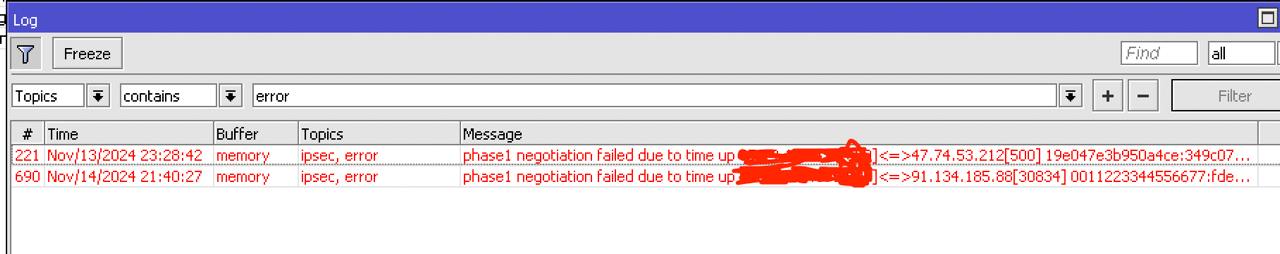
ситуация следующая, базовая настройка роутера, есть внешний ip, на нем vpn, несколько пробросов портов и некоторые ip пытаются форсить почтовый сервер и т.д., задача только в этом, в день до 100 айпишников не просто пару раз пытаются подключиться, так они на постоянной основе пробиваются, в логах их видно, есть правило, которое добавляет из в адресс лист для дальнейшей блокировки, но есть ip /подсети, которые постоянно форсят, вот их уже порядка 800 добавленых в ручную в рав на прероутинг, но вы сказали неправильно в рав добавлять... если в раве один дроп и ничего более. как быть то? нагрузка микрота firewall процесса порядка 60%
Евгений
суть не в рдп, а вопрос конкретный, где блокировать айпи которые долбятся
 Stan&slav
а в чём проблема с input/forward?
у меня проблем нет))) мне сказали что рав нельзя, но почему нельзя так ответ не получил и где лучше тоже )
Stan&slav
 Сигизмунд
Stan&slav
+/- одно и тоже
понял) спасибо) я просто начинающий, но когда говорят нельзя, но во многих инструкциях именно этот метод блокировки, возникаем вопрос почему нельзя? я без зла, мне просто непонятно, я несколько раз спросил почему нельзя в RAW drop добавлять, ответа так и нет :) то что через все правила проганяет пакет даже после дропа? если так, то на сколько разница в нагрузке ? статью показал которая в интернете, там разница +-5% ....
Stan&slav
и если дроп, потом ацепт, пакет пройёт после дропа? я не знаю по мне чушь какая-то
Сигизмунд
понял) спасибо) я просто начинающий, но когда говорят нельзя, но во многих инструкциях именно этот метод блокировки, возникаем вопрос почему нельзя? я без зла, мне просто непонятно, я несколько раз спросил почему нельзя в RAW drop добавлять, ответа так и нет :) то что через все правила проганяет пакет даже после дропа? если так, то на сколько разница в нагрузке ? статью показал которая в интернете, там разница +-5% ....
может на блэклист внимательно посмотреть? может там сетями лочить прям? вряд ли с бразилии Вам будут письма слать, к примеру...
Dmitry
ситуация следующая, базовая настройка роутера, есть внешний ip, на нем vpn, несколько пробросов портов и некоторые ip пытаются форсить почтовый сервер и т.д., задача только в этом, в день до 100 айпишников не просто пару раз пытаются подключиться, так они на постоянной основе пробиваются, в логах их видно, есть правило, которое добавляет из в адресс лист для дальнейшей блокировки, но есть ip /подсети, которые постоянно форсят, вот их уже порядка 800 добавленых в ручную в рав на прероутинг, но вы сказали неправильно в рав добавлять... если в раве один дроп и ничего более. как быть то? нагрузка микрота firewall процесса порядка 60%
Откройте для себя чудесный мир межсетевых экранов.
А роутеру - оставьте его задачи.
Stan&slav
может на блэклист внимательно посмотреть? может там сетями лочить прям? вряд ли с бразилии Вам будут письма слать, к примеру...
так и делаю порой, по маске 16 блочить приходится..
Stan&slav
Откройте для себя чудесный мир межсетевых экранов.
А роутеру - оставьте его задачи.
ну собственно от вас ничего не ожидал, вы так и отвечаете, можно просто ответить позаботьтесь о своей безопасности :))))
Dmitry
Зачем вообще логировать ненужный drop.
Stan&slav
Зачем вообще логировать ненужный drop.
я думаю вы не бот? О логировании ни слова не было))) вы сами начали умничать, что в рав нельзя и сливаетесь теперь от своего ответа?
Dmitry
ну собственно от вас ничего не ожидал, вы так и отвечаете, можно просто ответить позаботьтесь о своей безопасности :))))
Нет, тот кто умеет читать понимает.
Микротик не межсетевой экран.
Это маршрутизатор, вот и оставьте ему эти задачи, а после него поставьте ngfw.
Stan&slav
Нет, тот кто умеет читать понимает.
Микротик не межсетевой экран.
Это маршрутизатор, вот и оставьте ему эти задачи, а после него поставьте ngfw.
ответ я услышу от вас ПОЧЕМУ В RAW нельзя добавлять DROP IP ????
Dmitry
я думаю вы не бот? О логировании ни слова не было))) вы сами начали умничать, что в рав нельзя и сливаетесь теперь от своего ответа?
Прочтите ещё раз внимательно, те три сообщения которые я написал про raw.
Я понимаю, для вас это сложно, но вы постарайтесь.
Dmitry
В raw - в текущих условиях можно без потери производительности только drop-ать пакеты по address-list ( читай по ipset с hash )
RAW не оперирует соединениями и поэтому если там написать 1005019 правил, каждый, каждый пакет по ним пройдет
Stan&slav
я просто вангую что у половины из нас так настроен фаервол ))))
Сигизмунд
Прочтите ещё раз внимательно, те три сообщения которые я написал про raw.
Я понимаю, для вас это сложно, но вы постарайтесь.
да? а что такого коллега хочет несвойственного для рутера л3? при чём тут экраны? другой вопрос - откуда у него 60% - это вопрос
Stan&slav
В raw - в текущих условиях можно без потери производительности только drop-ать пакеты по address-list ( читай по ipset с hash )
RAW не оперирует соединениями и поэтому если там написать 1005019 правил, каждый, каждый пакет по ним пройдет
т.е. по вашим словам первое правило дроп айпи, а 10.000ное accept, то пакет пролетит?????
Stan&slav
можно по проще для тупых как я
Dmitry
т.е. по вашим словам первое правило дроп айпи, а 10.000ное accept, то пакет пролетит?????
По моим словам в raw только drop по адрес листам. Все. Больше там ничего быть не должно.
Я третий раз это уже повторяю.
Dmitry
да? а что такого коллега хочет несвойственного для рутера л3? при чём тут экраны? другой вопрос - откуда у него 60% - это вопрос
Межсетевой экран на forward.
Сейчас наверное и это придется объяснять.
Сигизмунд
Межсетевой экран на forward.
Сейчас наверное и это придется объяснять.
для примитивного л3? целый экран? сильно
Сигизмунд
По моим словам в raw только drop по адрес листам. Все. Больше там ничего быть не должно.
Я третий раз это уже повторяю.
попробуйте перенести в filter, drop на new, после правил пропуска established,related и посмотрите на загрузку цпу. мб. у Вас там конечно шторм и канал в гигабиты...
Alex
а так по делу, где лучше фильтровать,я так и не понял от вас, если постоянно долбятся ip по рдп и тд
На рдп есть fail2ban, который замечательно работает
Stan&slav
и fail2ban на сколько я помню для linux, анализатор логов, вопрос был исключительно, почему дроп не в RAW,,, тему можно закрыть)
Alex
причем тут ,rdp?
Вы наверное не поняли. Fail2ban не который ставится на linux-like системы, а на саму винду.
Stan&slav
Вы наверное не поняли. Fail2ban не который ставится на linux-like системы, а на саму винду.
не знал о таком, но для винды нет такой задачи) вопрос про микрот )
 Alexandr
Вы наверное не поняли. Fail2ban не который ставится на linux-like системы, а на саму винду.
rdp defender силами виндового файрволла работает
Alex
rdp defender силами виндового файрволла работает
Или он….еще есть Fail2BanForWin который делает тоже самое ;)
Alex
и fail2ban на сколько я помню для linux, анализатор логов, вопрос был исключительно, почему дроп не в RAW,,, тему можно закрыть)
Я отвечал на конкретную задачу, а ваш спор с Дмитрием - полемика.
С ним могу согласится только в том, что не надо делать из микротика фаерволл защиты.
Но между делом сам дроп пакетов по списку делаю через RAW. Справедливости ради, я в нем не вижу какого-то смысла, скорее дань моде…типа дропаешь по списку как fail2ban не угодных
Alex
Я периодически вижу сложные фаерволлы у других, с кучей цепочек защиты и тд. Белые списки на SSH, белые списки на RDP…различные приоритеты, рейт-контроль с внешней среды и прочая параша. Извините если обижу кого, но смотрю на это с презрением.
Там где требуется защита должны стоять механизмы IDS и тп. А если нет денЯк на IDS, тогда справляться с защитой на уровне приложения: на ssh вход по сертификатам и пусть долбятся хоть до усрачки и тд
 Александр
IDS тоже не панацея. Лучше всё вместе. А самое главное-"Никакого интернета!" 🤣)
Alex
IDS тоже не панацея. Лучше всё вместе. А самое главное-"Никакого интернета!" 🤣)
Там где IDS не поможет, всегда есть выход - blackhole
cgooq
Wireguard+VRF+PBR
Добрый день, столкнулся с проблемой:
ros 7.12.1
VRF1: wg0 (wireguard 10.0.0.1/28) + vlan11 + vlan12
wg0: peer11 (10.0.0.11/32) + peer12 (10.0.0.12/32) - используются как wan интерфейсы для vlan11
при этом для конструкции:
/ip firewall mangle
add action=mark-routing chain=prerouting new-routing-mark=vlan11 src-address-list=vlan11
add action=mark-routing chain=prerouting new-routing-mark=vlan12 src-address-list=vlan12
#
# PBR задача которого хост из vlan11 направлять через 10.0.0.11 в мир, vlan12 хост через 10.0.0.12
# Маршруты активны, оба хоста идут через .12
#
/ip route
add check-gateway=ping gateway=10.0.0.11@VRF1 routing-table=vlan11
add check-gateway=ping gateway=10.0.0.12@VRF1 routing-table=vlan12
#
не работает PBR в разные пиры
#pbr #wireguard #vrf
 Евгений
Почитал я ваши все сообщения и скажу свое мнение, как я понимаю в raw надо дропать для того чтоб это не доходила до filter чтоб не сильно загружать микрот, по поводу established related конечно они должны быть в filter. Почему из микрота нельзя делать межсетевой экран не понятно (он вроде отлично справляется. Но иногда задумываюсь о покупки отдельного межсетевого (но мне кажется микрот отдично справляется)
Евгений
По поводу доступа в роутер естественно он должен быть только через vpn и лучше бы по ключам ssh. Жаль конечно что нельзя сделать чтоб через винбокс по ключам заходить можно было.
Dmitry
Почитал я ваши все сообщения и скажу свое мнение, как я понимаю в raw надо дропать для того чтоб это не доходила до filter чтоб не сильно загружать микрот, по поводу established related конечно они должны быть в filter. Почему из микрота нельзя делать межсетевой экран не понятно (он вроде отлично справляется. Но иногда задумываюсь о покупки отдельного межсетевого (но мне кажется микрот отдично справляется)
Ковыряюсь я тут в своем отечественном конструкторе для взрослых.
Конечно, все можно сделать и разводным ключём, но зачем - если уже 100500 лет есть спец. инструмент.
Аналогия понятна?
Евгений
Да все все поняли уже давно, просто не каждый хочет ставить отдельный межсетевой. У кого-то бюджет не тот ну и т д, по разным причинам
Dmitry
Да все все поняли уже давно, просто не каждый хочет ставить отдельный межсетевой. У кого-то бюджет не тот ну и т д, по разным причинам
Отлично, нет бюджета и с такой ситуацией мы сталкивались.
Простой и логичный вывод, обернуть все в VPN.
Для тех, кто хочет развлечений - добро пожаловать в мир open source с этими вашими failtoban / suricata / guacamole и т.д.
Dmitry
Но зачем, если ты уже все это делал и хочешь спокойно спать.
Alex
Да все все поняли уже давно, просто не каждый хочет ставить отдельный межсетевой. У кого-то бюджет не тот ну и т д, по разным причинам
Если у вас бизнес дорос до того что требуется фаерволл или IDS, а денег нет - значит это неправильный бизнес. В остальных случаях микротик как фаерволл вас не спасет при любой минимальной атаке, либо его перегрузят благодаря фаерволлу, либо количеством трафика просто уложат линк.
Отсюда логичный вопрос: а зачем тогда нужны сложные настройки фаерволла со всеми этими танцами с бубном?
Евгений
Если у вас бизнес дорос до того что требуется фаерволл или IDS, а денег нет - значит это неправильный бизнес. В остальных случаях микротик как фаерволл вас не спасет при любой минимальной атаке, либо его перегрузят благодаря фаерволлу, либо количеством трафика просто уложат линк.
Отсюда логичный вопрос: а зачем тогда нужны сложные настройки фаерволла со всеми этими танцами с бубном?
Ну тут же не одни руководители it отрасли крупных компаниях сидят, тут и любителей полно. Половине я уверен и не нужно дорогостоящее оборудование, кто то просто играется с микротом для общего развития, кто то изучает сети и решил начать с микротик.
Евгений
Конечно ваши советы бесценны и мы обязательно прислушиваемся к каждому из них, но я думаю не стоит навязывать людям как им строить сеть. Каждый строит так как считает нужным)
Dmitry
Ну тут же не одни руководители it отрасли крупных компаниях сидят, тут и любителей полно. Половине я уверен и не нужно дорогостоящее оборудование, кто то просто играется с микротом для общего развития, кто то изучает сети и решил начать с микротик.
Честно, поиграйтесь хоть раз с дорогостоящим оборудованием, чтобы понять смысл.
Это более полезно чем лепить из буханки хлеба троллейбус.
Когда приходит понимание за что ты заплатил те или иные деньги - это бесценно.
Без сарказма.
Dmitry
Купить тот же Fortigate 60f можно на Авито за копейки, потом прочитав серт. курс - вы начнёте понимать, как и что можно фильтровать, как смотреть внутрь протоколов и т.д. и т.п.
Потом вам расхочется делать это на маршрутизаторе, потом вам захочется публиковать сервисы через м.э. - а дальше вы будете воспринимать этот мир как я :)
Innokentiy
Ну тут же не одни руководители it отрасли крупных компаниях сидят, тут и любителей полно. Половине я уверен и не нужно дорогостоящее оборудование, кто то просто играется с микротом для общего развития, кто то изучает сети и решил начать с микротик.
на правах руководителя айти отрасли крупных компаний замечу, что если бы все сотрудники понимали, за что им бизнес платит деньги, эта планета была бы намного, намного лучшим местом для жизни
Сигизмунд
а такой простой вопрос был у срач-стартера - правильно ли дропать в raw...
Innokentiy
правильно
Innokentiy
если делать дроп правильно, то нагрузка на проц несколько меньше
Сигизмунд
если делать дроп правильно, то нагрузка на проц несколько меньше
у человека нагрузка 60%, что навивает вопросы. ок, "правильно" это как? что б прям профит против filter получить?
Innokentiy
В raw - в текущих условиях можно без потери производительности только drop-ать пакеты по address-list ( читай по ipset с hash )
RAW не оперирует соединениями и поэтому если там написать 1005019 правил, каждый, каждый пакет по ним пройдет
Innokentiy
мне нечего добавить к этому