 Sergey


Подскажите, в каком направлении копать, чтобы wire guard клиенты могли выходить в интернет через сервер wg?
 Sergey
 Ярослав
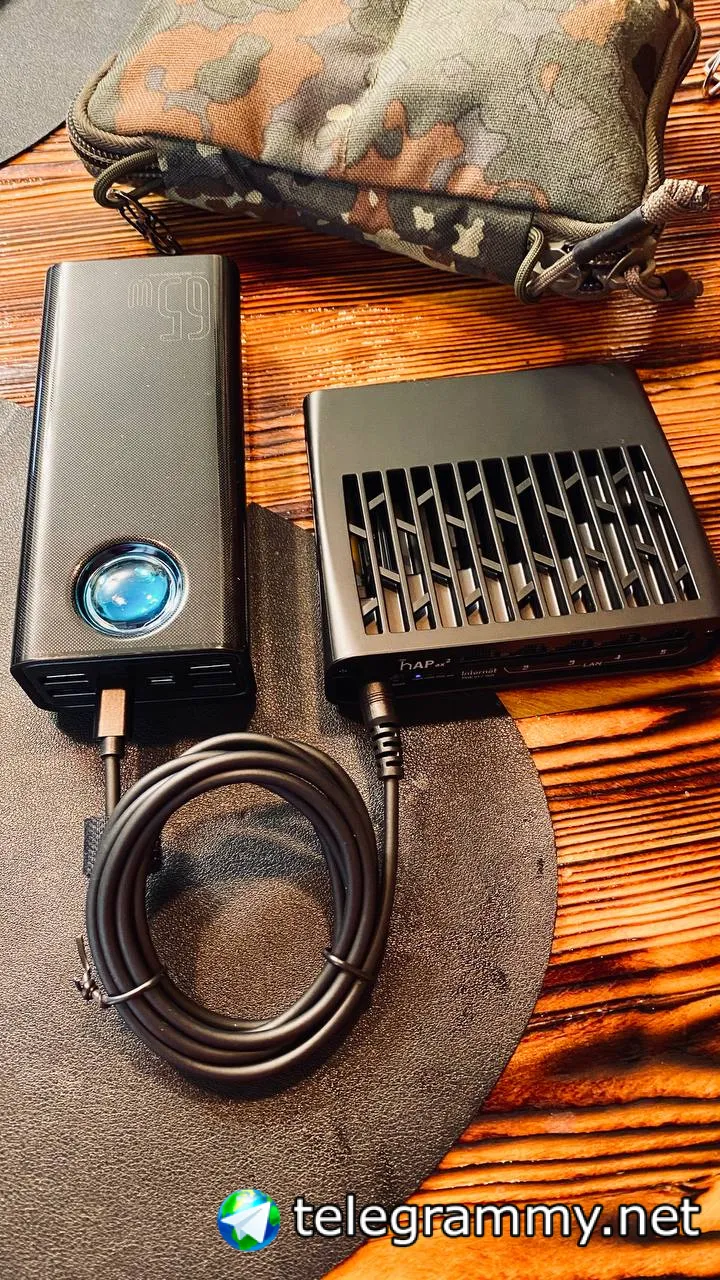
Столько много в корпусе дырок, и не одной усб
лучше так, чем как было в hap ac2 с нехваткой питания
IIyа
лучше так, чем как было в hap ac2 с нехваткой питания
нехватка мощности и шумы по питанию USB - "родовая" травма роутербордов, в скольких моделях она уже была, и всё исправить схемотехнику не могут.
 Григорий
и на роутере если веритьа вики их
Григорий
Firewall considerations
If you have default or strict firewall configured, you need to allow remote device to establish the WireGuard connection to your device.
/ip firewall filter
add action=accept chain=input comment="allow WireGuard" dst-port=13231 protocol=udp place-before=1
To allow remote devices to connect to the RouterOS services (e.g. request DNS), allow the WireGuard subnet in input chain.
/ip firewall filter
add action=accept chain=input comment="allow WireGuard traffic" src-address=192.168.100.0/24 place-before=1
Or simply add the WireGuard interface to "LAN" interface list.
/interface list member
add interface=wireguard1 list=LAN
Григорий
За счет файрвола решается? Если у меня и так открыт файрвол?
и на клиенте указать AllowedIPs = 0.0.0.0/0, ::/0
 Galeups
Всем привет, подскажите пожалуйста по настройке вифи. Имею hAP ax^2 с прошивкой 7.16.1 (stable), при настройке выбрал страну для вифи, по идее же должен появится список частот для этой страны, где я могу выбрать подходящий не занятый канал, но не пойму где это. Может кто сталкивался, Как можно сменить канал вифи?
Galeups
неужели сюда вводить вручную все каналы?
/interface/wifi/channel
Sergey
и на клиенте указать AllowedIPs = 0.0.0.0/0, ::/0
Маршруты я так понял не нужно вводить. Клиенты в интернет будут выходить через wg сервер по умолчанию.
Григорий
IIyа
Всем привет. Подскажите пожалуйста, а веб клиент к роутеру микртик в 7 версии так и не научился читать кирилицу в смс сообщениях входящих?
Более того, он даже родной латышский не понимает 😁 А все из-за соображений экономии памяти. Ищите статьи по словам "Функция-конвертер строки для отправки сообщений в Телеграмм" и прикрутите ее к получаемым СМС. Возможно, уже готовый скрипт для перекодировки СМС есть, я не интересовался.
IIyа
неужели сюда вводить вручную все каналы?
/interface/wifi/channel
Ну да, свой список - вручную. Это главное неудобство нового WiFi - отсутствие отображения дефолтных настроек (в старом они отображаются). Нужно смотреть либо по команде /print, либо в микротик вики, что там должно (или может) содержаться по-умолчанию.
Sergey
да
Все теперь буду с помощью аксепт правил в файрволе делать нужные маршруты. Спасибо, не знал.
Григорий
Все теперь буду с помощью аксепт правил в файрволе делать нужные маршруты. Спасибо, не знал.
Так у вас там на клиенте роутер стоит ?
Дмитрий 😎
 Дмитрий 😎
 Дмитрий 😎
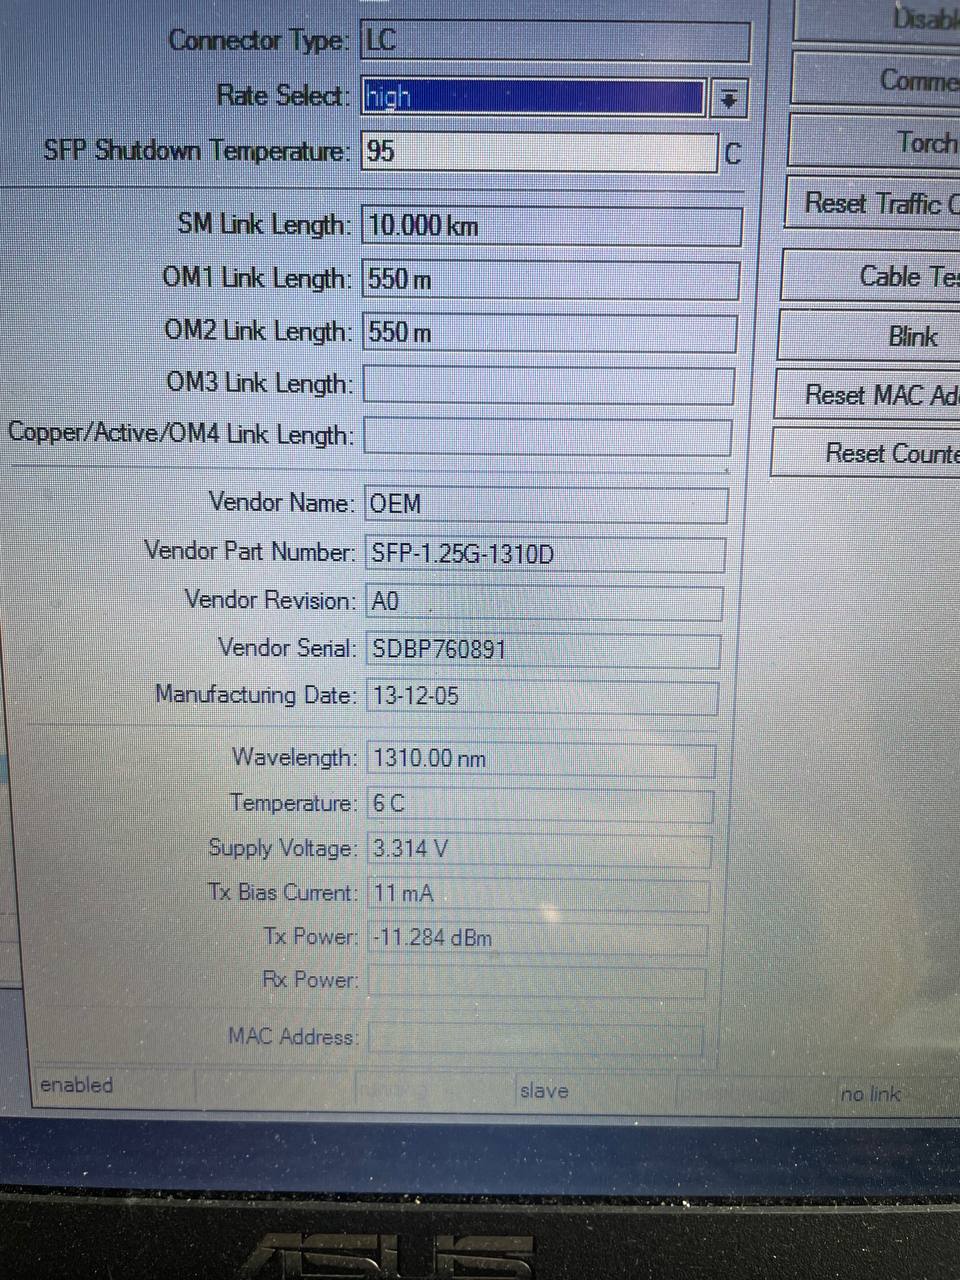
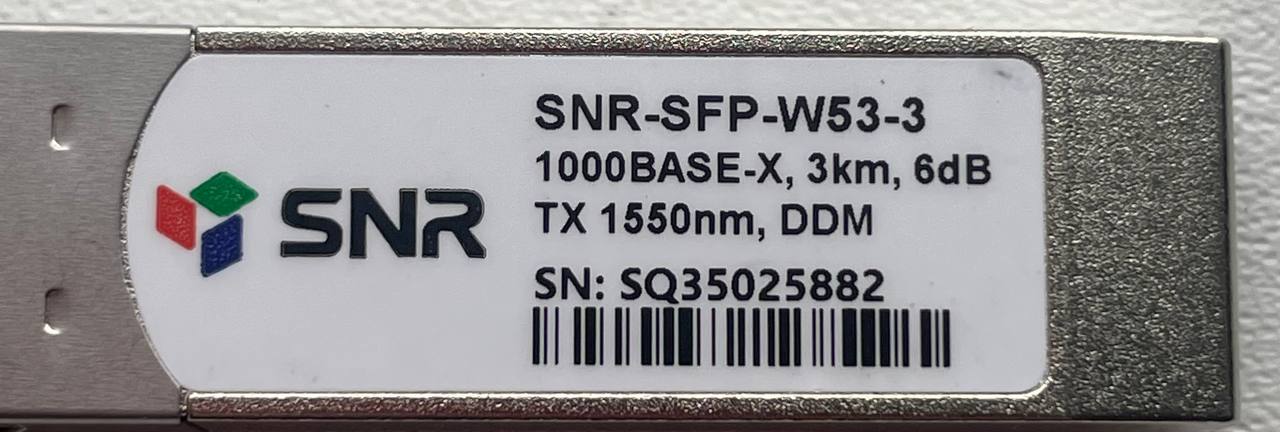
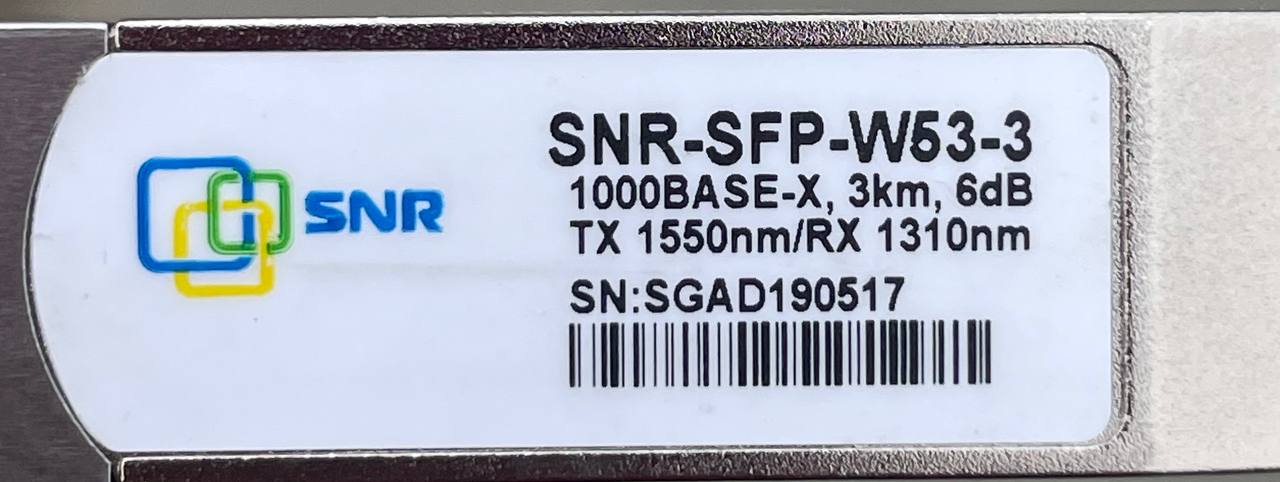
Почему модуль определяется как 1310? Неправильная маркировка ?
 Daemon
Sergey
Sergey
вроде у snr была ч/б наклейка, не ?
Дмитрий 😎
 Sergey
Так у вас там на клиенте роутер стоит ?
Да, роутер. Маршруты в обе стороны прокидывал, не сработало.
 Руслан
IIyа
 Евгений
/rules
Нажмите, чтобы прочитать правила чата!
 Константин
Более того, он даже родной латышский не понимает 😁 А все из-за соображений экономии памяти. Ищите статьи по словам "Функция-конвертер строки для отправки сообщений в Телеграмм" и прикрутите ее к получаемым СМС. Возможно, уже готовый скрипт для перекодировки СМС есть, я не интересовался.
спасибо, нашёл скрипт для отправки сообщений на почту. Там берётся PDU сообщение, в формате которогое передаются смс по мобильной сети, переводится в кирилицу, и шлётся на почту.
 Владимир
 Руслан
 Зырянкин
Коллеги приветствую! Первый раз пытаюсь настроить OpenVPN на Микротике (rb941-2nd) и пока без успешно. Использую впн hidemy.name, взял бесплатно на сутки, проверить. Вроде данные правильно ввожу а коннекта нет, может кто сталкивался с данной проблемой?
Stan&slav
Зырянкин
вручную, не разобрался как файлом конфига загружать. Сертификаты подгружаю файлами)
IIyа
Коллеги приветствую! Первый раз пытаюсь настроить OpenVPN на Микротике (rb941-2nd) и пока без успешно. Использую впн hidemy.name, взял бесплатно на сутки, проверить. Вроде данные правильно ввожу а коннекта нет, может кто сталкивался с данной проблемой?
Проверьте с Windows-клиента, доступен ли вообще сервер, так как возможны блокировки серверов или протокола OVPN вашим провайдером.
Зырянкин
понял, уже проверил) Сервер недоступен) Ищу дальше способ посмотреть рекламу на запрещённом видеохостинге
Зырянкин
может тут есть идеи? Нужен VPN на "РУЖУ") Через микротик
IIyа
может тут есть идеи? Нужен VPN на "РУЖУ") Через микротик
Ищите какой-нибудь (малоизвестный) VPS-хостинг, устанавливаете там свой виртуальный сервер/роутер и подключаете свой туннель к нему. Причем для просмотра рекламы сейчас сгодится даже внутрироссийский VPS, так как блокируют рекламу обычно на провайдерских стыках.
Зырянкин
 Grigory
Ищите какой-нибудь (малоизвестный) VPS-хостинг, устанавливаете там свой виртуальный сервер/роутер и подключаете свой туннель к нему. Причем для просмотра рекламы сейчас сгодится даже внутрироссийский VPS, так как блокируют рекламу обычно на провайдерских стыках.
причем спокойно L2TP/IPsec или IKEv2 бегает) с проводных провайдеров, само собой. а с мобилок наружу ходить удобно через микротик в рф в качестве джамп хоста
 Сергей
 Sasha
Sergey
может тут есть идеи? Нужен VPN на "РУЖУ") Через микротик
любой VDS за 100 руб/мес даже в локации РФ, и ВПН какой захотите, хоть pptp
Sasha
на бриджах и на виланах
Ну когда вы указываете на влан бриджах и не находитесь на них то так и будет отображать
Сергей
Ну когда вы указываете на влан бриджах и не находитесь на них то так и будет отображать
именно эти интерфейсы в бриджах
Sasha
именно эти интерфейсы в бриджах
Вам надо быть в этом vlan чтобы вы по ip зашли. И адрес вешать думаю правильно будет на влан
Sasha
Могу ошибаться
Сергей
Вам надо быть в этом vlan чтобы вы по ip зашли. И адрес вешать думаю правильно будет на влан
спасибо, надо подумать
Viktor
 Руслан
Mikе
Всем привет. Кто-то сравнивал Mikrotik с Cisco по производительности при vpn/ipsec? У Mikrotik будет аналог к примеру с 800 серией. Проблема, очень режет канал. Сейчас стоят rb750gr3
Danny
Viktor
И надо выделить 2 подстети чтобы к ним не относилось оно
 Sergio
Всем привет. Кто-то сравнивал Mikrotik с Cisco по производительности при vpn/ipsec? У Mikrotik будет аналог к примеру с 800 серией. Проблема, очень режет канал. Сейчас стоят rb750gr3
Сколько у вас подключений? Сейчас и планируется
Mikе
Rb3011uias-rm слабоват будет?
Sergio
Штук 50-60 и дальнейший рост. В идеале 100Мб/с
CCR 1036
CCR 2116
CCR2004
5009
1072(но я бы подождал ее обновы)
1036 сейчас у меня жует порядком 120-180 подклбчений хомяков.
2004 скоро переедут и хомяки и сайты их порядком 200
Sergio
Думая 5009 вам за глаза
Petr
Rb3011uias-rm слабоват будет?
3011 сильно поплохело с приходом 7ки по производительности. Лучше не надо
ZlyddeN
3011 сильно поплохело с приходом 7ки по производительности. Лучше не надо
т.е. тем, у кого 3011 лучше оставаться на RoS 6 ?
Petr
т.е. тем, у кого 3011 лучше оставаться на RoS 6 ?
В целом, да
Надо профиль нагрузки смотреть, поплохело в первую очередь роутингу (-routing cache)
По сути железка уже легаси, хоть и не сильно старая
Mikе
3011 сильно поплохело с приходом 7ки по производительности. Лучше не надо
Наверное вовремя. Планировал завтра chr обновить и hexсы сразу)
Sergio
Наверное вовремя. Планировал завтра chr обновить и hexсы сразу)
HeX S тож норм на удаленные точки у него есть спецчип отвечающий за шифрование.
Делал тесты - прикольно!
Но не для 50-60 включений
Sergio
5009 прям -пушка гонка!!! Рекомендосьен
В одном месте
Капсман
WG
Удаленщики (хомяки, сайты, подрядчики)
Вланы
Оспф
Рип для удаленщиков
2 тырнета
В целом на контору 200 юзеров.
15 вифи точек ах и АС
Нагрузки не более 10%
Alex
5009 прям -пушка гонка!!! Рекомендосьен
В одном месте
Капсман
WG
Удаленщики (хомяки, сайты, подрядчики)
Вланы
Оспф
Рип для удаленщиков
2 тырнета
В целом на контору 200 юзеров.
15 вифи точек ах и АС
Нагрузки не более 10%
У меня дома стоит, больше 10% нагрузка 😀
Но в целом согласен, нормальная железка
IIyа
спасибо, надо подумать
В целом, IP-адрес вешается на вышестоящий интерфейс, Если у вас interface vlan и они в бридже как порты - вешаете на бридж. если же используете Bridge Vlan Filtering и Interface Vlan поверх бриджа - то уже на них.
Grigory
HeX S тож норм на удаленные точки у него есть спецчип отвечающий за шифрование.
Делал тесты - прикольно!
Но не для 50-60 включений
он тоже на 7 сдулся, а в новом хексе ни слова про hw aes
IIyа