Заодно и новости от Гугла по такой же схеме сделал, а то у них тоже поддомены какие-то есть, запускались через раз. Все остальное у меня давно настроено, но список руками забивал. С ДНС всё удобней, если с DoH как-то подружить - будет идеально
Удалось разобраться с DoH. Оказалось, поддержка DoH для DNS FWD добавлена только с версии 7.16beta3. Установил rc2, и все завелось с DoH от Адгуарда.
 it's


 bmw
та же история. значит, это массовое, спасибо
Коллеги,
с месяца два наталкиваюсь на это, в августе уже четвертый туннель постоянно падает, 3-10 минут и опять "Handshake for peer did not complete after 5 seconds". И таблетка тут была одна -- сменить номер Listen Port на интерфейсе пира инициатора (который собственно и "звонит" тому, у кого статик)
d.
Коллеги,
с месяца два наталкиваюсь на это, в августе уже четвертый туннель постоянно падает, 3-10 минут и опять "Handshake for peer did not complete after 5 seconds". И таблетка тут была одна -- сменить номер Listen Port на интерфейсе пира инициатора (который собственно и "звонит" тому, у кого статик)
спасибо, но не помогло. ListenPort какой не ставь и PeerPort - не работает. причем если ListenPort не указать - он рандомно выбирается. пока экстренно переехал на openvpn + tcp, продолжаю наблюдать 🤧
bmw
 Sasha
А пир звонящего не имеет значения
Anton aka e2e4
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
wireguard перестал работать на нескольких провайдерах, как дела у остальных?
Сергей
Видимо у многих так
Сергей
Чебурнет все ближе
Сергей
Авантел Нск сказали что это РКН начал.
Сергей
С него тоже wireguard не поднимается
Сергей
хотя ovpn работает
Den
Я взял минимум на вдсина.ком , 2000₽ на два года , заявлены ограничения по трафику 32тб/месяц, ограничения скорости 1гбит, подключил несколько клиентов вг, в том числе пару микротов, и в основном работает) но почему то иногда бывает подвисание, но потом очухивается и прёт 1080р
Это какая-то акция у них? Вижу минимум $4,8 в месяц
Сергей
Ладно. перешел на l2tp. Вроде работает))
Andrey
 bmw
 Alexandr
Всем привет! А подскажите, настраиваем WireGuard, на второй стороне ip 10.200.0.1 а для нас выделили 10.200.19.73. Сейчас, чтобы заработало я на интерфейсе поставил 16 маску (10.200.19.73/16), тогда маршрут правильно отрабатывает и всё работает. Хочу уменьшить подсеть, попробовал на интерфейсе указать 10.200.19.73/24 и маршрут сделал 10.200.0.1 -> 10.200.19.73, но оказалось что так нельзя
 Руслан
10.200.19.73 попробуйте без маскиуказать.
а нетворк 10.200.0.1
Sasha
адрес звонка и пуб. ключ указывается именно в пире.
У звонящего только данные куда. Но не локальный порт
Руслан
Всем привет! А подскажите, настраиваем WireGuard, на второй стороне ip 10.200.0.1 а для нас выделили 10.200.19.73. Сейчас, чтобы заработало я на интерфейсе поставил 16 маску (10.200.19.73/16), тогда маршрут правильно отрабатывает и всё работает. Хочу уменьшить подсеть, попробовал на интерфейсе указать 10.200.19.73/24 и маршрут сделал 10.200.0.1 -> 10.200.19.73, но оказалось что так нельзя
потому что 10.200.0.1 не входит в этот диапазон. оттого и не работает
Alexandr
потому что 10.200.0.1 не входит в этот диапазон. оттого и не работает
А как правильно сделать? Мы как клиенты выступаем, а используем 16 маску
 Roman
Удалось разобраться с DoH. Оказалось, поддержка DoH для DNS FWD добавлена только с версии 7.16beta3. Установил rc2, и все завелось с DoH от Адгуарда.
Шикарно. Еще бы http2 завезли для doh что бы от того же яндекса работали dns
Алексей
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Специалисты пока не реализовали обход DPI на Микротиках?) Вдруг в 7 версию завезли или завезут какие нибудь манипуляции с пакетами заголовками которые помогут затруднить пенетрацию пакетов DPI))
Сергей
Пока что специалисты РКН потихому очебурашивают интернет))
Roman
Специалисты пока не реализовали обход DPI на Микротиках?) Вдруг в 7 версию завезли или завезут какие нибудь манипуляции с пакетами заголовками которые помогут затруднить пенетрацию пакетов DPI))
Я пока смог поднять в контейнере zapret/spoof-dpi.
Если прописывать прокси в телефоне или компе с указанием ip этого контейнера то все работает четко, но если попытаться сделать прозрачно и направлять нужный трафик через него с использование tun2socks то ничего не работает, тот же курл выдает SSL_ERROR_SYSCALL.
Хотя такая же схема с xray прекрасно работает. Теперь приходится выбирать, ютуб с рекламой или ручками через прокси.
Мб кто смог победить?
 Kontrman🐵
 Kontrman🐵
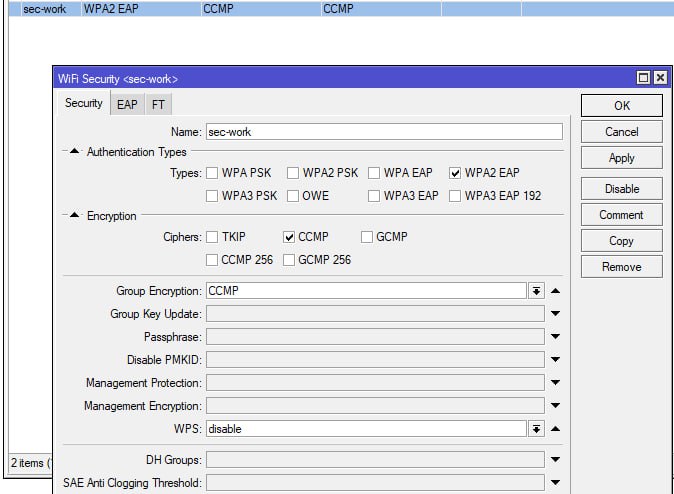
как будто пароль не стоит сейчас у wifi
 Innokentiy
а зачем какой-то пароль ставить, если говорить пущать/не пущать будет не микротик, а ад?
Kontrman🐵
а зачем какой-то пароль ставить, если говорить пущать/не пущать будет не микротик, а ад?
не выходит окно авторизации логин и пароль, Раньше работал, я хз что сделал и забыл. Но вроде такие же настройки
 Nemexis
Добрый день, кто пробовал CSS610-8P-2S+IN? Нужен ли ему доп блок DC для полноценной работы в смешанном режиме Passive + at/af? В Swos также можно выбирать принудительный poe high/low и forced on как на CRS112-8P-4S-IN?
Evgenii
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Всем дорого для, вопросы за 300: как правильно дебажить маршрутизацию в туннель? Вижу, что адреса для него маркируются, но по трассировке летят мимо.
При этом счетчик трафика на туннеле обновляется, но каким то совсем мелким числом пакетов
Innokentiy
я бы начал с постановки вопроса, ответ на который можно дать дебагом
AntonMila
Всем привет
подскажите,
сделал маркировку и настраиваю DUALWAN маршруты
/ip route
add check-gateway=ping distance=5 gateway=IP_GW_1 routing-mark=NET1
add check-gateway=ping distance=10 gateway=IP_GW_2 routing-mark=NET2
add check-gateway=ping distance=5 gateway=1.1.1.1
add check-gateway=ping distance=10 gateway=8.8.8.8
add distance=5 dst-address=1.1.1.1/32 gateway=IP_GW_1 scope=10
add distance=10 dst-address=8.8.8.8/32 gateway=IP_GW_2 scope=10
Коллеги подскажите, это правильно?
Сергей
Еще лучше стало блин. Микротик потерял днс. Вообще ничего не резолвит
Сергей
Ни через 8 ни через провайдерские днс
Сергей
А если на компе днс прописать, все работает
Руслан
Ни через 8 ни через провайдерские днс
яндексковский используйте.
я перестал использовать 8.8 и 1.1 с того момента как начались блокировки рыбнадзора и периодически до целевых днс пропадает связь...
ну а провайдерские то должны работать. никакое имя с микротика не резолвится?
Сергей
Сергей
Отбой. Всем спасибо. Это я сраный буратино))
Руслан
предположу что с маркировкой намудрили..
Сергей
В правило промахнулся и протокол поставил на файрволе
 NIKOLYA
Господа, вопрос.
В WG на микротик похрену на таблицу маршрутизации?
есть два прова, на втором статика
отмаркировал новые конекшены на входи прова в прероутинге, потом output то что отмаркировал и маркроут в нужную таблицу.
все работает, оба прова отвечают
но когда поднимаю wg тунель, пакет от меня прилетает в нужного ко второму прову, а выходит через первого через main
NIKOLYA
/ip firewall mangle
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=pppoe-rt new-connection-mark=con-pppoe-rt passthrough=yes
add action=mark-routing chain=output connection-mark=con-pppoe-rt new-routing-mark=route-pppoe-rt passthrough=yes
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=ether1 new-connection-mark=con-ether1 passthrough=yes
add action=mark-routing chain=output connection-mark=con-ether1 new-routing-mark=route-ether1 passthrough=yes
cgooq
SoyuzNet
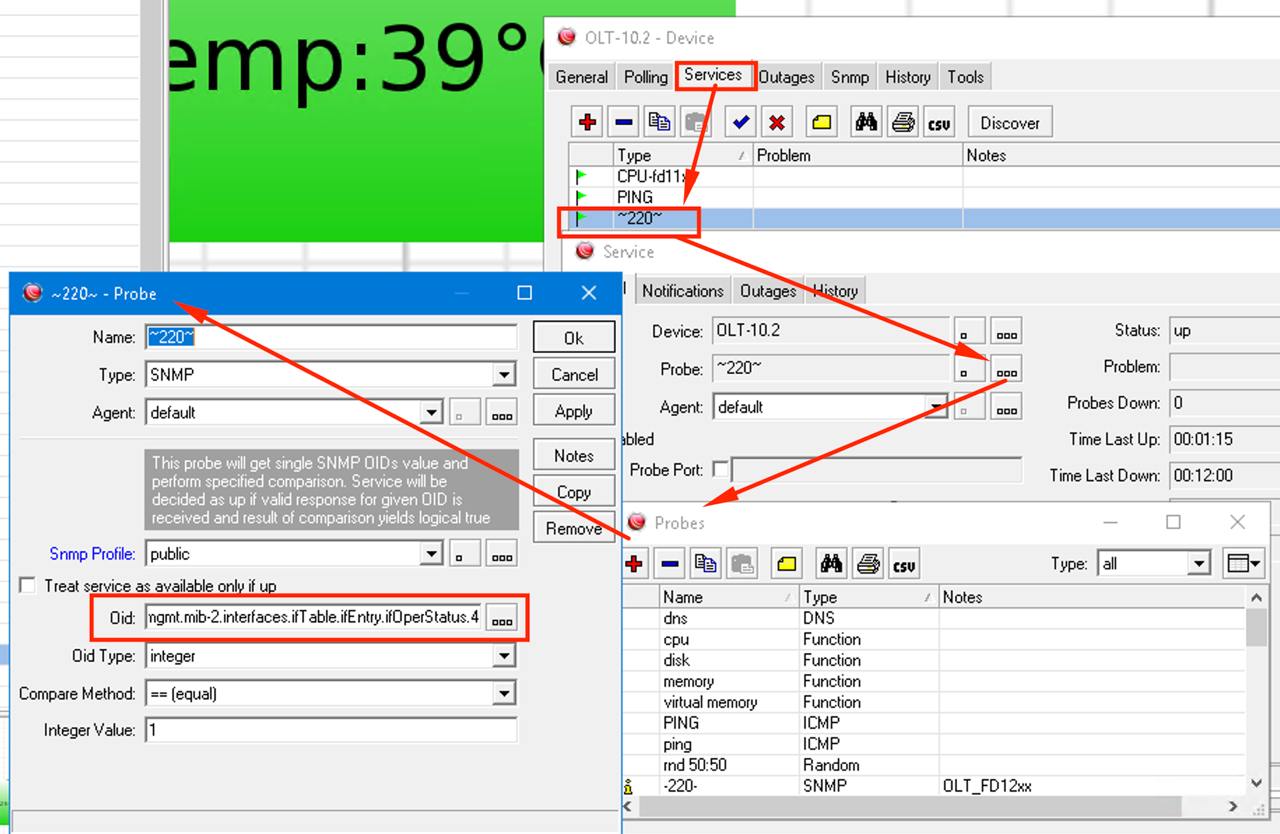
Всем привет, подскажите пожалуйста как в DUDE мониторить скорость порта на микротике?
Sergey
Всем привет, подскажите пожалуйста как в DUDE мониторить скорость порта на микротике?
правая кнопычка и включить историю :)
SoyuzNet
правая кнопычка и включить историю :)
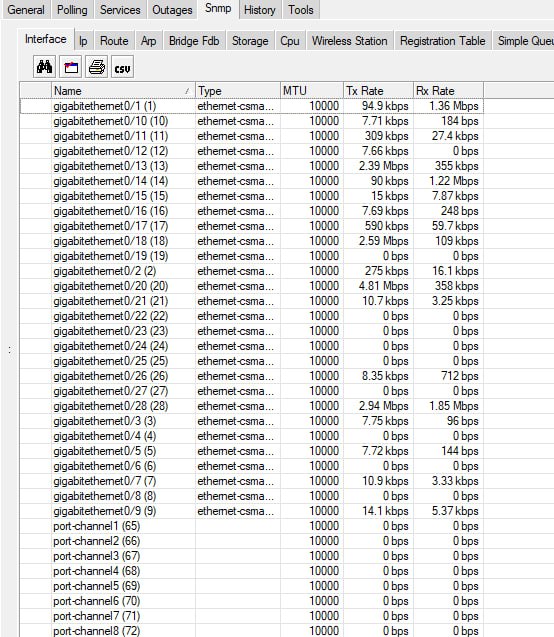
Нееее, надо что бы чувак мониторил rate порта и в случае падения с гигабита в сотку слал в телегу, перезадам вопрос приведите пример пробы что бы мониторить скорость порта
Sergey
Нееее, надо что бы чувак мониторил rate порта и в случае падения с гигабита в сотку слал в телегу, перезадам вопрос приведите пример пробы что бы мониторить скорость порта
а он так вообще умеет ?
скорость текущую показать - да
SoyuzNet
а он так вообще умеет ?
скорость текущую показать - да
Не знаю, забикс по моему умеет а вот ли умеет чувак без понятий
Sergey
Не знаю, забикс по моему умеет а вот ли умеет чувак без понятий
 Григорий
Нееее, надо что бы чувак мониторил rate порта и в случае падения с гигабита в сотку слал в телегу, перезадам вопрос приведите пример пробы что бы мониторить скорость порта
ну скриптом можно я думаю такое сделать, нужно ток научтиь его отслеживать изменения
SoyuzNet
 Евгений
 Евгений
дальше уже не ко мне.
я медные линки стараюсь не использовать в важных местах.
SoyuzNet
дальше уже не ко мне.
я медные линки стараюсь не использовать в важных местах.
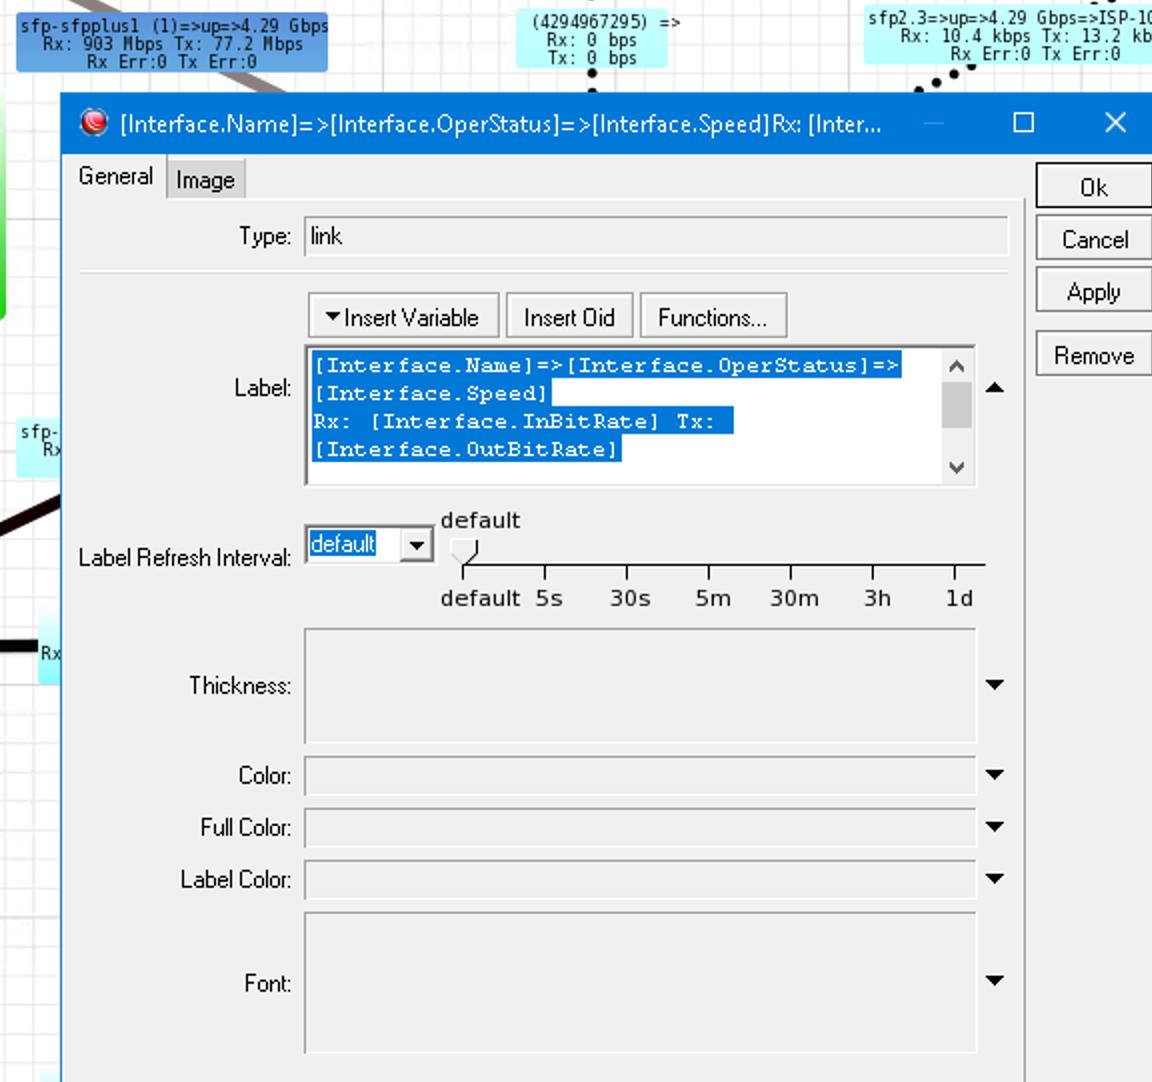
Это отображение на карте
Евгений
Это отображение на карте
 SoyuzNet
 Ivan
Коллеги, добрый день!
Проектирую интернет в загородном доме, не могу определиться, какую железяку ставить для взаимодействия с модемом.
Хочется что-то мощное, чтобы крутить контейнеры для ВПН, чтобы иметь тунели в большой интернет, и с Mini-PCIe, чтобы иметь модем (cat18, например) воткнутым напрямую в железо, без свистков по USB. За функционал точки доступа будет отвечать Кинетик Ультра, потому что она уже есть, но она не такая гибкая для обхода блокировок, так что наличие wifi не обязательно.
Если у кого-то был опыт с микротиками, которые удовлетворяют этим двум требованиям (мощь, miniPCIe) или просто был опыт постройки хорошего сетапа для загородного дома, - посоветуйте пожалуйста!
Сергей
RB1100AHx4 Dude Edition, RB3011 и RB5009. CCR (CCR2004-16G-2S+, CCR2116-12G-4S+, CCR2216-1G-12XS-2XQ).
Сергей
контейнеры в этих можно запускать
Сергей
Можно, но это будет больно)
Ivan
Bomberman
Можно, но это будет больно)
Requirements
Container package is compatible with arm arm64 and x86 architectures. Using of remote-image (similar to docker pull) functionality requires a lot of free space in main memory, 16MB SPI flash boards may use pre-build images on USB or other disk media
Bomberman
Requirements
Container package is compatible with arm arm64 and x86 architectures. Using of remote-image (similar to docker pull) functionality requires a lot of free space in main memory, 16MB SPI flash boards may use pre-build images on USB or other disk media
Так что, можно и на квадрат установить. Но, вопрос - зачем?
Bomberman
 Ivan
RB1100AHx4 Dude Edition, RB3011 и RB5009. CCR (CCR2004-16G-2S+, CCR2116-12G-4S+, CCR2216-1G-12XS-2XQ).
Ценник всех железяк и костыли как бы намекают, что проще и надёжнее по старинке зацепить что-то типо малинки и через нее держать тунели :)
Спасибо большое, что предупредили!
Сергей
мой 3011 проц нагружает под завязку)) и ничего толком не работает ни роутер ни контейнер))