 Innokentiy


да, кто-то наверняка с такой проблемой сталкивался. петля- это неприятно
 Oleg
Подскажите, какой метод создания сертификата лучше будет? Через микрот или через винду? Для Openvpn
 bmw
Подскажите, какой метод создания сертификата лучше будет? Через микрот или через винду? Для Openvpn
ИМХО -- первый вариант, все сертификаты делаются на МТ.
 Dmitry
Подскажите, какой метод создания сертификата лучше будет? Через микрот или через винду? Для Openvpn
Через внешний центр сертификации на чем бы он ни был. Избавите себя от гемора с пёреносом сертификатов.
 Ярослав
господа, а никто не тестировал, у hap ax3 хватает питания USB для работы внешнего диска или лучше по старой схеме питать отдельно через какой-то хаб? меня периодически мучают непонятные пропажи сети даже локально и при этом в логах не происходит ничего, хотя даже Winbox отсоединяется
bmw
Через внешний центр сертификации на чем бы он ни был. Избавите себя от гемора с пёреносом сертификатов.
Это да, правильно. Но вопрос тс ставил выбор только одного из двух
Петр
Подскажите, требуется видеть визуальный график средней скорости внутри vpn-туннеля на микротик. Как лучше всего это сделать?
Innokentiy
graphs
Innokentiy
ну или по snmp собирать на коллектор
Innokentiy
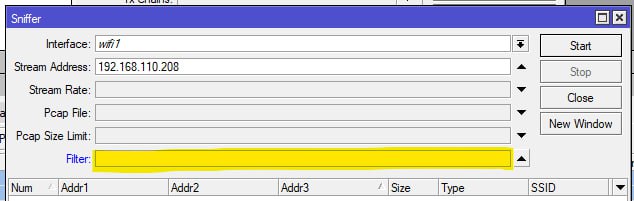
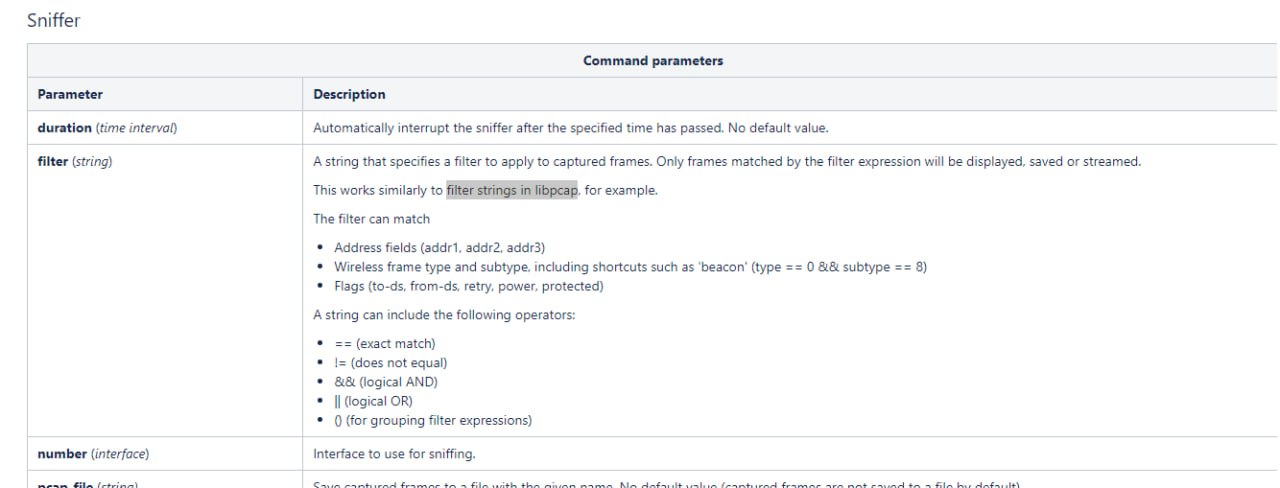
котаны, а подскажите синтаксис строки ашдеук d yfcnhjqrf[ wireless sniffer?
Innokentiy
 Innokentiy
 Innokentiy
но фильтры из либпкапа оно не жрет, ругается на инвалид фильтр
Satoshi
/rules@MissRose_bot
 Alexander
/rules@MissRose_bot
 Yury
УСКОРЯЕМ ЮТУБ
https://t.me/mikrotikclub/331259
Добрый день! Сделал как по инструкции. Страницы открываются через раз и меееедленно. Девайс hAP ac literally(RB952Ui-5ac2nD), ROS 7.12.1. ЧЯДНТ?
Vadim
Добрый день! Сделал как по инструкции. Страницы открываются через раз и меееедленно. Девайс hAP ac literally(RB952Ui-5ac2nD), ROS 7.12.1. ЧЯДНТ?
а в браузере резолвер кто? на лицо не совпадение выдачи, поэтому уходит не через vpn
Петр
Вчера столкнулся с ситуацией, тоже не работало, пока в firewall в этих двух правилах не указал in-interface-list=WAN
add action=drop chain=input comment="defconf: drop invalid" connection-state=invalid in-interface-list=WAN
add action=drop chain=forward comment="defconf: drop invalid" connection-state=invalid in-interface-list=WAN
Yury
а в браузере резолвер кто? на лицо не совпадение выдачи, поэтому уходит не через vpn
В системе DNS с адресом микрота
Yury
а в браузере резолвер кто? на лицо не совпадение выдачи, поэтому уходит не через vpn
DNS через https отключил
Yury
Nslookup кажет тамошние адреса. При блокировках давал бы местные
Ggg
/rules@MissRose_bot
Yury
Ещё пара вопросов: как на всё это дело влияет NAT и Fasttrack?
 Maxim
Ещё пара вопросов: как на всё это дело влияет NAT и Fasttrack?
нат подменяет адреса, фасттрек ускоряет обработку пакетов
Yury
нат подменяет адреса, фасттрек ускоряет обработку пакетов
Это понятно. Как это влияет на работу VPN и address list
Yury
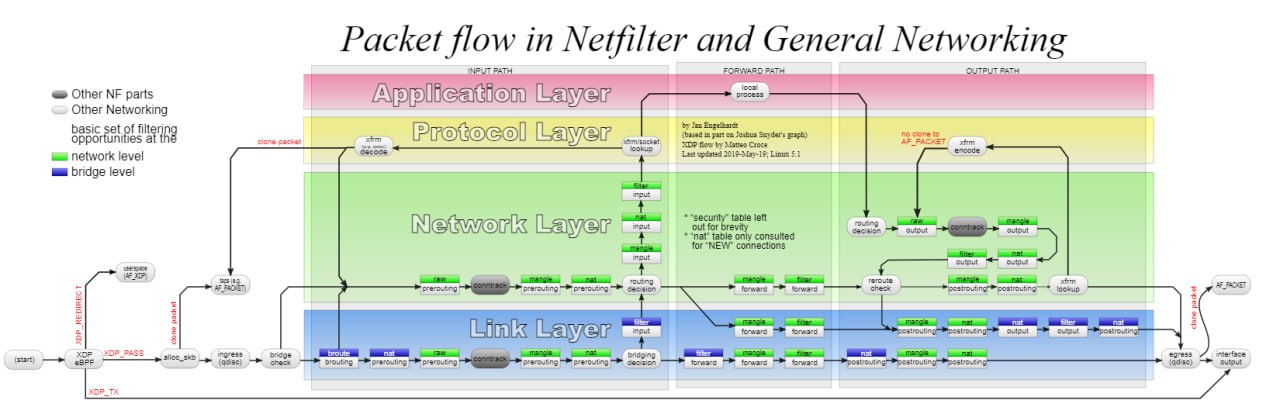
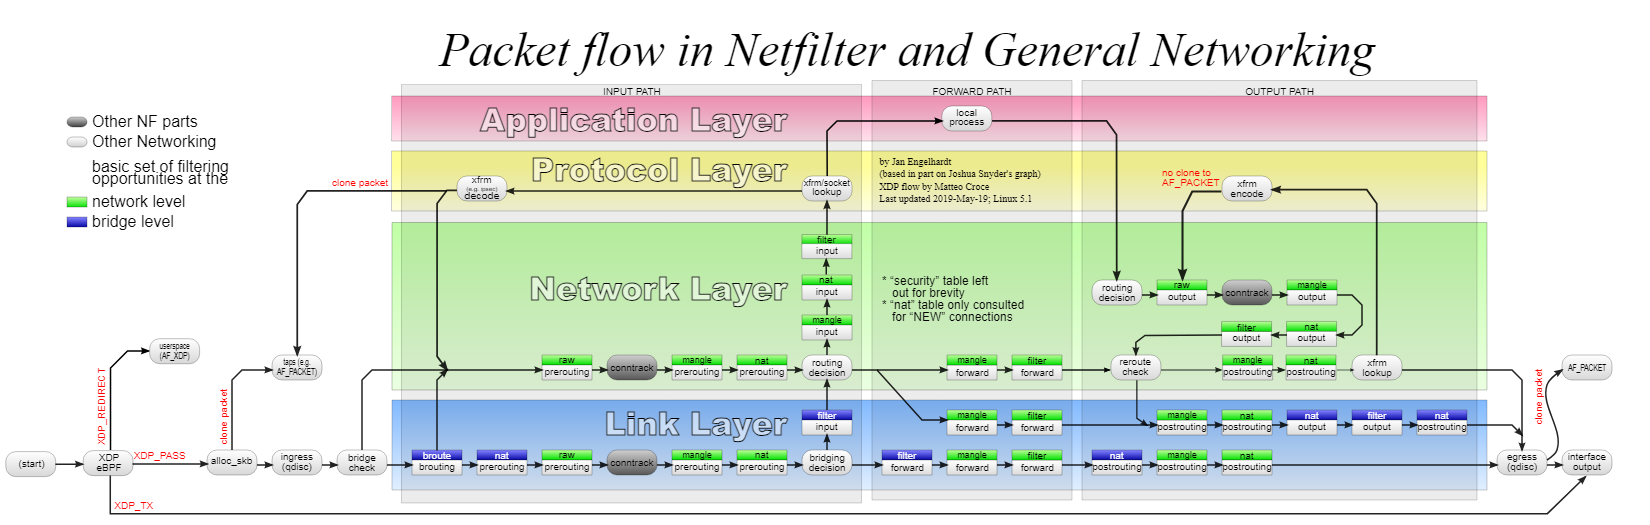
Нат, по идее, работает перед mangle
 Innokentiy
 Moneron 🇷🇺
 Евгений
Ещё пара вопросов: как на всё это дело влияет NAT и Fasttrack?
Мангл не работает при фаст треке.
https://help.mikrotik.com/docs/display/ROS/Packet+Flow+in+RouterOS#PacketFlowinRouterOS-FastTrack
 🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Не с первого раза получилось, но со второго все заработало. Реклама отлично показывает
Qurrrrrrr
Всем привет, подскажите пожалуйста, почему может rtl8852be не видеть 5ггц на cAP ax?
Первая ошибка не удалось подключиться, потом пропадает из списка
Qurrrrrrr
Всем привет, подскажите пожалуйста, почему может rtl8852be не видеть 5ггц на cAP ax?
Первая ошибка не удалось подключиться, потом пропадает из списка
2ггц ax сеть отлично подключается, в 5ггц все то же самое кроме ширины канала,не подключается
Qurrrrrrr
Телефон подключается к точке, если раздать с телефона 5ггц ас сеть, rtl8852be цепляется
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
Не с первого раза получилось, но со второго все заработало. Реклама отлично показывает
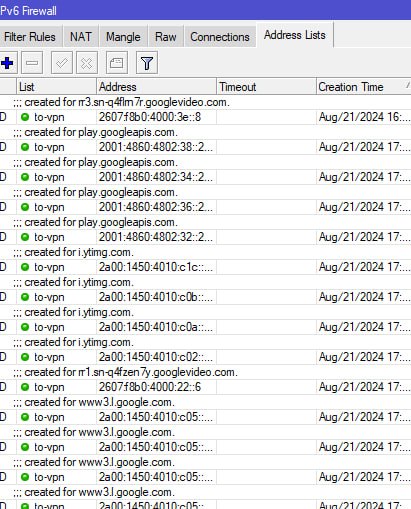
Доброго здоровья создавшему гайд. а как быть с IPv6 ? у меня провайдер поддерживает IPv6, ютуб и гугл уже давно на нем, провайдер VPS тоже может v6 адрес предоставить. Ситуация в том что по гайду все работает когда IPv6 провайдера отключены, как только его включаю, реклама перестает работать, хочет видимо пойти по v6 адресам и соответственно блочится..
Vadim
Доброго здоровья создавшему гайд. а как быть с IPv6 ? у меня провайдер поддерживает IPv6, ютуб и гугл уже давно на нем, провайдер VPS тоже может v6 адрес предоставить. Ситуация в том что по гайду все работает когда IPv6 провайдера отключены, как только его включаю, реклама перестает работать, хочет видимо пойти по v6 адресам и соответственно блочится..
с ipv6 отдельные пляски, особенно в плане vpn и выхода через него в инет. Я у себя в итоге отказался пока от него, так как не вижу красивых способов это реализовать без горожения nat66
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
с ipv6 отдельные пляски, особенно в плане vpn и выхода через него в инет. Я у себя в итоге отказался пока от него, так как не вижу красивых способов это реализовать без горожения nat66
т.е просто тупой заказ ipv6 у провайдера VPS ничего не даст ?
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
с ipv6 отдельные пляски, особенно в плане vpn и выхода через него в инет. Я у себя в итоге отказался пока от него, так как не вижу красивых способов это реализовать без горожения nat66
 Vadim
т.е просто тупой заказ ipv6 у провайдера VPS ничего не даст ?
мне самому интересно как это все настроить для ipv6 если честно)
 Igor
Список доменов расширяется, статья дополняется. Все изменения будут дописываться через UPD.
Текущий список доменов:
youtube.com
googlevideo.com
youtu.be
ytimg.com
ggpht.com
googleapis.com
googleusercontent.com
ytimg.l.google.com
nhacmp3youtube.com
Конфигурация DNS для них дописана в конце статьи. Пользуйтесь )
Было бы неплохо создать тему с обсуждением хостеров. Чтобы там предметно высказались о плюсах и минусах тех, с кем сталкивались.
Yury
Мангл не работает при фаст треке.
https://help.mikrotik.com/docs/display/ROS/Packet+Flow+in+RouterOS#PacketFlowinRouterOS-FastTrack
Исключил траффик от листа из fast track и подшаманил NAT - итого, работает
 Mike
Господа, добрый день,
Дисклеймер: Я совсем новичок в микротах, не смейтесь уж слишком сильно =)
Дано:
Прикупил 2 штуки CSS 326.
Один новый из коробки.
Второй БУ.
Обнаружил странный нюанс.
1. На одном POWER LED светится тускло (на бу), на новом его видно из соседнего двора. Износ или какие-то проблемы по питанию?
Вроде бы LED на портах светятся одинаково ярко, но гипотеза с проблемами по питанию - все же первое, что пришло в голову.
Источник питания для теста использую один и тот же - комлпектный 24V -1.2A.
Беспокоит вопрос нет ли какого-то скрытого дефекта в девайсе, о котором я пока не догадываюсь.
2. После обновления с базовой прошивки с 2.0 SwOS до 2.16 (built at Fri Feb 16 2024 перестали отображатья девайсы во вкладке HOSTS.
Теперь там красная надпись следующего содержания:
"ERROR: TypeError: Объект не поддерживает свойство или метод "isInteger"
На прошивке исходной хосты в сети отображались корректно при этом. Это не то, чтобы принципиально важно, просто показалось странным.
Вопрос: Что я делаю не так? :D Или это ок просто какая-то ошибка в прошивке?
Stanislav
вопрос странный но всеже , можно ли на 2 интерфейса повесить айпишники из одной и тойже сети, и что будет с машрутизацией в данном случае?
Innokentiy
ECMP
Innokentiy
половина пакетов пойдет в один шнурок, половина во второй
Stanislav
половина пакетов пойдет в один шнурок, половина во второй
спасибо, теперь понятно странное поведение роутера. Я еще не видел такого что бы пров выдавал сетку вида 192.168.1.0/24 но видимо у ирланцев своя атмосфера.
Vadim
а что не так с выдачей сетки? Нам вот дают /24 сеть, из которой мы можем использовать только 10 адресов, а как мы их будем распределять по оборудованию - прову пофиг, главное чтобы у них в одном порту коммутатора всё было (можно и больше портов, дефолтный конфиг с их стороны)
Stanislav
пров дает 1.0 , внутрения сетке такая же. по итогу черти что.
Сергей
Итак. Сперва на мобильном МТС не работал wireguard. Теперь и на проводном МТС тоннель не пашет))
В обоих случаях хендшейки не проходят
Сергей
Верней нет ответа на них
Vadim
УМВР. Точно нет проблем дальше?
Сергей
Поддержка уверяет что они ничего не блочат.
 Wasp
Поддержка уверяет что они ничего не блочат.
У меня в одном регионе на МТС все идеально работает, а в Крыму хрен что в мобильной сети работает
 Андрей
У меня в одном регионе на МТС все идеально работает, а в Крыму хрен что в мобильной сети работает
МТС вообще странный предмет. Такое ощущение, что у них внутри коммуникаций нет совсем.
Оффтоп: рядом с моей квартирой висит их ящик с мусором проводами. Он не закрыт уже двенадцатый год (!). В поддержку обращались, в соцсетях фото постили. Всем по фигу.
А ящик так и стоит не закрытый.
P.S. прошу не предлагать порезать в нём провода. Те, кто пользуется их так называемыми "услугами",, ничего плохого мне не сделали. Я сам с них слез как раз 12 лет назад
 Евгений
Надо просто коммутатор подрезать больше таких ошибок не допустят
Андрей
Надо просто коммутатор подрезать больше таких ошибок не допустят
Нет там коммутатора, он в электрощитовой.
Wasp
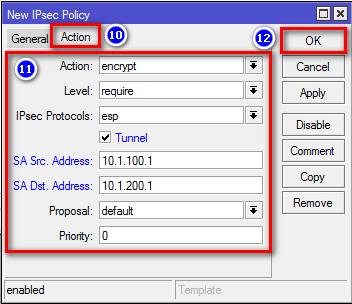
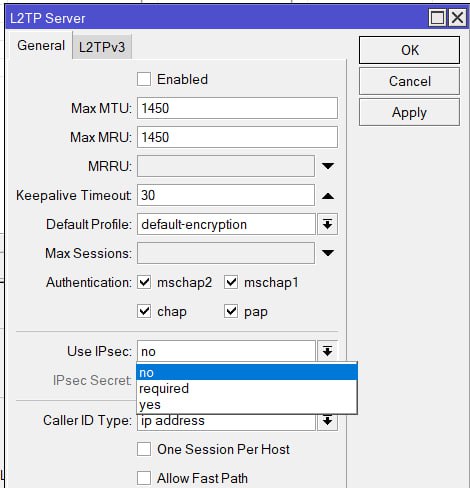
Кстати, коллеги, может кто сталкивался. У меня настроен на некроте l2tp+ipsec, но я обратил внимание, что если подключится просто через l2tp, то всё так-же работает. Так и должно быть, или есть возможность где-то отключить чтобы работало только на l2tp+ipsec?
Сергей
Сергей
 Сергей
Тут?
Сергей
Вопрос возникает. Как провериь что провайдер блочит протокол?
 olegon.ru
Вопрос возникает. Как провериь что провайдер блочит протокол?
попробовать установить соединение
Vadim
Вопрос возникает. Как провериь что провайдер блочит протокол?
Поднять vps в другом месте? Ну либо через обфускацию (например поверх https)
Сергей
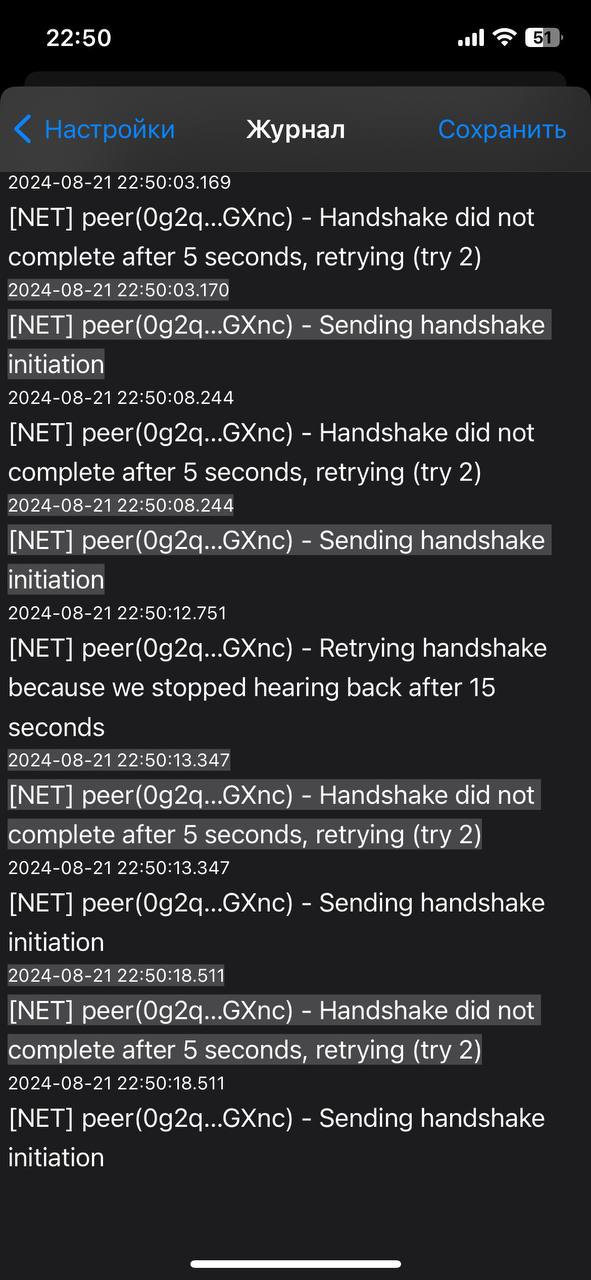 Сергей
Ну вот такая картина
Сергей
У микрота точно так же
 Антон Курьянов
 bmw
Итак. Сперва на мобильном МТС не работал wireguard. Теперь и на проводном МТС тоннель не пашет))
В обоих случаях хендшейки не проходят
На всякий случай проверьте у себя часы. Настроить NTP для работы разных VPN -- почти обязательно.
d.
Итак. Сперва на мобильном МТС не работал wireguard. Теперь и на проводном МТС тоннель не пашет))
В обоих случаях хендшейки не проходят
та же самая история, провайдеры - ртк и домру
d.
туннели построены с микротов до vpn концентраторов рабочих, которые в hetzner и digital ocean. утром всё работало. по дампу видно что всё как надо устанавливается, но от клиента к серверу пакеты идут, с сервера пакеты обратно уходят и до клиента тупо не доходят. запихал PresharedKey в конфигурацию - не помогло, хз че делать, работа встала.
Wasp
wireguard, как у товарища выше. при этом, openvpn / ipsec работают.
L2tp+IPsec работает, WG у меня вроде работает, но правда в обратном направлении))) а вот pptp старые подключения упали.
d.
та же история. значит, это массовое, спасибо