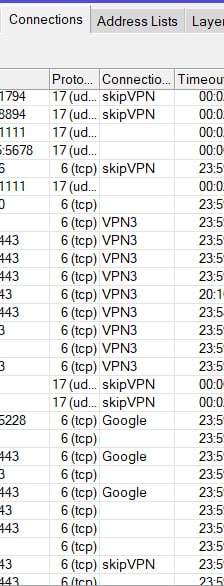
маршрут в впн, который для впн таблицы, так ведь должен быть настроен, в дст 0.0.0.0?
да. и трейс должен подтверждать это
 bmw

 Виталий
 bmw
маркируются не весь трафик получается там все правильно, но заворачивается в туннель весь?
Не надо фоток -- за это тут могут покусать сильно! Скриншоты и только!
Виталий
Не надо фоток -- за это тут могут покусать сильно! Скриншоты и только!
это скриншот, все четко видно
bmw
маркируются не весь трафик получается там все правильно, но заворачивается в туннель весь?
выложите мангле на пастебин плиз
 Антон Курьянов
Виталий
Vpn-mark-con
ты же сетевик вроде, название марки ни на что не влияет, это просто сам придумываешь
Виталий
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
главное чтобы везде одинаковое было, это же очевидно)
Антон Курьянов
ты же сетевик вроде, название марки ни на что не влияет, это просто сам придумываешь
Ну тогда тебе виднее должно быть
bmw
ты же сетевик вроде, название марки ни на что не влияет, это просто сам придумываешь
получается, что выложенный принт не соответствует проблеме. Тогда так: смотрите на счетчики правил, это хороший инструмент. Если трафик не бекбоновый, конечно же.
 it's
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
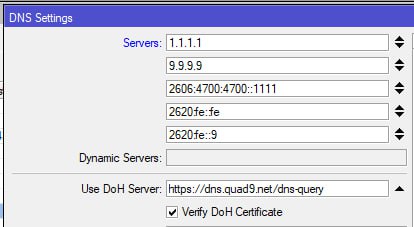
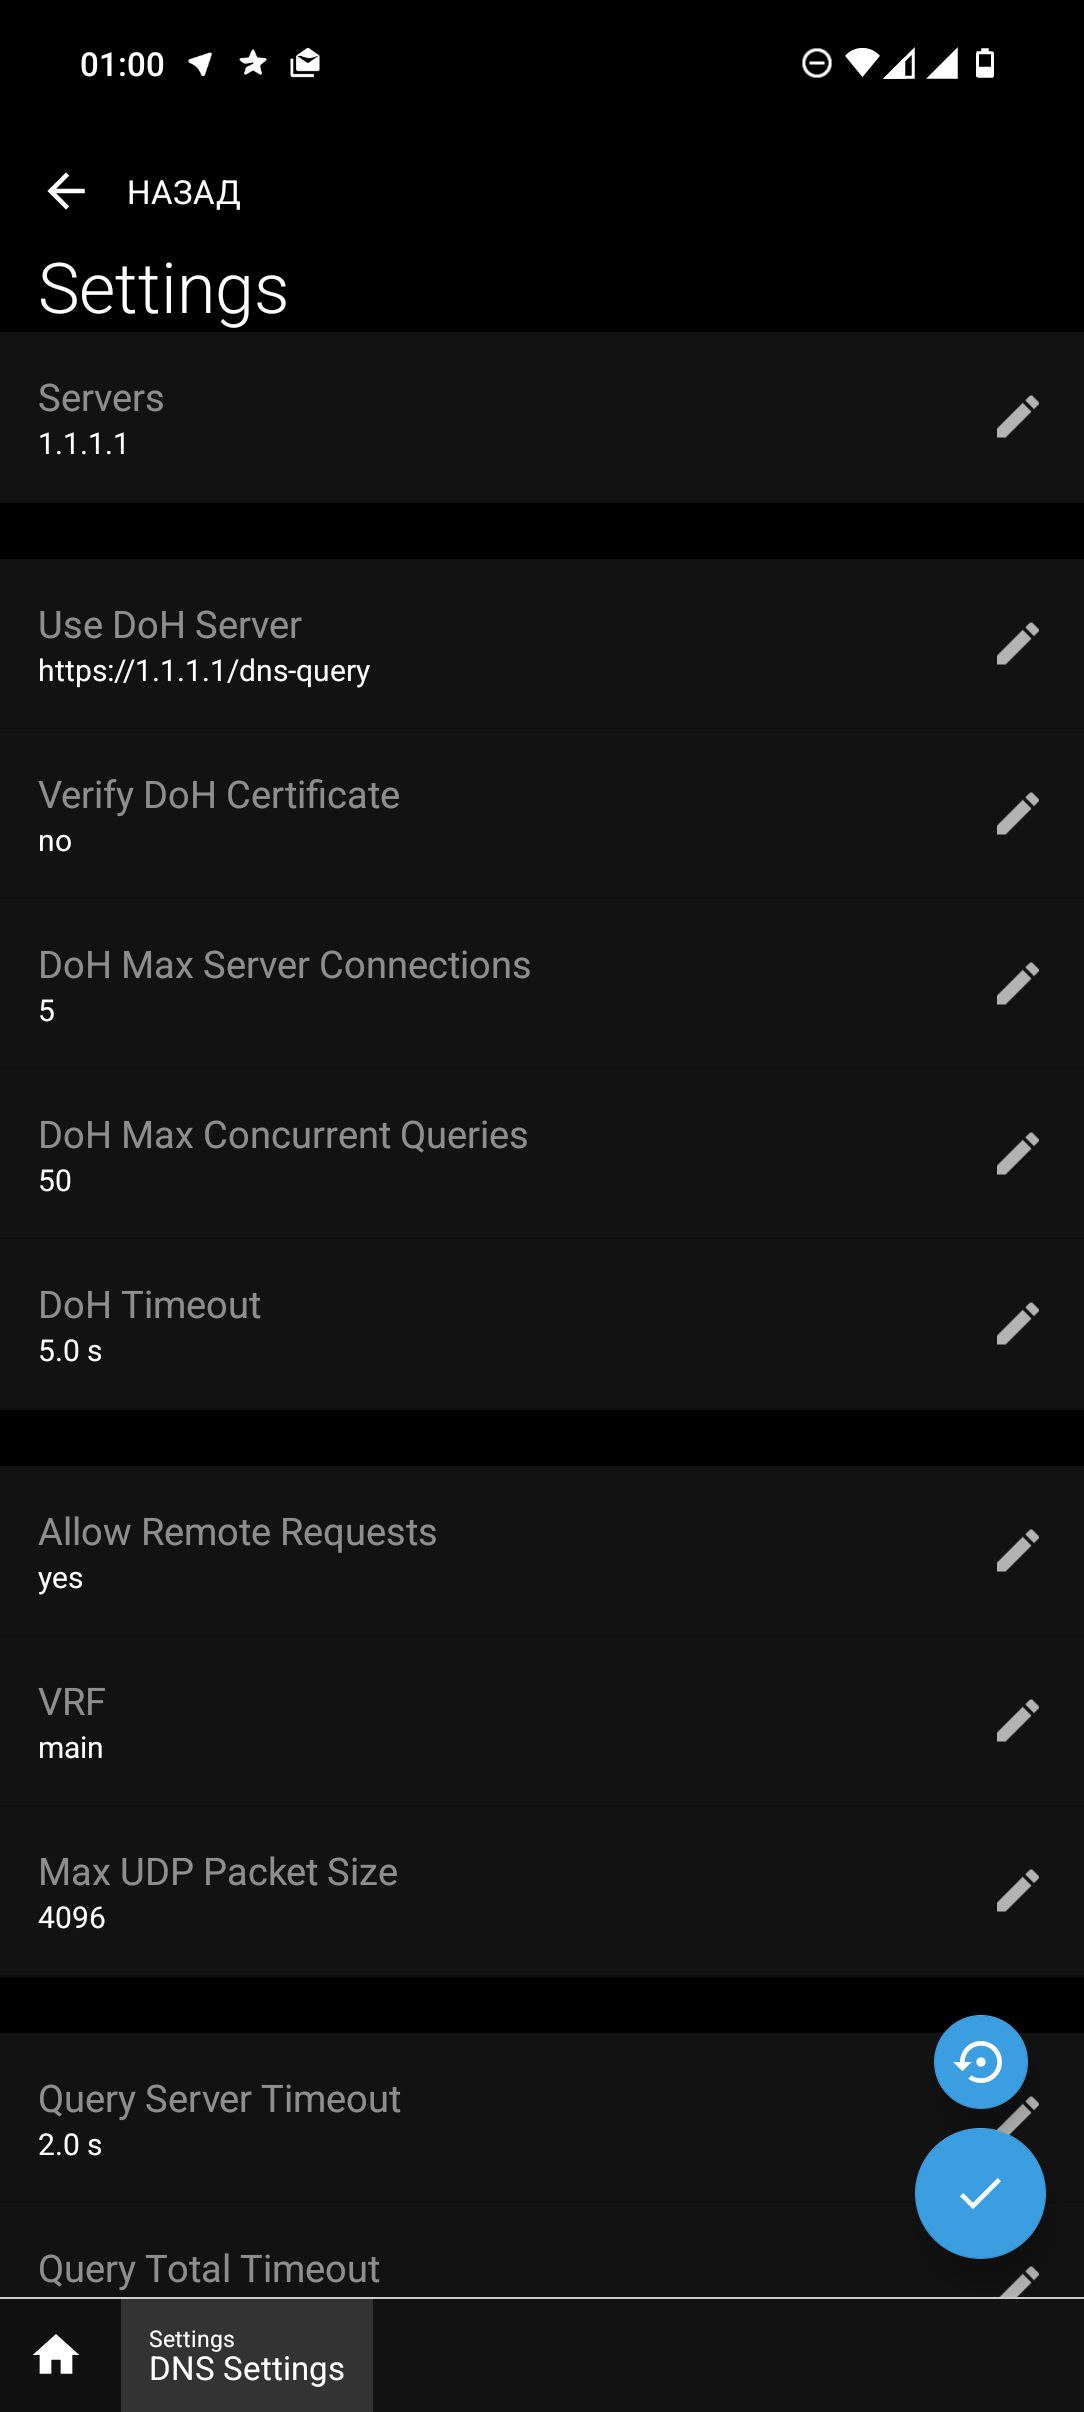
Я правильно понимаю, что если использовать только шифрованный DNS на микротике, то адрес-лист не будет заполняться? У меня частный DoH от Адгуарда с проверкой сертификата, адрес-лист пустой. Убрал DoH, добавил нешифрованный, все заработало. Все разновидности Ютуба (оригинал, смарттубе, ревансед) показывают на ПК, ТВ, телефонах.
bmw
Я правильно понимаю, что если использовать только шифрованный DNS на микротике, то адрес-лист не будет заполняться? У меня частный DoH от Адгуарда с проверкой сертификата, адрес-лист пустой. Убрал DoH, добавил нешифрованный, все заработало. Все разновидности Ютуба (оригинал, смарттубе, ревансед) показывают на ПК, ТВ, телефонах.
смотрите dig или nslookup с сервером микротик. Кэш должен заполняться в любом случае.
Антон Курьянов
Я правильно понимаю, что если использовать только шифрованный DNS на микротике, то адрес-лист не будет заполняться? У меня частный DoH от Адгуарда с проверкой сертификата, адрес-лист пустой. Убрал DoH, добавил нешифрованный, все заработало. Все разновидности Ютуба (оригинал, смарттубе, ревансед) показывают на ПК, ТВ, телефонах.
А в правиле форварда указан ДНС с https? Или с портом 443?
it's
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Заодно и новости от Гугла по такой же схеме сделал, а то у них тоже поддомены какие-то есть, запускались через раз. Все остальное у меня давно настроено, но список руками забивал. С ДНС всё удобней, если с DoH как-то подружить - будет идеально
it's
 it's
А в правиле форварда указан ДНС с https? Или с портом 443?
В Статик? Там только обычный DNS, указываю IP. Когда указываю doh, и с https и без - не работает.
it's
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Оставлю пока не шифрованный, с ним все хорошо работает. И позже буду штудировать матчасть. В микротиках и в сетях не специалист, а любитель... Пришлось несколько лет назад осваивать как ответ РКН ))
Viktor
Оставлю пока не шифрованный, с ним все хорошо работает. И позже буду штудировать матчасть. В микротиках и в сетях не специалист, а любитель... Пришлось несколько лет назад осваивать как ответ РКН ))
проверьте что сертификаты загружены для doh - их по умолчанию нет (второй для единиц)
/tool fetch url=https://curl.se/ca/cacert.pem
/tool fetch https://cacerts.digicert.com/DigiCertGlobalRootCA.crt.pem
/certificate import file-name=cacert.pem passphrase=""
/certificate import file-name=DigiCertGlobalRootCA.crt.pem passphrase=""
Сергей
Интересно, сможет эта зверюга 200 мбит wireguard пропустить через себя? MikroTik hAP mini
Сергей
а блин, он же 100мбит
Rattamahatta
Народ, подскажите решение airprint между вланами. Мануал там или хауту.
ZlyddeN
Народ, подскажите решение airprint между вланами. Мануал там или хауту.
тоже был бы рад подробностям
 Александр
Roman
Лучше бы про завод контейнера было
Завести несложно, поднимал xray. Оно работает через socks/http proxy, но это довольно ущербное решение, имхо.
На данный момент у микротика нет функции "пересылать весь трафик в контейнер", типа tproxy/tun2proxy/tun2socks из-за ограничений контейнеров (нет privileged, NET_ADMIN)
обсуждалось тут:
https://forum.mikrotik.com/viewtopic.php?t=193634
https://forum.mikrotik.com/viewtopic.php?t=191911
Roman
если интересно, могу скинуть команды для запуска контейнера xray
 Брио🐾
Всем привет, первый раз столкнулся с микротом
Может кто нибудь подсказать, как микрот подключить к сети не по проводу а по WiFi?
 ░▒▓ТрезвыйЕжик▓▒░
 Archi
Всем привет, первый раз столкнулся с микротом
Может кто нибудь подсказать, как микрот подключить к сети не по проводу а по WiFi?
1.Через кнопку Scan в настройках интерфейсах нужной частоты ----> обнаруживаете нужную сеть вай фай ----> Подключение.
2.Создать сесурити профайл с нужным паролем от сети, к которой подключаетесь.
3. Подменяете сесурити профайл в настройках интерфейса на нужный и если всё ок, то он станет R.
Виталий
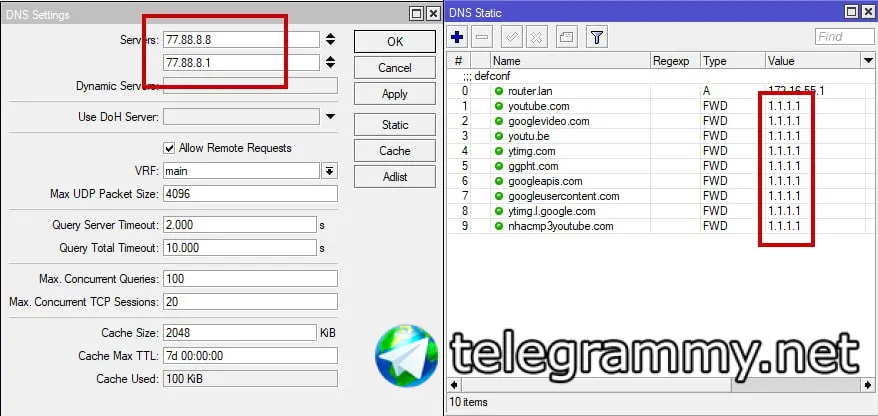
Список доменов расширяется, статья дополняется. Все изменения будут дописываться через UPD.
Текущий список доменов:
youtube.com
googlevideo.com
youtu.be
ytimg.com
ggpht.com
googleapis.com
googleusercontent.com
ytimg.l.google.com
nhacmp3youtube.com
Конфигурация DNS для них дописана в конце статьи. Пользуйтесь )
Где можно найти такие же днс адреса для других сервисов типа ынсты или фасибуки?
 Innokentiy
https://gist.github.com/allenaven/b2550f88b36836a51a37eea38242abd5
 Ettercap
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Подскажите, у меня по мануалу все работает.
Но постоянно тикает счетчик у правила
/ip firewall mangle add action=accept chain=prerouting dst-address-list=RFC1918 in-interface-list=!WAN
В логе
prerouting: in:bridge out:(unknown 0), connection-state:established src-mac 44:8a:5b:ce:0c:9b, proto TCP (ACK,PSH), 172.16.55.254:15784->172.16.55.1:8291, len 172
Что с этим делать? Может я что-то до конца не понял?
Innokentiy
что именно вас расстраивает в том факте, что там тикает счетчик?
Innokentiy
и маловероятно, что лог от этого правила
 sdnv
 sdnv
 Dmitry
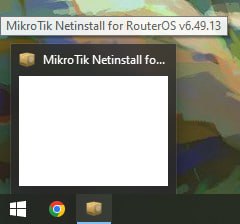
Да, сервер то может и запускается
Но GUI приложения не стартует
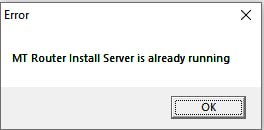
И? Приложение пытается запускаться - видит занятый кем-то ещё порт, который хочет занять - говорит вам об этом.
sdnv
И? Приложение пытается запускаться - видит занятый кем-то ещё порт, который хочет занять - говорит вам об этом.
Не, второй скрин - это если открыть netinstall и попробовать открыть его ещё раз
При первичном открытии никаких ошибок нет
Alexey
Не, второй скрин - это если открыть netinstall и попробовать открыть его ещё раз
При первичном открытии никаких ошибок нет
Ну, а диспетчер задач, список процессов?
sdnv
Ну, а диспетчер задач, список процессов?
Процесс netinstall64 выполняется
Запустил от админа
Все интерфейсы, кроме одного к микроту, отключены
sdnv
Видимо, какое то обновление винды было
Попробую удалить последние
Антон Курьянов
Видимо, какое то обновление винды было
Попробую удалить последние
разверни впс и нетинсталь оттуда
sdnv
С линукса попробовал, пустой вывод сразу отдает
Антон Курьянов
С линукса попробовал, пустой вывод сразу отдает
я специально проверил, все отдает нормально. вот даже со скринами нарисовал
https://teletype.in/@kpcp85/adduser_mikrotik
Петр
ну е мае, сайт нельзя написать...
sdnv
Петр
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
 Innokentiy
не принципиально
 Maxim
Leonid
лишь бы не был указан ДНС какого-то провайдера который на ЮтуБы отдаёт 127.0.0.1 или что-то подобное.
Любой пров может перехватить днс-запрос (если это не Do(H|T|etc.)) и вернуть 127.0.0.1.
Но это делается в случае блокировки, а не замедления.
Maxim
Любой пров может перехватить днс-запрос (если это не Do(H|T|etc.)) и вернуть 127.0.0.1.
Но это делается в случае блокировки, а не замедления.
Согласен. Но от змедления до запрета один шаг...
 Владимир
А определенные ДНС запросы можно завернуть в туннель и уже от впн сервера получать ответы?
Maxim
А определенные ДНС запросы можно завернуть в туннель и уже от впн сервера получать ответы?
если используете в качестве днс тик - то создайте FWD записи и отрпавляйте запрос куда угодно
Владимир
если используете в качестве днс тик - то создайте FWD записи и отрпавляйте запрос куда угодно
Точно. Ответ же лежит на поверхности в инструкции от Александра 🙈
 Moneron 🇷🇺
Точно. Ответ же лежит на поверхности в инструкции от Александра 🙈
Если вам принципиально днс-запросы заворачивать в туннель, допишите в main /32 роут к нужному днс-серверу
 Petr
Коллеги, всем привет. Не нашёл особо инфы (скорее всего плохо искал) , но все же.
На 7-ке как-то поменялась работа с вланами на коммутаторах, или всё как и было на 6-ке?
Innokentiy
так же
Innokentiy
сильно поменялся только роутинг
Innokentiy
ну и, с натяжкой, вифи
god in my body
приветствую, сталкивался ли кто с проблемой
ether13: bridge RX looped packet - MAC ХХ:ХХ:ХХ:ХХ:ХХ -> 70:77:20:85:b4:78 ETHERTYPE 0x0800 IP TCP 45.55.22.205:80 -> 192.168.88.101:61287
ether11: bridge RX looped packet - MAC ХХ:ХХ:ХХ:ХХ:ХХ -> c9:e7:ab:63:d0:9b ETHERTYPE 0x0800 IP TCP 90.91.155.205:443 -> 192.168.88.113:34642
Innokentiy
что конкретно является для вас проблемой?
Innokentiy
алсо маки можно особо не прятать, по маку вычислять и бить морду еще не научились
Maxim
алсо маки можно особо не прятать, по маку вычислять и бить морду еще не научились
а если они в одном чате и в одном L2 сидят))) придут и будут биться)))
god in my body
что конкретно является для вас проблемой?
то что пакеты зацикливаются и из-за этого интернет время от времени пропадает