 Eddy


фаервол вырубаю, ситуация не меняется
 Nickolay
Eddy
Спасибо, сейчас сделаю
 Moneron 🇷🇺
ip fi exp compact
Можно и без "компакт". это рудимент от 5 версии, где умолчательно было verbose
 DaySandBox
Message from Eddy deleted. Reason: new user and external link (?)
 Nikita
 Eddy
😂
Nickolay
Можно и без "компакт". это рудимент от 5 версии, где умолчательно было verbose
С вами не поспорить! 😊 Александр, подскажите, а как экспорт сделать, чтобы без слешей-переносов одной строкой.
Eddy
я могу
Volodymyr
@nickolostsoul terse
Moneron 🇷🇺
Moneron 🇷🇺
А, опоздал. Ну ок :)
Cumberbatch
Расскажите пожалуйста. Когда формируются инвалиды?
Moneron 🇷🇺
Самый характерный случай – несимметричная маршрутизация с коннтреком
Moneron 🇷🇺
Син-фин флаги одновременно
Volodymyr
Расскажите пожалуйста. Когда формируются инвалиды?
тестеры сети тоже такое могут порождать
Cumberbatch
тестеры сети тоже такое могут порождать
Ok. Но у меня именно несимметричная маршрутизация выплыла. Ввиду кривой схемы у клиента. Поправлю.
Anonymous
Всем привет
Кто подскажет, пытаюсь перепрошить точку через Netinstall, но она упорно не видит точку. Кнопку сброса держал и 15 и 20 и 30 сек.
Cumberbatch
Всем привет
Кто подскажет, пытаюсь перепрошить точку через Netinstall, но она упорно не видит точку. Кнопку сброса держал и 15 и 20 и 30 сек.
Попробуйте ещё раз внимательно
https://t.me/mikrotikclub/137938
Volodymyr
Ok. Но у меня именно несимметричная маршрутизация выплыла. Ввиду кривой схемы у клиента. Поправлю.
Может еще от перегрузки инвалидами сыпать. Смотрите не упирается ли по производительности.
Anonymous
Попробуйте ещё раз внимательно
https://t.me/mikrotikclub/137938
Вроде нашло, возле мак адреса пишет ready
Но когда я выбираю прошивку, нажимаю install, статус на секунду меняется на installing, потом все пропадает и опять высвечивается ready
Anonymous
Соответственно точка не шьется
Volodymyr
Вроде нашло, возле мак адреса пишет ready
Но когда я выбираю прошивку, нажимаю install, статус на секунду меняется на installing, потом все пропадает и опять высвечивается ready
Ничего не меняя, закройте нетинсталл, откройте заново и жмите еще раз "инсталл"
Anonymous
Ничего не меняя, закройте нетинсталл, откройте заново и жмите еще раз "инсталл"
Оооо, все вышло, спасибо большое)
Первый раз им пользовался)))
Volodymyr
Оооо, все вышло, спасибо большое)
Первый раз им пользовался)))
Поздравления. Так Вам и надо. )
David
Есть облачная ВАТС, от неё прилетают sip invite. Есть 10 менеджеров по продажам, нужно сделать так чтобы телефон у всех звонил разом. Снифил трафик от ВАТС, прилетают инвайты на IP телефоны менеджерам с задержкой 0.4-0.8 секунд и телефоны у них звонят с задержкой, т.е. кто-то успевает взять раньше трубку т.к. инвайт до него долетел раньше.
Вопрос:
Можно ли сдерживать все инвайты на микротике , чтобы пока последний инвайт из потока не пришел, не отправлять их на IP телефоны?
 Андрей
менеджеры успевают схватить телефон за 0.08 сек?
 Albert
 Albert
И без них работает и с ними работает
Volodymyr
Андрей
упс, сорян 0.4-0.8 сек
это надо на ВАТС крутить кмк - я не могу даже описать сам себе ту логику, которую надо реализовать.
David
это надо на ВАТС крутить кмк - я не могу даже описать сам себе ту логику, которую надо реализовать.
общался с инженерами ВАТСа, говорят что от них инвайты улетают сразу все, без задержек
Андрей
общался с инженерами ВАТСа, говорят что от них инвайты улетают сразу все, без задержек
видимо джиттер под 400мс если ВАТС попингать?
Volodymyr
Масло масляное получается)
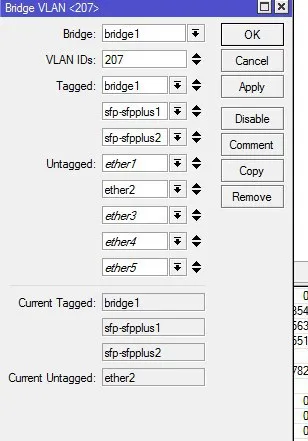
Просто вариант настройки.
Например можно в одном окне все VLAN IDs сразу прописать, чтобы не плодить. В таком случае прописывать антаггед вообще не логично. Вот тогда их не прописывают, а разруливают PVIDами на портах.
 Стас
Господа доброго вам дня, подскажите пожалуйста где где в Украине можно приобрести stx LTE kit, везде пишут что есть в наличии при попытке заказа говорят что уже закончился
Anonymous
Cumberbatch
Не обязательно.
Я совсем недавно сталкнулся с проблемой. Тоже был уверен что прописывать не нужно. Но в какой то момент на очередной оборудовании не завелось так. Хотя в списках показывало что все ок. Антагед есть. Поставил и все пошло. Не стал разбиратся.
Bomberman
Добрый вечер всем.
Есть схема:
Интернет <--> R1(NAT) <--> R2 (роутинг) <--> локальная сеть.
Вопрос: будет ли работать интернет на R2, если на нём не включён NAT?
 Андрей
Если на R1 натится адресация R2, то будет.
Bomberman
Если на R1 натится адресация R2, то будет.
А если там указан просто маскарад без указания src-adr?
По идее, это оно и есть
Петр
Всем привет. а как правильно организовать DHCP отдельный от основного для CapsMan wifi сети ?
 Anton
Я совсем недавно сталкнулся с проблемой. Тоже был уверен что прописывать не нужно. Но в какой то момент на очередной оборудовании не завелось так. Хотя в списках показывало что все ок. Антагед есть. Поставил и все пошло. Не стал разбиратся.
Возможно в одном случае навешивает pvid на нетегированный входящий трафик, в другом снимает тэг на нисходящий трафик
Volodymyr
И еще НАТ. Только пощадите читающих - выкладывайте через pastebin
Петр
Нужна помощь. Не пойму почему клиенты wifi подключившие через CapsMan получают настройки dhcp от дефолтного пула адресов, а не из пула который я создал. кто может помочь разобраться настройкой ?
Bomberman
Нужна помощь. Не пойму почему клиенты wifi подключившие через CapsMan получают настройки dhcp от дефолтного пула адресов, а не из пула который я создал. кто может помочь разобраться настройкой ?
Первое, что приходит на ум, на чём у тебя пул для капса?
Петр
Первое, что приходит на ум, на чём у тебя пул для капса?
я его повесил на вновь созданный бридж, а в бридж запихал wlan1, wlan2
Serega8178
по ситуации все просто, кто то ломится по 80 порту с брутфорсом на видеорегистратор, регистратор блокируется, по сути 3-5 в секунду попытки логина, регистратор хик, ломятся именно по http
Serega8178
хотел ограничить путем трех этапного добавления в бан лист, а по итогу в первый не попадают...
Serega8178
Конфиги больше пары строк выкладывай на pastebin.com, в чат скидывай только ссылку.
догнал https://pastebin.com/embed_js/GcYHNuJT
 Innokentiy
ньюфаги не могут в ссылки
Serega8178
ньюфаги - Новички на форумах, которые, не разобравшись толком в теме, начинают штамповать сообщения, давать советы и мешать олдфагам
извиняюсь, но я нашел 5 мин и разобрался чуток с пастебин...
Anonymous
Нид хелп. 3 железки 10.10.200.0/24 ходит на 10.10.100.0/24 - сюда добавлен в бридж порт 10.10.100.100. так вот напрямую между подсетями маршруты прописаны все ходит, а на 10.10.100.100 не попадаю
Innokentiy
ньюфаги - Новички на форумах, которые, не разобравшись толком в теме, начинают штамповать сообщения, давать советы и мешать олдфагам
извиняюсь, но я нашел 5 мин и разобрался чуток с пастебин...
да не. тут бот сидит, который прибивает сообщения со ссылками от людей, которые пришли в канал в течение последних суток
Volodymyr
Конфиги больше пары строк выкладывай на pastebin.com, в чат скидывай только ссылку.
догнал https://pastebin.com/embed_js/GcYHNuJT
add action=dst-nat chain=dstnat comment="probros 80 na 80 zdes na tulenina40" \\
dst-address=mywhiteip dst-port=80 log=yes log-prefix=\\
"80 http len40/1" protocol=tcp to-addresses=192.168.87.253 to-ports=80
Я не знаю что у Вас в "mywhiteip", но если там Ваш внешний адрес, то это правило как раз и не дает попадать в инпут для занесения в соурслист.
Serega8178
убрал ip из dst
Cumberbatch
Всем привет. а как правильно организовать DHCP отдельный от основного для CapsMan wifi сети ?
В отдельном влане.
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_with_VLANs
Volodymyr
убрал ip из dst
Да Вам не айпи из дстната убирать надо, а добавлять в соурслист нужно в прероутинге или форварде.
Cumberbatch
Anonymous
Почему?