Почему?
Что почему?
 Cumberbatch


 Anton
Всем привет. а как правильно организовать DHCP отдельный от основного для CapsMan wifi сети ?
вешай dhcp на vlan, создавай datapath с vlan и укажи в capsman conf этот datapath
Петр
вешай dhcp на vlan, создавай datapath с vlan и укажи в capsman conf этот datapath
Я так и сделал в итоге при подключении к вафле вновь получил адрес из прежнего диапазона.
Anton
давай конфиг смотреть
Anton
кидай через pastebin
Cumberbatch
Недавно одного смотрели. Оказалась точка доступа левая в бридже с локалкой
 Ян
Господа а в чем разница между cap lite и cap 2nd? Кроме цены?
Cumberbatch
Господа а в чем разница между cap lite и cap 2nd? Кроме цены?
На сайте посмотрите в сравнении
 Dmitry
и в размерах
Dmitry
RBcAP L-2nD
L - light edition
2 - 2.4Ghz
n - for cards with 802.11n support
D - dual chain
---
RBcAP 2nD
2 - 2.4Ghz
n - for cards with 802.11n support
D - dual chain
Cumberbatch
Cumberbatch
И ещё порт usb
https://t.me/mikrotikclub/139948
Di
Добрый день. Возможно, вопрос не по теме. Есть 2 офиса, компы в домене(ad в офисе, в филиале нет), туннель поднимется через проприетарный туннель керио. Планируем менять туннель на l2tp, поднимаемый через Микротики. Маршруты все есть, но компы из филиала не видят домен. Трасировка идет правильная. 3 хопа на каждом хосте.
 😷Драничек
Добрый день. Возможно, вопрос не по теме. Есть 2 офиса, компы в домене(ad в офисе, в филиале нет), туннель поднимется через проприетарный туннель керио. Планируем менять туннель на l2tp, поднимаемый через Микротики. Маршруты все есть, но компы из филиала не видят домен. Трасировка идет правильная. 3 хопа на каждом хосте.
Что значит "не видят домен"? КД пингуется с ПК филиалов?
Dmitry
Добрый день. Возможно, вопрос не по теме. Есть 2 офиса, компы в домене(ad в офисе, в филиале нет), туннель поднимется через проприетарный туннель керио. Планируем менять туннель на l2tp, поднимаемый через Микротики. Маршруты все есть, но компы из филиала не видят домен. Трасировка идет правильная. 3 хопа на каждом хосте.
очевидно, проблема в DNS - запросы к контроллерам летят провайдерам ?
Di
Что значит "не видят домен"? КД пингуется с ПК филиалов?
Пингуется, но вход идет долго и политики не приходят. Похоже что учетку он берет из кеша
Di
очевидно, проблема в DNS - запросы к контроллерам летят провайдерам ?
В обоих случаях указан один и тот же dns сервер, поднятый на контроллере домена
Dmitry
где указан то ? на MT ?
😷Драничек
Какие сети в филиалах и какая сеть на КД в офисе?
Мне кажется, проблема тут не в сети, а в контроллере. Или такая сеть уже работала до замены на МТ?
Dmitry
В обоих случаях указан один и тот же dns сервер, поднятый на контроллере домена
Проверить, что это работает с клиента:
https://support.microsoft.com/en-us/help/816587/how-to-verify-that-srv-dns-records-have-been-created-for-a-domain-cont
Проверить что нет проблем с фрагментацией пакетов, стандартный ping с df-bit и если потребуется скорректировать MTU на туннелях + сделать MSS-fix для TCP
Di
В офисе 192.168.0.0/23 в филиале 192.168.16.0/24. Так работает. Туннель через керио. Есть вторая сеть в филиале 10.10.90.0/24 через микротики, а вот она не работает. Днс прописан на машине в филиале.
Dmitry
В офисе 192.168.0.0/23 в филиале 192.168.16.0/24. Так работает. Туннель через керио. Есть вторая сеть в филиале 10.10.90.0/24 через микротики, а вот она не работает. Днс прописан на машине в филиале.
я написал, что проверить - доступность SRV записей, 10.10.90.0/24 - должна быть как-то прописана на контроллерах дополнительно - тут моих знаний MS-систем не хватает
😷Драничек
В офисе 192.168.0.0/23 в филиале 192.168.16.0/24. Так работает. Туннель через керио. Есть вторая сеть в филиале 10.10.90.0/24 через микротики, а вот она не работает. Днс прописан на машине в филиале.
Проверьте так же на контроллере в оснастке "Сайты и службы" указана ли новая подсеть
Di
Изначально планировалось и планируется оставить сеть 192.168.16.0/24 в филиале, чтоб для пользователей ничего не изменилось. Сеть 10.10.90.0/24 была сделана для опытов.
Di
Проверьте так же на контроллере в оснастке "Сайты и службы" указана ли новая подсеть
Не новой, не старой сети в подсетях нет.
 Oleg
 Oleg
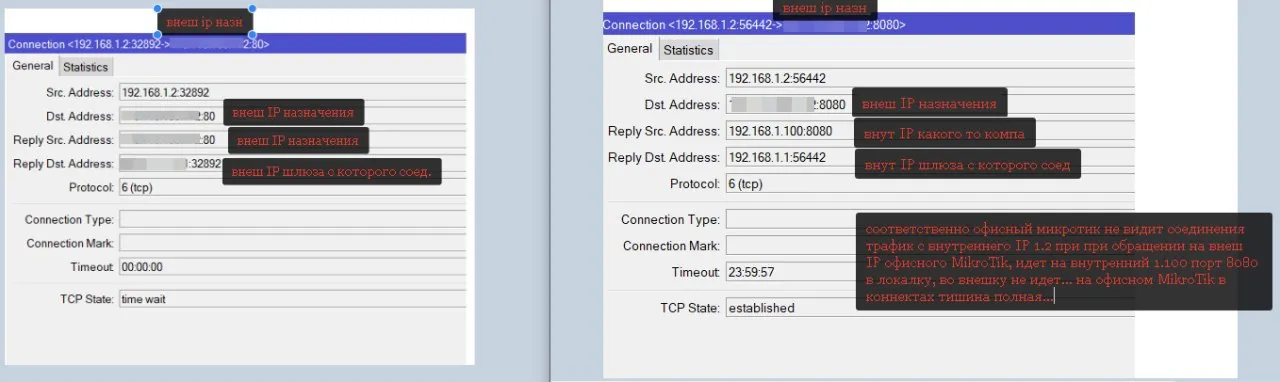
Дополню, на домашнем тоже есть DST-NAT и тоже есть 8080, в общем если отрубить правила, то идет в офис по внешнему адресу, если включить DST-NAT правило с портом 8080 на домашнем, то при обращении на внешний офисный IP:8080, топает все равно в локалку на 1.100:8080, как то не ясно отчего...
Cumberbatch
Дополню, на домашнем тоже есть DST-NAT и тоже есть 8080, в общем если отрубить правила, то идет в офис по внешнему адресу, если включить DST-NAT правило с портом 8080 на домашнем, то при обращении на внешний офисный IP:8080, топает все равно в локалку на 1.100:8080, как то не ясно отчего...
На домашнем инпут порт (внешний ) добавить в правило dst-nat
Oleg
На домашнем инпут порт (внешний ) добавить в правило dst-nat
на домашнем в DST Address указал внешний IP дом. шлюза, теперь работает 🙂
 Pasha
а по eve-ng тут можно спросить или бан за оффтоп?
Cumberbatch
Бан за мат. Это точно.
 Mikrotik new version checker
🔥 [stable] New version has been released!
Version: 6.46 (stable)
#mikrotik #routeros #update #packages #checker #stable #new
https://telegra.ph/Changelog-646-stable-12-03
 Moneron 🇷🇺
О, сейчас посыпятся вопросы от обновившихся :) Напоминаю: для багрепортов адрес support@mikrotik.com. Не забывайте прикладывать подробное описание багов и supout.rif файлик в письмо.
Anonymous
Мне и вчерашнего обновления на 6.45.7 у 951 хватило... Давно такого глюконата не видел. Наливаешь настройки в конфиг вписываются а не применяются. Откатился на лтс назад.
Moneron 🇷🇺
Хм. Не видел глюков на стабле.
 Александр
Всем привет, настроил IKEv2 на MikroTik пользуются site to client, есть вопрос можно ли несколько устройств подключать на одном сертификате клиента, и если нельзя то чем это черевато
Александр
К примеру люди просят дать доступ с ноутбука, стационарного ПК и мобильника
Александр
Доступ к корпоративным ресурсам
 Master
Всем привет, настроил IKEv2 на MikroTik пользуются site to client, есть вопрос можно ли несколько устройств подключать на одном сертификате клиента, и если нельзя то чем это черевато
можно, даже давать один сертификат на отдел. Но если понадобиться идентифицировать проблемного клиента, то врятли получится.
Александр
Спасибо
 Maksim
Доброго времени суток.Коллеги, не дает мне покоя вопрос, в чем могла быть проблема, и самое главное почему. Прихожу домой, включаю ПК (Win 10 Pro lic) и показывает что нет Интернета. Сутки до этого, для удосбтва, в Микротике закрепил статический IP через DHCP (правой кнопокй мышки и т.д.). FW ничего не делал (лень, простите). UPtime у микротика домашнего был больше 17 дней. И в общем включаю ПК, а на нем нет интернета, на телефоне есть. Проверяю настройки, да все вроде стабильно. Шлюз 192.168.1.1 мой пк 192.168.1.101. DHCP выдает с 100 адреса. Но на ПК нет Интернета (пинг на 8.8.8.8 не проходит, и на шлюз тоже...), на телефоне все нормальною. Перезагружаю микротик вручную (два раза) не помогает, подключение кабеля есть а сигнала во внешний мир нет. Могу к Микротику подключиться только по МАС. С микротика пингую свой ПК, Брендмауэр на ПК вкл/выкл не помогает. Удаляю свой IP из микротика, включаю в DHCP добавление ARP, и спустя пару минут появляется интернет на ПК. Просто не сталкивался с таким, что произошло то? С виду все настройки были нормальные, все же работало. Прошу прощение за столько Букв.
Maksim
 Master
Доброго времени суток.Коллеги, не дает мне покоя вопрос, в чем могла быть проблема, и самое главное почему. Прихожу домой, включаю ПК (Win 10 Pro lic) и показывает что нет Интернета. Сутки до этого, для удосбтва, в Микротике закрепил статический IP через DHCP (правой кнопокй мышки и т.д.). FW ничего не делал (лень, простите). UPtime у микротика домашнего был больше 17 дней. И в общем включаю ПК, а на нем нет интернета, на телефоне есть. Проверяю настройки, да все вроде стабильно. Шлюз 192.168.1.1 мой пк 192.168.1.101. DHCP выдает с 100 адреса. Но на ПК нет Интернета (пинг на 8.8.8.8 не проходит, и на шлюз тоже...), на телефоне все нормальною. Перезагружаю микротик вручную (два раза) не помогает, подключение кабеля есть а сигнала во внешний мир нет. Могу к Микротику подключиться только по МАС. С микротика пингую свой ПК, Брендмауэр на ПК вкл/выкл не помогает. Удаляю свой IP из микротика, включаю в DHCP добавление ARP, и спустя пару минут появляется интернет на ПК. Просто не сталкивался с таким, что произошло то? С виду все настройки были нормальные, все же работало. Прошу прощение за столько Букв.
dhcp микрота выдает адреса начиная с последнего в пуле, если мне память не изменяет. А в ошибке написано что в арп таблице уже присутствует запись для 1.101. Статическую запись случайно не делали ? Ой, опередили
Volodymyr
Maksim
Возможно Вы правы, месяц назад эксперементировал с АРП, что бы доступ к Интернету был только у тех кто получает IP От DHCP. Но когда заходил в записи ARP там был мой MAC,,, да я его удалил он заного появился.
Maksim
Но все равно странно как то. Жалко не сделал скриншотов
Александр
Есть еще вопрос по IKEv2 все работает, но есть одно но не могу из внутренний сети пинговать подключенных клиентов, также клиенты не пингуются между собой, даже с отключенным фаерволом на клиенте, а так все работает)
Sergey
клиенты знают что во внутр. сеть нужно ходить через ВПН?
Александр
Настраивал все по презентации Nikita Tarikin MUM 2019 Moscow
 Nikita
Тут я)
Nikita
Кто там сказал, что можно один рулон бумаги на отдел?
Nikita
можно, даже давать один сертификат на отдел. Но если понадобиться идентифицировать проблемного клиента, то врятли получится.
Два клиента на одном серте параллельно работать не будут. Не вводите в заблуждение новичков плиз
Master
Два клиента на одном серте параллельно работать не будут. Не вводите в заблуждение новичков плиз
Я запустил одного клиента на компе и на айфоне, оба работали
Nikita
Я запустил одного клиента на компе и на айфоне, оба работали
Параллельно? Никто никого не выкинул?
Nikita
6.44+?
Master
Работали оба
Master
6.45.7
 nameless
подскажите ,поставил SFP-Copp-10-1000 и переключил с ether1 на sfp1 ,
поменял мак адрес такой командой /interface ethernet set sfp1 mac-address=00:XX:XX:XX:XX:XX
мак поменялся .... так в чем вопрос ,инет пропадает при смене мак адреса , на езер 1 все работало
Master
Могу повторить и выслать скрин из Active Pers
 Nickolay
Nikita
Еще настройку identity пришли:)
Не удивлюсь, если стоит тип идентификации клиента "авто"
nameless
скажите так вообще можно делать ?
/interface ethernet set sfp1 mac-address=00:XX:XX:XX:XX:XX
Master
Digital signature
Master
Remote id type user fqdn
Nikita
Я проверю завтра утром на своей лабе
Nikita
На текущей и на 6.46 уже
nameless
На текущей и на 6.46 уже
а по моему вопросу не подскажите ?
а то странно как-то это , хотел мак спрятать как было на езер 1
Nikita
а по моему вопросу не подскажите ?
а то странно как-то это , хотел мак спрятать как было на езер 1
С sfp опыта чуть больше нуля, кто-нибудь ответит еще
nameless
С sfp опыта чуть больше нуля, кто-нибудь ответит еще
у меня это вынужденная мера , иногда от прова прилетает так ,что порты в хлам
nameless
и да ,спасибо
Александр
Cumberbatch