 Anonymous


https://www.ozon.ru/context/detail/id/141492301/
AK
День добрый!
Коллеги, подскажите недорогое устройство подходящее в качестве репитера для десятка 2.4Ghz-клиентов.
 Михаил
День добрый!
Коллеги, подскажите недорогое устройство подходящее в качестве репитера для десятка 2.4Ghz-клиентов.
а не проще проводом подключить еще одну ТД?
 Sergio
День добрый!
Коллеги, подскажите недорогое устройство подходящее в качестве репитера для десятка 2.4Ghz-клиентов.
АС2 в любых ее 2-х вариантах или капа или хаплайт
Sergio
AK
АС2 в любых ее 2-х вариантах или капа или хаплайт
Скорость не важна (100кбит/с вполне хватит). Важна стабильность и чувствительность.
 Evgeniy
Обнаружил глюк: один из маршрутов плучаю разными ospf-instance. Делаю редистрибуцию из одного в другой. Так вот, часто наблюдаю такую картину: миротик вместо того что бы поставить в таблицу маршрутизации intra-area маршрут, ставит external. да еще и с худшей метрикой... кто сталкивался?
Андрей
приветствую. есть компьютер №1 (мой) и №2 (для остальных домочадцев), стоял роутер типилинк с прошивкой openwrt, работала локалка. сменил роутер на тик ас2, конфиг дефолт, теперь не могу зайти на комп №1 с телефона, на №2 захожу без проблем. что не так, куда копать? https://pastebin.com/cnpvv0Pq
Cumberbatch
приветствую. есть компьютер №1 (мой) и №2 (для остальных домочадцев), стоял роутер типилинк с прошивкой openwrt, работала локалка. сменил роутер на тик ас2, конфиг дефолт, теперь не могу зайти на комп №1 с телефона, на №2 захожу без проблем. что не так, куда копать? https://pastebin.com/cnpvv0Pq
вангую firewall компьютера1 нужно смотреть
Андрей
так я там ничего не менял
Cumberbatch
так я там ничего не менял
Адрес поменялся. Новая сеть появилась. Винда если то может новые правила firewall включить
Андрей
выключил его, результат тот-же
Cumberbatch
выключил его, результат тот-же
Ну давайте рассказывайте что куда подключено у вас. Иначе сложно
Андрей
1й комп в 5й порт, 2й комп во 2й, интернет в 1й порт
Андрей
вифи с микротика
Андрей
/interface bridge
add admin-mac=74:4D:28:D5:46:13 auto-mac=no comment=defconf name=bridge
/interface bridge filter
# wlan3 not ready
# in/out-bridge-port matcher not possible when interface (wlan3) is not slave
add action=drop chain=forward in-interface=wlan3
# wlan3 not ready
# in/out-bridge-port matcher not possible when interface (wlan3) is not slave
add action=drop chain=forward out-interface=wlan3
add action=drop chain=forward in-interface=wlan4
add action=drop chain=forward out-interface=wlan4
/interface bridge port
add bridge=bridge comment=defconf interface=ether2
add bridge=bridge comment=defconf interface=ether3
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
add bridge=bridge comment=defconf interface=wlan1
add bridge=bridge comment=defconf interface=wlan2
add bridge=bridge interface=*B
add bridge=bridge interface=wlan3
add bridge=bridge interface=wlan4
Андрей
Wlan3 вифи 5ка гостевая, отключена.
Wlan4 вифи 2ка гостевая, работает.
я подключаюсь через Wlan1
Андрей
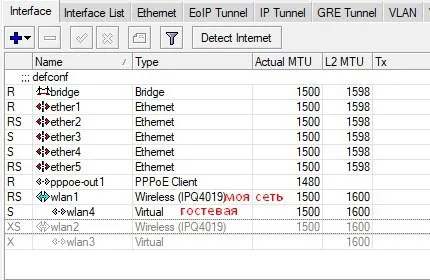 Cumberbatch
Wlan3 вифи 5ка гостевая, отключена.
Wlan4 вифи 2ка гостевая, работает.
я подключаюсь через Wlan1
/int bridge host посмотрите. Маки телефона и пс1 точно на тех портах что вы ожидаете?
Андрей
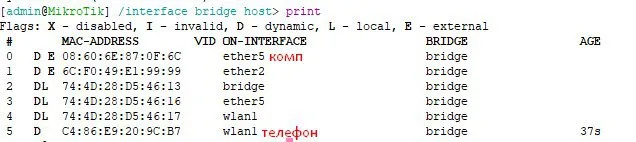 Андрей
совпадает
Андрей
https://pastebin.com/YAGxjVeJ
Cumberbatch
https://pastebin.com/YAGxjVeJ
Да блин. Смотрите все же брендмауэр на компе. Антивирус или что-то ещё
Андрей
ок, спасибо
Cumberbatch
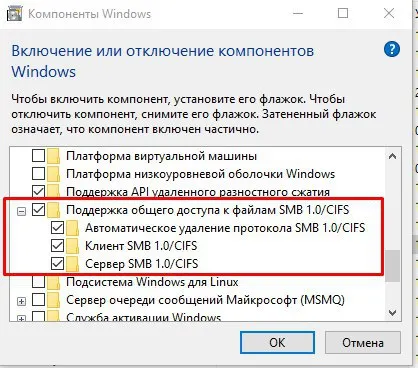 Андрей
ничего не менял, ничего не трогал
 Алексей
неподскажите. сделал авторизацию по ssh ключу согласно странице вики. вышел из микрота, пробую авторизовываться все равно просит пароль, ввожу пароль который был изначально неподходит
Алексей
походу ресетать теперь устройство
AK
неподскажите. сделал авторизацию по ssh ключу согласно странице вики. вышел из микрота, пробую авторизовываться все равно просит пароль, ввожу пароль который был изначально неподходит
Попробуйте ключ:
-oKexAlgorithms=+diffie-hellman-group1-sha1
Алексей
Попробуйте ключ:
-oKexAlgorithms=+diffie-hellman-group1-sha1
спасибо разобрался. вместо dsa сделал rsa ключ, проблема ушла
Eddy
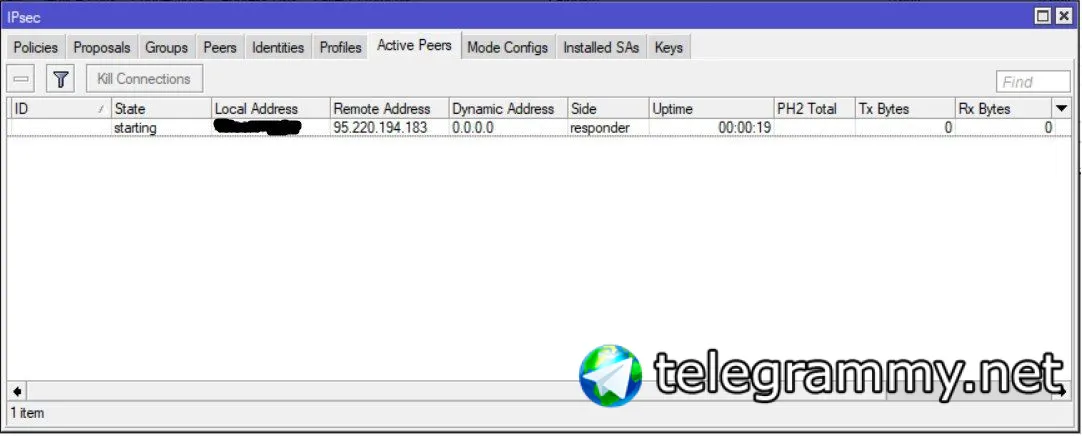
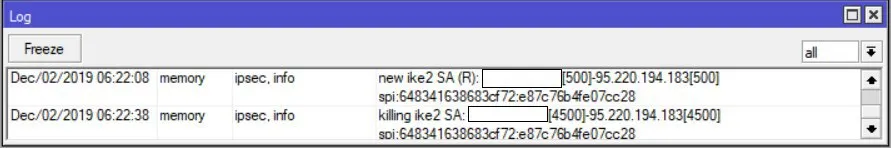
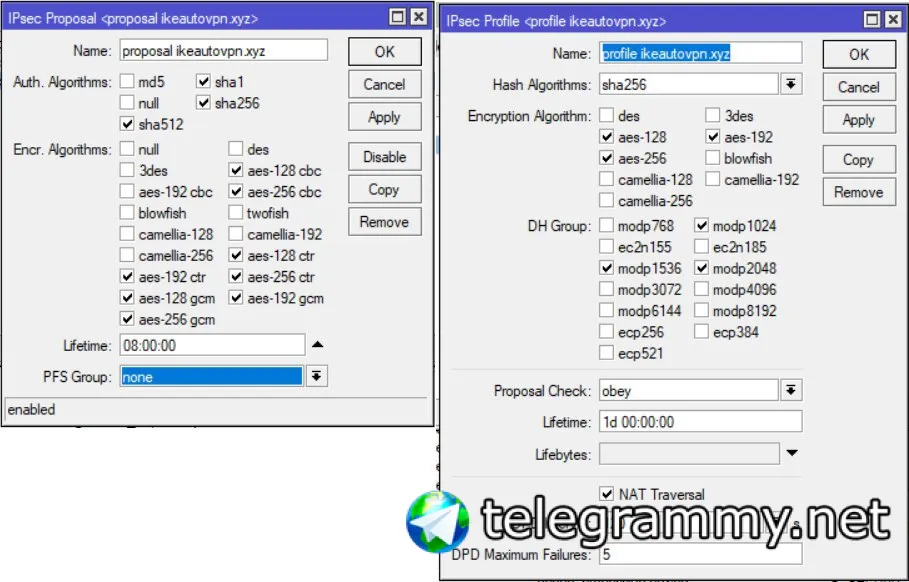
Доброго времени суток! Поднимаю vpn ikev2 с сертификатами(готовы, импортированы в win10). На роутере 1 сетка. В Active Peers пир появляется и убивается спустя секунд 10. При этом в винде при подключении сразу ошибка "параметр задан неверно". Намекните пожалуйста в какую сторону копать) На картинке ниже видно, что нет ip в dynamic address, хотя vpn pool указан в modeconfig.
Eddy
 Nickolay
 Ruslan
Доброго времени суток! Поднимаю vpn ikev2 с сертификатами(готовы, импортированы в win10). На роутере 1 сетка. В Active Peers пир появляется и убивается спустя секунд 10. При этом в винде при подключении сразу ошибка "параметр задан неверно". Намекните пожалуйста в какую сторону копать) На картинке ниже видно, что нет ip в dynamic address, хотя vpn pool указан в modeconfig.
А касперского на компе нет? Просто у меня стоит каспер, пока его не вырубил не завелся ikev2. А в каспере не вижу где пропустить простокол 51
 Nikita
Ruslan
Но смысл тот же) каспер знает только tcp udp icmp(
Eddy
Каспера нет
Cumberbatch
 Виталий
 Cumberbatch
Виталий
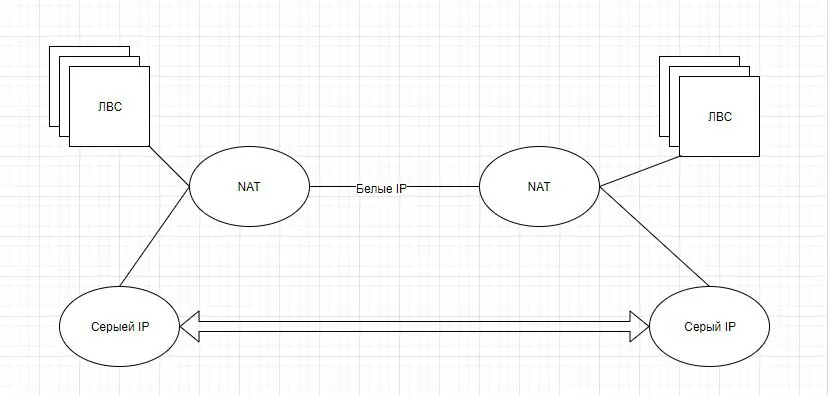
Я бы между овалами с NAT поднял ipip/gre
эти только для нат, туннели на них не дают поднимать. можно пробрасывать все что душе угодно, но туннели именно между серыми.
Cumberbatch
Виталий
спасибо, буду пробывать.
Anonymous
Может кто вспомнит в lts ветке при ресете дефолный конфиг отсутствует? Только в стайбл есть дефолт конфиг?
Sergey
Доброе утро. Ребят, подскажите, при создании ppp secrets командой через терминал, не принимается пароль с символами $ и = Это баг или так и должно быть? Может кто знает как обойти (пароль в кавычках не катит)?
Sergey
в двойных кавычках и экранировать символ
ppp secret add name=test1 password="df\$df"
Sergey
Понял, спасибо большое!
Eddy
лог pastebin_com/dl/aTnBgAXT
Eddy
Спасибо, мне бот не дает, сутки с момента реги не прошли
Eddy
Ой, я думал, вы мой поправили, ща гляну
Eddy
Да, эт мой
Sergey
что по туннелю будет бегать? может проще sstp? или ipip?
Eddy
 Alexandr
Всем привет, у меня следующая ситуация. имеется микротик на котором необходимо сделать dual wan. На микротик приходят 2 провайдера Ростелеком(PPPoE)- выступает основным каналом и один из местных провайдеров как резервный канал(уж часто у них внутренняя маршрутизация крашится). На микротике прописал дефолтные шлюзы с проверкой шлюза пингом для каждого из провайдеров, выставил дистансы. Далее отключаем порт основного провайдера(Ростелеком), вся маршрутизация переходит на резервный канал без проблем. После включаем основного провайдера, пару минут получам ошибку аунтефикации pppoe, после чего линк поднимается и вся маршрутизация возвращается на основной канал, но беда в том, что активные сессии в приложениях продолжают слать пакеты на резервный адрес и таким образом они теряются, а я получаю жалобу на неисправный интернет. Подскажите как можно сделать возвращение на основной канал без потери пакетов?
Serega8178
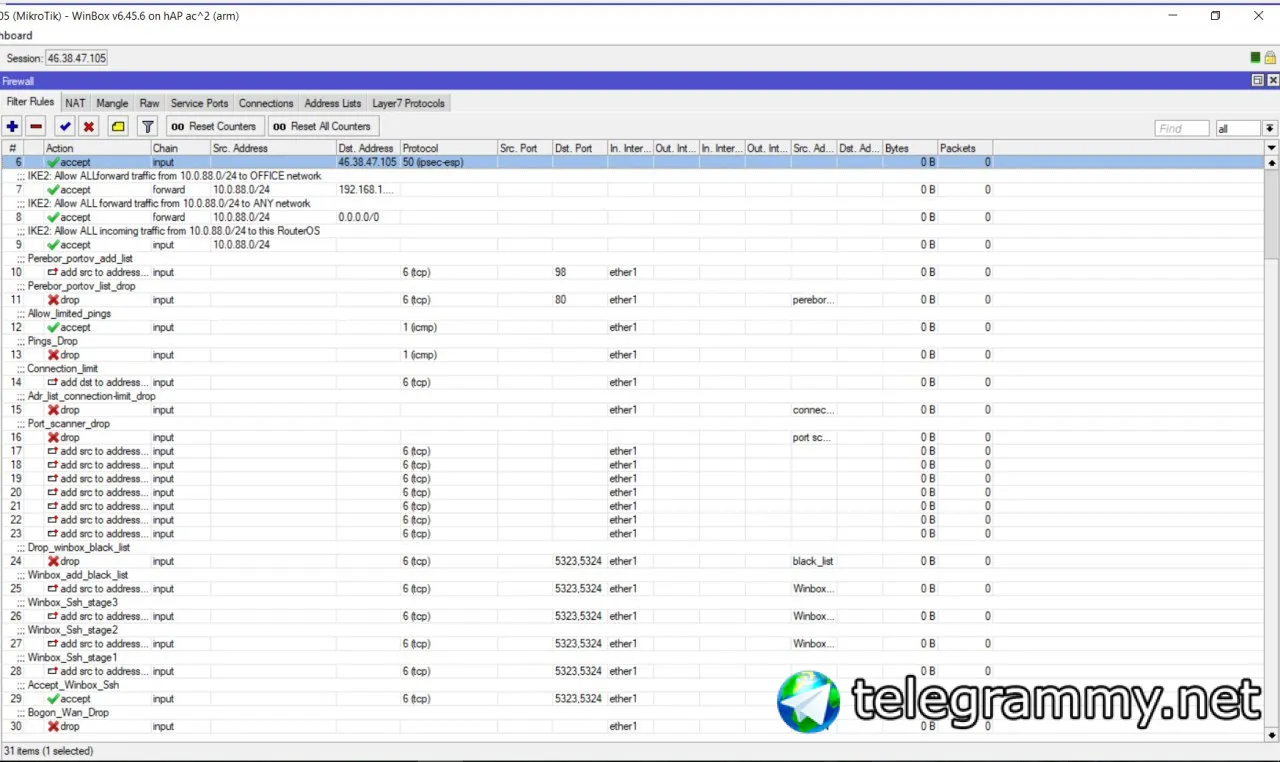
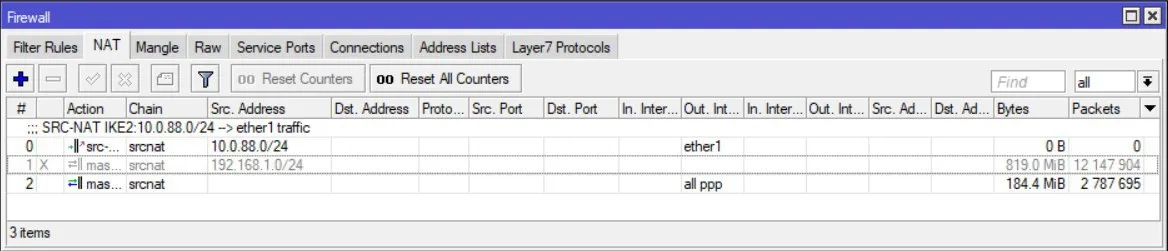
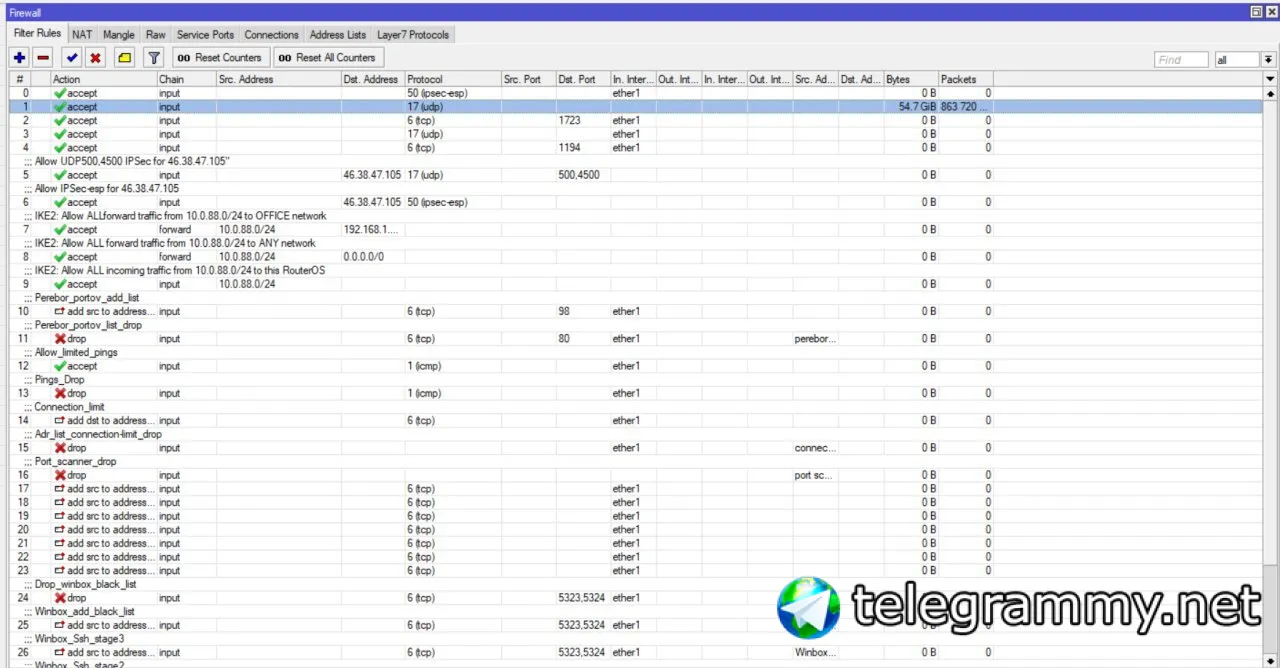
Почему могут не залетать записи в сурс лист, стоит цепочка input, протокол TCP, порт 80, состояние подключения новое. В действиях add src to Address list на 1 мин. Правило двигал вверх вниз
 Зубрев Алексей Александрович МИАЦ г.Саратов
Всем привет, у меня следующая ситуация. имеется микротик на котором необходимо сделать dual wan. На микротик приходят 2 провайдера Ростелеком(PPPoE)- выступает основным каналом и один из местных провайдеров как резервный канал(уж часто у них внутренняя маршрутизация крашится). На микротике прописал дефолтные шлюзы с проверкой шлюза пингом для каждого из провайдеров, выставил дистансы. Далее отключаем порт основного провайдера(Ростелеком), вся маршрутизация переходит на резервный канал без проблем. После включаем основного провайдера, пару минут получам ошибку аунтефикации pppoe, после чего линк поднимается и вся маршрутизация возвращается на основной канал, но беда в том, что активные сессии в приложениях продолжают слать пакеты на резервный адрес и таким образом они теряются, а я получаю жалобу на неисправный интернет. Подскажите как можно сделать возвращение на основной канал без потери пакетов?
У меня реализовано так: 2 провайдера активны и сессии подняты. Прописаны 2 маршрута, 1 из которых не активен (резервный маршрут) так же есть 2 маршрута для определенных ip (например 8.8.8.8 и 8.8.4.4) для icmp. В netwatch стоит 2 задачи на эти ip которые проверяют доступность основного и резервного канало. Там же прописаны скрипты переключающие маршруты и строка по сбросу всех соединений. Также в скриптах делается проверка на несколько пингов (у меня 5) т.к. при потере одного пакета будет ложное переключение.
Nickolay
 Eddy
На pastebin лучше. Или для проверки временно отключите полностью фаерволл.
Не нашел, как в терминал вывести все правила firewall, а так на pastebin и хотел