 Fasv


Всем доброго дня. Есть rb2011 с карманом и подключенные у нему две точки cap lite. Настроил все это вчера вечером, все заработало, а сегодня утром люди жалуются, что регистрация проходит а траффик не идёт. Подскажите куда копать
Fasv
Капсманом*
Cumberbatch
Всем доброго дня. Есть rb2011 с карманом и подключенные у нему две точки cap lite. Настроил все это вчера вечером, все заработало, а сегодня утром люди жалуются, что регистрация проходит а траффик не идёт. Подскажите куда копать
Случайно двух одинаковых паролей нет в security capsman?
Fasv
Вроде нет
Fasv
Точки не загружены, траффика почти нет, аплинк живой
Cumberbatch
Точки не загружены, траффика почти нет, аплинк живой
/capsman exp
на pastebin.com и ссылку сюда
Fasv
/capsman exp
на pastebin.com и ссылку сюда
Спасибо за помощь, уже не актуально, подошёл спец по вайфаю, который что-то наколхозил и все заработало
Fasv
На вопрос в чем была проблема говорит секрет фирмы
Anonymous
Всем участникам привет. Вопрос, может кто то встречался с таким. Rb2011, прошивка крайняя, открыт доступ извне на порту 8291 только для одного ip. Проходит пару недель, роутер категорически отказывается пускать с внешки. Захожу один раз из локалки-всё приходит в норму.
Volodymyr
Я на роутере к примеру 4011 включаю бридж-фильтеринг и расписываю вланы на его портах, один из них транковый, куда все летит только тэгами и в него включен crs326.
4011 сложно назвать роутером на палочке. Хотя. если он подключен в сеть всего одним портом, то бридж и, соответственно, бридж влан фильтеринг тоже не нужны.
 Nickolay
4011 сложно назвать роутером на палочке. Хотя. если он подключен в сеть всего одним портом, то бридж и, соответственно, бридж влан фильтеринг тоже не нужны.
Некоторые порты являются аксессами, некоторые транковыми до свитчей, как обойтись без фильтеринга на бридже?
Cumberbatch
Nickolay
Через switch chip
4011 не настраивается через свитч-чип в виду его ущербности, поэтому там бридж влан-фильтеринг
Cumberbatch
Всем участникам привет. Вопрос, может кто то встречался с таким. Rb2011, прошивка крайняя, открыт доступ извне на порту 8291 только для одного ip. Проходит пару недель, роутер категорически отказывается пускать с внешки. Захожу один раз из локалки-всё приходит в норму.
Что-то странно. А телнет на 8291 из внешки что показывает?
Cumberbatch
4011 не настраивается через свитч-чип в виду его ущербности, поэтому там бридж влан-фильтеринг
Ну вообще это норм подход.
Cumberbatch
Прошу подсказать, расставить точки на i, в понимании. При использовании vlan-filtering на бридже и использовании влана управления, какой должен быть pvid бриджа, отличный от влана управления или такой же? И что ставить бриджу: admit-only-vlan-tagged, admit-all, или? При условии, что это «роутер на палочке» и все вланы терминируются на нем, а через остальные устройства должно все просто пролетать, не загружая процессор обработкой, кроме влана управления.
Вообще вендор предлагает несколько вариантов.
А фильтровать или нет уже дело ваше.
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Management_access_configuration
Anonymous
Что-то странно. А телнет на 8291 из внешки что показывает?
Телнетом смотреть не пробовал, а что он должен показать?
Cumberbatch
Телнетом смотреть не пробовал, а что он должен показать?
Тоже что из локалки. Посмотрите и сравните
Anonymous
Тоже что из локалки. Посмотрите и сравните
Это надо дождаться очередного заскока, как я понимаю? Сейчас пока нормально всё.
 Шамиль
народ, что есть "мощнее" чем hap ac2 в своем ценовом сегменте ?
 Nikita
народ, что есть "мощнее" чем hap ac2 в своем ценовом сегменте ?
Мощнее в плане процессора, памяти, wifi?
Шамиль
в совокупности
Шамиль
просто давно не следил за моделями.. вдруг что новее вышло
Шамиль
ок, спасибо
Nickolay
Вообще вендор предлагает несколько вариантов.
А фильтровать или нет уже дело ваше.
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Management_access_configuration
Ок, мое дело фильтровать, но прошу вернуться к главному вопросу, и подсказать: Прошу подсказать, расставить точки на i, в понимании. При использовании vlan-filtering на бридже и использовании влана управления, какой должен быть pvid бриджа, отличный от влана управления или такой же? И что ставить бриджу: admit-only-vlan-tagged, admit-all, или? При условии, что это «роутер на палочке» и все вланы терминируются на нем, а через остальные устройства должно все просто пролетать, не загружая процессор обработкой, кроме влана управления.
Volodymyr
Ок, мое дело фильтровать, но прошу вернуться к главному вопросу, и подсказать: Прошу подсказать, расставить точки на i, в понимании. При использовании vlan-filtering на бридже и использовании влана управления, какой должен быть pvid бриджа, отличный от влана управления или такой же? И что ставить бриджу: admit-only-vlan-tagged, admit-all, или? При условии, что это «роутер на палочке» и все вланы терминируются на нем, а через остальные устройства должно все просто пролетать, не загружая процессор обработкой, кроме влана управления.
В роутере на палочке бридж не нужен. Вам уже говорили. Соответственно остальные вопросы отпадают сами собой.
Volodymyr
Некоторые порты являются аксессами, некоторые транковыми до свитчей, как обойтись без фильтеринга на бридже?
У Вас по условию порт один, откуда возьмутся несколько аксессов?
Nickolay
В роутере на палочке бридж не нужен. Вам уже говорили. Соответственно остальные вопросы отпадают сами собой.
Я возможно неправильно пользуюсь терминами :( пример - роутер 4011 с 10 портами, и один crs326. 10 разных вланов. И в 4011 и 326 разные порты могут быть аксессами.
Volodymyr
Я возможно неправильно пользуюсь терминами :( пример - роутер 4011 с 10 портами, и один crs326. 10 разных вланов. И в 4011 и 326 разные порты могут быть аксессами.
Да, не правильно: https://en.wikipedia.org/wiki/One-armed_router
А по фильтрации, в Вашем случае, нет смысла изменять PVID на бридже. Им вообще можно не пользоваться. Включить admit-only-vlan-tagged на бридже и использовать полезный трафик только с тегами.
Nickolay
Да, не правильно: https://en.wikipedia.org/wiki/One-armed_router
А по фильтрации, в Вашем случае, нет смысла изменять PVID на бридже. Им вообще можно не пользоваться. Включить admit-only-vlan-tagged на бридже и использовать полезный трафик только с тегами.
Pvid используется только для access порта и если стоит admit-only-vlan-tagged на этом порту, то тогда pvid не учитывается? Я правильно понимаю?
Volodymyr
Pvid используется только для access порта и если стоит admit-only-vlan-tagged на этом порту, то тогда pvid не учитывается? Я правильно понимаю?
Вы уж определитесь что Вы хотите. Спрашивали Вы про PVID бриджа, я Вам про него и ответил. И Frame Types касается именно бриджа. К аксесс портам эта настройка на бридже отношения не имеет.
 DaySandBox
Message from Andrew Tropin deleted. Reason: new user and external link (?)
 Andrew
Есть локалка 192.168.10.0/24, есть l2tp/ipsec впн 192.168.20.0/24, подключаюсь с линуксового хоста к впну - всё работает. подключаюсь с виндового, пинги идут, а например http соединение не работает. есть идеи в чём может быть проблема?
Cumberbatch
 Cumberbatch
Есть локалка 192.168.10.0/24, есть l2tp/ipsec впн 192.168.20.0/24, подключаюсь с линуксового хоста к впну - всё работает. подключаюсь с виндового, пинги идут, а например http соединение не работает. есть идеи в чём может быть проблема?
Ну может тогда Windows не туда запросы шлёт? Разницы то быть не должно
Andrew
Ну может тогда Windows не туда запросы шлёт? Разницы то быть не должно
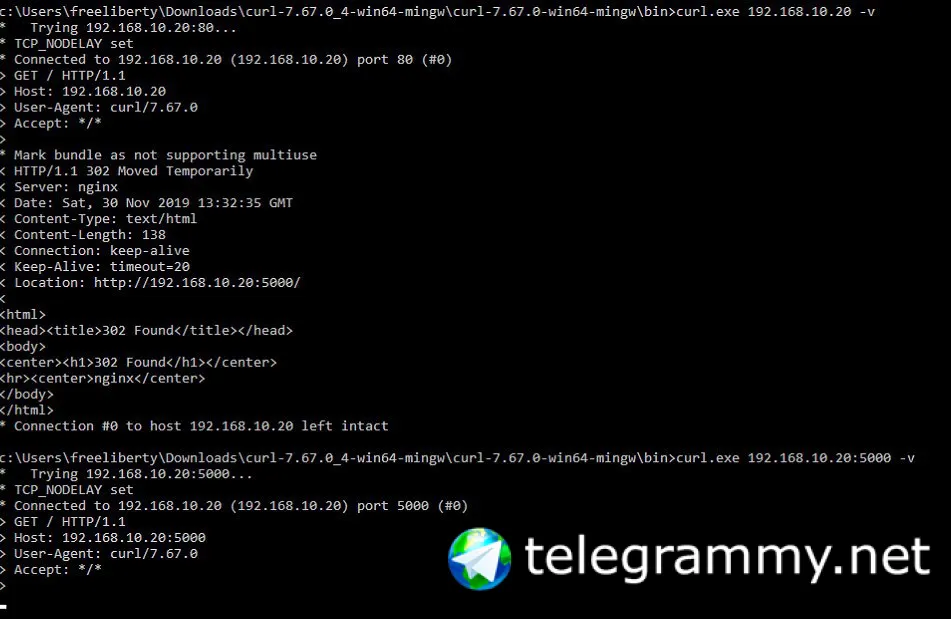
делаю абсолютно идентичные операции. прописываю роут до 192.168.0.0/16 через 192.168.20.10, потом иду на хост в локальной сети на 80 порт `curl`ом, получаю в ответ хтмл с 302 фаунд, иду на тот же хост на другой порт на линуксовой тачке получаю html, на виндовой подвисшее http-соединение
Andrew
Ну может тогда Windows не туда запросы шлёт? Разницы то быть не должно
 Cumberbatch
Andrew
Отключите в профиле и ручками сделайте change mss
ip firewall mangle add chain=forward action=change-mss new-mss=1410 tcp-flags=syn protocol=tcp out-interface=all-ppp tcp-mss=1411-65535
ip firewall mangle add chain=forward action=change-mss new-mss=1410 tcp-flags=syn protocol=tcp in-interface=all-ppp tcp-mss=1411-65535
не помогло, правило отрабатывает, когда делаю http запрос. Но соединение висит и потом через продолжительное время падает с Connection was reset. В впне мту 1400, в лане 1500
Cumberbatch
не помогло, правило отрабатывает, когда делаю http запрос. Но соединение висит и потом через продолжительное время падает с Connection was reset. В впне мту 1400, в лане 1500
Тогда смотрите firewall на хосте. Возможно антивирус или ещё что запрещает аут на порты выше 1024
Andrew
Тогда смотрите firewall на хосте. Возможно антивирус или ещё что запрещает аут на порты выше 1024
Поменял мту впн интерфейса на 1200, всё заработало. видимо проблема в том, что пакеты фрагментировались, потому что ван у микротика был с мту 1300
Alexandr
делаю абсолютно идентичные операции. прописываю роут до 192.168.0.0/16 через 192.168.20.10, потом иду на хост в локальной сети на 80 порт `curl`ом, получаю в ответ хтмл с 302 фаунд, иду на тот же хост на другой порт на линуксовой тачке получаю html, на виндовой подвисшее http-соединение
Точно такая ж хрень была сегодня, ну точней пинги ок и внц стабильно работает а хттп ну никак, с венды, снача думал на комп, потом понял что с вторым хвостом в полсети такая ж беда, от безысходности позвонил провайдеру, тот говорит ошибки растут, на их интерфейсе, ну пока что списал все на провайдера но это странно что не отвмвался впн и пинги без потерь, мб канеш с мту где накосячили. Но у меня в полсети не было линускового хоста, а вот что у
Меня удивило так эт то что на моих интерфейса никаких ошибок нет, ну и пришло понимание сосбна нет их вообще ни на одном интерфейсе в 20 ти точках.... У Микрот нет проблем с счетчками crc ошибок случаем?
Cumberbatch
Cumberbatch
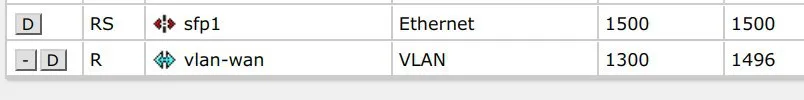 Andrew
L2mtu на sfp поднимите до 1600. На влан попробуйте 1500 поставить
Выставил, всё работает, спасибо, впн вернул в 1400
 Александр
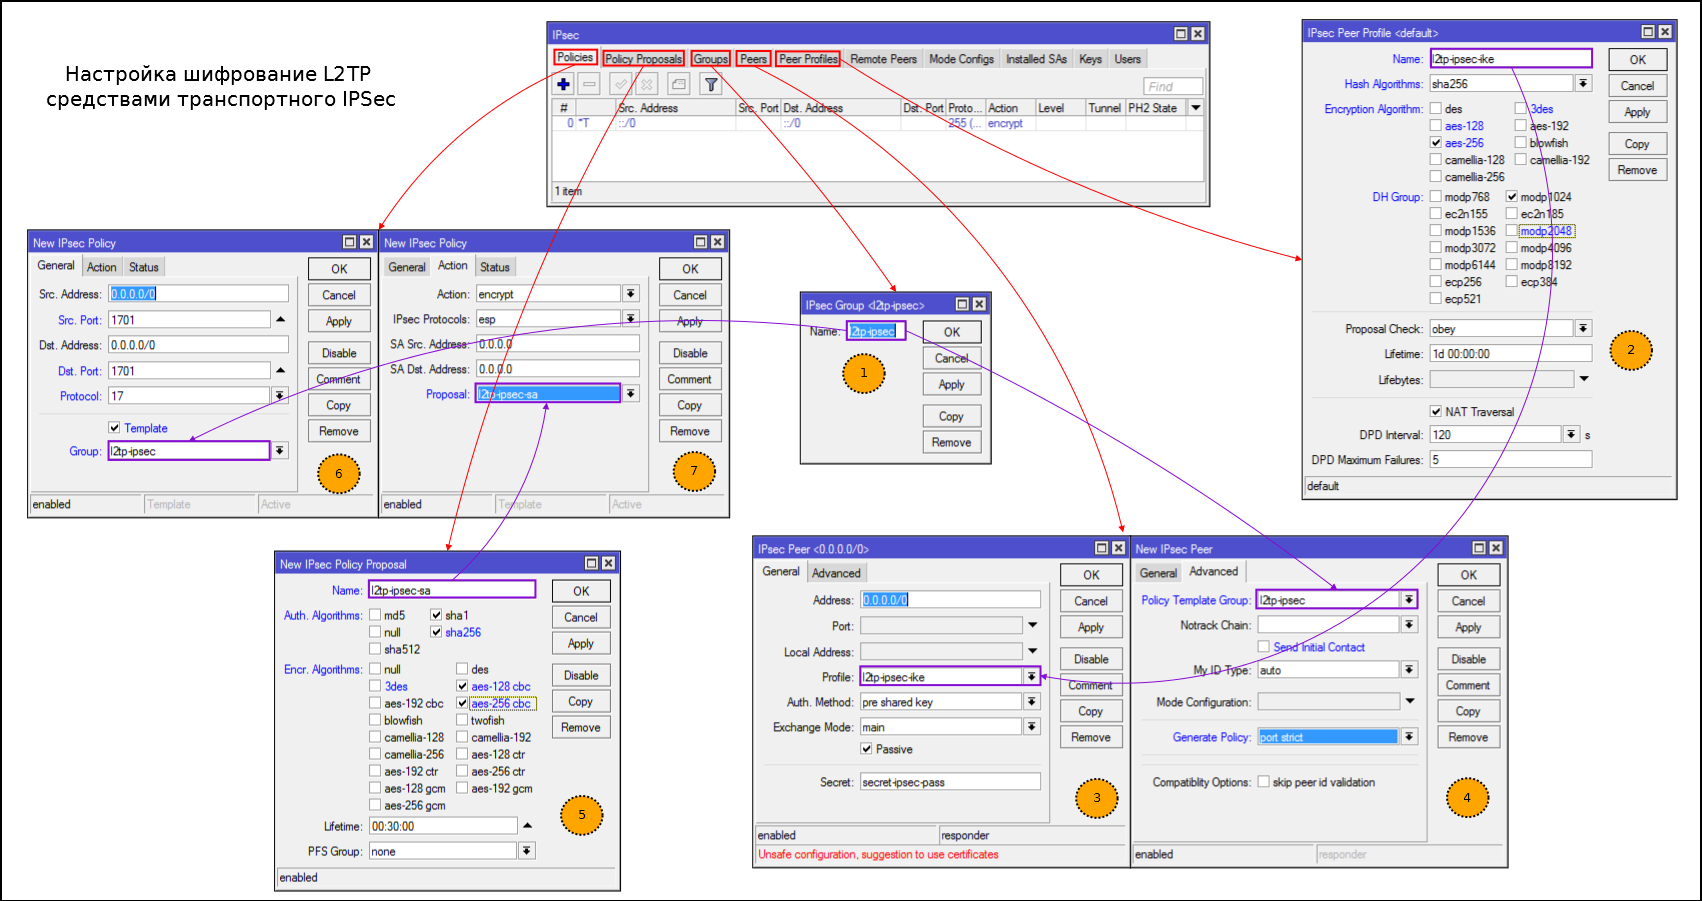 Александр
Всем доброго дня, настраиваю l2tp+ipsec клиент Win10 по этой инструкции с хабра
Александр
 Александр
в логе на MikroTik пишет так
Cumberbatch
Александр
Потому что в статье написано при обновлении с 6.42 на 6.43 автоматически созданные туннели ломались и не факт, что этого не повторится. Только лишь из за этого)
Cumberbatch
Потому что в статье написано при обновлении с 6.42 на 6.43 автоматически созданные туннели ломались и не факт, что этого не повторится. Только лишь из за этого)
Как раз то что автоматом было не ломалось. А ручные да. Было дело
Cumberbatch
Александр
Спасибо!
Александр
Все заработало, теперь есть такая проблема можно ли организовать на 1 сервер 2 вида подключения site to site и site to client с одного IP адреса, просто сейчас если я подключаюсь с Win10 то тунель site to site рушится
Александр
использую l2tp+ipsec в обоих случаях
 Nikolai
Все заработало, теперь есть такая проблема можно ли организовать на 1 сервер 2 вида подключения site to site и site to client с одного IP адреса, просто сейчас если я подключаюсь с Win10 то тунель site to site рушится
Смысл поднимать C-t-S, при наличии уже работающего S-t-S с того же адреса?
Александр
Много точек продаж в разных частях города, хочу сделать изолированный Wi-Fi в них, руководство когда находится в них должно иметь доступ к корпоративным ресурсам подключаясь к Wi-Fi
Александр
получение к корпоративным ресурсам только лишь через VPN
Александр
Сейчас да, подключаешься к Wi-Fi и ты уже в корпоративной сети, но я хочу так- подключаешься к Wi-Fi и ты имеешь лишь доступ в интернет, а дальше уже через подключение к VPN доступ в корпоративную сеть
Александр
пока я вижу решение одно это site to site и site to client разделить на разные виды туннелей
Nikolai
Для таких целей заводят отдельный ssid, подключившись к которому:
1) либо попвдаешь в один L2 с офисом по EoIP/VPLS, где уже есть доступ к корпоративным ресурсам.
2) либо попадаешь в выделенный Vlan, из адресации которого доступ открыт к корпоративным ресурсам.
ssid вполне может быть скрытым.
__
Ок
 Зубрев Алексей Александрович МИАЦ г.Саратов
Всем привет. Никак до меня не дойдет как работает правило фаервола по времени. Если судить логически, первый параметр время начало действия, а вот второй либо время окончания ли длительность. Что бы я не ставил, правило выподает в ошибку. А по дефолту все ок.
Volodymyr
Всем привет. Никак до меня не дойдет как работает правило фаервола по времени. Если судить логически, первый параметр время начало действия, а вот второй либо время окончания ли длительность. Что бы я не ставил, правило выподает в ошибку. А по дефолту все ок.
Время окончания. В какую ошибку выпадает?
Зубрев Алексей Александрович МИАЦ г.Саратов
Inactive time
Зубрев Алексей Александрович МИАЦ г.Саратов
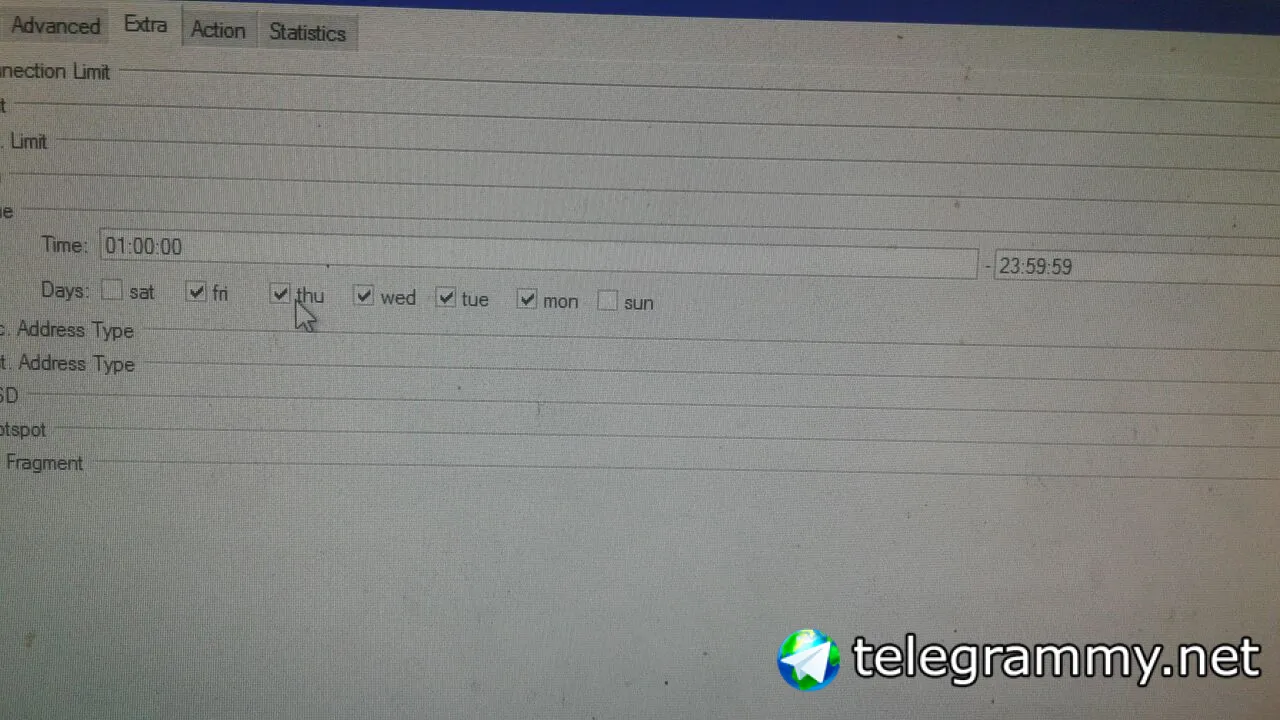 Зубрев Алексей Александрович МИАЦ г.Саратов
Даже так ошибка
Volodymyr
Зубрев Алексей Александрович МИАЦ г.Саратов
Тесть получается, если день недели не совпадает по правилу или не то время, то бущет ошибка. Т.е. условно ошибка
Volodymyr
Тесть получается, если день недели не совпадает по правилу или не то время, то бущет ошибка. Т.е. условно ошибка
Не ошибка, а правило НЕ действует. Т.е. inactivity time
Зубрев Алексей Александрович МИАЦ г.Саратов
Это я уже понял. Спасибо
 Алексей
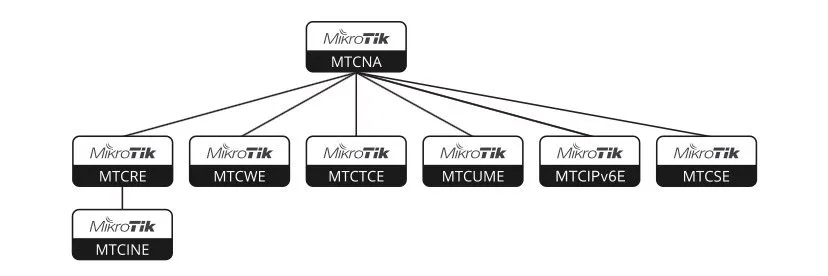
ccna
Cumberbatch
 Cumberbatch
А что учить? Основы почитайте.
Ну и на русском про курсы и прочее, в том числе, в каждом курсе есть что нужно понимать до обучения
https://mikrotik-courses.ru/
 Yakov
на сайте микротика есть пробный тест mtcna