 sergo


не припомню такого. с HE делал только с белой статикой, за натом нельзя было сделать
Tymur
У меня с Netassist работало через nat
Midnight
Ну нельзя значит нельзя...вопрос закрыт😊
 Luka
/rules@MissRose_bot
Luka
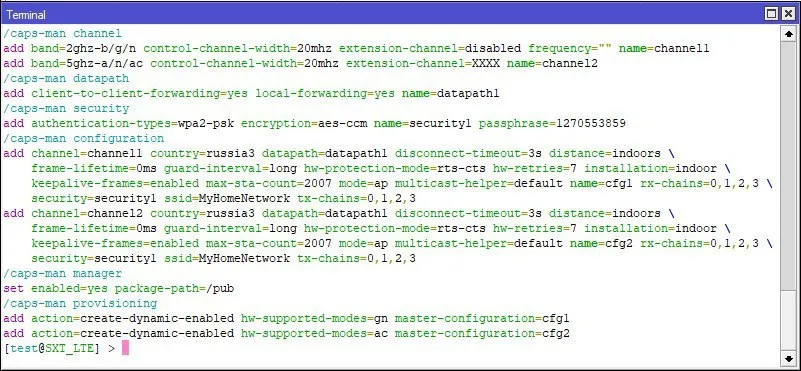
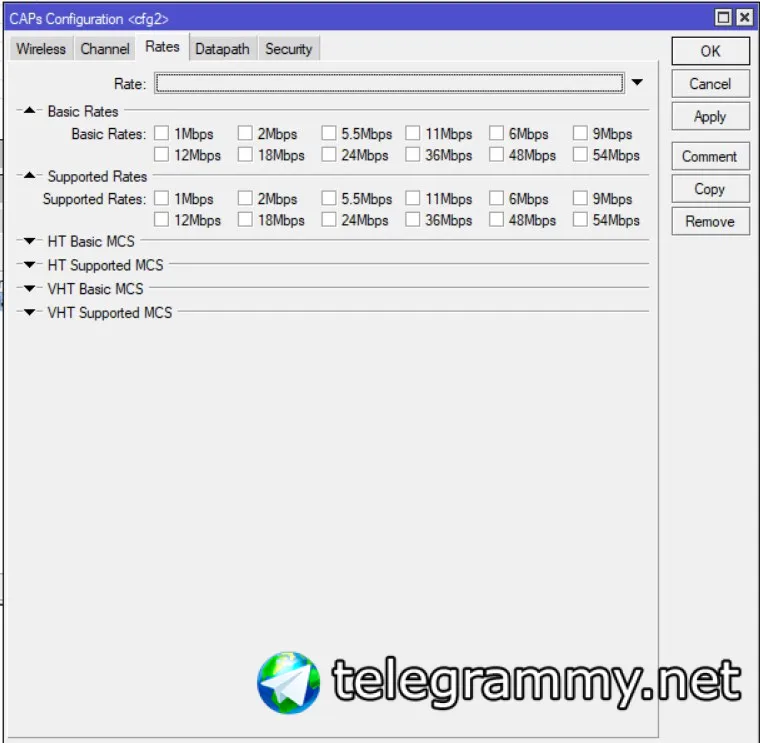
Добрый вечер, делал бесшовный wifi на трех микротиках, по мануалам, все работает, но устройства от Апле не могут авторизоваться, есть у кого рабочий конфиг для CAPS и чтобы там работала продукция Apple? Спасибо
 Ettercap
 Andrey
Привет! подскажите, как скрыть имя Микротик в сети? Как выключить обнаружение я знаю, а мне нужно, что бы провайдер видел только мак адрес
 Zillah
Привет! подскажите, как скрыть имя Микротик в сети? Как выключить обнаружение я знаю, а мне нужно, что бы провайдер видел только мак адрес
А по маку легко определить что это микротик 😂 Не совсем понятно - чего вам нужно "скрыть"?
Andrey
 Nickolay
Привет! подскажите, как скрыть имя Микротик в сети? Как выключить обнаружение я знаю, а мне нужно, что бы провайдер видел только мак адрес
Выключите в ip-neighbors интерфейс который в сторону провайдера.
Andrey
Выключите в ip-neighbors интерфейс который в сторону провайдера.
это не скрывает его имя, это скрывает от обнаружения WinBox-ом
Anonymous
это не скрывает его имя, это скрывает от обнаружения WinBox-ом
Это убирает отправку cdp,lldp, mndp пакетов в сторону провайдера, а в этих пакетах написанно ещё много чего, помимо того что это микротик.
Anonymous
system identify смените
 Pavel
Привет! подскажите, как скрыть имя Микротик в сети? Как выключить обнаружение я знаю, а мне нужно, что бы провайдер видел только мак адрес
смени MAC на интерфейсе, поставь от какого-нибудь длинка)
Anonymous
Он в днсп ответах содержится, посмотрите в настройках днсп клиента.
 Anton
 Dmitry
как работавший в операторе связи - всем плевать (с) :)
p.s> правда дебажить иногда легче, если у клиента включен какой-либо discovery protocol
Николай
Доброе утро всем! Подскажите пожалуйста может кто сталкивался, есть в качестве ап mikrotik mantbox 19s, к нему в качестве клиента пытаюсь подключить ubnt nanobridge m5, других точек к ап не подключено, авторизацию отключил, в логах на микротике раз в минуту мак убика с надписью attempts to associate, протокол выставил 802.11, никак не пойму что означает эта надпись и в какую сторону смотреть. Может кто сталкивался с похожим?
 Ilya
Возможно очевидную глупость скажу, но airmax выключен же на юби?
Николай
аирмакс на юби включается только когда она в режиме ап
Николай
а станция если она тоже юби с ап нюхает надо ей включать аирмакс или нет
Ilya
а, ну и...ладно
давно их не трогал, помню что что то с ним связаное было, пальцем в небо ткнул
Николай
я на самом деле много работал с ними поотдельности но вот именно два этих вендора между собой подружить впервые приходится
 Albert
Добрый день. Подскажите пожалуста как траблшутить гре туннель? После тогда как провайдеры поработали связь прервалась.
Николай
предположительно решил, на убике стоит режим station wds, на микротике на вкладке wds стоял disable, сменил на dynamic линк завелся
 Aleksey
всем привет, на микротике хочу настроить LACP с hash policy layer 2 3, можно ли при этом добавляя ip адреса на каждый из бондинг интерфейсов, сохранить ip на бридже? и какой баллансировкой лучше пользоваться в LACP , per flow (per connect) или per packet?
LACP между микротиком и 2мя серверами виртуализации
Aleksey
ну и ван порт смотрит в лан
Yura
Здравствуйте, коллеги. Какой профит приносит использование пулов в /ppp profile для полей local address и remote address?
 Innokentiy
remote - выдавать уникальные адреса динамически
Innokentiy
local - обеспечить уникальность адресов себе (профит сомнительный, но иногда полезно)
Andrey
Он в днсп ответах содержится, посмотрите в настройках днсп клиента.
что нужно! убираем из опций hostname 👍
Luka
Добрый день. Кто сможет удалённо настроить caps, есть удалённый доступ к трём точкам. Цена вопрос в лс и в какое время сегодня можно будет это сделать, удалённо по мск.
Luka
Надеюсь это тут не запрещено?
Cumberbatch
Alexsander
/tool fetch mode=https http-method=post http-data="adsasd" url="https://192.168.50.99/dhcp" port=9
876 check-certificate=yes
status: failed
failure: ssl connection error: handshake failed: certificate is not yet valid (6)
кто подскажет что не так?? Сгенерил сертификаты на сервере, залил их на микрот и вижу такую вот ошибку
Alexsander
На сервере:
1 openssl genrsa -des3 -out Hotspot.key 1024
2 openssl req -new -key Hotspot.key -out Hotspot.csr
3 openssl x509 -req -days 365 -in Hotspot.csr -signkey Hotspot.key -out Hotspot.crt
4 Копируем на микротик оба файла5 импортим серты
/certificate> import file-name=Hotspot.crt
/certificate> import file-name=Hotspot.key
6 включаем их
/ip service set www-ssl certificate=Hotspot disabled=no
делал по такому мануалу
Alexsander
 Dmitry
/tool fetch mode=https http-method=post http-data="adsasd" url="https://192.168.50.99/dhcp" port=9
876 check-certificate=yes
status: failed
failure: ssl connection error: handshake failed: certificate is not yet valid (6)
кто подскажет что не так?? Сгенерил сертификаты на сервере, залил их на микрот и вижу такую вот ошибку
найдите github пользователя eworm-de - там есть пример работы с https в globalfunctions
Alexsander
спс
Etternal
Всем привет, подскажите соединил зентиал 5, как сервер openvpn, и клиент mikrotik. Но на зентиале включена comp-lzo, а микротик посылает пакеты соответственно без сжатия, возможно ли как то обойти данную проблему без отключения данной функции, спасибо.
Cumberbatch
https://t.me/mikrotikclub/137408
Alexsander
найдите github пользователя eworm-de - там есть пример работы с https в globalfunctions
https://github.com/eworm-de/routeros-scripts
нашел эту статью, но он тут берет уже готовые сертификаты, в моем случаи их нужно сгенерировать, в его он стянул сертификаты github'a
Моя же задача сгенерить сертификаты и передавать данные по https утелитой tool fetch...
Roman
Дурацкий вопрос, а микрот умеет быть сервером который раздаёт DHCP-PD нижестоящим маршрутизаторам?
Roman
https://wiki.mikrotik.com/wiki/Manual:IPv6/DHCP_Server вот тут внизу есть ( я читать умею) но вопрос умеет ли на самом деле и нет ли каких подводных камней
Yevhen
Дурацкий вопрос, а микрот умеет быть сервером который раздаёт DHCP-PD нижестоящим маршрутизаторам?
у меня раздает. Вроде нет нареканий.
Roman
Тогда еще более дурацкий вопрос, вот допустим мой микрот получил /56 в DHCP-PD, могу ли я как то заставить раздавать из этого /56 конечным девайсам по /64, причем каждому девайсу разную
Roman
/64 per device
Innokentiy
только зачем девайсу /64?
Roman
а расскажите как или хотя бы скажите куда копать
Yevhen
только зачем девайсу /64?
Думаю под девайсом подразумевается роутер. А на него меньше нельзя раздать.
Roman
под девайсом я понимаю конечный хост, телефон например или лэптоп
Innokentiy
чот я сомневаюсь, что в мт можно полученный в PD префикс раздать дальше по PD
Innokentiy
в цисках можно
Yevhen
а расскажите как или хотя бы скажите куда копать
В пулах в6 обявляете Вашу /56 и на что дробить. В днср указывете ваш пул.
Roman
чот я сомневаюсь, что в мт можно полученный в PD префикс раздать дальше по PD
префикс полученный в PD мне дальше надо раздавать через SLAAC
Innokentiy
слаак один префикс на всех раздает
Yevhen
префикс полученный в PD мне дальше надо раздавать через SLAAC
для SLAAC как раз не меньше /64
Roman
а мне надо per device /64
Roman
https://tools.ietf.org/html/rfc8273
Yevhen
Может не совсем правильно понял. Я на бордер получаю /48(в моем случае). Дальше сделал, как описал. Из пула можно раздать или в тунель(pppoe в моем случае), либо по DHCP/. на нижестоящем роутере, можно принять через тунель, либо через интерфейс.
Roman
Mikrotik DHCPv6 Server < -- DHCP-PD /48-- > Mikrotik DHCPv6 client (Home gateway) < -- /64 per Host from DHCP-PD via SLAAC -- > Host (smartphone)
Innokentiy
https://tools.ietf.org/html/rfc8273
слишком свежий rfc для того, чтобы его кто-топоддерживал, кмк
Roman
В мире много старых RFC которые никому не нужны и не реализованы, а так же есть новые RFC или даже драфты которые многие реализовали или сейчас делают, поэтому "свежесть" RFC не показатель имхо.
evgenii76
 Anonymous
Кто-то пробовал уменьшить l2mtu на cap, которые за GRE?
Или оно само нормально фрагментирует?
Ставлю меньше в datapath, но остаётся 1600.
Anonymous
Или это только к bridge применимо?
Alexey
 😷Драничек
Nickolay
Прошу подсказать, расставить точки на i, в понимании. При использовании vlan-filtering на бридже и использовании влана управления, какой должен быть pvid бриджа, отличный от влана управления или такой же? И что ставить бриджу: admit-only-vlan-tagged, admit-all, или? При условии, что это «роутер на палочке» и все вланы терминируются на нем, а через остальные устройства должно все просто пролетать, не загружая процессор обработкой, кроме влана управления.
Dmitry
Прошу подсказать, расставить точки на i, в понимании. При использовании vlan-filtering на бридже и использовании влана управления, какой должен быть pvid бриджа, отличный от влана управления или такой же? И что ставить бриджу: admit-only-vlan-tagged, admit-all, или? При условии, что это «роутер на палочке» и все вланы терминируются на нем, а через остальные устройства должно все просто пролетать, не загружая процессор обработкой, кроме влана управления.
если это роутер на палочке, никакого bridge-filtering не нужно совсем
Nickolay
если это роутер на палочке, никакого bridge-filtering не нужно совсем
Я на роутере к примеру 4011 включаю бридж-фильтеринг и расписываю вланы на его портах, один из них транковый, куда все летит только тэгами и в него включен crs326.