 Alexander


Pref. Source — задается IP адрес, от которого будет отправлен пакет. Этот параметр актуален, когда на интерфейсе несколько IP адресов.
 Cumberbatch
Но я просто рассказал в качестве примера, что иногда нужно 2 адреса на одном интерфейсе
Это плохой пример. Точнее хороший пример плохого дизайна
Alexander
Это вообще в описании Routes пишут
Alexander
Это плохой пример. Точнее хороший пример плохого дизайна
Какая задача, такой и дизайн.
Но это ИМХО
Cumberbatch
Pref. Source — задается IP адрес, от которого будет отправлен пакет. Этот параметр актуален, когда на интерфейсе несколько IP адресов.
Это больше относится к варианту когда два адреса из одной сети на одном интерфейсе.
Cumberbatch
Какая задача, такой и дизайн.
Но это ИМХО
Задача обычная. Ну может вам ещё советов накидают. Решать вам конечно.
Alexander
Cumberbatch, а как по Вашему мнению - есть возможность реализовать такое подключение клиента ко второму микроту в качестве гейта (через первый), не добавляя порт в бридж?
Cumberbatch
Cumberbatch, а как по Вашему мнению - есть возможность реализовать такое подключение клиента ко второму микроту в качестве гейта (через первый), не добавляя порт в бридж?
Я же описал. Mangle , route rule. Этотпервое что приходит. Наверняка можно vlan прикрутить. И менять его в зависимости от задачи. Причём и автоматизировать можно
Alexander
Ну да, vlan прикручен, но без бриджа на второй микрот не пускает
Alexander
Ладно, это больше как задачка для фанатов, практического смысла в ее решении и вправду мало
Cumberbatch
Ну да, vlan прикручен, но без бриджа на второй микрот не пускает
Если вланы есть то уж точно два адреса уже не будут на одном интерфейсе
Alexander
Я просто столкнулся и меня парит этот вопрос, как навязчивая мысль
Cumberbatch
Я просто столкнулся и меня парит этот вопрос, как навязчивая мысль
Так решите ее и забудьте как страшный сон.
Cumberbatch
Я просто столкнулся и меня парит этот вопрос, как навязчивая мысль
Сформулируйте нормально. Приложите схему. Тут помогут. Я уверен
Alexander
На vlan я недавно перешел, раньше у 24-ого порта был адрес вида 10.10.10.1
Alexander
Да, если сам не решу - задам вопрос как Вы предлагаете - сформулированным и со схемами
Cumberbatch
👍
Виктор
Подскажите, если у меня за портом, 2 антаггед хоста, которые должны быть в разных вланах, выход один - MAC Based VLAN?
Виктор
И сильно ли оно нагружает, если хостов не 2, а 22? За каждым портом. CRS112 и CRS326
Cumberbatch
Подскажите, если у меня за портом, 2 антаггед хоста, которые должны быть в разных вланах, выход один - MAC Based VLAN?
Ну как бы да. Но нужно учитывать :
Warning: Internally all MAC addresses in MAC based VLANs are hashed, certain MAC addresses can have the same hash, which will prevent a MAC address being loaded in to the switch chip if the hash matches with a hash from a MAC address that has been already loaded, for this reason it is recommended to use Port bases VLANs in combination with MAC based VLANs. This is a hardware limitation.
Виктор
Ну как бы да. Но нужно учитывать :
Warning: Internally all MAC addresses in MAC based VLANs are hashed, certain MAC addresses can have the same hash, which will prevent a MAC address being loaded in to the switch chip if the hash matches with a hash from a MAC address that has been already loaded, for this reason it is recommended to use Port bases VLANs in combination with MAC based VLANs. This is a hardware limitation.
Ну, я хочу к этому прибегнуть вынужденно, как крайняя мера. Таких хостов немного, на самом деле
Cumberbatch
И сильно ли оно нагружает, если хостов не 2, а 22? За каждым портом. CRS112 и CRS326
Делается через switch-chip. Не должно быть проблем
Виктор
Понял, спасибо!
Cumberbatch
Понял, спасибо!
Вот описание
https://wiki.mikrotik.com/wiki/Manual:CRS1xx/2xx_series_switches_examples#MAC_Based_VLAN
Виктор
 Daemon
Можно, только задумка в том, чтобы пользователь сам решал хочет он быть 192.168.1.100 с гейтом 192.168.1.1
Или он хочет стать 192.168.2.100 с гейтом 192.168.2.1
пользователь может быть 192.168.1.100 с гейтом 192.168.1.1
Или он хочет стать 192.168.1.100 с гейтом 192.168.1.2
Какая то надуманная проблема про 2 адреса
 Расим
Да, уже читаю, спасибо!
реализация не совсем однозначная
должна быть схема ИМЕННО такая, как в их вики. то есть:
некое устройство подключено в CRS в первый порт, отдаёт два фрейма
некий тупой свитч подключен во второй порт CRSa
некие тупые компы подключены в тупой свитч
тогда мы настраиваем mac based vlan на CRS и всё работает
Расим
если исключаем из этой схемы первый элемент и хотим, к примеру, чтобы сам CRS создавал фреймы и взаимодействовал с ними - не получится
Виктор
реализация не совсем однозначная
должна быть схема ИМЕННО такая, как в их вики. то есть:
некое устройство подключено в CRS в первый порт, отдаёт два фрейма
некий тупой свитч подключен во второй порт CRSa
некие тупые компы подключены в тупой свитч
тогда мы настраиваем mac based vlan на CRS и всё работает
У меня не тупой свитч, у меня за портом точка доступа, за точкой беспроводной клиент, за клиентом камера. Камеры в одном влане, беспроводка в другом
Виктор
Всё остальное, что подключено напрямую в микрот, вланится по портам
Расим
не суть
главное, что в этой схеме свитч не должен взаимодействовать с вланом (может как-то криво объясняю)
свитч должен остаться свитчем
а вланы должны маршрутизироватья на маршрутизаторе
тогда это сработает
Расим
так или иначе, если реализуешь, отпишись, пожалуйста
очень интересно
если будут подводные камни - тоже пиши
Виктор
Виктор
Расим
тогда должно взлететь
Cumberbatch
Вообще клиенты последние годы четыре все адекватно понимают. Может криво что-то настроено просто на мк?
 Grig
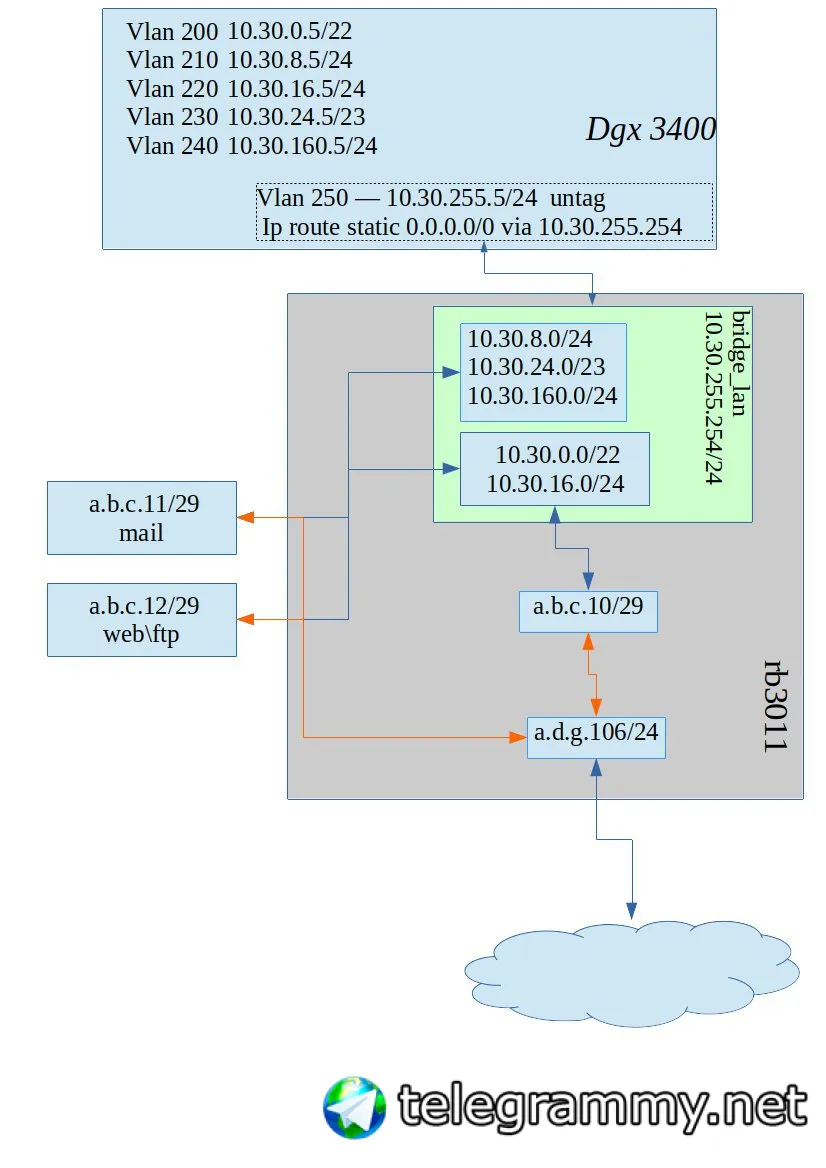
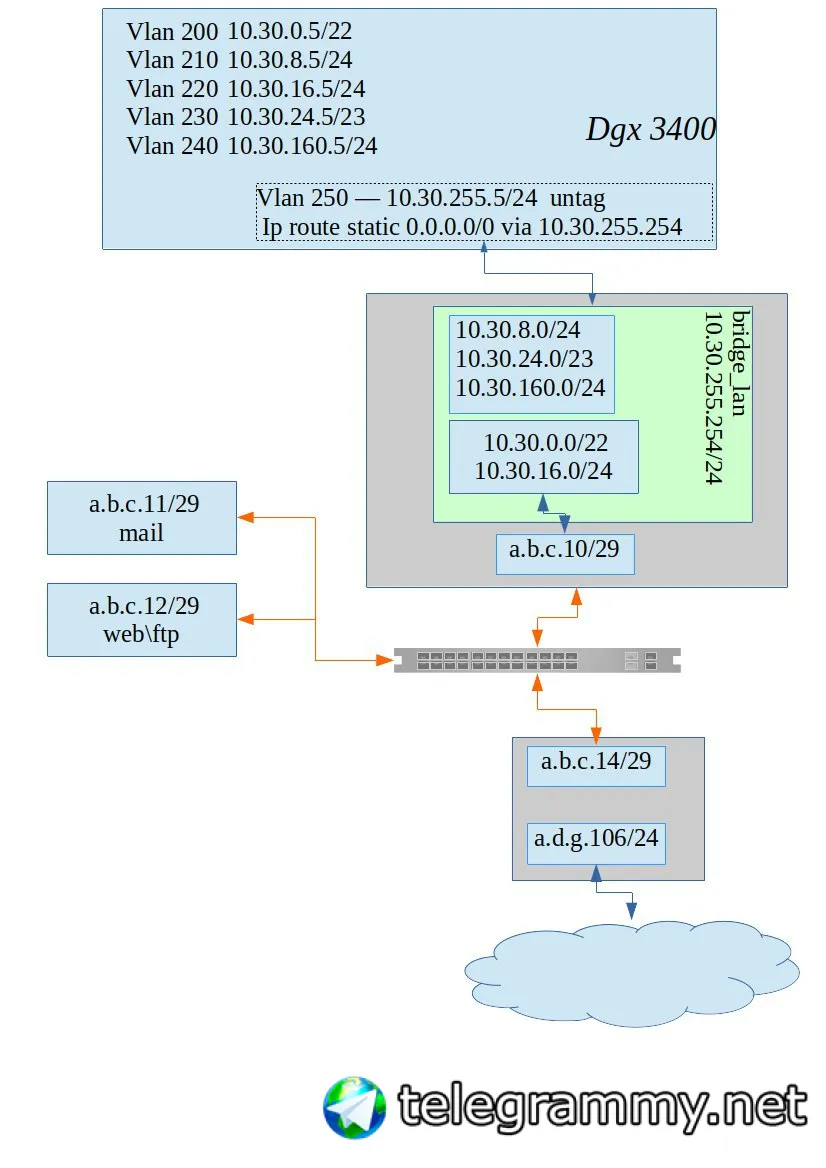
На dgx 3400 nat настроить для 10.30/16 при выходе через vlan250
так как свич натить не умеет, отказался от белого IP на свиче
Grig
 Grig
 NYS
Всем привет, хочу попробовать вывести текущую версию routeros (ветка stable) в snmp contact для чего наваял примерную команду, но синтаксис явно не тот: snmp set contact=[put [system package update get latest-version]]
Подскажите кто нить как правильно описать это действие?)
 Zillah
Коллеги, кто сталкивался с проблемой работы dhcp сервера? Подключаю принтер kyocera, в логах микротика идет assigned/deassigned много и часто. В итоге в лизе статус bound но без адреса, или offered. Менял кабели, порты, сбрасывал киосеру в заводские настройки, лизу удалял, обновлял и тд, скорость на порту микротика зажимал до 100full. Ничего не помогло, пришлось статику прописать...
У меня были проблемы у кротика с серями, по дефолту, на сере почему-то было отключено автосогласование. Включил его на сере и вуаля, все заработало... PS причем на какой то прошивке кротик тупо уходил в ребут из-за такого странного поведения сери... Попробуйте.
Grig
Volodymyr
Эта схема реализуема на микротике? где можно посмтреть раелизацию ?
Как понимать зеленый прямоугольник? Что в нем бриджуется?
Grig
Как понимать зеленый прямоугольник? Что в нем бриджуется?
это бридж для портов 6-9 в один из которых воткнут линк от свича dxs3400
Volodymyr
это бридж для портов 6-9 в один из которых воткнут линк от свича dxs3400
Ясно. Тогда с уточнениями по задаче вполне реализуемо.
E.
Вопрос не по теме. Существует МФУ canon mf3010 в моей конторе. Я очень часто удаленно печатаю на нем документы. Эта гадость имеет свойство засыпать в простое, пока кнопку на нем не нажмешь, может кто сталкивался и знает решение по типу wake on lan с виндой для этой гадости чтобы не звонить сотрудникам каждый раз и не просить нажать кнопку ?
 Vladimir
Вопрос не по теме. Существует МФУ canon mf3010 в моей конторе. Я очень часто удаленно печатаю на нем документы. Эта гадость имеет свойство засыпать в простое, пока кнопку на нем не нажмешь, может кто сталкивался и знает решение по типу wake on lan с виндой для этой гадости чтобы не звонить сотрудникам каждый раз и не просить нажать кнопку ?
Возможно эта утилита может ставиться и для этого МФУ
https://forum.ixbt.com/topic.cgi?id=13:48468
Как "костыль", отправлять команду сканировать через n-минут.
Vladimir
Настроить время засыпания?
аппаратно не регулируется и стоит 5 минут, так описывают проблему, но якобы драйвер вндовс способен управлять этим параметром.
 Сергей
Вопрос не по теме. Существует МФУ canon mf3010 в моей конторе. Я очень часто удаленно печатаю на нем документы. Эта гадость имеет свойство засыпать в простое, пока кнопку на нем не нажмешь, может кто сталкивался и знает решение по типу wake on lan с виндой для этой гадости чтобы не звонить сотрудникам каждый раз и не просить нажать кнопку ?
юзаем много мф3010, первый раз слышу о проблеме
Grig
Ясно. Тогда с уточнениями по задаче вполне реализуемо.
верю! только моих знанией routeros не достаточно для реализации данной схемы
например: для сети a.b.c.8/29 надо бридж создававать ?
и почему правило
/ip firewall nat
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=lan-to-WAN to-addresses=a.b.c.10
не работает для моей локальной 10.30.0.0/22, хотя она есть в списке lan-to WAN
Cumberbatch
верю! только моих знанией routeros не достаточно для реализации данной схемы
например: для сети a.b.c.8/29 надо бридж создававать ?
и почему правило
/ip firewall nat
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=lan-to-WAN to-addresses=a.b.c.10
не работает для моей локальной 10.30.0.0/22, хотя она есть в списке lan-to WAN
Вам все необходимые адреса из вашей /29 с /32 нужно завести на пустой бридж например. После с ними можно делать dst / src nat.
E.
аппаратно не регулируется и стоит 5 минут, так описывают проблему, но якобы драйвер вндовс способен управлять этим параметром.
Посмотрел тему. Там спаслись настройками. У меня таких настроек я не вижу.
Сергей
мфу не сетевое, подключено к пека юзера, расшарено, юзеры печатают, пк, к которому подключено заблокировано/спит, все норм, т.е. проблем с засыпанием мфу не наблюдаем, всего мфу больше 200 )
Volodymyr
верю! только моих знанией routeros не достаточно для реализации данной схемы
например: для сети a.b.c.8/29 надо бридж создававать ?
и почему правило
/ip firewall nat
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=lan-to-WAN to-addresses=a.b.c.10
не работает для моей локальной 10.30.0.0/22, хотя она есть в списке lan-to WAN
1. Вообще не увидел на схеме a.b.c.8/29. Бридж в общем случае нужен для объединения нескольких интерфейсов.
2. правило ната нельзя рассматривать отдельно от других правил. Оно может не работать например потому, что какое-то правило выше имеет подходящие условия.
E.
мфу не сетевое, подключено к пека юзера, расшарено, юзеры печатают, пк, к которому подключено заблокировано/спит, все норм, т.е. проблем с засыпанием мфу не наблюдаем, всего мфу больше 200 )
Классно. У меня система подключения такая же. И так же расшарено. Пока не уснул принтер все печатают. Утром приходишь на работу документ на печать нажал - тишина. Вспоминаешь что надо кнопку на корпусе нажать (вкл.) нажимаю, и принтер просыпается и печатает документ который был отправлен в очередь
Cumberbatch
Классно. У меня система подключения такая же. И так же расшарено. Пока не уснул принтер все печатают. Утром приходишь на работу документ на печать нажал - тишина. Вспоминаешь что надо кнопку на корпусе нажать (вкл.) нажимаю, и принтер просыпается и печатает документ который был отправлен в очередь
При всем уважении эта тема не относится к теме канала. Гугл в помощь
Grig
a.b.c.8/29 это белые ip от провайдера:
a.b.c.10/29 на роутере ip
a.b.c.11/29 на почтовом сервере
a.b.c.12/29 на web
я вижу 2 варианта
1) выделить скажем порты 2-5 в бридж a.b.c.8/29 с ip a.b.c.10/29 и физикой уже подключить сервреры mail/ftp/web
2) оставить бридж a.b.c.8/29 пустым и в него натить скажем
/ip firewall nat
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=10.30.255.11 to-addresses=a.b.c.11
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=10.30.255.12 to-addresses=a.b.c.12
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=10.30.255.10 to-addresses=a.b.c.10
Grig
Вам все необходимые адреса из вашей /29 с /32 нужно завести на пустой бридж например. После с ними можно делать dst / src nat.
а если я оставлю бридж a.b.c.8/29 пустым ?
или все же еще один промежуточный создавать ?
Grig
1. Вообще не увидел на схеме a.b.c.8/29. Бридж в общем случае нужен для объединения нескольких интерфейсов.
2. правило ната нельзя рассматривать отдельно от других правил. Оно может не работать например потому, что какое-то правило выше имеет подходящие условия.
/ip firewall filter
add action=accept chain=forward in-interface-list=LAN out-interface-list=LAN
add action=accept chain=forward in-interface-list=LAN out-interface-list=WAN src-address-list=lan-to-wan
add action=accept chain=forward in-interface-list=DMZ out-interface-list=WAN
add action=accept chain=forward connection-state=established,related,untracked in-interface-list=WAN
add action=drop chain=forward
add action=accept chain=input comment="accept ICMP" protocol=icmp
add action=accept chain=input connection-state=established,related
add action=accept chain=input comment="lan input" in-interface-list=LAN
add action=drop chain=input comment="drop all"
/ip firewall nat
add action=src-nat chain=srcnat out-interface-list=WAN src-address-list=lan-to-wan to-addresses=a.b.c.10
других правил пока не насоченял
an
Здравствуйте! подскажите, пожалуйста, как посмотреть (если такое вообще есть) утилизация загрузки wifi для точки CAP AC ?
 Moneron 🇷🇺
Что есть "утилизация"? Количество трафика на интерфейсе?
Moneron 🇷🇺
Можете в реалтайме собирать по snmp, либо очень усреднённо рисовать с помощью tools-graphing
Sergey
Всем привет! Есть кто может помочь с настройкой связки микротик и bdcom? Мультикаст не льется. Напрямую с тика всё ок.
an
Что есть "утилизация"? Количество трафика на интерфейсе?
Видел в длинках. утилизация в процентах. ну т.е. в попугаях. видишь например 80 процентов и понимаешь, что надо ставить дополнительную точку
an
задача собственно такая - удаленный офис. есть доступ к CAP AC по winbox. надо оценить загрузку точки в обоих диапазонах в разное время суток и дать рекомендации - надо ли ставить дополнит. точки. При этом метод "подключись по wifi и замерь скорость скачки" не подходит.
an
возможно есть другие методики кроме попугаев., подскажите?
Denis Jeniver
 Anonymous
an
на какие параметры триггеры? что мониторить?
 Dmitry
Всем привет, хочу попробовать вывести текущую версию routeros (ветка stable) в snmp contact для чего наваял примерную команду, но синтаксис явно не тот: snmp set contact=[put [system package update get latest-version]]
Подскажите кто нить как правильно описать это действие?)
[admin@tst-r0.local] > /snmp set contact=[ /system resource get version ]
[admin@tst-r0.local] > /snmp export
# nov/20/2019 14:29:09 by RouterOS 6.44.6
# software id = W1QR-S6LT
#
# model = 951Ui-2nD
# serial number = 7C260741CE52
/snmp
set contact="6.44.6 (long-term)" location="Volgograd, Test stand"
Не ясно правда зачем все это надо
NYS
В zabbix подцепить чтобы знать когда появится актуальная версия
NYS
Спасибо, но у меня уже получилось по другому)