 Anonymous


Нет это козлов
Anonymous
Вам где надо настроить?
Anonymous
И там и там?
 Aleksey
лабораторную работу надо сделать
Aleksey
да, на мт я настроил уже но не уверен, что все правильно сделал
Anonymous
https://youtu.be/L2BOMKAIDl4
Aleksey
на мт все правильно с точки зрения логики?
Anonymous
На МТ надо создать Бонд , включить туда порты. Полученный Бонд включить в бридж если надо л2 бонд. Если надо л3 бонд не куда не включаем вешаем на бонд айпи. Так же ставим галку 803.2ad устанавливаем , тип балансировки , по мака или по айпи в зависимости от типа Бонда.
Anonymous
Ну при беглом осмотре все верно.
Anonymous
У вас их там два я так понял.
Aleksey
да, хотел 2 сервера сентос 2мя шнурками воткнуть в бридж , создав 2 бондинг интерфейса , а 1 ван портом в лан сеть смотреть
Aleksey
спасибо за детальный ответ!
Anonymous
Ну если вланов нет то все будет в первом работать.
Anonymous
Да у Юры Лебедева там два и или три видео на тему Бондов на Сент оси гляньте все. Подберёте нужное ласп там тоже упоминался.
Cumberbatch
Cumberbatch
на мт все правильно с точки зрения логики?
Вот не надо сюда конф текстом класть. В файл или pastebin.com
Anonymous
Тут оно хоть читабельном с телефона.
 Evgeny
Товарищи. Тут недавно обсуждался вопрос защиты L2TP сервера, который должен работать только с IPSec.
Сижу смотрю мануал, про ipsec-policy матчер четко написано:
For example, if router receives Ipsec encapsulated Gre packet, then rule ipsec-policy=in,ipsec will match Gre packet, but rule ipsec-policy=in,none will match ESP packet.
Соотв-но в файерволл забил 2 правила:
/ip firewall filter add action=accept chain=input comment="GRE with IPSec from WAN" in-interface-list=WAN ipsec-policy=in,ipsec protocol=gre
/ip firewall filter add action=accept chain=input comment="GRE from WAN" in-interface-list=WAN protocol=gre
При этом тикает правило без полиси матчера на GRE туннель.
Я понимаю, что по диаграмме прохождения пакетов это логично. Вопрос: зачем тогда нужен ipsec-policy матчер? Получается, он не работает так, как должен?
Cumberbatch
Подождём коллег. Нужно проверить.
Cumberbatch
2G-3G-4G LTE
Активная антенна для усиления сигнала со встроенным роутером Mikrotik.
Брошюра сообщением ниже.
Все вопросы автору в личку @koptev_s
Технические вопросы по теме клуба можно и тут обсудить.
Cumberbatch
Vlad
Чудеса, раньше антенны встроенные делали, а сейчас роутеры. До чего дошел прогресс
 Алексей
 ingvarr
Чем она лучше того же SXT ?
Evgeny
Подождём коллег. Нужно проверить.
Кстати, это на 6.43
На 6.44 попробовал: вроде, матчится нужным правилом с полиси матчером
Николай
ну дак добавить к пину наверное Ваш ник нужно, не?
там и есть ник сверху на пересланном сообщении
 Ettercap
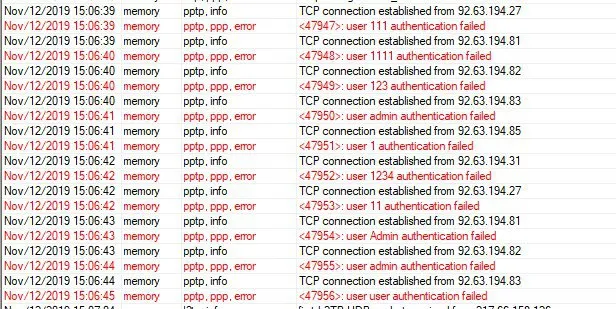
 😷Драничек
Заблокируйте весь пул))
Ettercap
Так и пришлось сделать
 Moneron 🇷🇺
Уберите на не стандартные порт. 90% запросов мимо пройдут
А как ты пптп уберёшь на другой порт?
Cumberbatch
А как ты пптп уберёшь на другой порт?
А можно интересно dstnat на 127.0.0.1 сделать ? Сработает?
Сергей
А можно интересно dstnat на 127.0.0.1 сделать ? Сработает?
Сработать может и сработает, но если клиента настроите на новый порт
Сергей
В микроте нет же настроек порта
 Anton
подскажите плз в netwatch up/downscript как прописать 2 команды, например up-script=“/interface set ether1 disabled=yes” /interface set ether2 disabled=yes
Tymur
А можно интересно dstnat на 127.0.0.1 сделать ? Сработает?
С 127.0.0.1 не сработало. А вот с любым другим адресом на интерфейсах сработало - я winbox занатил для эксперимента на 8293
Tymur
Значит и с pptp сервером должно сработать
Anonymous
Коллеги, низкий tx rate, что можно подкрутить?
Anonymous
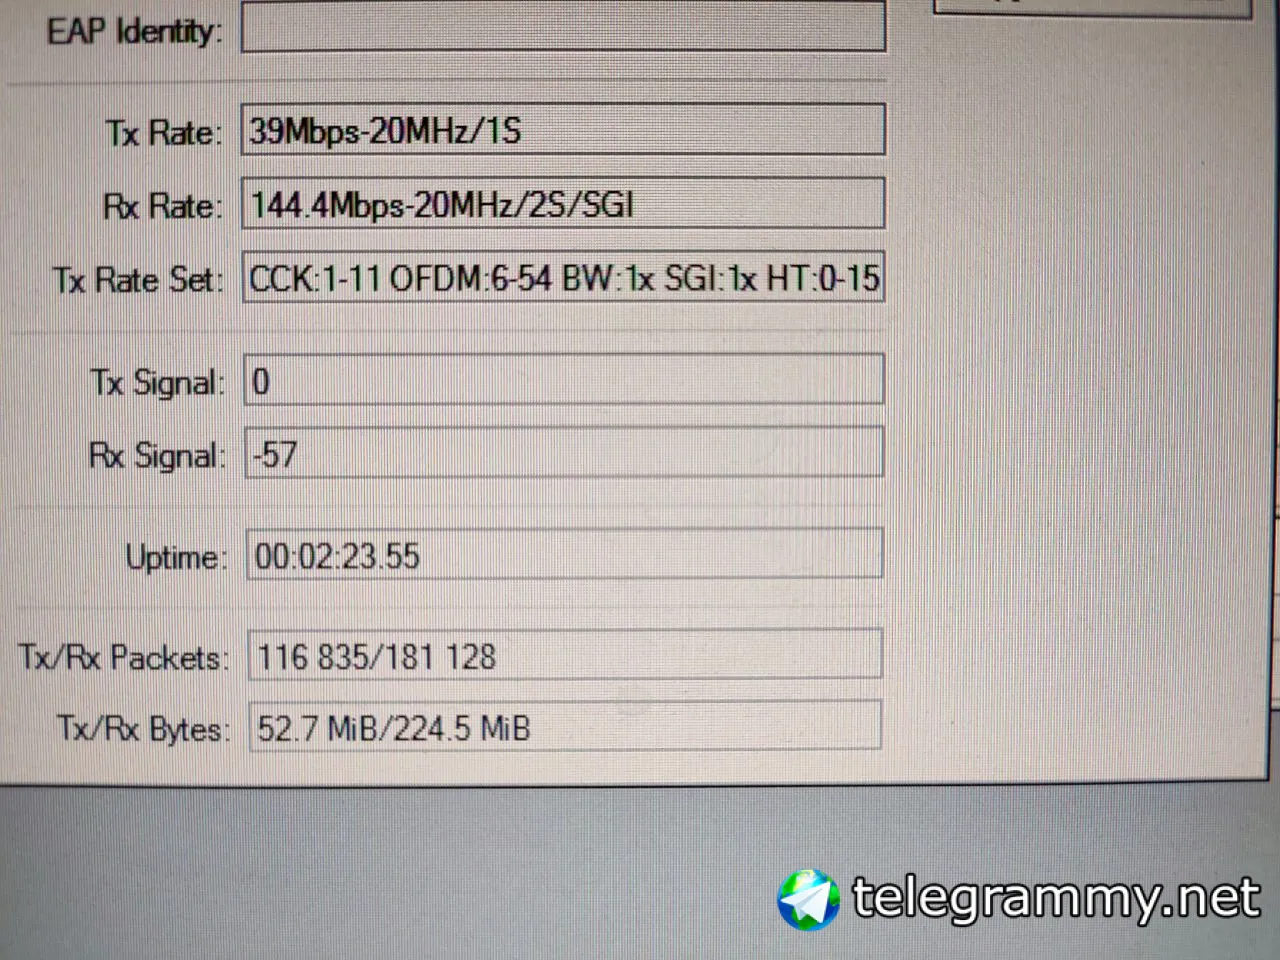 Anonymous
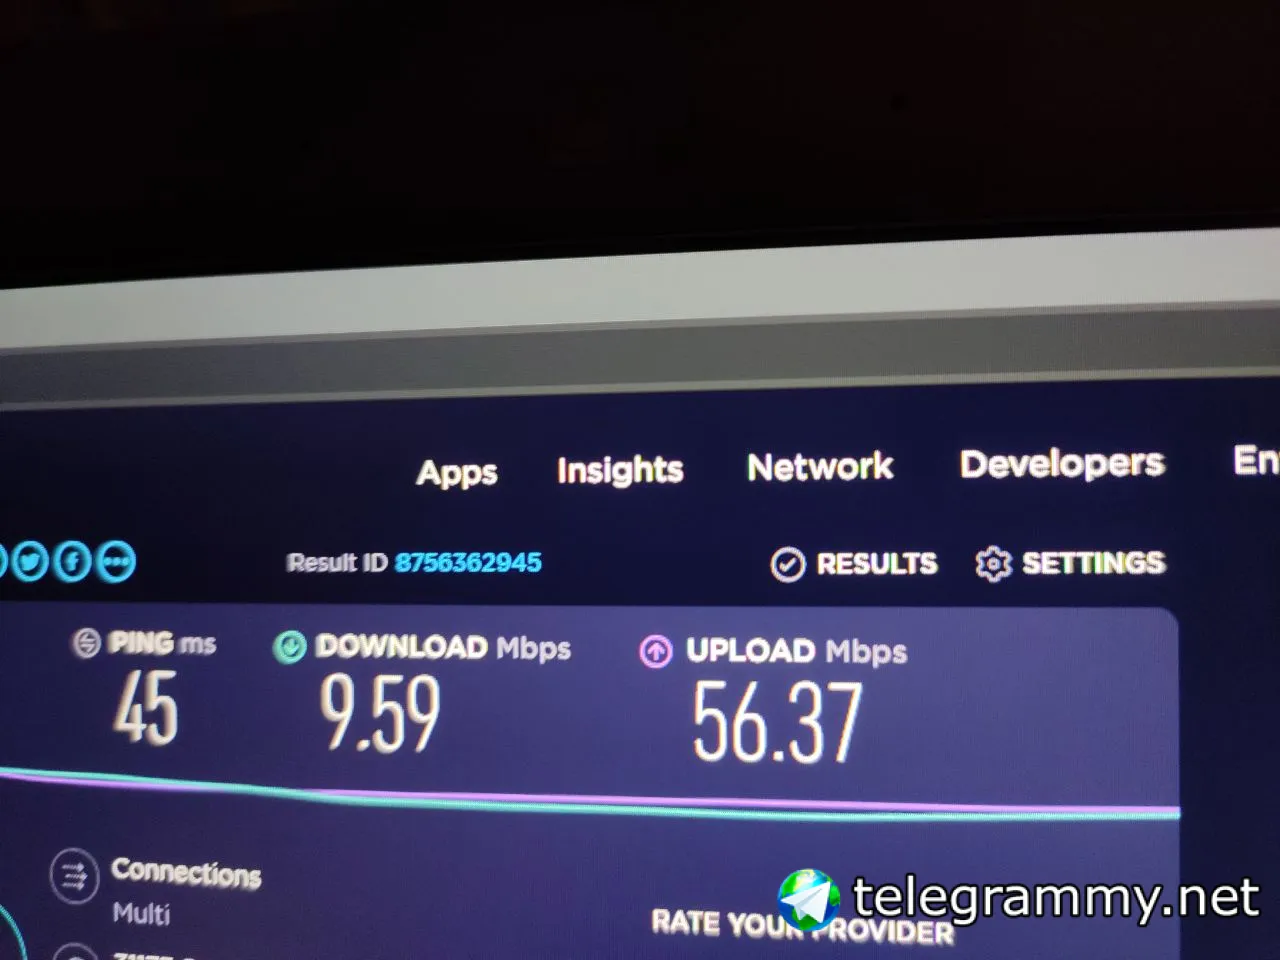 Bomberman
через что подключен комп к микротику?
Anonymous
это, вообще-то, низкий RX rate)))
Ну tx для роутера, rx для ноута. Вафля Intel AC 8265, точка hAP lite в капсмане
Alexander
Bomberman
Ну tx для роутера, rx для ноута. Вафля Intel AC 8265, точка hAP lite в капсмане
А при попытке проверить скорость, нагрузка какая?
Канал то точно широкий на скачивание?
Anonymous
А при попытке проверить скорость, нагрузка какая?
Канал то точно широкий на скачивание?
Точно, по проводу все ок, могу iperf3 мерить на локальный серв, если уж спидтест по личным причинам не нравится:)
E.
Доброго! Маненько отсутствовал но слышал что сейчас с обновлениями есть какой-то ахтунг (возможно слухи)
Какой-то там эксплойт закачивается с сайта хакера если обновление запускаешь на микроте. Или можно не боятся а просто нажать обновление ? (подскажите для начинающего. или направьте плиз, я почитаю)
Cumberbatch
Доброго! Маненько отсутствовал но слышал что сейчас с обновлениями есть какой-то ахтунг (возможно слухи)
Какой-то там эксплойт закачивается с сайта хакера если обновление запускаешь на микроте. Или можно не боятся а просто нажать обновление ? (подскажите для начинающего. или направьте плиз, я почитаю)
Положите руками обновления до последних лонг/стейбл. Дале можно автоматом уже
E.
Положите руками обновления до последних лонг/стейбл. Дале можно автоматом уже
Положить в файлы в винбоксе а затем указать этот файл при выборе откуда обновлять ?
Tymur
Положить в файлы в винбоксе а затем указать этот файл при выборе откуда обновлять ?
Просто положить через winbox и просто сделать reboot. Ну и второй reboot для обновления firmware не помешает
E.
Просто положить через winbox и просто сделать reboot. Ну и второй reboot для обновления firmware не помешает
firmware само начнет обновление после второго ребута ?
Moneron 🇷🇺
firmware само начнет обновление после второго ребута ?
Нет. System-routerboard upgrade. А потом второй ребут
E.
Вы меня немного запутали
Cumberbatch
Вы меня немного запутали
Положить файл в корень.
Перезагрузка.
System-routerboard upgrade.
Перезагрузка
E.
Супер. Большое человеческое спасибо
 Андрей
2G-3G-4G LTE
Активная антенна для усиления сигнала со встроенным роутером Mikrotik.
Брошюра сообщением ниже.
Все вопросы автору в личку @koptev_s
Технические вопросы по теме клуба можно и тут обсудить.
Чет уж очень похоже на RFelements... Аффтар их представитель?
Zonda
Чет уж очень похоже на RFelements... Аффтар их представитель?
Повзаимствована только одна часть, усилитель внутри разработан индивидуально на все диапазоны с усилением 15db , внешняя часть также спроектирована.
Zonda
Если есть вопросы пишите в личку!
Anonymous
Положить файл в корень.
Перезагрузка.
System-routerboard upgrade.
Перезагрузка
/system routerboard settings> set auto-upgrade=yes и процедура сокращается до 2-x system reboot подряд. :)
 Maksim
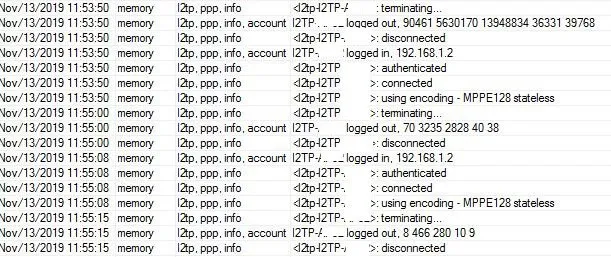
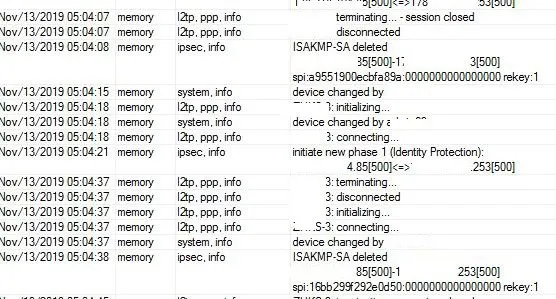
Доброго времени суток Гуру. Подскажите пожалуйста в чем может быть ошибка. пытаюсь настройть L2TP+Ipsec между офисами. На стенде (в виртуальном) все работает, по принципу Next, Next и готово (просто настройка данного соединения). А в реальности не хочет работать Ipsec, L2TP подключается - все работает (маршруты, ресурсы видны по ту и ту сторону). Как только в настройках ставлю (галочку) использовать Ipsec то все - туннель не работает - бесконечно на хосте (клиенте) пишет подключение и обрыв... Подскажите пожалуйска как победить? Сеть между двумя Микротиками. Обращался в тех.поддерку провайдера - сказали что ничего не блокирует. провайдер один и тот же на двух точках.
Maksim
 Maksim
 Zillah
Доброго времени суток Гуру. Подскажите пожалуйста в чем может быть ошибка. пытаюсь настройть L2TP+Ipsec между офисами. На стенде (в виртуальном) все работает, по принципу Next, Next и готово (просто настройка данного соединения). А в реальности не хочет работать Ipsec, L2TP подключается - все работает (маршруты, ресурсы видны по ту и ту сторону). Как только в настройках ставлю (галочку) использовать Ipsec то все - туннель не работает - бесконечно на хосте (клиенте) пишет подключение и обрыв... Подскажите пожалуйска как победить? Сеть между двумя Микротиками. Обращался в тех.поддерку провайдера - сказали что ничего не блокирует. провайдер один и тот же на двух точках.
Проблема с ipsec, проверьте симметричность настроек, включите логгирование
Zillah
ну и время должно совпадать
Maksim
Проблема с ipsec, проверьте симметричность настроек, включите логгирование
можно подробнее? Про время я тоже подумал. Поставил один часовой пояс, поставлю на второй Микротик ntp клиент и синхронизирую с Первым (центральным)
Bomberman
можно подробнее? Про время я тоже подумал. Поставил один часовой пояс, поставлю на второй Микротик ntp клиент и синхронизирую с Первым (центральным)
В смысле откроете сервис NTP на доступ извне по белому IP? Отчаянный шаг...
Maksim
В смысле откроете сервис NTP на доступ извне по белому IP? Отчаянный шаг...
да не, хотя бы сейчас по l2TP