А вы отключали на хп ipsec?
нет и action стоит encrypt на микроте
 Bomberman

 Cumberbatch
нет и action стоит encrypt на микроте
Ну значит всё ок. Посмотрите в sa тикают пакеты для адрес хп?
Bomberman
Ну значит всё ок. Посмотрите в sa тикают пакеты для адрес хп?
угу
вот только вопрос в том, что пользователь выходит с разного инета и для каждого прописывать свою полиси - ну такое себе удовольствие
Cumberbatch
угу
вот только вопрос в том, что пользователь выходит с разного инета и для каждого прописывать свою полиси - ну такое себе удовольствие
А автоматом микрот для хп все равно же создаёт полиси но не с портом 1701 да?
Bomberman
угу
Cumberbatch
Bomberman
Либо вот что-то писали. Не знаю то ли
https://t.me/mikrotikclub/133858
спасибо, сейчас попробую
 Moneron 🇷🇺
Ладно. На сервере политику добавьте с encrypt = none для хоста с хп. И попробуйте только на хп убрать галку
Раз принят пакет л2тп – значит ипсек сложился
Roman
Привет, скажите куда копать, vpn сессия со стороны микрота живёт ровно 1 минуты 23 секунды (l2tp/ipsec), клиент - Android 9 встроенный
Moneron 🇷🇺
А дебаг-логи что говорят? Кто инициирует терминацию?
Vladimir
Vladimir
Мегафон или мтс?
Vladimir
А дебаг-логи что говорят? Кто инициирует терминацию?
Ванную, что микрот считает, что сессию порвал клиент, а клиент считает, что сессия активна, только в ней трафик не ходит.
Moneron 🇷🇺
Ванную, что микрот считает, что сессию порвал клиент, а клиент считает, что сессия активна, только в ней трафик не ходит.
Ну, ванговать можно всякое. Мож ipsec ka не проходят, и он валит л2тп, а может сам л2тп терминируется с какой-либо стороны. Без логов тут кофейная гуща.
Vladimir
Ну, ванговать можно всякое. Мож ipsec ka не проходят, и он валит л2тп, а может сам л2тп терминируется с какой-либо стороны. Без логов тут кофейная гуща.
Сам просто на такое же наступил недавно, строго на мтс и мегафоне
Roman
Виктор
Подскажите, можно-ли средствами ROS, отследить, поднимался-ли, когда-то порт, и какой мак за ним был? Есть куча старых хвостов, и есть подозрение, что за ними ничего нет. Проследить кабель достаточно сложно. Но, если в течении недели, порт не апнется, значит, за ним, почти наверняка ничего нет
 Виталий
День добрый, подскажите как изменить дистанц маршрута который притаскивает БГП?
 Anton
День добрый, подскажите как изменить дистанц маршрута который притаскивает БГП?
конкретный префикс или все, что летит по бгп?
Виталий
конкретный префикс или все, что летит по бгп?
Спасибо, нашел сам, извиняюсь не правильно сформулировал вопрос, просто увидел что один из микротов присылает маршруты по БГП с дистансом 20 остальные естественно с 200, обшарил сначала все манглы и фильтры, потом спросил здесь, а потом дошло что 20 у eBGP, а значит что на этом микроте не правильная ас). Еще раз извиняюсь что отвлек.
 Grig
 Cumberbatch
Grig
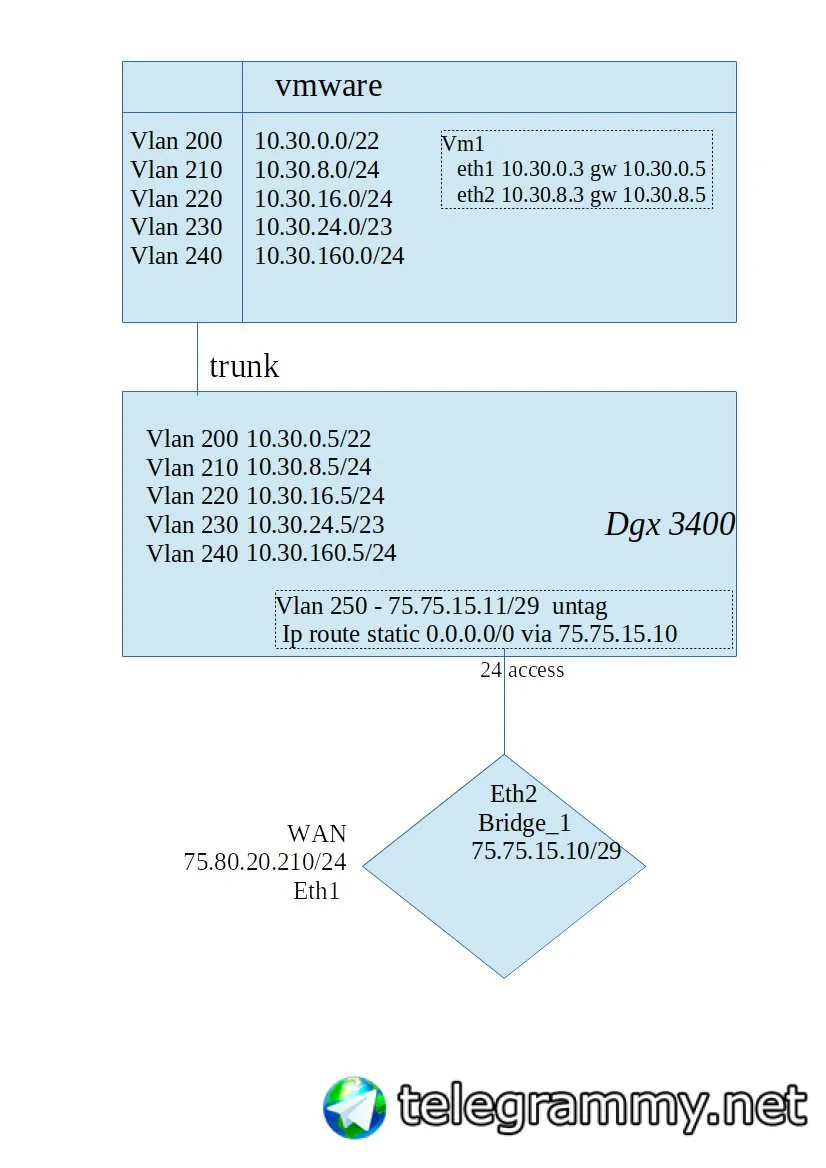
На dgx 3400 nat настроить для 10.30/16 при выходе через vlan250
не уверен что свич умеет натить
Grig
условно(75,75,15,8/29) это белые ip от провайдера
Cumberbatch
это я про писал, не помогло
Что то не то писали значит. Либо firewall на bridge_1 смотрите
Владимир
Ребят, кто может по манглам подсказать. Как правильно промаркировать исходящее с микротика подклюение (l2tp клиент) с изменением mark rout. Нужно l2tp выпустить через lte модем.
Cumberbatch
Ребят, кто может по манглам подсказать. Как правильно промаркировать исходящее с микротика подклюение (l2tp клиент) с изменением mark rout. Нужно l2tp выпустить через lte модем.
Route до сервера л2тп просто прописать через lte не катит?
Владимир
l2tp серверу будет подключаться gre по основному, l2tp по резервному
Владимир
Внешний ip всего 1
Grig
Либо на bridge_1 маршрут прописать до 10.30/16 через 75.75.15.11
а как это поможет преобразовать 10.30/16 в 75.75.15.11
Cumberbatch
l2tp серверу будет подключаться gre по основному, l2tp по резервному
Ну тогда в манглах прописать dst - адрес л2тп , port udp 1701 и action route - lte (либо ip lte)
Cumberbatch
а как это поможет преобразовать 10.30/16 в 75.75.15.11
Никак. Если дальше bridge_1 нужно то на нем нат нужно делатт
Владимир
Ну тогда в манглах прописать dst - адрес л2тп , port udp 1701 и action route - lte (либо ip lte)
Пробовал так делать. Цепочка output. Но l2tp всеравно через основной канал поднимается.
Volodymyr
Volodymyr
l2tp серверу будет подключаться gre по основному, l2tp по резервному
Нужно делать через маркроут на аутпуте.. И дальше роутить по марке.
Anonymous
В мангале Марк роут, в роуте добавить маршрут с ранее созданной маркой.
Grig
Никак. Если дальше bridge_1 нужно то на нем нат нужно делатт
/ip firewall nat
add action=src-nat chain=srcnat out-interface=ether1 src-address=10.30.0.0/16 to-addresses=75.75.15.10
не работает
Cumberbatch
/ip firewall nat
add action=src-nat chain=srcnat out-interface=ether1 src-address=10.30.0.0/16 to-addresses=75.75.15.10
не работает
С бридж_1 пинг до 10.30.0.3 идёт?
Grig
С бридж_1 пинг до 10.30.0.3 идёт?
нет, только 75.75.15.11
набор правил firewall поумолчанию
/ip route add distance=1 dst-address=10.30.0.0/16 gateway=75.75.15.11
sw-3400>show ip route
Code: C - connected, S - static, R - RIP
* - candidate default
Gateway of last resort is 75.75.15.10 to network 0.0.0.0
S* 0.0.0.0/0 [1/1] via 75.75.15.10, vlan250
C 10.30.0.0/22 is directly connected, vlan200
C 10.30.8.0/24 is directly connected, vlan210
C 10.30.16.0/24 is directly connected, vlan220
C 10.30.24.0/23 is directly connected, vlan230
C 10.30.160.0/24 is directly connected, vlan240
 Zillah
Хм, возникло тут хотелка у одного заказчика, кротик с LTE + WiFi, по идее даже Ether не нужен особо: инет на LTE, клиенты на WiFI... RBM33G перебор кажется... может посоветуете чего навскидку?
 Vladislav
Ребят кто сталкивался винбокс переодически вылетает , вчера весь день сегодня до обеда раз 5
Cumberbatch
Vladislav
Во время работы?
В просто он должен же выключаться , а вот во время работы это не нормально хэ
 Oleg
Доброе утро коллеги! возникла необходимость создания gre туннелей с филиалами. у меня есть основной пров и резервный. в основной таблице резервный маршрут не работает. в mange chain=output я рисую правило по протоколу gre, которое маркирует роутинг в таблицу, где второй провайдер вполне себе рабочий. ставлю галочку лога и читаю там, что интерфейс выходной в итоге выбирается относительно основной таблицы маршрутизации. в packet flow diagram, если я не ошибаюсь, для такого вида трафика сначала стоит routing decision, а потом только output. как быть?
Volodymyr
Доброе утро коллеги! возникла необходимость создания gre туннелей с филиалами. у меня есть основной пров и резервный. в основной таблице резервный маршрут не работает. в mange chain=output я рисую правило по протоколу gre, которое маркирует роутинг в таблицу, где второй провайдер вполне себе рабочий. ставлю галочку лога и читаю там, что интерфейс выходной в итоге выбирается относительно основной таблицы маршрутизации. в packet flow diagram, если я не ошибаюсь, для такого вида трафика сначала стоит routing decision, а потом только output. как быть?
Не вижу противоречия. Выходной интерфейс поменяется в route adjustment. В мангл аутпут Вы этого не увидите.
Grig
Ну трасеровку запустите.
подключил ноут (75.75.15.12) на eth3 того же бриджа, с него 10.30.0.3 pingуется, но 10.30.0.3 не пингует ноут
Oleg
Не вижу противоречия. Выходной интерфейс поменяется в route adjustment. В мангл аутпут Вы этого не увидите.
как тогда должно выглядеть правило, которое направляет gre трафик во второго прова?
Volodymyr
как тогда должно выглядеть правило, которое направляет gre трафик во второго прова?
Это комплекс правил. Тот способ, что Вы рассказали, тоже рабочий при безошибочной реализации. Но если Вы корректно настроите мультиван, то для того, чтобы туннель строился в нужного провайдера достаточно будет по итогу указать соурс адрес интерфейса нужного провайдера.
Cumberbatch
В просто он должен же выключаться , а вот во время работы это не нормально хэ
Change mtu сделайте. Удаленная железка же?
Roman
Ну, ванговать можно всякое. Мож ipsec ka не проходят, и он валит л2тп, а может сам л2тп терминируется с какой-либо стороны. Без логов тут кофейная гуща.
https://forum.mikrotik.com/viewtopic.php?t=149823
Roman
У меня вот эта проблема 1в1
Roman
some very impatient firewall between the phone and your 'Tik, which closes the UDP pinhole for the IPsec tunnel sooner than in 20 second since the last packet seen,
Roman
Может какой либо фаервол/NAT у Мегафона иметь UDP timeout менее 20 сек?
 😷Драничек
Коллеги, для использования VLAN filtering с Wifi-интерфейсом его необходимо настраивать аналогично Ethernet? Что-то в пятницу голова отказывается думать.. А Wifi не работает
Moneron 🇷🇺
Коллеги, для использования VLAN filtering с Wifi-интерфейсом его необходимо настраивать аналогично Ethernet? Что-то в пятницу голова отказывается думать.. А Wifi не работает
Либо пвид на интерфейсе в бридже, либо в бридже его сделать tagged, а на интерфейсе vlan-mode=use-tag
😷Драничек
Первый вариант помог, спасибо
😷Драничек
Все-таки VLANы на МТ это боль. Или мне одному так кажется?
 Andrey
😷Драничек
У меня очень мало опыта с ними в МТ, видимо, поэтому)
 Sergey
Комрады нужна помощь
Sergey
Есть микрот ccr009