 Sergey


и есть chrка
Sergey
делаю qinq и там и там, пытаюсь вывести потом влан который qinqшится и не выходит
 Anonymous
делаю qinq и там и там, пытаюсь вывести потом влан который qinqшится и не выходит
А как вы его делаете?
Cumberbatch
Sergey
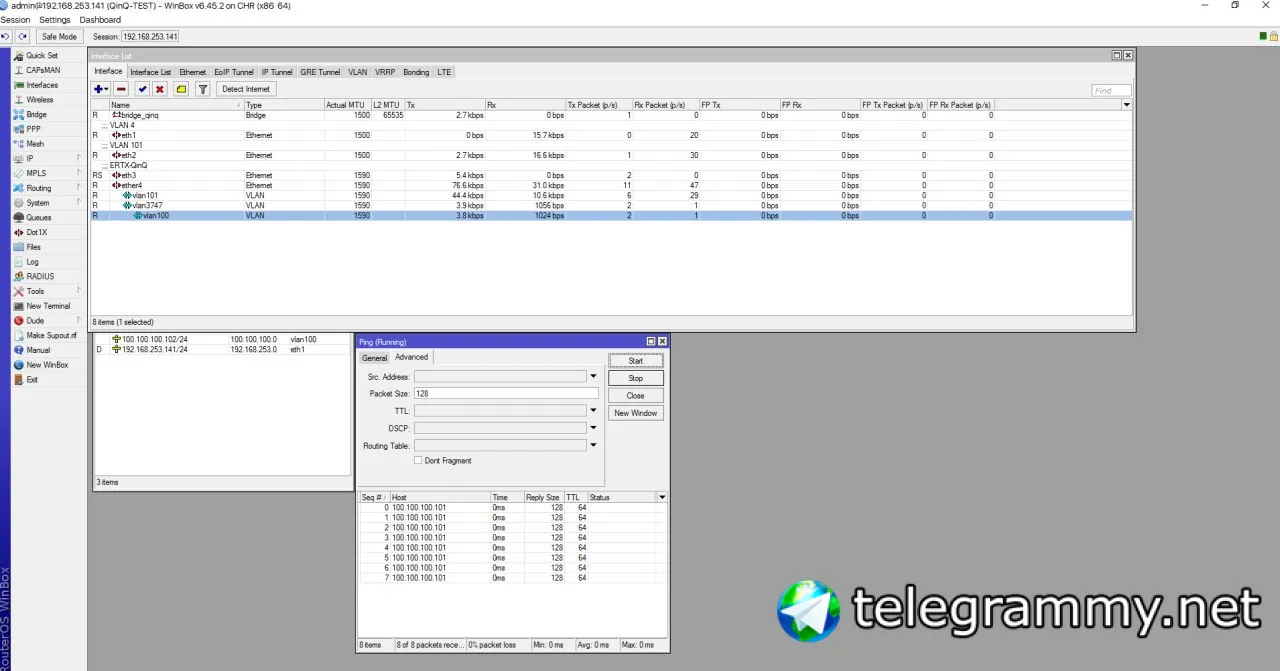 Sergey
Это одна сторона
Sergey
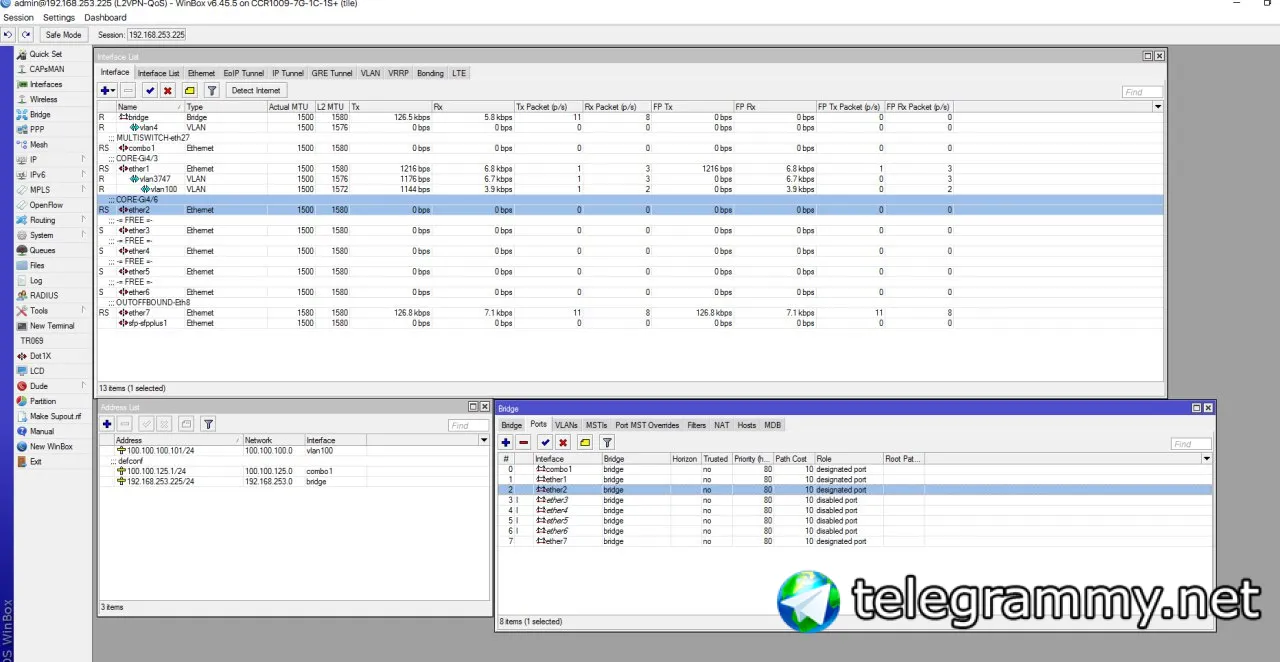 Sergey
это другая
Cumberbatch
делаю qinq и там и там, пытаюсь вывести потом влан который qinqшится и не выходит
Нужно с двух сторон в файл тхт или pastebin.com
/exp bridge
/exp int vlan
Sergey
CHR - /interface bridge
add mtu=1500 name=bridge_qinq protocol
/interface bridge port
add bridge=bridge_qinq interface=eth3
add bridge=bridge_qinq interface=*4
Sergey
Вторая сторона CCR
Sergey
/interface bridge
add mtu=1500 name=bridge_qinq protocol
/interface bridge port
add bridge=bridge_qinq interface=eth3
add bridge=bridge_qinq interface=*4
Sergey
не то
Denis
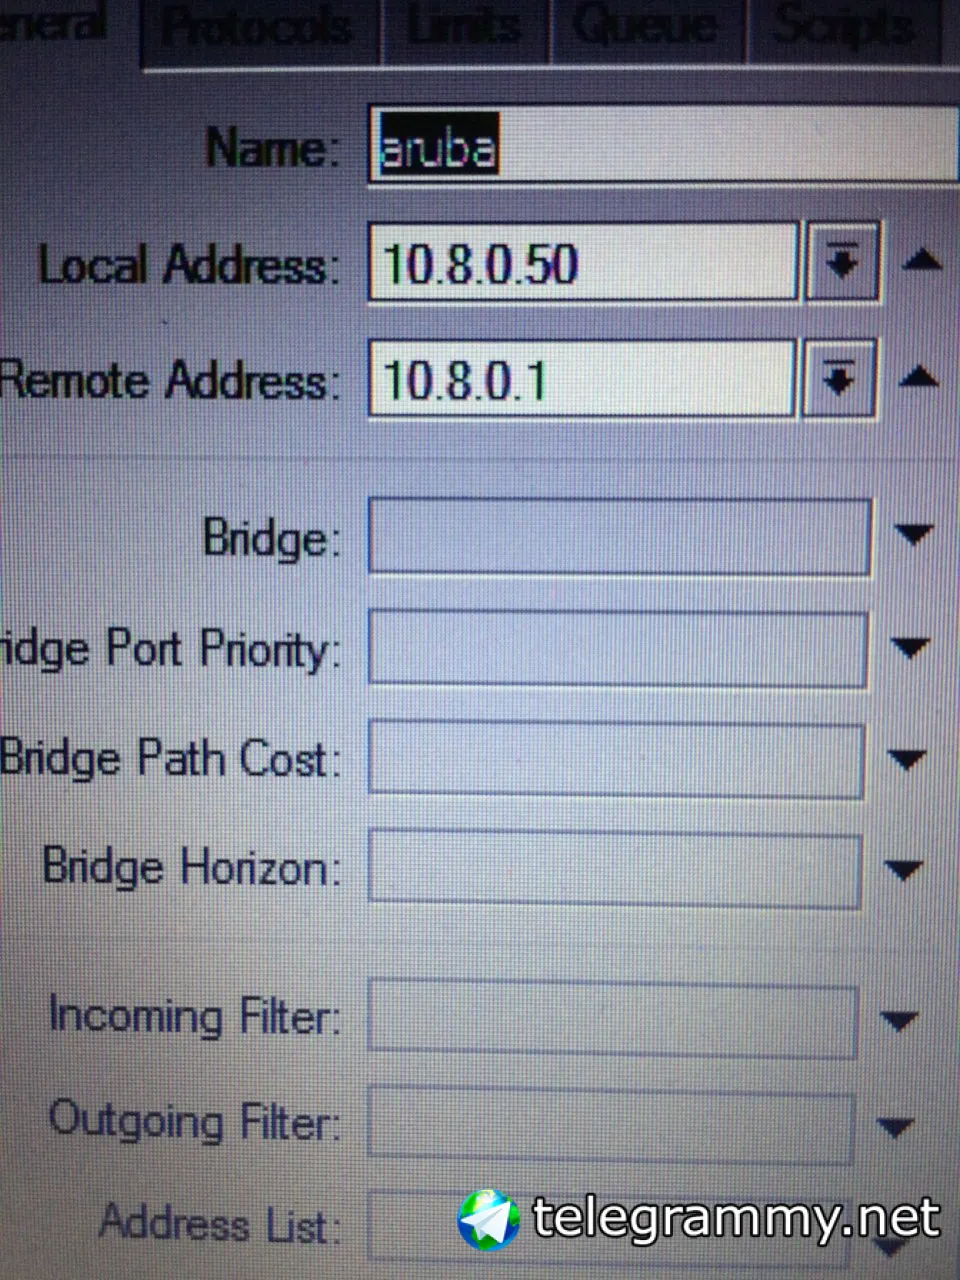
Добрый. Плиз подскажите. Поднял openvpn на ubuntu server 18.04 (vps). Сделал iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE. Соединение устанавливается. На микроте маршрутом пускаю трафик через туннель, но сайты не открываются, пинг не идет, ругань на днс. Куда можно посмотреть для решения проблемы? И еще, в профиле ppp указал адреса remote и local, но в статусе соединения их не вижу.
Sergey
/interface vlan
add interface=bridge name=vlan4 vlan-id=4
add interface=vlan3747 name=vlan100 vlan-id=100
add interface=ether1 name=vlan3747 vlan-id=3747
Sergey
Создал ip на vlanах
Sergey
все ок. Только вот делаю размер пакета 256 и timeout
Anonymous
Manual:Interface/Bridge - MikroTik Wiki
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#VLAN_Tunneling_.28Q-in-Q.29
Cumberbatch
Создал ip на vlanах
Пожалуйста. Опишите проблему в одном сообщении. И приложите ссылку на конфиги на pastebin.
Иначе вам сложно помогать
Anonymous
Может так попробовать а?
Sergey
Может лучьше написатьб что мне нужно сделать?
Sergey
На ESXi развернут CHR. На на него проброшен vlan 3747. В этот VLAN я упаковываю 100 vlan. Далее vlan 3747 проброшен по сети и приходит на коммутатор Catalyst 6509. С него уходит VLAN 3474 транком в CCR. Далее там я из 3474 влана распаковываю 100 влан.
Далее еще один порт CCR так же подключен в Catalyst 6509 куда мне нужно и вывести этот 100 влан.
Cumberbatch
На ESXi развернут CHR. На на него проброшен vlan 3747. В этот VLAN я упаковываю 100 vlan. Далее vlan 3747 проброшен по сети и приходит на коммутатор Catalyst 6509. С него уходит VLAN 3474 транком в CCR. Далее там я из 3474 влана распаковываю 100 влан.
Далее еще один порт CCR так же подключен в Catalyst 6509 куда мне нужно и вывести этот 100 влан.
1. Давайте со стороны chr
https://t.me/mikrotikclub/137668
Anonymous
А все устройства по дороге работают в режиме 802.ad ?
Sergey
https://pastebin.com/ywBadNa0
Cumberbatch
Так не получится у вас.
3747 должен быть 802.1ad
А это значит что на всем пути тоже нужно менять
Sergey
ad это линк aggr
Anonymous
И на цицске тоже.
Sergey
802.1q у меня везде
Sergey
Я же говорю что все пингуется и одна сторона и вторая
Sergey
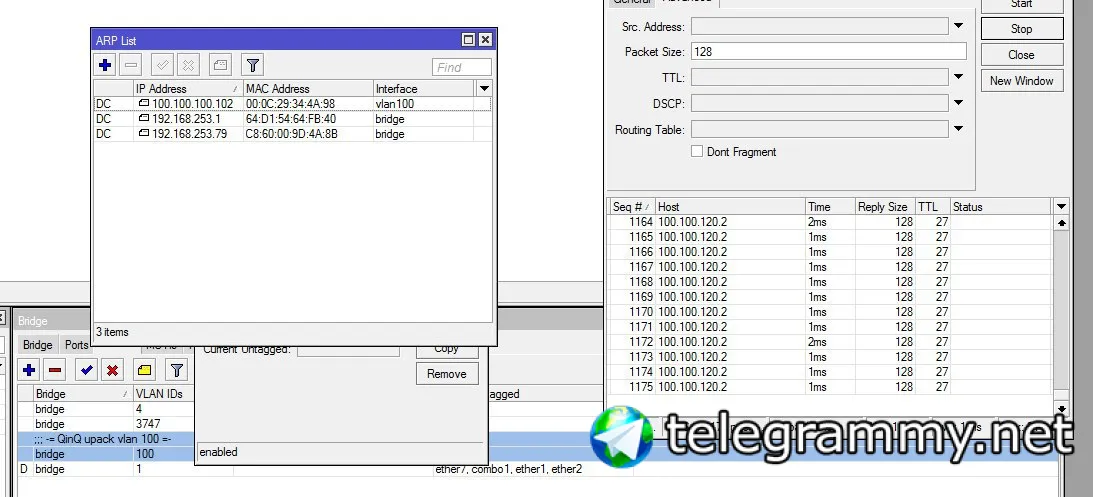 Anonymous
ether-type=0x88a8 вот этого на МТ нет , а что там по дороге и подавно
Sergey
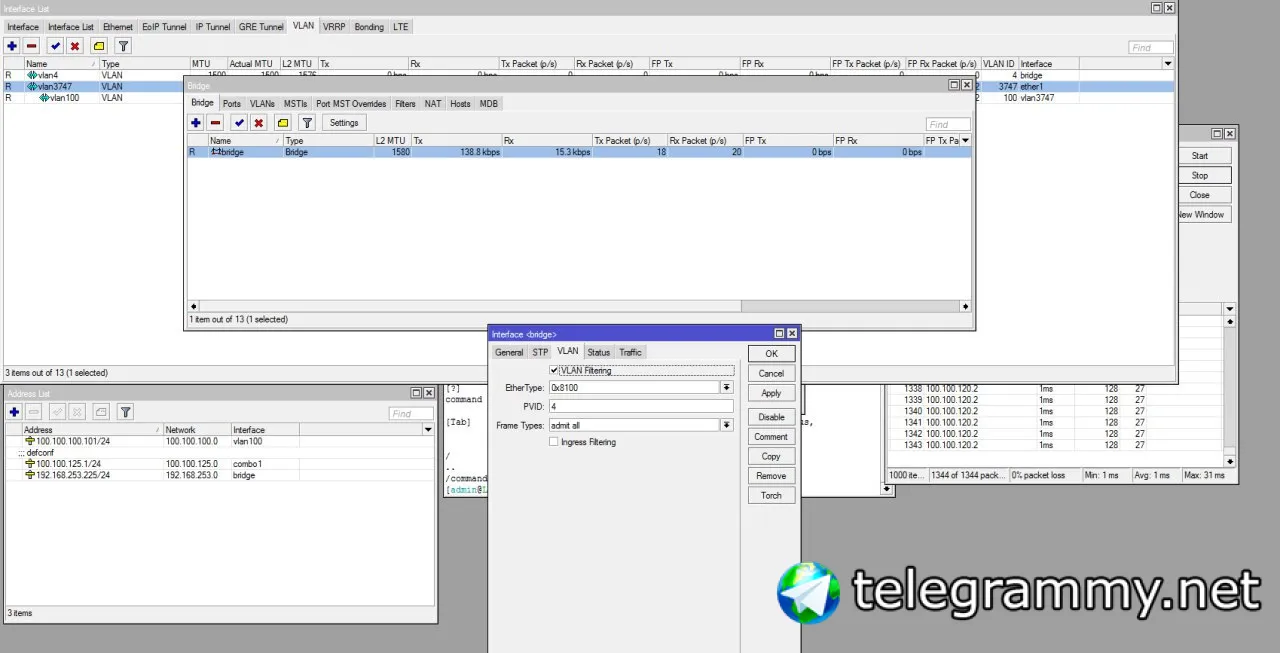 Cumberbatch
Sergey
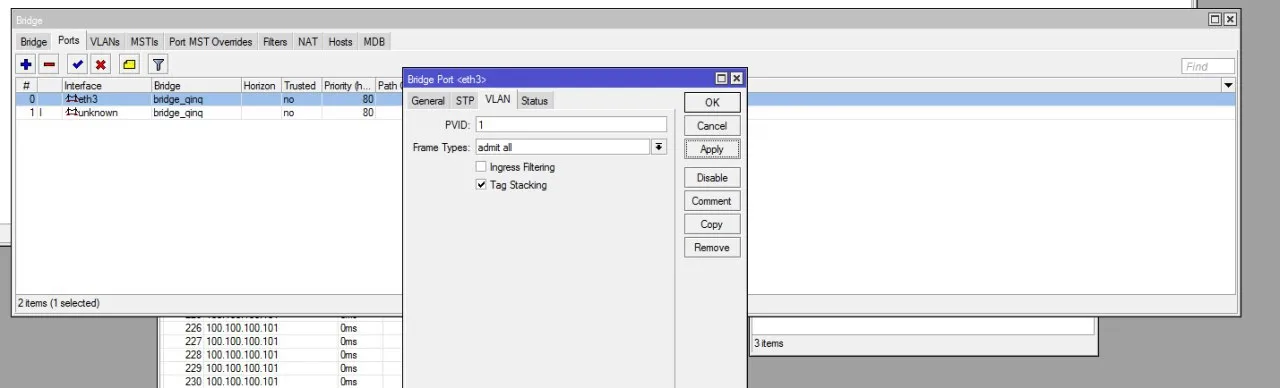 Sergey
pvid не менять?
Sergey
Ну так если мне надо будет еще влан прогнать на этот порт и упаковать
Cumberbatch
Ну так если мне надо будет еще влан прогнать на этот порт и упаковать
Она все стеком добавляться
Sergey
Ингрес надо?
Sergey
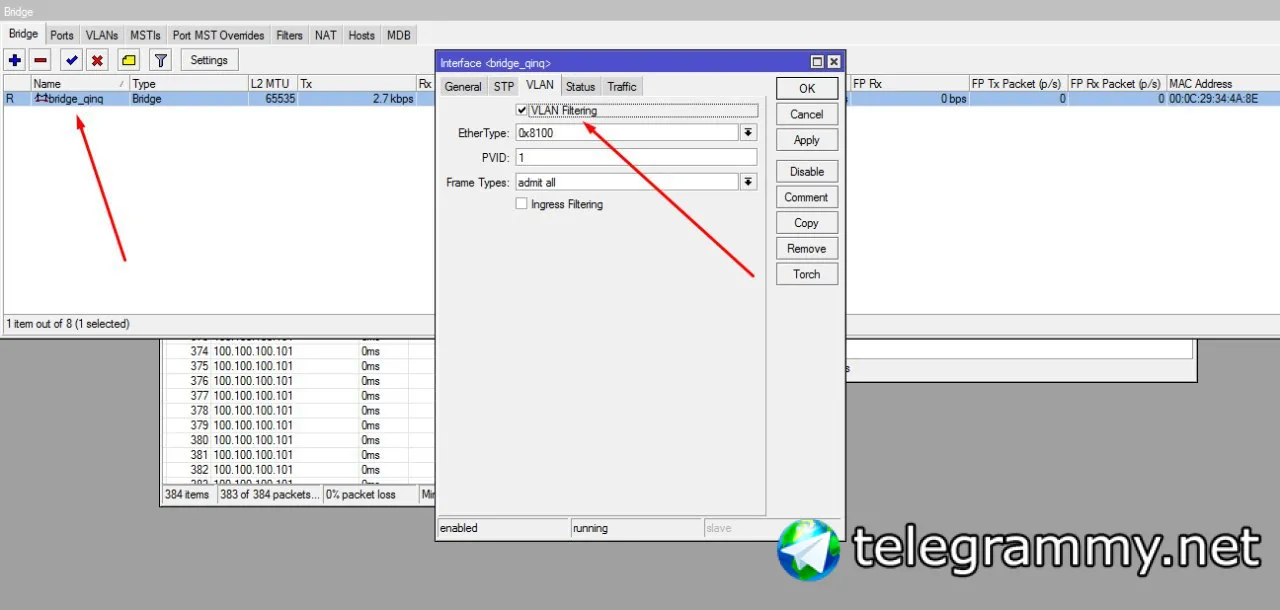 Sergey
тут надо ?
Cumberbatch
Cumberbatch
Я считаю что у вас уже рабочая конфигурация. Просто доп влан появился
Sergey
88а8 ставить?
Cumberbatch
88а8 ставить?
Нет 8100 оставляйте. Ещё раз повторю. Я не знаю что у вас изначально работало а что нет
Максим
Добрый день. Есть оиды на капсман? Нужно колличество клиентов на точках мониторить. Если их развязать то все видится на точках.
Cumberbatch
Добрый день. Есть оиды на капсман? Нужно колличество клиентов на точках мониторить. Если их развязать то все видится на точках.
На capsman
/caps-man registration-table print count-only
.1.3.6.1.4.1.14988.1.1.1.6.0
Максим
Вот спасибо.
Sergey
На одной стороне сделали
Sergey
на второй что
 Евгений
Добрый день, направьте в нужное русло: например есть имя cloud.test.ru при обращении на него нужно заворачивать на внутренний ардес к примеру 10.50.1.1 порты 443, 80 а при обращении на bot.test.ru на адрес 10.50.1.2 443,80. При этом адрес IP у имен один. Только делать еще один IP на имя бот и дальше уже разбирать трафик как хочется или можно как то реализовать на одном адресе?
Евгений
Спасибо, почитаю.
Cumberbatch
Добрый день, направьте в нужное русло: например есть имя cloud.test.ru при обращении на него нужно заворачивать на внутренний ардес к примеру 10.50.1.1 порты 443, 80 а при обращении на bot.test.ru на адрес 10.50.1.2 443,80. При этом адрес IP у имен один. Только делать еще один IP на имя бот и дальше уже разбирать трафик как хочется или можно как то реализовать на одном адресе?
Через л7 content и tls-host dst-nat. Если адрес реальный на микроте. Но 443 будет ошибка сертификате.это функция web server. Nginx, Apache
Cumberbatch
Через л7 content и tls-host dst-nat. Если адрес реальный на микроте. Но 443 будет ошибка сертификате.это функция web server. Nginx, Apache
Хотя ошибки сертификата не будет. Но все равно лучше через frontend nginx делать.
 Moneron 🇷🇺
Через л7 content и tls-host dst-nat. Если адрес реальный на микроте. Но 443 будет ошибка сертификате.это функция web server. Nginx, Apache
Тлс-хост – 4-й пакет. Нат работает только для первого. На мт это нереализуемо (веб-прокси в расчёт не берём)
Volodymyr
Cumberbatch
Cumberbatch
Тлс-хост – 4-й пакет. Нат работает только для первого. На мт это нереализуемо (веб-прокси в расчёт не берём)
А если в лист занести? И сделать что бы ретрансмит был? Понимаю что грабли. Но все же
Cumberbatch
Ну и ладно.
Никита
Всем привет, есть у кого-нибудь роутер со входящим 150-200 мбит? у меня какая-то муть, спидтест показывает 30 бтест промеж роутерами 650, хочу потестить куда-нить в другой город бтестом
Никита
В плане открыть для теста на 10 минут гостевой логин
AK
Коллеги, подскажите, есть ли способ ограничить время сеанса/трафик для пользователя гостевого Wi-Fi? Возможна ли авторизация по MAC'у (без авторизации через веб)?
Anonymous
Есть в ассец листе есть соответствующие настройки.
Vitaliy
Вопрос не совсем в тему микротика, но близко:
Посоветуйте систему учёта оборудования, софта, сетевых связей и всё такое.
Бесплатную.
Для дома.
Посчитал и обнаружил, что у меня в личном пользовании 4 микротика, админю ещё пяток, между ними всякие туннели, дома сетевых железок под десяток, сервер виртуализации, пара серверов в интернете, на одном также живут виртуалки,...
Короче, хочется всю информацию собрать в единое место.
К примеру, заводим server home, прописываем у него в качестве свойств ip адрес, ОС и роль (сервер виртуализации).
Заводим виртуалки, в них пишем "использует server home", завести основной софт и привязать его к виртуалкам.
Аналогично по сетевым линкам - завести IPSec линк, привязав к железкам, поверх него GRE туннель, с IP адресами ....
Всю инфу достаточно заводить руками
Ну и т.д. и т.п.
Есть у кого на примете подобная система?
Чисто для микротика эту задачу неплохо решает DUDE, но когда начинаешь добавлять туда чужие железки, то всё становится совсем грустно.
 Aleksey
 Евгений
Всем привет! Нужно экспертное мнение ... Правильно ли я понимаю была классовая адресация а когда она стала безклассовая это называется CIDR а ее механизм это VLSM
Denis
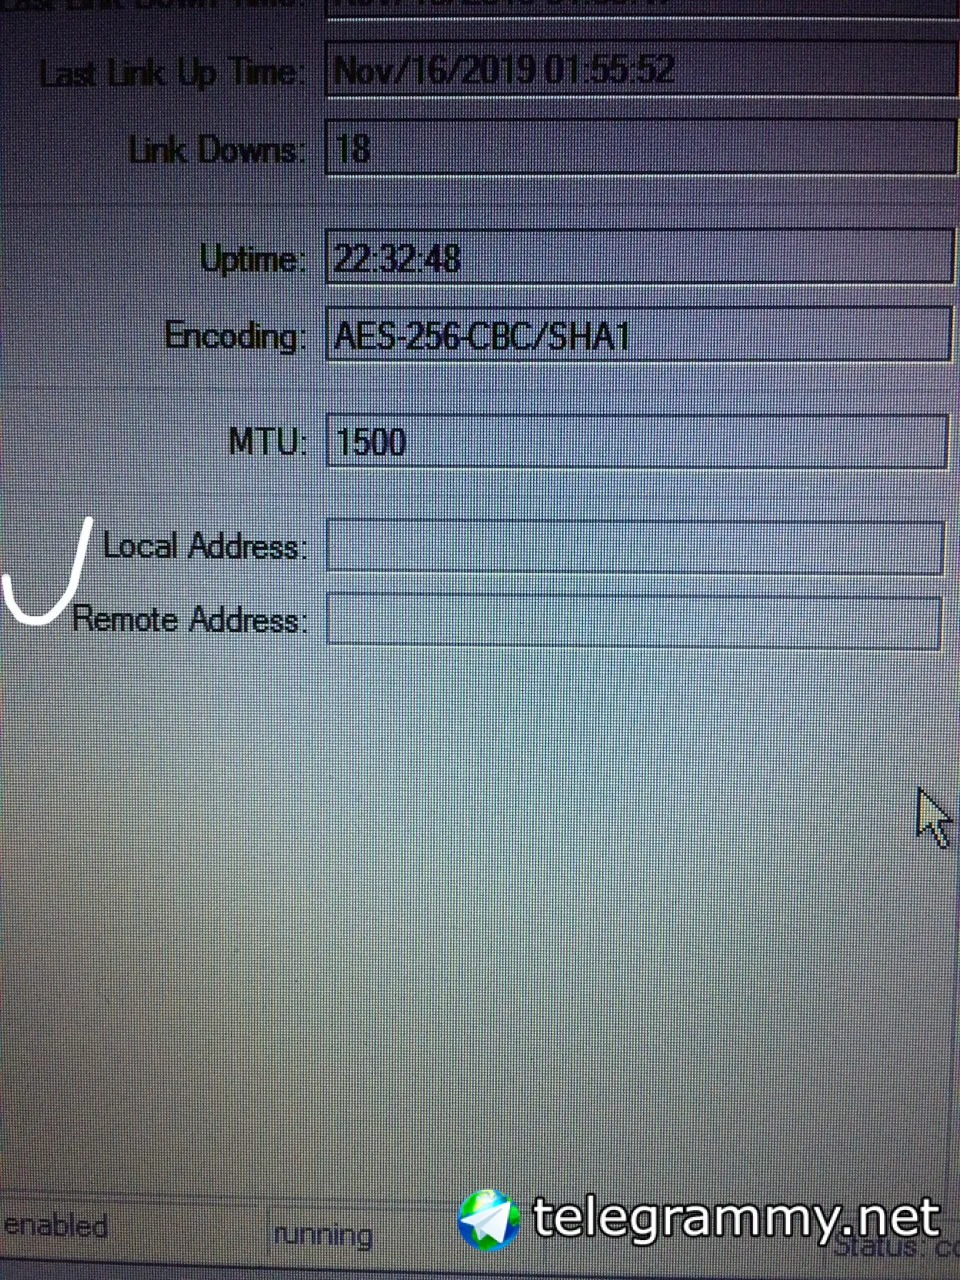 Denis
 Denis
Добрый. Плиз подскажите. Клиент Openvpn, в полях адресов пусто.