 Denis


Хотя в настройках профиля указал адреса. Это так и должно быть?
 Innokentiy
сначала была классовая адресация
Innokentiy
потом придумали бесклассовый rfc 950, когда можно было взять классовую сеть и попилить один раз на одинаковые кусочки
Innokentiy
и повторно резать было нельзя
Innokentiy
потом придумали, чтобы стало можно пилить кусочки классовых сетей повторно
Innokentiy
и вот этот механизм назвали vlsm - variable length subnet mask
Innokentiy
в противоположность обычному сабнеттингу, когда у всех сабнетов длина маски обязательно одинакова
Innokentiy
но это все касалось конечных клиентов, которые получали у IANA классовую сеть и пилили на бесклассовые кусочки
Innokentiy
в 1992 году классовые сети отменили вообще, и стало возможным в интернете оперировать не кусочками классовых сетей, а кусочками пространства 0.0.0.0/0
 Евгений
потом придумали бесклассовый rfc 950, когда можно было взять классовую сеть и попилить один раз на одинаковые кусочки
Один раз на равные кусочки, это на два или к примеру эту режим на 4. И вот такой уже меньше резать и объединять нельзя?
Innokentiy
эта штука стала называться CIDR, classles interdomain routing
Innokentiy
Один раз на равные кусочки, это на два или к примеру эту режим на 4. И вот такой уже меньше резать и объединять нельзя?
один раз на равные кусочки и больше резать нельзя
Innokentiy
порезали класс В на четыре /18 и все
Евгений
Спасибо, получается, vlsm сперва а потом уже cidr
Innokentiy
повторно без vlsm /18 на две /19 не получится
Innokentiy
велкам
E.
Прошу помощи в экранировании при написании скрипта. Так как я в этом не понимаю, нашел скрипт на проверку подключения/отключения одного мак адреса к сети, и уведомление телеграмм боту. Изменил все под себя но экранирование не мое.
Тело скрипта:
:global mac "XX:XX:XX:XX:XX:XX"
:global OldCheсk
:global cheсk
if ([/interface wireless registration-table find mac-address=$mac] != "") do={set cheсk true} else={set cheсk false}
if (($cheсk != $OldCheсk) and ($cheсk = true)) do={
/tool fetch url="http://crierbot.appspot.com/wNqImFQin7XHBUssdfsfsdfsdfsd/send?message=out!"
}
if (($cheсk != $OldCheсk) and ($cheсk = false)) do={
/tool fetch url="http://crierbot.appspot.com/wNqImFQin7XHBUssdfsfsdfsdfsd/send?message=in!"
}
set OldCheсk $cheсk
 Moneron 🇷🇺
Перед ?message=out надо бэкслэш воткнуть
E.
@Alex t Cumberbatch спасибо
 Dmitry
@Alex t Cumberbatch спасибо
в последних версиях есть универсальный способ, грузите скрипт (удобнее через web), заходите по ssh - system script pri - где кончилась подсветка синтаксиса там ошибка.
Dmitry
ну или я как всегда поздно заметил
E.
Innokentiy
но да, идея правильная
 Anton
на 951 базовое ограничение по download у всех отрабатывает?
Anton
add dst=pppoe-out1 max-limit=10M/15M name=parent_queue target=""
Moneron 🇷🇺
add dst=pppoe-out1 max-limit=10M/15M name=parent_queue target=""
Что за таргет ""? Укажите туда локальный ип или подсеть, тогда и будет отрабатывать
Anton
Anton
Прост так в конфиге отображается
Anonymous
таргет это к чему применять , 0.0.0.0 не применяется не к чему
Cooler3D
Микротиковцы, на RB4011+WiFi так никто AX и не поднял (через плату расширения)? Все еще никаких вариантов?
Anton
таргет это к чему применять , 0.0.0.0 не применяется не к чему
Почему тогда аплоад отрабатывает?)
Anonymous
0.0.0.0 куда идет? наружу к провадеру? вот тебе и результат , применяй к сети которую шейпишь
Anonymous
/queue simple add dst=eth1-Vlan95 max-limit=10M/10M name=queue3 queue=pcq-upload-default/pcq-download-default target=172.2
9.209.0/24 пример рабочего правила
Vitaliy
Подскажите, как отключить conntrack для заданных коннектов?
Нужно отключить трекать коннекты между 192.168.1.0/24 и 10.0.251.0/24
Дано:
1. На интерфейсе два адреса: 192.168.1.1/24 и 10.0.251.1/24, сети разделены просто для удобства, по факту это единый внутренний сегмент
2. Хост 192.168.1.10 обращается к хосту 10.0.251.10:
2.1. Первый пакет идёт через роутер и попадает в conntrack
2.2. Ответные пакеты могут пойти напрямую в обход роутера, возможно роутер пришлёт ICMP редирект (но не уверен)
2.3. Пакеты начинают массово теряться, т.к. нарушаются параметры conntrack'а
Moneron 🇷🇺
Volodymyr
Подскажите, как отключить conntrack для заданных коннектов?
Нужно отключить трекать коннекты между 192.168.1.0/24 и 10.0.251.0/24
Дано:
1. На интерфейсе два адреса: 192.168.1.1/24 и 10.0.251.1/24, сети разделены просто для удобства, по факту это единый внутренний сегмент
2. Хост 192.168.1.10 обращается к хосту 10.0.251.10:
2.1. Первый пакет идёт через роутер и попадает в conntrack
2.2. Ответные пакеты могут пойти напрямую в обход роутера, возможно роутер пришлёт ICMP редирект (но не уверен)
2.3. Пакеты начинают массово теряться, т.к. нарушаются параметры conntrack'а
В raw prerouting
Но мне кажется, что у Вас какая-то логическая нестыковка.
Moneron 🇷🇺
И согласен, что это bad design
Vitaliy
И согласен, что это bad design
Да, design несколько bad'овый.
Логически разделил сеть домашних компьютеров и подсеть с виртуалками со всякими мелкими сервисами. А в отдельный VLAN выносить было лениво.
Cumberbatch
Да, design несколько bad'овый.
Логически разделил сеть домашних компьютеров и подсеть с виртуалками со всякими мелкими сервисами. А в отдельный VLAN выносить было лениво.
Так access портов наделайте в бридже и делов то
Александр
Добрый вечер, подскажите, от чего могут бесконечно создаваться SA при ipsec соединении между двумя пирами? Вроде создаются 2 шт. нормально, месяца 3 было все норм, и вот снова началось
Moneron 🇷🇺
Добрый вечер, подскажите, от чего могут бесконечно создаваться SA при ipsec соединении между двумя пирами? Вроде создаются 2 шт. нормально, месяца 3 было все норм, и вот снова началось
Без логов – угадайка. Нужно больше информации.
Александр
Да, я думаю поплотнее посмотрю, за пару часов разберусь, просто думал, может кто сталкивался. Или после обновления
Moneron 🇷🇺
Попробуйте два варианта логирования. Простое: ipsec,!debug
Посложнее: ipsec,debug,!packet
Александр
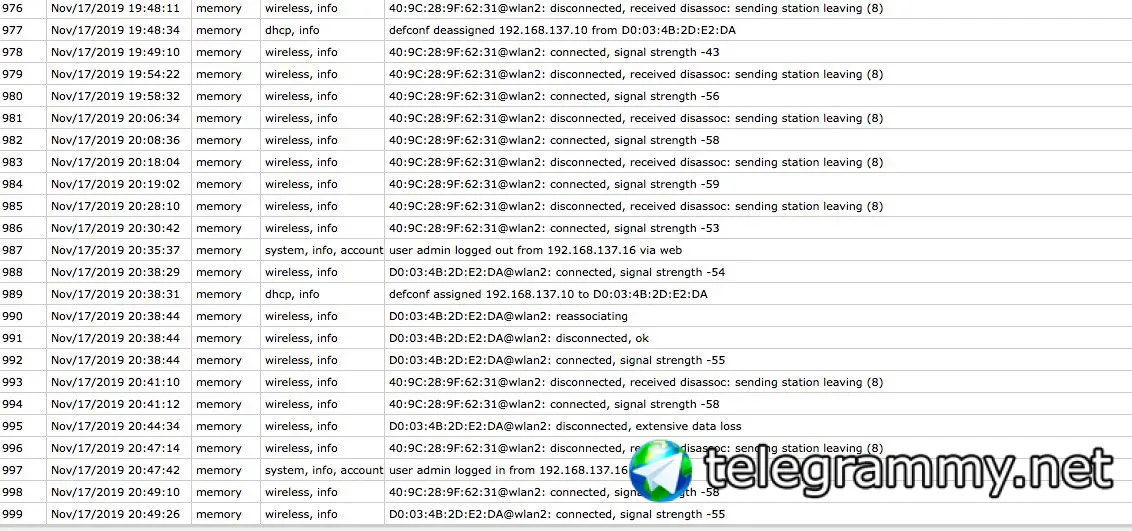
что значит recived disasoc?
Александр
 Moneron 🇷🇺
Received deassoc – точка от клиента получает запрос деассоциации и отправляет его к праотцам.
Cumberbatch
Александр
ок, спасибо. Буду ждать появления левых SA, дождусь отправлю лог
Александр
Нормально. Скорее всего sleep режим на клиентах
https://t.me/mikrotikclub/131786
Точно, прям мой случай, как раз оба огрызка под названием apple TV такое делают
Александр
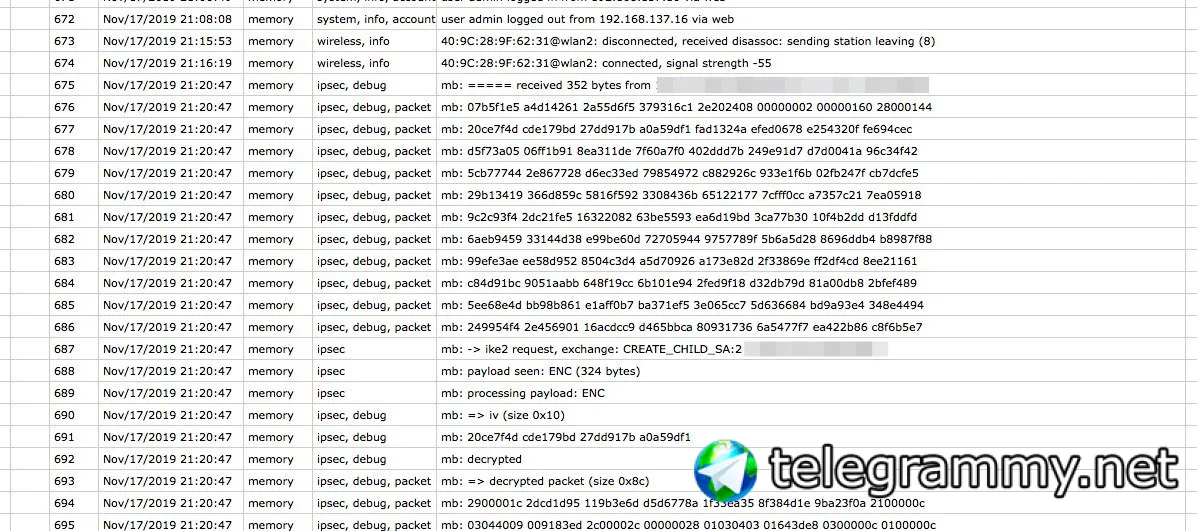
Ну вот, спустя 30 минут, создались еще 6 дополнительных SA
Александр
 Александр
 Cumberbatch
Александр
??? да вроде бы не ставилась такая задача, тут все просто, прокинут тунель от домашнего микротика до рабочего. А где это посмотреть?
Cumberbatch
Александр
ммм… Да нет, сертефикаты и Ikev2
Александр
нет, mode config не используется, все в ip-ip туннель направляется
Александр
Хм, действительно не пойму, на стороне «сервера» все четко, sa не плодятся, пара SA всего. IpSec соединение он не закрывает.
Cumberbatch
Ладно. А посмотрите policy количество с вашими адресами равно количеству sa?
Cumberbatch
Ладно. А посмотрите policy количество с вашими адресами равно количеству sa?
Смотрите на стороне клиента тогда это
Александр
 Александр
 Cumberbatch
Александр
 Александр
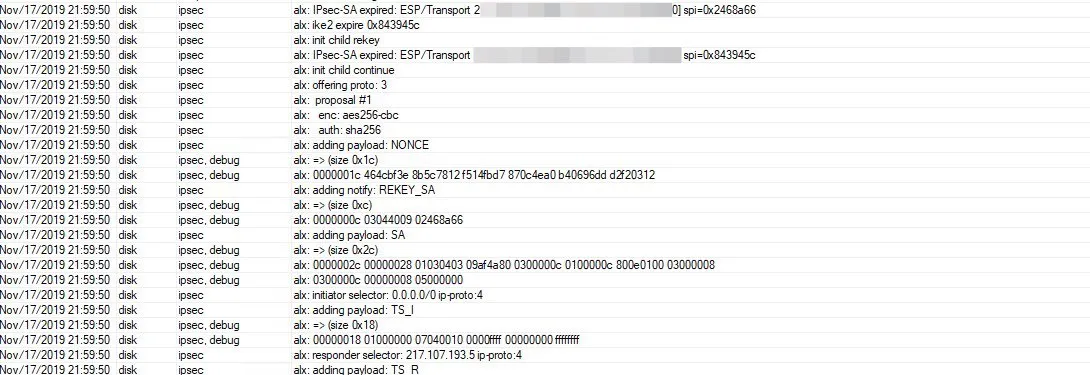
Кстати, убрлал, и SA начали на глазах, создаваться безконечно, поставил на обоих концах 1d
Moneron 🇷🇺
Александр
ок. Странно в общем работет эта настройка. поставил одинаковое значение с двух сторон. Но если совсем убрать этот параметр, то устанавливается какая то жуть по умолчанию. На клиенте начинают на глазах множиться SA, сединение крайне нестабильно
Александр
В общем, предполагаю что на пирах стояли разные значения lifetime, поэтому они разрывались несинхронно. Сервер убивал Sa раз в пол часа, а клиент в какое-то неизвестное время по умолчанию. В результате, Клиент создавал пару новых SA, и оставлял жить старые. Думаю так
 Денис
Вопрос не совсем в тему микротика, но близко:
Посоветуйте систему учёта оборудования, софта, сетевых связей и всё такое.
Бесплатную.
Для дома.
Посчитал и обнаружил, что у меня в личном пользовании 4 микротика, админю ещё пяток, между ними всякие туннели, дома сетевых железок под десяток, сервер виртуализации, пара серверов в интернете, на одном также живут виртуалки,...
Короче, хочется всю информацию собрать в единое место.
К примеру, заводим server home, прописываем у него в качестве свойств ip адрес, ОС и роль (сервер виртуализации).
Заводим виртуалки, в них пишем "использует server home", завести основной софт и привязать его к виртуалкам.
Аналогично по сетевым линкам - завести IPSec линк, привязав к железкам, поверх него GRE туннель, с IP адресами ....
Всю инфу достаточно заводить руками
Ну и т.д. и т.п.
Есть у кого на примете подобная система?
Чисто для микротика эту задачу неплохо решает DUDE, но когда начинаешь добавлять туда чужие железки, то всё становится совсем грустно.
Использую уже давно Remote Desktop Manager - кому интересно обращайтесь в личку, помогу с настройкой и внедрением