Стандартные порты из инета перебирают. Лучше нестандартный
подскажите как вы будете А записью в днс провайдера подключать по нестандартному порту обращение поддомена на IP?
 Artem


 Cumberbatch
 Cumberbatch
подскажите как вы будете А записью в днс провайдера подключать по нестандартному порту обращение поддомена на IP?
Указав порт дополнительно в браузере
Artem
Указав порт дополнительно в браузере
то есть ставим А запись у провайдера просто на ИП, а к адресу достреливаем через : порт?
Cumberbatch
 Evgeny
подскажите как вы будете А записью в днс провайдера подключать по нестандартному порту обращение поддомена на IP?
Вы же не уточняли, что нужен именно 80 порт. Спросили в чем опасность.
Evgeny
Volodymyr
А проверяли? Давным давно я наткнулся на подобное для ssh
Сейчас вот специально проверил для ssh - проброс прошел штатно.
Cumberbatch
Сейчас вот специально проверил для ssh - проброс прошел штатно.
Отлично. По packet flow так и должно быть. Уже посмотрел.
Cumberbatch
Да. Проверил и на аксессе и на транковом влане. Аксесс на порту этого же устройства.
Я разобрался. Если поставить queue и target указать порт с pvid то все пропадает. Проверьте пожалуйста. Но там где некритично.
Volodymyr
Я разобрался. Если поставить queue и target указать порт с pvid то все пропадает. Проверьте пожалуйста. Но там где некритично.
Можете пример конфига показать?
Cumberbatch
 Moneron 🇷🇺
Raul @moneron сможете проверить? Объяснить?
Вообще мт рекомендует использовать ip/подсеть в качестве таргета, а интерфейс только при невозможности указать ип
Cumberbatch
Artem
Сижу вот и думаю, через dst-nat выкинул сервер по определенному порту наружу. через другой интернет открывается, а сидя внутри сети откудава выкидывал фиг...
Чего надо сделать?
Cumberbatch
 Pasha
Сижу вот и думаю, через dst-nat выкинул сервер по определенному порту наружу. через другой интернет открывается, а сидя внутри сети откудава выкидывал фиг...
Чего надо сделать?
https://wiki.mikrotik.com/wiki/Hairpin_NAT
Cumberbatch, ну я Вас прямо не узнаю...
Artem
Harpin nat
Сделал, не работает
Дело в том что веб сервер находится в другом вилане внутри и имеет другую подсеть
Volodymyr
Сделал, не работает
Дело в том что веб сервер находится в другом вилане внутри и имеет другую подсеть
Тогда хаирпин не нужен. А нужно разрешение на фильтре форварда.
Artem
по внутреннему адресу сервера:порту я норм подключаюсь
Volodymyr
по внутреннему адресу сервера:порту я норм подключаюсь
Значит вероятнее всего ошибка в дстанате.
Покажите правило.
Artem
add action=dst-nat chain=dstnat comment=DST-To-WEB-SErver dst-port=48700 in-interface-list=OUTSIDE protocol=tcp to-addresses=10.1.2.2 to-ports=8080
Volodymyr
Pasha
маскарад в src-nat, они не связаны
Volodymyr
А правило дст-нат должно быть перед общим правилом маскарада или все равно?
Все равно. Дст нат отрабатывает всегда раньше маскарада.
Artem
Все равно. Дст нат отрабатывает всегда раньше маскарада.
правильно ли я понял, что если внутри будет запрет между виланами на порт 8080 то люди не смогут лазить на ресурс?
Volodymyr
Cumberbatch
правильно ли я понял, что если внутри будет запрет между виланами на порт 8080 то люди не смогут лазить на ресурс?
Вы из инета открываете доступ а из другого влан хотите закрыть?
Artem
Вы из инета открываете доступ а из другого влан хотите закрыть?
Нет, нет такой цели, просто между некоторыми виланами стоит дроп всего )))
Bomberman
Коллеги, подскажите, для ХР какой алгоритм в пропосалах надо прописать?
Cumberbatch
Коллеги, подскажите, для ХР какой алгоритм в пропосалах надо прописать?
https://t.me/mikrotikclub/97231
Bomberman
https://t.me/mikrotikclub/97231
А если в логах вот такая запись и связь не устанавливается?
20:17:35 l2tp,info first L2TP UDP packet received from 31.13.144.122
Cumberbatch
А если в логах вот такая запись и связь не устанавливается?
20:17:35 l2tp,info first L2TP UDP packet received from 31.13.144.122
Откройте порты udp 500,4500,1701
Ilya
 Bomberman
Ilya
 Cumberbatch
Bomberman
что с этим, блин, клиентом ХР делать то.....
Ilya
Спасибо
Cumberbatch
не смогу убрать, у меня 13 филиалов работает на IPSec))
Ладно. На сервере политику добавьте с encrypt = none для хоста с хп. И попробуйте только на хп убрать галку
Bomberman
Ладно. На сервере политику добавьте с encrypt = none для хоста с хп. И попробуйте только на хп убрать галку
сейчас я реестр попробую пропатчить по статье из инета, может поможет
Bomberman
Ладно. На сервере политику добавьте с encrypt = none для хоста с хп. И попробуйте только на хп убрать галку
это в настройках IPSec, верно понял?
Bomberman
Cumberbatch
Это вопрос к хп
Cumberbatch
Замазали хорошо. Но не все.
Bomberman
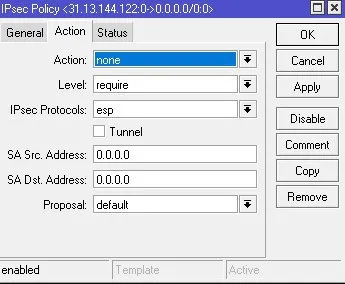 Cumberbatch
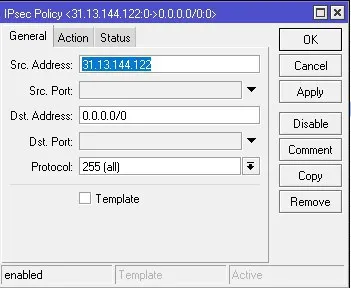 Bomberman
то есть, он сейчас без шифрования работает, что ли?