Вот бы из андроид приложения микрота она настукивал.. было бы прикольно
Есть отдельное приложение с отличной функциональностью. Knock on port.
 Yuriy


 Dmitriy
Есть отдельное приложение с отличной функциональностью. Knock on port.
Записал. Посмотрю. Я так понял что кнокпортом можно и впн разрешать или поднимать... Вообще штука прогресивная. Но как бы корректно настроить
Yuriy
Вот две презентации с мумов
https://mum.mikrotik.com/presentations/US10/discher.pdf
https://mum.mikrotik.com//presentations/RU15/presentation_2729_1443523375.pdf
Имхуется мне, что пингкнокинг таки-лучше. 1) выбранные для кнокинга порты могут быть порезаны/закрыты по пути каким-нибудь вздорным DPI/провайдером. Вероятность того, что закрыт ICMP намного ниже. 2) Послать пингкнок намного проще из любой ОС - команда ping с параметром размер пакета. Достаточно помнить три последовательных числа. Для порткнокинга нужна дополнительная прога.
 Алексей
Yuriy
Записал. Посмотрю. Я так понял что кнокпортом можно и впн разрешать или поднимать... Вообще штука прогресивная. Но как бы корректно настроить
/ip firewall filter
add action=accept chain=input comment="defconf: accept established,related,untracked" connection-state=established,related,untracked protocol=!icmp
add action=jump chain=input in-interface=[ваш_WAN] jump-target=KnockKnockKnock protocol=icmp
add action=add-src-to-address-list address-list=list1 address-list-timeout=10s chain=KnockKnockKnock log=yes packet-size=257
add action=add-src-to-address-list address-list=list2 address-list-timeout=10s chain=KnockKnockKnock log=yes packet-size=872 src-address-list=list1
add action=add-src-to-address-list address-list=allow address-list-timeout=3h chain=KnockKnockKnock log=yes packet-size=58 src-address-list=list2
add action=accept chain=input comment="defconf: accept ICMP" protocol=icmp
В первом правиле дефолтного файервола важно поставить !icmp, иначе 2 пакет кнокинга аксептится по нему и в цепочку анализа не попадает. Чтобы постучаться с виндов надо из указанных тут размеров пакетов вычесть размер IP-заголовка, т.е. 28 байт. Конкретно для этих параметров cmd-шник должен выглядеть так:
ping [IP-WAN-mikrotik] -n 1 -l 229
ping [IP-WAN-mikrotik] -n 1 -l 844
ping [IP-WAN-mikrotik] -n 1 -l 30
Yuriy
Ну а дальше - dst-nat или правила на доступ к винбокс только с src-address-list = allow. Время на которое кнокинг запоминает сорс ip в примере 3 часа. Можете поставить своё. HINT: если после кнокинга установили соединение, например, RDP - оно через 3 часа микротиком не порвется, нельзя будет только новое поднять. В течение 3 часов - новое можно.
Dmitriy
 Александр
у меня вопрос по dude
как переносить объект с карты на карту?
сейчас приходится копировать его, вставлять в новую карту и удалять со старой, но это очень не удобно
Denis
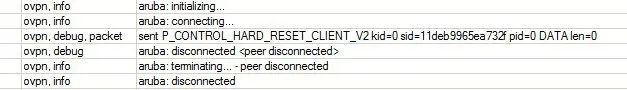
Добрый. Плиз подскажите. На арубе настраиваю openvpn сервер (ubuntu server 18.04). Сертификат и ключ импортировал, соединение не проходит. Лог на сервере:
Denis
Thu Nov 14 01:32:07 2019 TCP connection established with [AF_INET]***.***.***.***:53340
Thu Nov 14 01:32:07 2019 185.184.233.160:53340 TLS: Initial packet from [AF_INET]***.***.***.***:53340, sid=53ffafd8 2edccd19
Thu Nov 14 01:32:07 2019 185.184.233.160:53340 TLS Error: cannot locate HMAC in incoming packet from [AF_INET]***.***.***.***:53340
Thu Nov 14 01:32:07 2019 185.184.233.160:53340 Fatal TLS error (check_tls_errors_co), restarting
Thu Nov 14 01:32:07 2019 185.184.233.160:53340 SIGUSR1[soft,tls-error] received, client-instance restarting
Denis
конфигурация сервера (по мануалу с вики убунту ру): port 1194
# Протокол может быть UDP или TCP, я выбрал 1-й вариант.
proto tcp
# Если вы выберите протокол TCP, здесь должно быть устройство tap. Однако, это вариант я не проверял, поэтому ищите информацию отдельно. FIXME
dev tun
# Указываем где искать ключи
ca /etc/openvpn/keys/ca.crt
cert /etc/openvpn/keys/server.crt
key /etc/openvpn/keys/server.key # This file should be kept secret
dh /etc/openvpn/keys/dh2048.pem
# Для 12.04 dh1024.pem
# Задаем IP и маску виртуальной сети. Произвольно, но если не уверены лучше делайте как показано здесь
server 10.8.0.0 255.255.255.0
# Указыем, где хранятся файлы с настройками IP-адресов клиентов (создадим ниже)
client-config-dir ccd
# Запоминать динамически выданные адреса для VPN-клиентов и при последующих подключениях назначать те же значения.
ifconfig-pool-persist ipp.txt
# Указываем сети, в которые нужно идти через туннель (сеть-клиента).
route 192.168.0.0 255.255.255.0
# Включаем TLS
tls-server
tls-auth /etc/openvpn/keys/ta.key 0
tls-timeout 120
auth SHA1
cipher AES-256-CBC
# Если нужно, чтобы клиенты видели друг друга раскомментируйте
;client-to-client
keepalive 10 120
# Сжатие трафика
comp-lzo
# Максимум клиентов
max-clients 10
user nobody
group nogroup
# Не перечитывать ключи, не закрывать и переоткрывать TUN\TAP устройство, после получения SIGUSR1 или ping-restart
persist-key
persist-tun
status openvpn-status.log
log /var/log/openvpn.log
# Детальность логирования
verb 3
# Защита от повторов (максимум 20 одинаковых сообщений подряд)
mute 20
# Файл отозванных сертификатов. Разремить, когда такие сертификаты появятся.
;crl-verify /etc/openvpn/crl.pem
Denis
 Denis
# Сжатие трафика
;comp-lzo
Denis
# Протокол может быть UDP или TCP, я выбрал 1-й вариант.
proto tcp
Cumberbatch
# Протокол может быть UDP или TCP, я выбрал 1-й вариант.
proto tcp
Из вашего сообщения udp это нулевой вариант тогда?
Denis
Из вашего сообщения udp это нулевой вариант тогда?
Нет, это с мануала пояснения. В конфиге сервера стоит: proto tcp
Denis
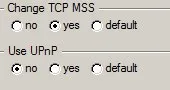 Denis
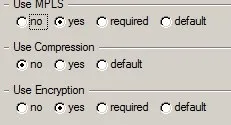
 Moneron 🇷🇺
Cumberbatch
она закомментирована
Зачем вы выкладываете такую простыню когда то что там написано не соответствует действительности
https://t.me/mikrotikclub/137395
 Anton
tls выключен, comp-lzo тоже закоменчен
Anton
https://habr.com/ru/post/227767/
Cumberbatch
tls выключен, comp-lzo тоже закоменчен
Вы вместе что ли с Денис ? Не пойму. Или вы знаете что у автора в настройках?
Anton
нет
Denis
port 1194
proto udp
dev tun
ca /etc/openvpn/keys/ca.crt
cert /etc/openvpn/keys/server.crt
key /etc/openvpn/keys/server.key # This file should be kept secret
dh /etc/openvpn/keys/dh2048.pem
server 10.8.0.0 255.255.255.0
client-config-dir ccd
ifconfig-pool-persist ipp.txt
route 192.168.0.0 255.255.255.0
tls-auth /etc/openvpn/keys/ta.key 0
tls-timeout 120
auth SHA1
cipher AES-256-CBC
;client-to-client
keepalive 10 120
;comp-lzo
max-clients 10
user nobody
group nogroup
persist-key
persist-tun
status openvpn-status.log
log /var/log/openvpn.log
verb 3
mute 20
;crl-verify /etc/openvpn/crl.pem
Denis
сократил
Cumberbatch
tls-auth /etc/openvpn/keys/ta.key 0
;comp-lzo
Закомментируйте первую строчку тоже. Писал же.
Denis

 Андрей
Denis
закомментировал
Cumberbatch
;tls-server
;tls-auth /etc/openvpn/keys/ta.key 0
;tls-timeout 120
У вас ещё udp тут. Так и есть,»?
https://t.me/mikrotikclub/137419
Denis
У вас ещё udp тут. Так и есть,»?
https://t.me/mikrotikclub/137419
Блин, извините, конечно тсп.
el
Утро доброе.
Кто-нибудь подключал SFP gpon на стороне абонента? Какой модуль использовать?
Cumberbatch
el
Ртк
Yevhen
Утро доброе.
Кто-нибудь подключал SFP gpon на стороне абонента? Какой модуль использовать?
Модуль Epon sfp onu UEPN1S
Такой поставил в хап АС. Но оператор не РТК
Полет нормальный.
el
Прошивать модуль нужно? Или какие то действия с хэш-суммами проводить?
el
Модуль Epon sfp onu UEPN1S
Такой поставил в хап АС. Но оператор не РТК
Полет нормальный.
Не хотелось бы встрять на ровном месте на 75 зелёных. Спасибо, буду пробовать
Cumberbatch
Не хотелось бы встрять на ровном месте на 75 зелёных. Спасибо, буду пробовать
С ртк как правило не прокатывает
 😷Драничек
@tarikin демка для IKE2 еще доступна?
Vladimir
С ртк как правило не прокатывает
нормально прокатывает, dlink dpn-100 пробовал. Единственное - серийный номер нужно в терминал вбить, предварительно достав его из ону, которую оператор выдает
 Petr
Коллеги, добрый вечер.
Поделитесь информацией.
Нужно понять как прикрутить четыре антенны на корпусе CA433U.
https://mikrotik.com/product/CA433U
Используем плату RBM33G с двумя LTE модемами.
Какие пигтейлы использовать, чтобы в штатные отверстия на корпусе вывести разъемы под антенны. Антенны хотим использовать ACOMNIRPSMA
https://mikrotik.com/product/ACOMNIRPSMA
 Pasha
есть у кого на примете какая презенташка по best practices использования капсмана?
 Nikita
Kirill
Добрый день! Есть сетка, подключено к 2-м провайдерам. Сконфигурирован NAT через одного из них. Как сделать чтоб, если он лёг, NAT перестроился на живого?
Cumberbatch
есть у кого на примете какая презенташка по best practices использования капсмана?
А чем не устраивают ссылки?
https://wiki.mikrotik.com/wiki/Manual:Simple_CAPsMAN_setup
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_with_VLANs
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_tips
Pasha
А чем не устраивают ссылки?
https://wiki.mikrotik.com/wiki/Manual:Simple_CAPsMAN_setup
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_with_VLANs
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_tips
ну все таки официальная вики и лучшие практики не всегда одно и то же. понятно, что теорию я уже прожевал, хочется чего-то полезного с мумов, например, может.
Cumberbatch
Ну Гугл capsman mum думаю вам подскажет
 Илья Васильевич
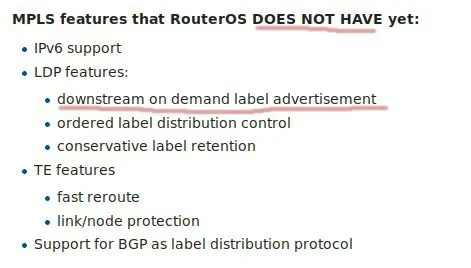
коллеги, подскажите в CCR1009-8G-1S-1S+ есть поддержка MPLS DOD?
 Bat
 Cumberbatch
коллеги, подскажите в CCR1009-8G-1S-1S+ есть поддержка MPLS DOD?
Label Distribution Protocol (RFC 3036, RFC 5036) for IPv4
• downstream unsolicited label advertisement
• independent label distribution control
• liberal label retention
• targeted session establishment
• optional loop detection
Илья Васильевич
спасибо
 Zillah
Коллеги, добрый вечер.
Поделитесь информацией.
Нужно понять как прикрутить четыре антенны на корпусе CA433U.
https://mikrotik.com/product/CA433U
Используем плату RBM33G с двумя LTE модемами.
Какие пигтейлы использовать, чтобы в штатные отверстия на корпусе вывести разъемы под антенны. Антенны хотим использовать ACOMNIRPSMA
https://mikrotik.com/product/ACOMNIRPSMA
У нас используют с этой платкой:
https://mikrotik.com/product/acsmaufl
Petr
У нас используют с этой платкой:
https://mikrotik.com/product/acsmaufl
На корпусе отверстия больше, вы новые сверлите?
Zillah
На корпусе отверстия больше, вы новые сверлите?
В комплекте с корпусом идут заглушки, у которых выламывается серединка, но она большого диаметра все равно, поэтому я закупил стандартные и увеличенные шайбы M6
Petr
В комплекте с корпусом идут заглушки, у которых выламывается серединка, но она большого диаметра все равно, поэтому я закупил стандартные и увеличенные шайбы M6
Понял, спасибо. Я думал не хватает чего то или муфта нужна переходная
Василий
Подскажите, пожалуйста! Эти технологии реализованы ли в RouterOS:
LDP DOD
BGP labeled unicast
?
(я пока плохо представляю, о чём спрашиваю)
Pasha
Подскажите, пожалуйста! Эти технологии реализованы ли в RouterOS:
LDP DOD
BGP labeled unicast
?
(я пока плохо представляю, о чём спрашиваю)
вон же оно - буквально семь сообщений назад...
Cumberbatch
Василий
вон же оно - буквально семь сообщений назад...
Прошу прощения! Поленился. Посыпаю голову пеплом 😔
 Artem
Всем привет
Подскажите опасность того, что я выброшу перенаправлением наружу 80-й порт в 8080 порт сервера
Поддомен будет указывать на внешний ип, а в микротике 80-й порт будет указывать на 8080 конкретного сервера, который находится один в своем вилане
 Evgeny
Всем привет
Подскажите опасность того, что я выброшу перенаправлением наружу 80-й порт в 8080 порт сервера
Поддомен будет указывать на внешний ип, а в микротике 80-й порт будет указывать на 8080 конкретного сервера, который находится один в своем вилане
Стандартные порты из инета перебирают. Лучше нестандартный
Cumberbatch
Всем привет
Подскажите опасность того, что я выброшу перенаправлением наружу 80-й порт в 8080 порт сервера
Поддомен будет указывать на внешний ип, а в микротике 80-й порт будет указывать на 8080 конкретного сервера, который находится один в своем вилане
Что бы это сработало в сервисах отключите веб доступ
Anonymous
Не было у кого-то перезапусков задним числом?
RB1100Dx
Cumberbatch
Anonymous
