 Danil

 Danil
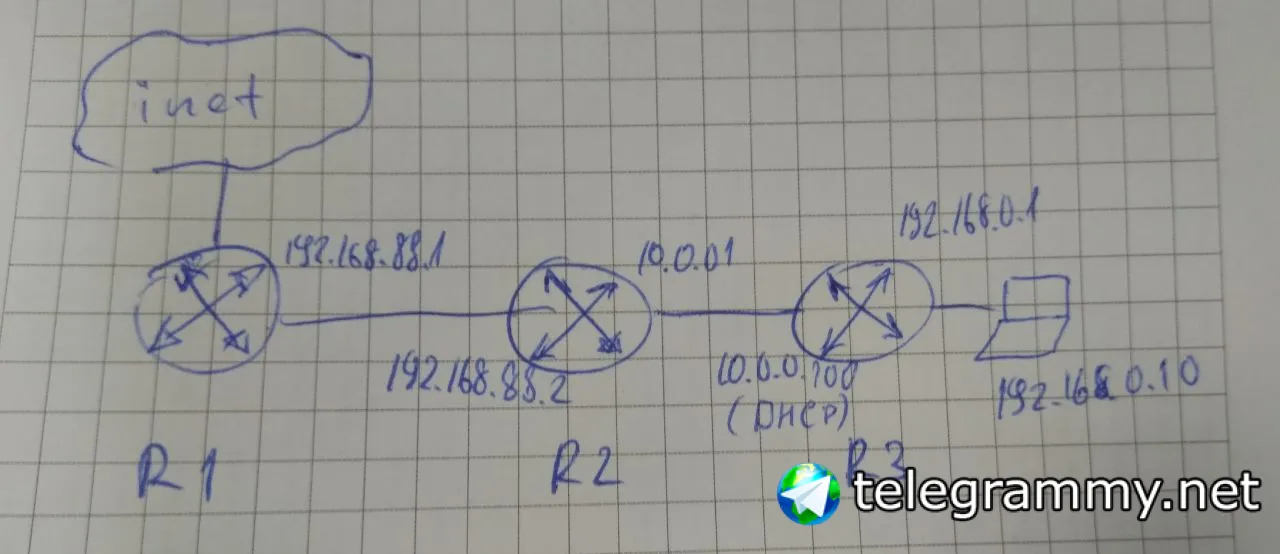
При этом пинг до 192.168.88.1 на интерфейсе ether1 на Р3 идёт даже при отключённом дефолтн на 10.0.0.1
Danil
На Р2 и Р3 настроен маскарад, на Р1 есть маршруты в 10.0.0.0/24
 Moneron 🇷🇺
 Cumberbatch
Есть такая схема сетки.
Задача на R3 задать в качестве дефолтного гейтвея именно Р1.
Если на Р3 ставлю дефолтный гейтвей 10.0.0.1, то Р1 пингуется и с самого Р3 и с компа за ним.
Если пишу 0.0.0.0/0 gateway 192.168.88.1%ether1 то он анричбл
На мой взгляд вы пытаетесь решить какую то надуманную задачу. Напишите что вы хотите получить?
Moneron 🇷🇺
Есть такая схема сетки.
Задача на R3 задать в качестве дефолтного гейтвея именно Р1.
Если на Р3 ставлю дефолтный гейтвей 10.0.0.1, то Р1 пингуется и с самого Р3 и с компа за ним.
Если пишу 0.0.0.0/0 gateway 192.168.88.1%ether1 то он анричбл
А вы вообще в курсе, кто такой гейтвей и где относительно вас он должен находиться?
Danil
Мне нужно чтобы ПК из сети 192.168.0.0 ходил в инет через Р1
Cumberbatch
Мне нужно чтобы ПК из сети 192.168.0.0 ходил в инет через Р1
Судя по вашей схеме иначе никак
Moneron 🇷🇺
Мне нужно чтобы ПК из сети 192.168.0.0 ходил в инет через Р1
Это называется полиси роутинг. И в вашем случае, его нужно делать не только на р3, но и на р2
Moneron 🇷🇺
Либо создавать туннель р3-р1, и полиси роутинг уже в туннель
Danil
Доступа к Р2 нет к сожалению
Volodymyr
Доступа к Р2 нет к сожалению
Если Ваша схема соответствует действительности, то достаточно включить НАТ на R3 в сторону R2.
P.S. Уже вижу в другом чате, что не соответствует. Смысл тогда ее выкладывать...
Danil
на Р3 в сторону Р2 маскарад включен
Moneron 🇷🇺
Если Ваша схема соответствует действительности, то достаточно включить НАТ на R3 в сторону R2.
P.S. Уже вижу в другом чате, что не соответствует. Смысл тогда ее выкладывать...
И как бы это помогло смаршрутизировать трафик на р1?
Volodymyr
И как бы это помогло смаршрутизировать трафик на р1?
Это помогло бы обойти потенциальное отсутствие обратных маршрутов на R1 и R2, поскольку по условию R2 не контролируется. Что касается маршрутов, то все шло бы дефолтному маршруту. Т.е. если сам R2 имеет доступ в инет и R3 с адреса интерфейса туннеля тоже, то для компа нужен только НАТ.
 Anton
 Сергей
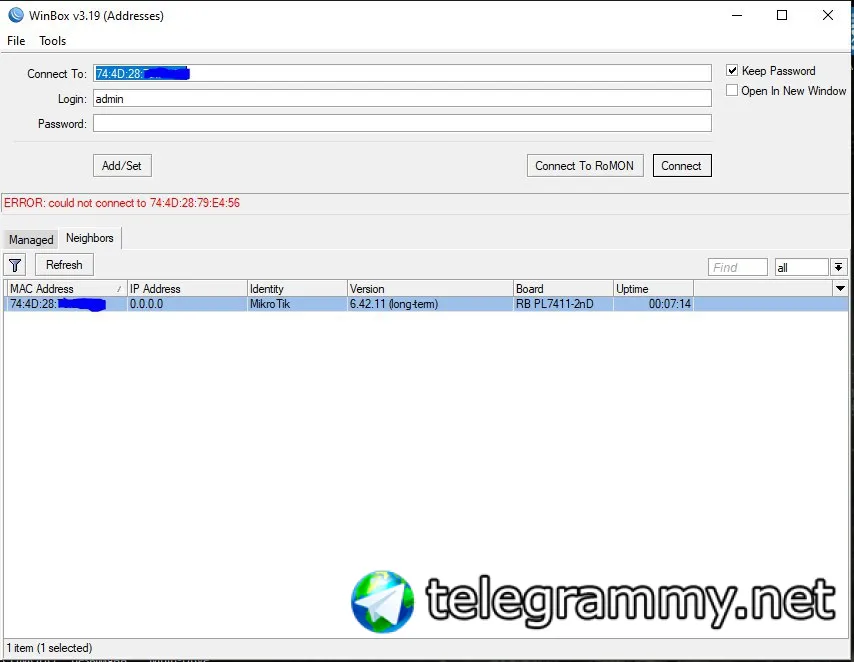
всем ку. Как понять из за чего падает IP-IP соединение? в течение дня может раз 20 упасть и подняться заново. ну и связь соответственно рвется
Сергей
в логах ничего от слова совсем. только счетчик link down растет
 Pasha
в логах ничего от слова совсем. только счетчик link down растет
может ipip-debug залогировать и посмотреть?
Сергей
может ipip-debug залогировать и посмотреть?
заметил еще что если пингую с IP1 (внешнего) на IP2 (внешний2) то пинги периодически пропадают. а если пингую IP2 с другого адреса (филиала) то пинг стабилен. херня какая то
Pasha
а нету в топиках ipip :(
 Bykadorov Serj
Всем привет! У кого-нибудь есть годный скрипт на правило в фаире от ddos syn флуда и прочего с обратным перенаправлением пакетов ddos-ру?
 😷Драничек
Коллеги, есть метод расширить диск на CHR? (ESXi)
Sergey
Создать новый CHR с нужным диском.... перенести лицензию и восстановить конфиг из бэкапа....
Bykadorov Serj
Ответ на тостере нашёл сейчас
 Maxim
Всем привет. Коллеги, околосетевой вопрос. MikroTik умеет отправлять заснифленный трафик по TZSP и с помощью того же WireShark на виндовой машине можно на него посмотреть. Вопрос в том, как таким образом преслать заснифленный трафик с CentOS или другого Linux-сервера?
 Vassiliy
Pasha
Всем привет. Коллеги, околосетевой вопрос. MikroTik умеет отправлять заснифленный трафик по TZSP и с помощью того же WireShark на виндовой машине можно на него посмотреть. Вопрос в том, как таким образом преслать заснифленный трафик с CentOS или другого Linux-сервера?
tcpdump -w и отправляйте куда надо. там обычный pcap.
Maxim
tcpdump -w и отправляйте куда надо. там обычный pcap.
это не то, это собрать, а потом анализировать
😷Драничек
Просто expand, он сам отресайзится
Просто расширить в гипервизоре и все?
PS вопрос снят, так и сделал, после ребута расширился сам
Moneron 🇷🇺
 Innokentiy
Всем привет. Коллеги, околосетевой вопрос. MikroTik умеет отправлять заснифленный трафик по TZSP и с помощью того же WireShark на виндовой машине можно на него посмотреть. Вопрос в том, как таким образом преслать заснифленный трафик с CentOS или другого Linux-сервера?
в вайршарке есть штатная примочка ssh remote capture
Innokentiy
это не именно tzsp, но близко по смыслу
Maxim
в вайршарке есть штатная примочка ssh remote capture
т.е. он сам подключится к нужному tcpdump по ссш похоже.... интересно, спасибо, попробую)
Innokentiy
https://ask.wireshark.org/question/2506/how-do-i-use-ssh-remote-capture-in-wireshark/
Петр
Что это может быть ?
dhcp, warning detected conflict by ARP response for 192.168.3.151 from mac
Moneron 🇷🇺
Попытка выдать занятый адрес
Maxim
https://ask.wireshark.org/question/2506/how-do-i-use-ssh-remote-capture-in-wireshark/
Огромное спасибо, то что нужно. Единственное то, что эта штука не ставится по умолчанию в виндовый wireshark, нужно добавть пакетик
Bomberman
Что это может быть ?
dhcp, warning detected conflict by ARP response for 192.168.3.151 from mac
А не может быть этот адрес занят чьей то статикой?
Moneron 🇷🇺
Ещё local proxy arp на шлюзе такое может вытворять
Innokentiy
еще может быть цисковский ipdt
Innokentiy
если оно внезапно само появилось после обновления иоса до 15 версии
Innokentiy
мерзкая дрянь на старших каталистах https://www.cisco.com/c/en/us/support/docs/ip/address-resolution-protocol-arp/118630-technote-ipdt-00.html
Innokentiy
выключена по умолчанию в 12 иосе, включена без возможности выключить на 15
Innokentiy
отсылает arp probe при виде dhcp offer
Innokentiy
в конфиге по умолчанию вызывает лютые проблемы с виндовыми клиентами.
впрочем, это оффтоп, тут же не про циску канал)
Петр
А не может быть этот адрес занят чьей то статикой?
Неа. На втором мт ранее тоже такое наблюдалось.
Pasha
помогите натабать как в консоли трафик на gre в реалтайме смотреть?
Moneron 🇷🇺
interface monitor-traffic
 Денис
Проблема с мту иногда так проявляется
Как может такое быть, если ничего никто не трогал. Или у провайдера могла такое быть?
Денис
Думал показалось, но сейчас прям за хвост поймал. Сижу по RDP на серваке за микротиком (рдп серез нат), отправил сервак в ребут и подключиться не могу. Давай разбираться - а правила на микротике как ни бывало
Cumberbatch
Денис
Сто пудово нет. Пару дней такое наблюдаю на разных устройствах.
no_name
Привет, подскажите по поводу включения ipfw. на бридже. Отрубил HW на интерфейсах, каждый vlan в своем бридже, как только включаю использовать ipfw на бридже, все сразу падает., где я накосепорил? Правила в fw спецом все потушил, трафик не ходит. Обкатать подобное неначем пока что.
Cumberbatch
Привет, подскажите по поводу включения ipfw. на бридже. Отрубил HW на интерфейсах, каждый vlan в своем бридже, как только включаю использовать ipfw на бридже, все сразу падает., где я накосепорил? Правила в fw спецом все потушил, трафик не ходит. Обкатать подобное неначем пока что.
Не надо кажды влан бридж делать. Сделайте через vlan filtering
no_name
Могу только догадываться что нужно потушить общий бридж из 2-х интерфейсов и оставить только бриджи на vlan
Cumberbatch
Это есть
Что-то не понятно что у вас есть. Один бридж должен быть. И там все вланы уже описываете на каком порту что
Volodymyr
Подробнее
Все порты в ОДИН бридж. На самом бридже создаете нужные вланы, прописываете пвиды и включаете бридж влан фильтеринг.
Cumberbatch
Все порты в ОДИН бридж. На самом бридже создаете нужные вланы, прописываете пвиды и включаете бридж влан фильтеринг.
Кстати. На Еве use ip firewall показал что все гуд. И на железке не сработало. Щас если с человеком разберёмся что да как может прояснится что у меня не так
Volodymyr
Cumberbatch
Не понял, что не сработало?
Я просил потестить две три недели назад.
https://t.me/mikrotikclub/133764
Volodymyr
Я просил потестить две три недели назад.
https://t.me/mikrotikclub/133764
Я помню. Тестировал и отчитывался.
no_name
Это вам подробнее нужно описать
На 1100 пользуюсь 2 портами для bpass, эти порты в бридже с выкл. Hw, чтобы дропать в fw то, что не нужно. Так как в проходящем трафике есть vlan метки то пришлось вланы об'еденить каждый в отдельный бридж, а так как там еще работает hsrp на циске то бридж самих eth не разобрать. Хочу включить ipfw но все крашится, что нужно сделать для этого?
no_name