 no_name


Очень сильно хотелось воспользоваться нормальным фаером с адрес листами)
no_name
Кстати с включеным HW трафик отрабатывается фаером на бридже в рандомном порядке, может дропнуть , а может и нет
Roman
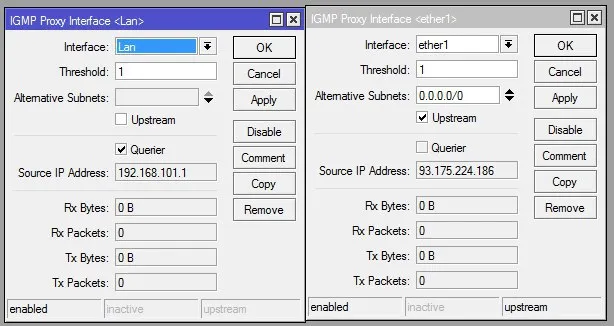
Привет всем, кто то настраивал IGMP proxy для иптв ?
no_name
сказали настроить мультикаст, без фаервола не пашет
у меня работало, потом в дефолтном поправил 1 или 2 правила
Roman
А какой тип подключения у провайдера?
PC
Для компьютеров, работающих на системе Windows, достаточно установить программу (IPTV Player) и уже можно смотреть IP TV на мониторе компьютера.
Установка по пунктам
1. Скачать плеер,
2. Запустить файл, и указать папку установки (жмём кнопку ”далее”, для установки по умолчанию);
3. Снимаем галочки с Яндекс сервисов (если не желаете их устанавливать);
4. При первом запуске, в списке выбрать "SunNet Multicast"
no_name
Роутер микротик ?
Roman
PC
Для компьютеров, работающих на системе Windows, достаточно установить программу (IPTV Player) и уже можно смотреть IP TV на мониторе компьютера.
Установка по пунктам
1. Скачать плеер,
2. Запустить файл, и указать папку установки (жмём кнопку ”далее”, для установки по умолчанию);
3. Снимаем галочки с Яндекс сервисов (если не желаете их устанавливать);
4. При первом запуске, в списке выбрать "SunNet Multicast"
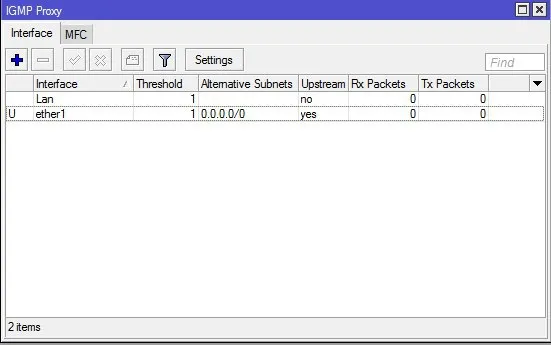 Cumberbatch
no_name
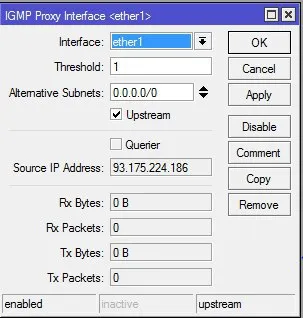 no_name
Интерфейс в сторону провайдера с рандомным ip. т.к. основное pppoe
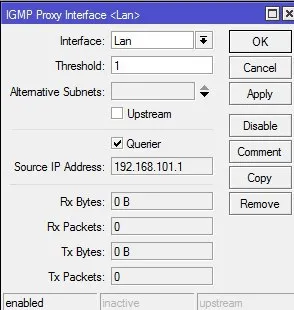
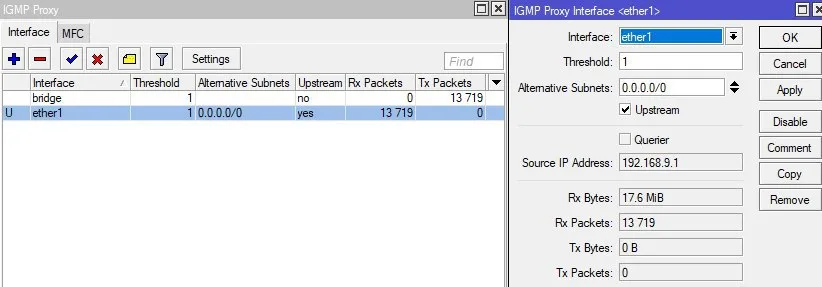 no_name
 Roman
У меня трафик есть, а у тебя нет, открой в vlc udp://@225.0.55.19:1234 только свой канал
да трафика нет, ок буду пробывать
no_name
Cumberbatch
Смотрел кто сетап? и включение ipfw на бридже ?
Настройки изначально неправильные. Вам столько бриджей не нужно. И вланы выкинуть из бриджей. Все в бриджс вланс прописано у вас и так
no_name
Настройки изначально неправильные. Вам столько бриджей не нужно. И вланы выкинуть из бриджей. Все в бриджс вланс прописано у вас и так
так, и как тогда мне в определенном влан в фаерволе трафик обработать ?
Cumberbatch
так, и как тогда мне в определенном влан в фаерволе трафик обработать ?
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Bridge_VLAN_Filtering
Cumberbatch
так, и как тогда мне в определенном влан в фаерволе трафик обработать ?
А потом включаете use ip firewall
Cumberbatch
И все смотрите
no_name
это не простой дефолный vlan чтобы налету из него все парсить fw
Cumberbatch
это не простой дефолный vlan чтобы налету из него все парсить fw
В статье что я прислал все написано. Читайте. Может не один раз
 Bykadorov Serj
 Bykadorov Serj
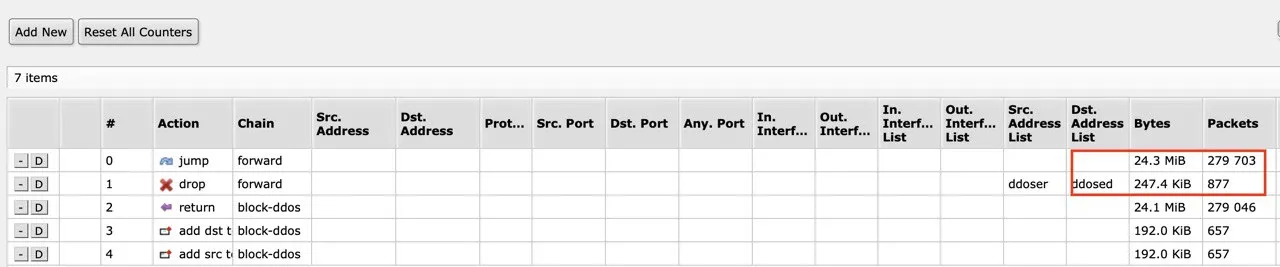
Собственно сама настройка /ip firewall filter
add chain=forward connection-state=new action=jump jump-target=block-ddos
add chain=forward connection-state=new src-address-list=ddoser dst-address-list=ddosed action=drop
add chain=block-ddos dst-limit=50,50,src-and-dst-addresses/10s action=return
add chain=block-ddos action=add-dst-to-address-list address-list=ddosed address-list-timeout=10m
add chain=block-ddos action=add-src-to-address-list address-list=ddoser address-list-timeout=10m
Bykadorov Serj
хэлп
no_name
В статье что я прислал все написано. Читайте. Может не один раз
Посмотрел, я так делал на chr свитче, это не то что мне нужно получить в итоге
Cumberbatch
хэлп
Используйте стандартный firewall filter и https://wiki.mikrotik.com/wiki/DoS_attack_protection
Cumberbatch
no_name
Нужно использовать ipfw в влан, внутри бриджа.
no_name
Значит заглянуть в влан внутри бридж интерфейса и дропнуть ненужное
no_name
Пока это делаю в самом бридж fw, но там нет списков и других тонкостей
Bykadorov Serj
Спасибо!
Bykadorov Serj
Cumberbatch
Пока это делаю в самом бридж fw, но там нет списков и других тонкостей
Если вам недостаточно функциональности Bridge FIlter, вы можете расширить его, при помощи включения опции use-ip-firewall.
Тогда трафик проходящий через Bridge, так же будет попадать в IP-Firewall.
Это позволяет значительно расширить функциональность Transparent Firewall.
no_name
Если вам недостаточно функциональности Bridge FIlter, вы можете расширить его, при помощи включения опции use-ip-firewall.
Тогда трафик проходящий через Bridge, так же будет попадать в IP-Firewall.
Это позволяет значительно расширить функциональность Transparent Firewall.
Ага, только при этом все встает колом
Bykadorov Serj
И еще, в web интерфейсе можно как-нибудь вставить скопированное в терминал?
Cumberbatch
Ага, только при этом все встает колом
Так переделайте ваш бридж в соответсвии со статьей
Cumberbatch
И еще, в web интерфейсе можно как-нибудь вставить скопированное в терминал?
Зависит от браузера
no_name
Почему?
Потому что разберу бриджи на влан и не смогу указывать в фв нужные входные и выходные интерфейсы
Cumberbatch
Потому что разберу бриджи на влан и не смогу указывать в фв нужные входные и выходные интерфейсы
Маркируете в firewall L2 и используйте метки в firewall L3
no_name
Попробую еще.
Cumberbatch
Чёт ни как не вставляется. Ну ни как
В поле где можно набирать текст вставка должна работать
Cumberbatch
При последней попытке такой трафик почему то не обрабатывался fw.
Вы все переделайте и попробуйте
no_name
Это специфичная задача и там такого нету
Bykadorov Serj
В поле где можно набирать текст вставка должна работать
Не никак ,ХЗ ... Спасибо за статью! То что у меня получается не совсем верное решение?
no_name
Не никак ,ХЗ ... Спасибо за статью! То что у меня получается не совсем верное решение?
Putty и телнет на роутер, все получится.
no_name
Завтра пойду кейсы смотреть с трансп. фв., если есть подкиньте. Тема интересная. Всем бб.
Cumberbatch
Пролистал еще раз, где?
VLAN Example #1 (Trunk and Access Ports) например. У вас даа транка как я понимаю
Cumberbatch
Не никак ,ХЗ ... Спасибо за статью! То что у меня получается не совсем верное решение?
Для чего неверное решение?
Denis
Добрый. Плиз подскажите, сколько вифи клиентов может вытянуть hap lite?
 Александр
Доброго времени, интересует вопрос, реализовывал кто на микротиках mpls через gre?
Александр
Да
Вопрос в следующем, как проверить , поднялся ли сам vpls? В статусе vpls смотрю, там пусто
Cumberbatch
Вопрос в следующем, как проверить , поднялся ли сам vpls? В статусе vpls смотрю, там пусто
Когда поднимется то статус R будет. Для проверки трасервку сделайте от src local до remote ip