 Moneron 🇷🇺


А то в Роутерос так про 80% настроек можно спрашивать, зачем они нужны.
Moneron 🇷🇺
На курсах про многие нюансы рассказывается. В т.ч. и про аксесс/коннект листы.
Moneron 🇷🇺
А вообще настройки аксесс-листа имеют приоритет над настройками интерфейса, т.к. проверяются раньше. Соответственно, кроме "подключать/не подключать" есть и другие интересные функции.
Moneron 🇷🇺
Я в дороге, инет стремится к нулю, два сообщения выше были ответом вам.
 Удалённый
Всем привет. Что за udp 48504? С нескольких wan приходит
 Maksim
у меня новый 952 постоянно, раз в сутки по ватчдогу ребутится :(
Было такое только на 962, чего раньше не наблюдалось. Грешил на блок питания. Потом прошил последним лонгтермом через нетинсталл и конфиг залил с контролем каждого блока *.rsc из бэкапа . Примерно месяц без перезагрузок.
Anonymous
Всем привет. Что за udp 48504? С нескольких wan приходит
А можно лог и больше конкретики ?
Удалённый
Несколько ван интерфейсов. Один от одного три от другого... Другие чистые
 Стас
Доброй ночи неспящим) подскажите как можно реализовать на микротике, что бы все обращения по адрессам 192.168.1.1/16 и 192.168.254.254/16 шли на 192.168.88.32/24?
 Михаил
Удалите их все. Оставьте только accept udp 500,4500,1701
1701 тоже не нужен. Если l2tp обернуть в ipsec.
Михаил
Таки нужен :)
Но ведь снаружи будут прилетать UDP пакеты на 4500 порт, внутри которых уже будет спрятан l2tp. Либо, в случае если l2tp клиент сидит не за натом, то прилетит несколько пакетов на 500 порт UDP, а потом будут лететь ESP, внутри которых уже будет спрятан l2tp. Ни в одном из случаев на внешний интерфейс роутера не будут стучаться в 1701 порт(только если это не l2tp без ipsec)
Moneron 🇷🇺
А вы посмотрите схему пэкет флоу для шифрования/дешифрования
Михаил
Пойду ка я погуглить )
Moneron 🇷🇺
Если говорим про уже установленный ипсек, то действительно, прилетает сначала удп:4500 либо есп, он расшифровывается, внутри удп:1701. Он с ван-интерфейса.
 Виталий
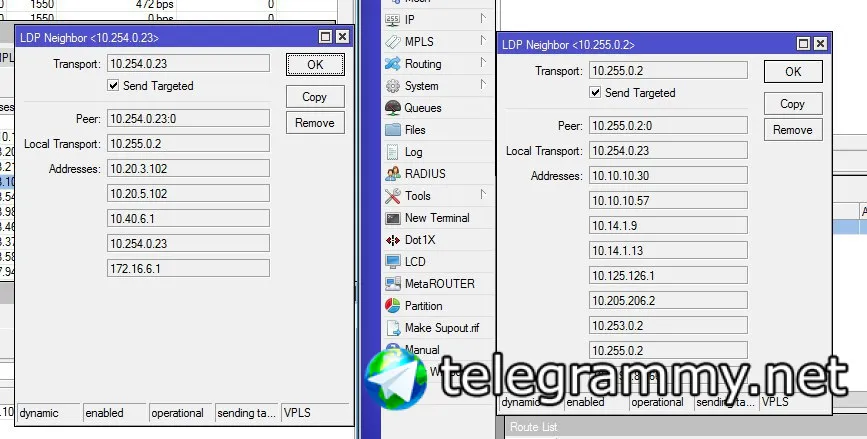
Доброе утро! есть схема R1—R2—R3, R1 и R2 в Backbone R3 в Ar1. Между R1 и R3 натянут VPLS. MPLS включен на всех роутерах, LDP сходится, но если я в настройках OSPF на Ar1 ставлю тип Stub, то VPLS умирает, при типе Default все летает. Подскажите в чем причина?
 Evgeny
https://wiki.mikrotik.com/wiki/Securing_L2TP_Server_for_IPSec
Мне кажется, или статейка подустарела? Сейчас же есть IPSec матчер в fw
 Андрей
Мне кажется, или статейка подустарела? Сейчас же есть IPSec матчер в fw
Матчер ацептит зашифрованый траф. А после расшифровки он по новой проходит пакет флоу
Evgeny
Ну не без этого, да
 Anton
 res_nom
Здравствуйте. Кто эти железки в руках уже успел подержать PWR-LINE AP? Я что-то до конца не пойму, они парой продаются или по 1шт?
 Виталий
нету /32 маршрутов
добавил маршрут заработало, теперь другой вопрос, как быть с отказоустойчивостью? так у меня OSPF перенаправлял трафик в зависимости от того какой канал работает, а со статикой как быть?
Moneron 🇷🇺
А зачем вам стаб?
Anton
 Dmitry
да до /32 маршрутов нет, тоесть в stab работаеть не будет?
https://wiki.mikrotik.com/wiki/Manual:MPLSVPLS#.22Loopback.22_IP_address
а вы отломали их анонсирование в stub-е, вам имхо нужен аналог NSSA - это в MT stub + inject-summary-lsas
Dmitry
в последнем не совсем уверен
Moneron 🇷🇺
Moneron 🇷🇺
А то, что на мт стаб, у циско называется тоталли стаб. Если хотим именно цискостаб, тогда ставим галку inject summary
Anton
 Danil
Приветствую. есть роутер LtAP mini с симкой, к нему подключена ип камера которая в свою очередь подключаеться через LTE к серверу регистратору, через другой микротик. все работает отлично, можно смотреть лайв видео и картинка не прерываеться. но есть задача, которая подразумевает настройку L2. то есть был поднят между микротиками SSTP+EoIP. так вот если трафик пускать уже через туннель, то видеопоток начинает обрываться. то есть лайв картинка преодически пропадает. я смотрел нагрузку на CPU, но не замечал более 20% загрузки. можно попробовать отлючить шифрование, но это не лучшее решение. Есть мысли изачего появляются тормоза?
л2тп можно бриджевать и получишь Л2 сразу без дополнительной прослойки в виде сстп
Виталий
сделай 2 статики с check gateway
это то пнятно, просто 1 -е хотелось из коробки, а 2-е просто стараюсь ликвидировать пробелы в голове, вот уже накидали чтиво) сижу курю.
 Raul
Здравствуйте. Кто эти железки в руках уже успел подержать PWR-LINE AP? Я что-то до конца не пойму, они парой продаются или по 1шт?
Продаются по одной. Покупаете несколько штук, вставляете в розетки, нажимаете кнопку sync и они сами синхронизируются. Их можно ещё с pwr line pro соединять
Anton
это то пнятно, просто 1 -е хотелось из коробки, а 2-е просто стараюсь ликвидировать пробелы в голове, вот уже накидали чтиво) сижу курю.
у тебя в стабе от bbn прилетают дефолты?
Виталий
в стабе 1 дефол - в bbn и прилетает.
Anton
Dmitry
 Anton
я бы сказал route-map - но, смысл от этого не меняется
там ты фильтруешь локальные префиксы(connected, static) для дистрибуции, сквозные LSA не отфильтруешь так
Dmitry
там ты фильтруешь локальные префиксы(connected, static) для дистрибуции, сквозные LSA не отфильтруешь так
ospf-in - predefined filter chain for routes received via OSPF;
 Денис
 Денис
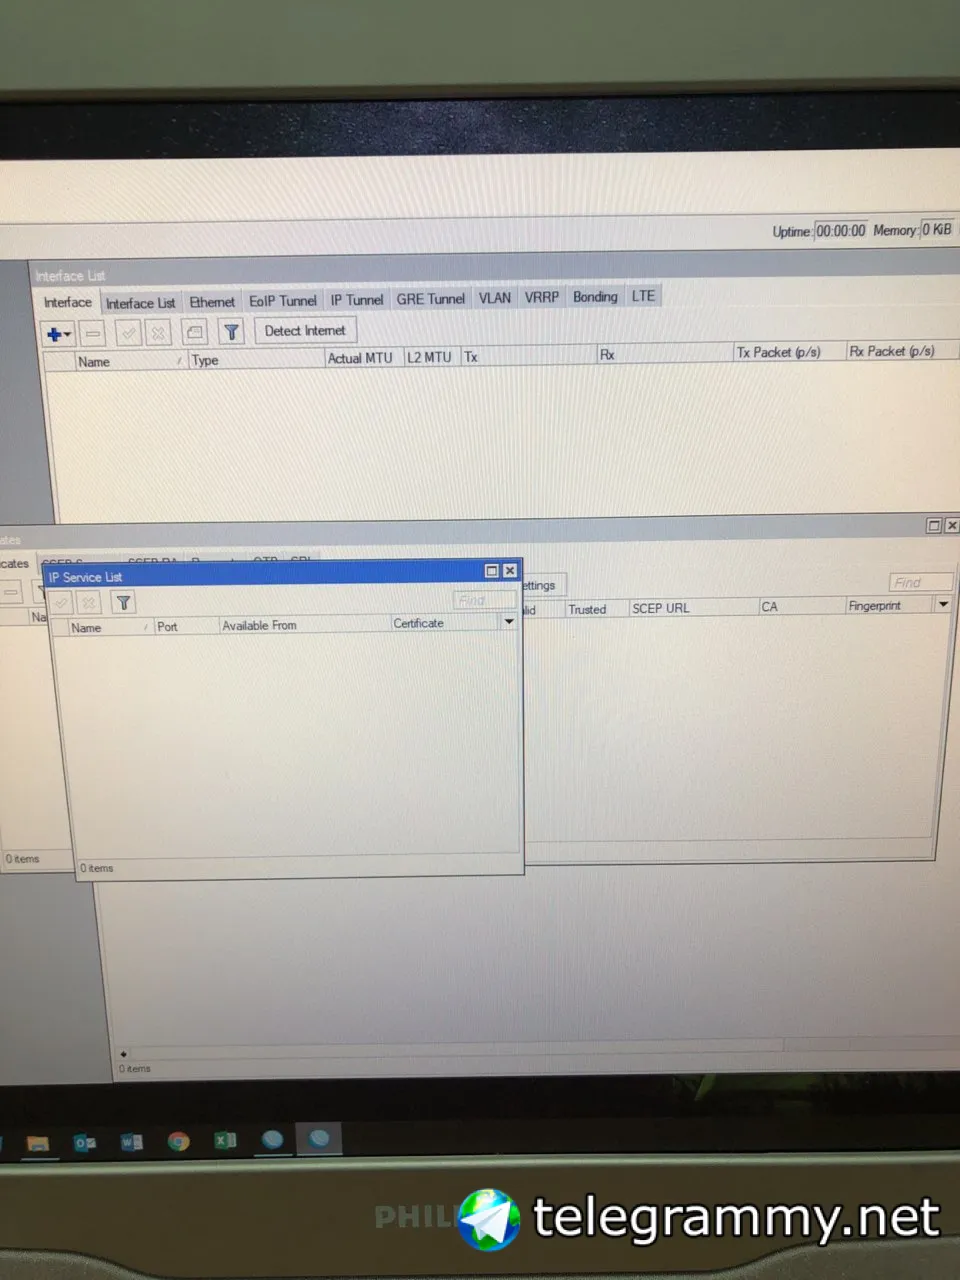
Что это может быть? Все окна пустые
Cumberbatch
 Pasha
+
было такое пару раз с дальней железкой, доступной из туннеля. простое увеличение mtu помогало.
Денис
Мту слабовато. Change mss сделайте для доступа к удаленной железке. Winbox небось отваливается быстро
Как мту сделать меньше? На чем? Сегодня с двумя железками такое
Cumberbatch
Как мту сделать меньше? На чем? Сегодня с двумя железками такое
Как они подключены к хосту с winbox?
Денис
Пряиой ip от провайдера
 Alexander
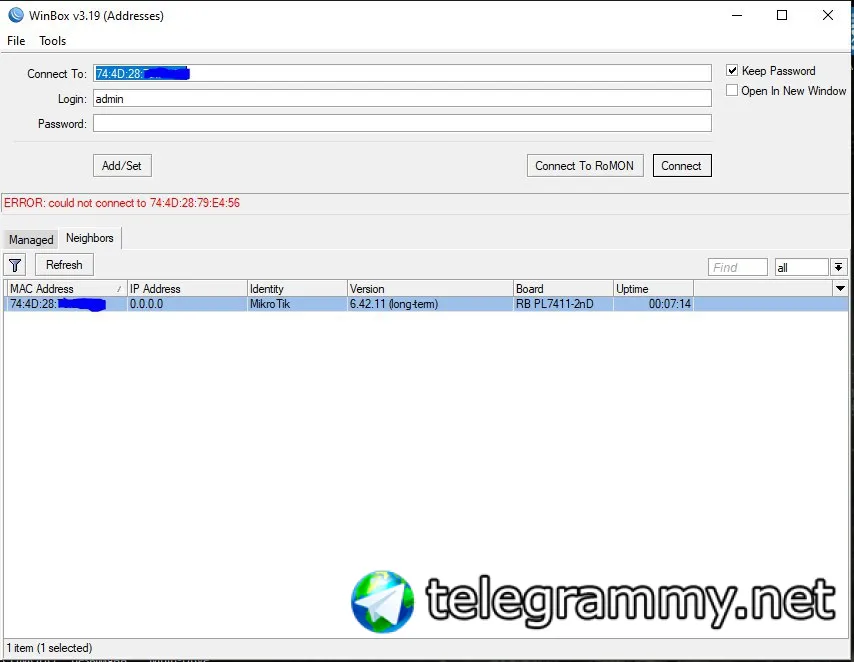 Денис
Ethernet static ip
Alexander
но у микрота нет IP
Alexander
и как бы раньше это не было преградой для подключения по МАКу
Alexander
это PWR-Line
Dmitry
и как бы раньше это не было преградой для подключения по МАКу
mac telnet - на удаленной стороне ?
Cumberbatch
Alexander
mac telnet - на удаленной стороне ?
Достал железку только из коробки, подключил к нотику кабелем и пробую зайти по МАКу, че там на удаленной стороне не знаю)
Dmitry
Достал железку только из коробки, подключил к нотику кабелем и пробую зайти по МАКу, че там на удаленной стороне не знаю)
ну так сборосить / подключиться по ssh и прочее
Dmitry
никогда не возникало таких проблем, разве что с б.у. устройствами или с теми которые упорол сам неудачным init скриптом, там только netinstall
Alexander
Да и у меня не было, чета думается мне что прийдется железку к какому то dhcp подключить
Dmitry
не подключается, конфиг не важен - ну и зачем тогда весь этот геморой, сразу ее в netinstall, заодно и свежую прошивку залить сразу
Alexander
Ethernet static ip
Спасибо, вы были правы - поставил ип и маску - подключилось, хотя раньше в этом не было необходимости...
Cumberbatch
Спасибо, вы были правы - поставил ип и маску - подключилось, хотя раньше в этом не было необходимости...
Вы подключились не мак адресу
Alexander
а по чем?
Alexander
я вбил любой что пришел в голову
Alexander
железку увидело как и раньше, показало что на ней нет ИПа
Alexander
но уже впустило в конфиг
Cumberbatch
железку увидело как и раньше, показало что на ней нет ИПа
Аааа. На хосте? Видимо это особенность ос хоста
 Nickolay
Аааа. На хосте? Видимо это особенность ос хоста
у меня есть usb-dlink сетевуха, пока любой адрес не пропишешь на ней, не дает даже по маку подключаться. Пользовался ей только под виндой.
Danil
Есть такая схема сетки.
Задача на R3 задать в качестве дефолтного гейтвея именно Р1.
Если на Р3 ставлю дефолтный гейтвей 10.0.0.1, то Р1 пингуется и с самого Р3 и с компа за ним.
Если пишу 0.0.0.0/0 gateway 192.168.88.1%ether1 то он анричбл