ingvarr
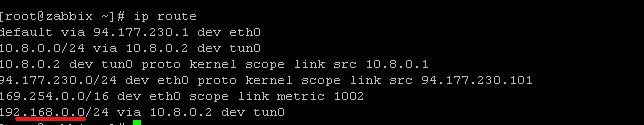
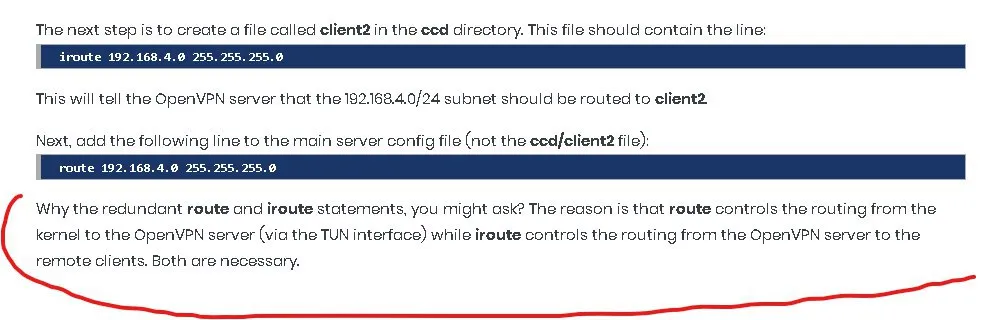
в системе маршрут есть
ingvarr
Cumberbatch
тишана
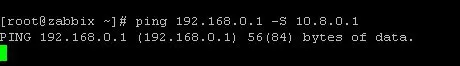
Пинговать ip vpn интерфейса
Volodymyr
в системе маршрут есть
Это не то. Покажите результат netstat -rn
Cumberbatch
Ну и что было?
ingvarr
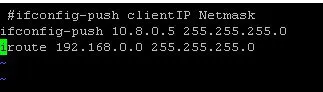
Вы прописали ироут, как я показал и перезапустили серер и клиент?
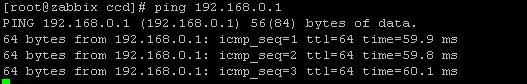
знаешь что помогло, я удалил твой iroute и оставил как было до этого )
ingvarr
ingvarr
Спасибо всем большое
Volodymyr
знаешь что помогло, я удалил твой iroute и оставил как было до этого )
Не думаю. "мой" взят с рабочей системы с клиентом микртиком.
ingvarr
Не думаю. "мой" взят с рабочей системы с клиентом микртиком.
Но, я ещё добавил в server.conf строку с маршрутом до 192.168.0.0
ingvarr
потому что, вот
Volodymyr
потому что, вот
Само собой, это разные таблицы маршрутизации.
Denis
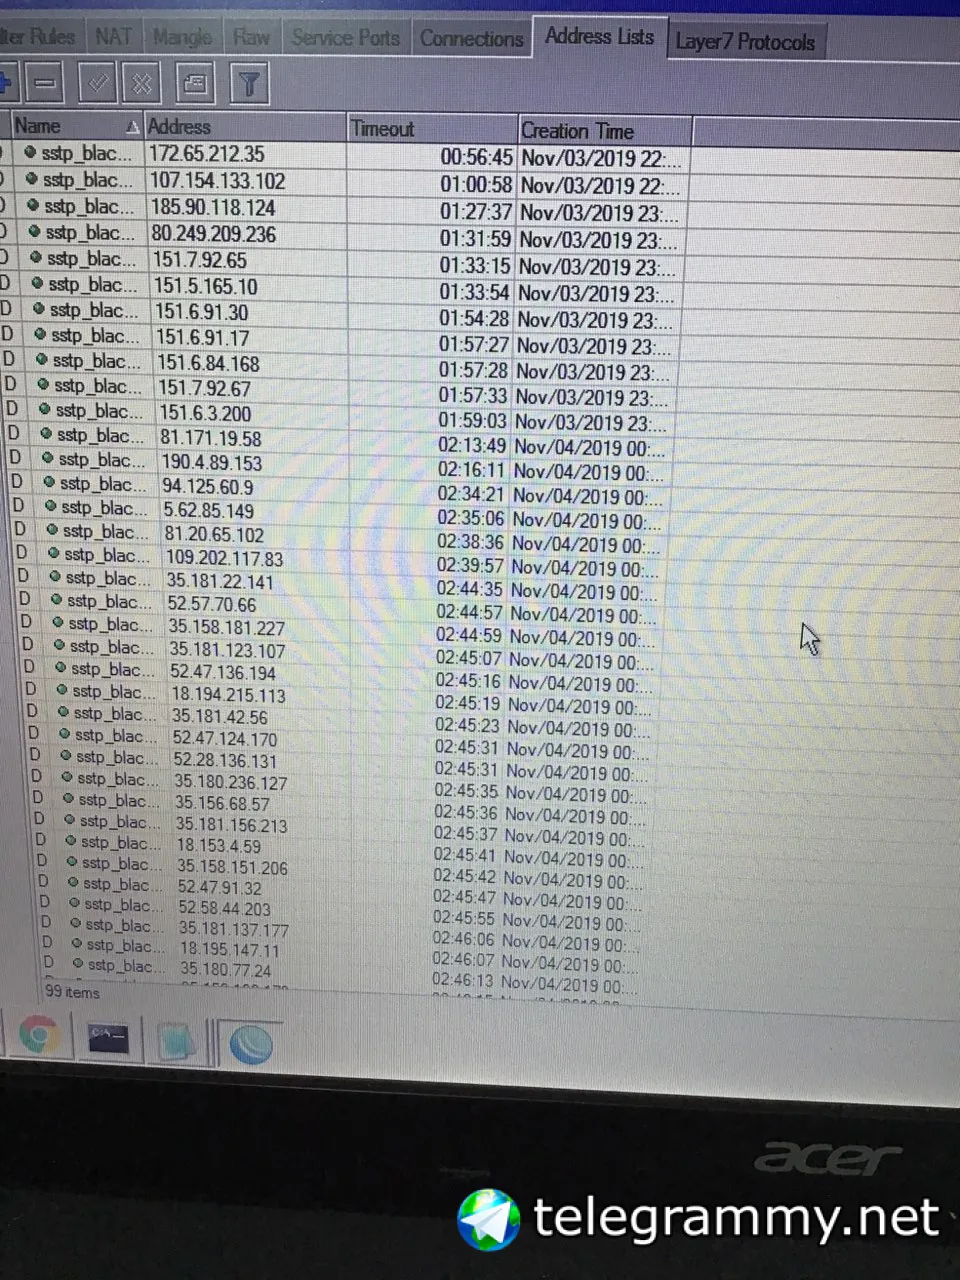
Добрый. Плиз подскажите. В файрволле сделал для l2tp сервера защиту от брут форсера. Правила: https://pastebin.com/thU5XfBa Пробую через ipad подключиться - сразу попадает в блеклист, хотя планшет подключен к вифи. Подобные правила сделал для sstp - та же песня. Сразу же клиент попадает в блеклист. Что я намудрил в правилах? Благодарю
ingvarr
Не думаю. "мой" взят с рабочей системы с клиентом микртиком.
Не знаю, но когда указываю как в вашем примере, не работает почему то, в лбьом случае спасибо за подсказку
Denis
  l2tp_success где формируется?
Опс. Плиз, не подскажите, как изменить правила, чтобы все же пускал?
Cumberbatch
Опс. Плиз, не подскажите, как изменить правила, чтобы все же пускал?
Удалите их все. Оставьте только accept udp 500,4500,1701
Denis
Нет. Микрот постоянно долбят.
Cumberbatch
Нет. Микрот постоянно долбят.
https://wiki.mikrotik.com/wiki/Securing_L2TP_Server_for_IPSec
Moneron 🇷🇺
Нет. Микрот постоянно долбят.
Для udp-трафика антибрутфорсы не сильно актуальны
Moneron 🇷🇺
Ибо контрек множество запроса с одного адреса не будет видеть как нью запросы, это удп. Только в случае, если срц-порт меняется.
Moneron 🇷🇺
Если речь конкретно про л2тп, то по стандарту он использует 1701 с обеих сторон
Moneron 🇷🇺
Там прокатит. У самого сстп открыт в качестве резервного туннеля, но всем как-то пофиг. Ни разу не видел попытку подключения.
𝒱𝒶𝓇𝒾𝓊𝓈
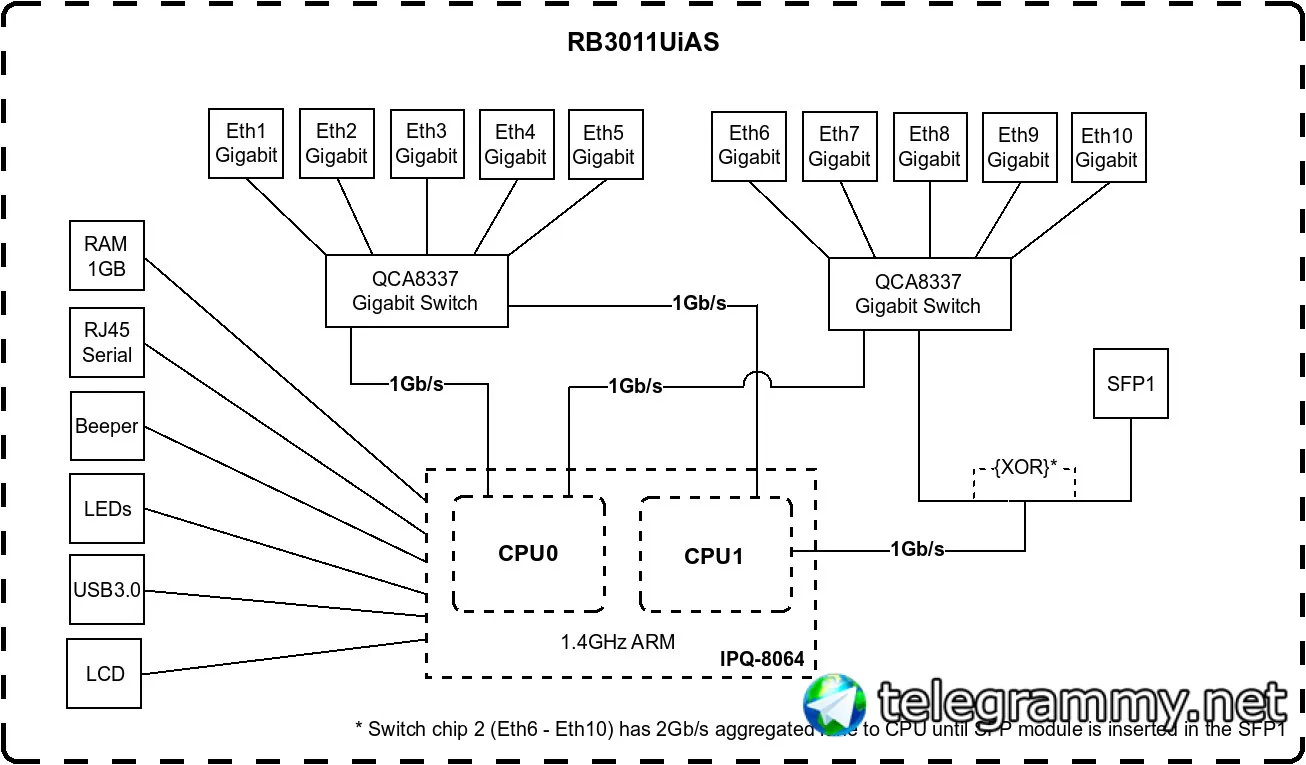
Коллеги, подскажите вероятность реальности такой проблемы. У меня роутер RB3011UiAS. Тариф у провайдера 500Мбит/сек, стало быть физически порт должен быть на 1Гбит. Провайдер говорит, как только я подключаю свой микротик к их свитчу, так у свитча выгорает часть линий и он ставится 100Мбит, т.е. работает по четырём проводам, вместо 8. У меня по умолчанию WAN заведен на порт Eth1, который умеет питаться по этому порту, но выдавать же ничего на него не должен (в отличии от Eth10). Ранее я писал, что как только подключаю провайдера к роутеру, то роутер у меня тухнет, не выдерживает питание. Поставил более мощный блок питания, всё заработало. Но похоже я таким образом "победил" свитч провайдерас ) Может у меня роутер какой раненый изначально?
Moneron 🇷🇺
Звучит футуристично. Микротик – убийца свитчей :)
𝒱𝒶𝓇𝒾𝓊𝓈
Могу конечно WAN сконфигурировать на Eth2, но как-то перфекционизм протестует этому )
𝒱𝒶𝓇𝒾𝓊𝓈
Звучит футуристично. Микротик – убийца свитчей :)
провайдер уже жалуется, что у них в подвале на свитче кончаются свободные порты для экспериментов )
𝒱𝒶𝓇𝒾𝓊𝓈
В сфп воткните s-rj01 и заведите туда
но по блок-схеме я же тогда второй свитч оставляю на внтури на 1Гбите, вместо 2Гбит
𝒱𝒶𝓇𝒾𝓊𝓈
Moneron 🇷🇺
А это критично?
Moneron 🇷🇺
Я эти диаграммы наизусть знаю практически все :)
𝒱𝒶𝓇𝒾𝓊𝓈
А это критично?
пока у меня на втором свитче медленные клиенты, то не особо критично, но как-то это не правильно подстраиваться под дешёвые д-линковские свитчи прова )
𝒱𝒶𝓇𝒾𝓊𝓈
Я эти диаграммы наизусть знаю практически все :)
неужто тогда я первый с такой электрической проблемой? )
Volodymyr
неужто тогда я первый с такой электрической проблемой? )
Нет, не один. Если 951G воткнуть первым портом в af/at - роутер тоже тухнет. Заведите провайдера в eth2 - разницы никакой по логике.
𝒱𝒶𝓇𝒾𝓊𝓈
Нет, не один. Если 951G воткнуть первым портом в af/at - роутер тоже тухнет. Заведите провайдера в eth2 - разницы никакой по логике.
со слабым блоком питания у меня действительно вырубал роутер провайдером только первый порт, остальные порты нормально работали. К сожалению видимо всё же придётся перебрасывать
Петр
Всем привет. Чтобы защититься от митм в сети. Как правильно конфигурировать дшсп и арп, чтобы ничего не прослушали ?
Андрей
Только шифрованием всего трафика, иначе нет гарантий
Андрей
ipsec
Петр
ipsec
Всю локальную сеть гонять по ipsec ?
Андрей
Всю локальную сеть гонять по ipsec ?
MitM же в локальной сети возможен? Можно настроить зеркалирование вашего порта на коммутаторе и сохранять ваш трафик. В таком случае никакие варианты с static arp не помогут, только шифрование. Либо врезаться в разрыв кабеля между вами и коммутатор\маршрутизатором. Опять же, только шифрование. Так что, сначало определитесь с возможными векторами атаки, а потом решайте как лучше реализовывать
Андрей
ну а так есть ip-mac binding на различных коммутаторов и другой функционал
Antans
Приветствую. есть роутер LtAP mini с симкой, к нему подключена ип камера которая в свою очередь подключаеться через LTE к серверу регистратору, через другой микротик. все работает отлично, можно смотреть лайв видео и картинка не прерываеться. но есть задача, которая подразумевает настройку L2. то есть был поднят между микротиками SSTP+EoIP. так вот если трафик пускать уже через туннель, то видеопоток начинает обрываться. то есть лайв картинка преодически пропадает. я смотрел нагрузку на CPU, но не замечал более 20% загрузки. можно попробовать отлючить шифрование, но это не лучшее решение. Есть мысли изачего появляются тормоза?
Antans
Sstp самый тяжелый для микротика, я бы рекомендовал перейти на l2tp/ipsec или чистый ipsec, и уменьшить качество видео.
качество видео уже оптимизировали. без туннеля все отлично работает. заметил, что на EoIP MTU дефолтный был. Поставил 1500. так же попробую в качестве экспериметна pptp вместо sstp.
Antans
Попробуйте лучше l2tp/ipsec
принял к сведению. спасибо.
Osiris
Подскажите пожалуйста что значит такой лог? wlan1: 00:0A:01:05:4D:8A not in local ACL, by default accept
Tymur
Добрый вечер! Кто-то пробовал строить вложенные интерфейс листы с include all на первом уровне? Почему-то если использовать сам лист в котором include all, то трафик по нужным интерфейсам захватывает, а если использовать второй лист который включает первый, то уже никакого трафика нет, все-ровно что он пустой...
Volodymyr
Подскажите пожалуйста что значит такой лог? wlan1: 00:0A:01:05:4D:8A not in local ACL, by default accept
Это значит, что клиент попытался провериться по правилам в аксесслисте, не нашел там для себя подходящего правила и на нем применилось разрешение по умолчанию, которое разрешает аутентификацию
Moneron 🇷🇺
Подскажите пожалуйста что значит такой лог? wlan1: 00:0A:01:05:4D:8A not in local ACL, by default accept
К вам подключается этот мак. Его ищут в ацл, не находят, применяют дефолтное действие (Default authenticate)
Moneron 🇷🇺
Это мой смартфон, а это правильно?
А вы хотите, чтобы ваш смартфон подключался?
Osiris
А вы хотите, чтобы ваш смартфон подключался?
Так он подключается, просто этот лог мне не нравится)) может есть правило?
Volodymyr
Так он подключается, просто этот лог мне не нравится)) может есть правило?
Можно отключить логирование вайфай. Но можно прост оне переживать. )
Osiris
Можно отключить логирование вайфай. Но можно прост оне переживать. )
То есть это нормально. А то думал может лог мне на что то намекает))
Osiris
Это нормально. )
А подскажите где можно почитать что такое ACL?
Moneron 🇷🇺
Moneron 🇷🇺
А подскажите где можно почитать что такое ACL?
ACL = access control list. В вашем случае это wireless access list
Tymur
Делал include all, exclude <list>, работало ок
Так и у меня работает, это простой случай. А меня перфекционизм заставляет занунуть этот лист внутрь другого и вот тут то уже не работает
Tymur
Сейчас попробую зайти с другой стороны - сделать список исключения с двойной вложенностью... и не спрашивайте зачем))
Moneron 🇷🇺
Так и у меня работает, это простой случай. А меня перфекционизм заставляет занунуть этот лист внутрь другого и вот тут то уже не работает
А зачем вам ещё какой-то список, у которого внутри только all? Чем его не хватает? Вот хоть один сценарий, кроме "врага запутать" назовите
Moneron 🇷🇺
А, перечитал, вы про двойную вложенность. Ну это тоже про "врага запутать"
Tymur
List1: список интерфейсов исключений List2: исключения List1, включает все List3: включает List2 и включает один интерфейс, который уже в List1
Tymur
Для того что бы в одних правилах использовать list2, а в других всё то же что и в лист 2, но +1 интерфейс ранее из него исключённый... пока писал задачу, кажется понял как переделать оптимальней
Tymur
Создам копию List2 в которой будет два списка исключений и во второй список перенесу нужный интерфейс из первого списка исключений
Tymur
Выйдет что в List2 он не будет исключён, а в новом листе уже будет исключён по второму списку исключений
Moneron 🇷🇺
И зачем? :) типа цпу и так курит, пусть ищет совпадение по ацль?
Moneron 🇷🇺
Ну вы почитайте вики, там же написано всё. Прям wireless открывайте и читайте интересующие пункты. А лучше – всё подряд и несколько раз.