 Денис


ооо
Денис
тогда манглы не отрабатывают
Денис
и это прям многое объясняет
 Nickolay
Денис
5-10%
Денис
в рабочем режиме днем 30-40,
 Александр
как это проверить?
В Winbox меню tools - graph включить ведение графика по resources и посмотреть через сутки график CPU.
Denis
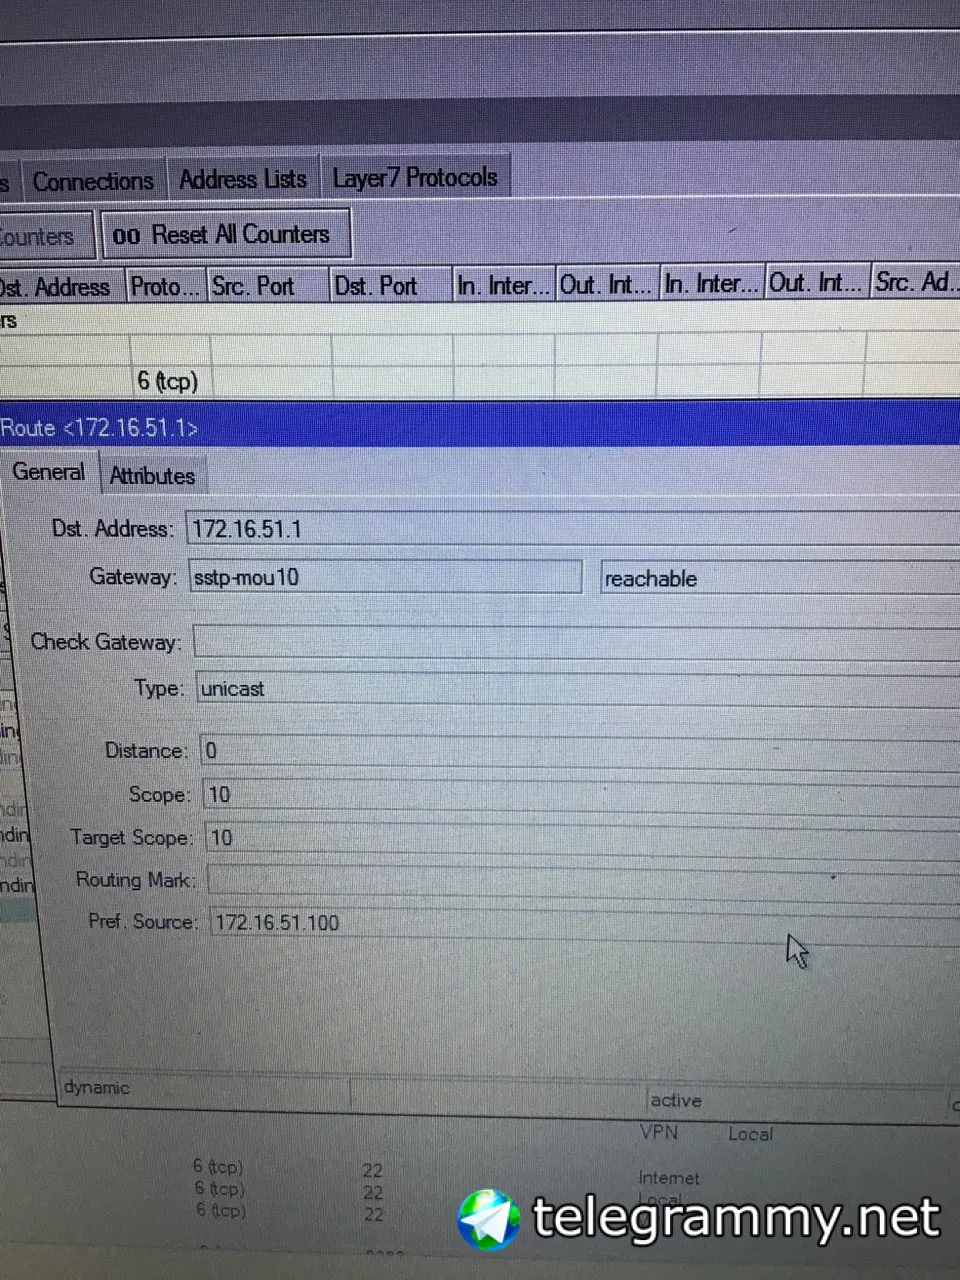
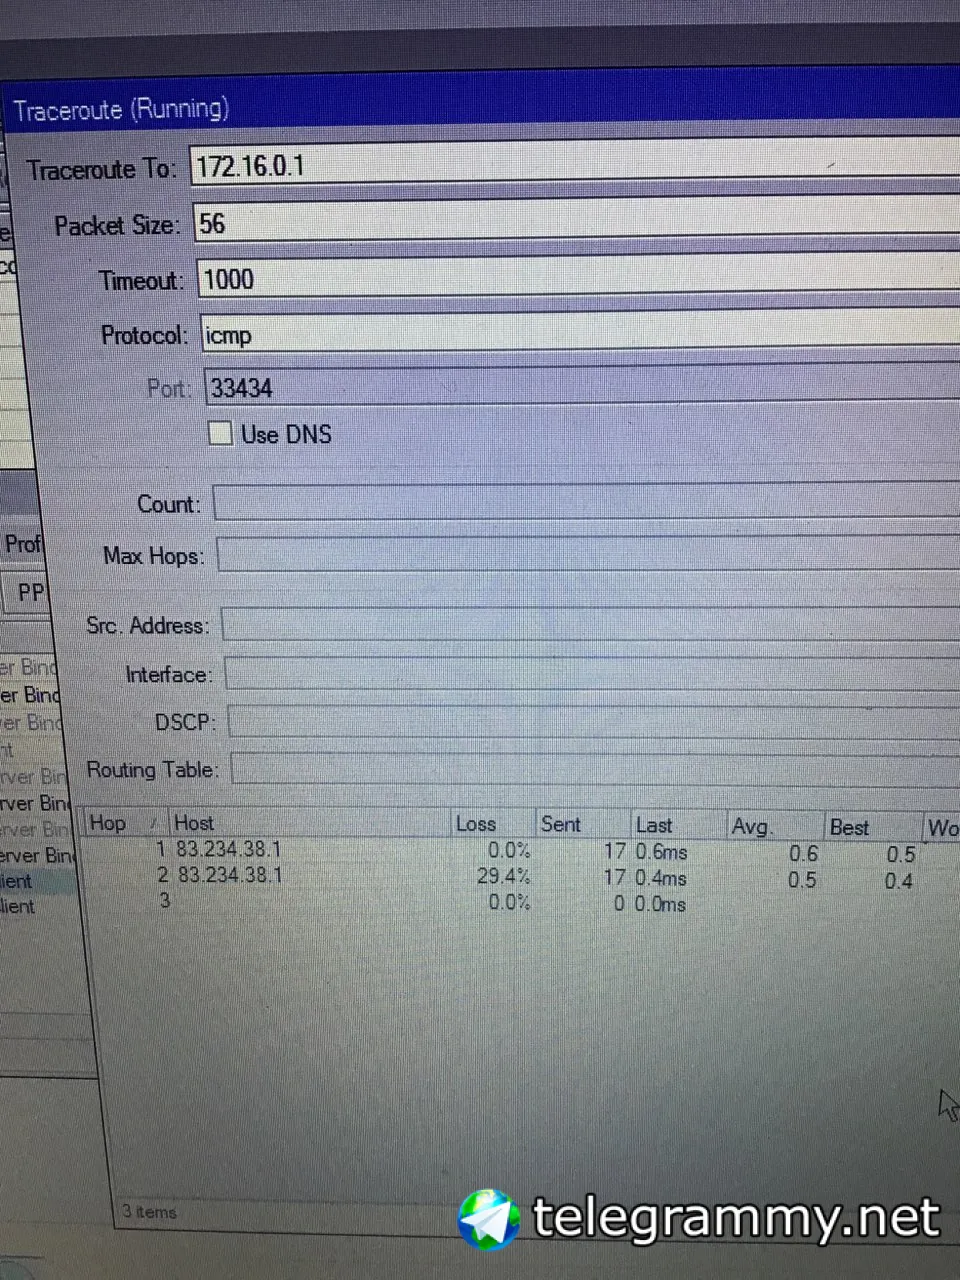
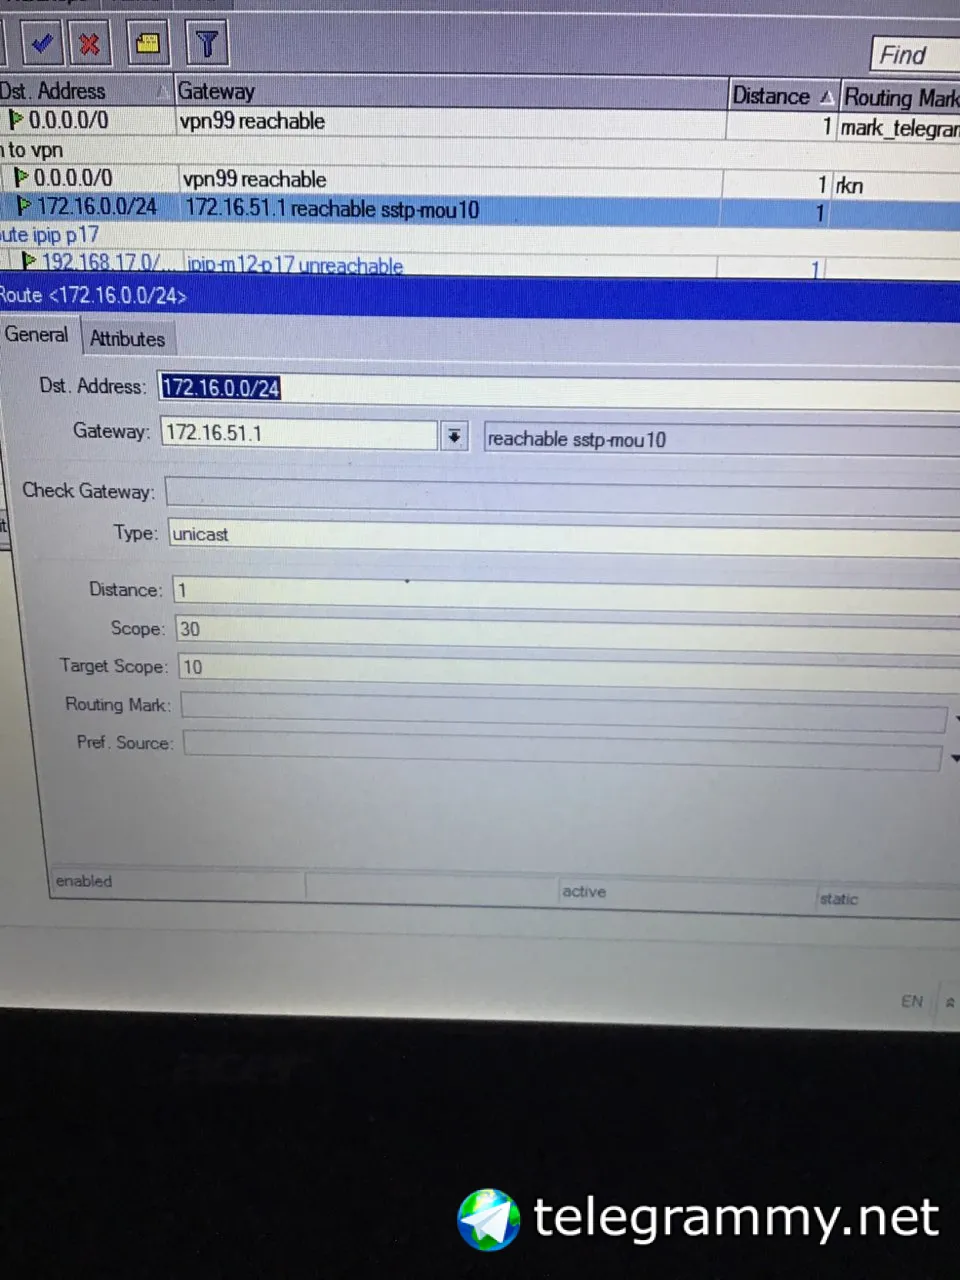
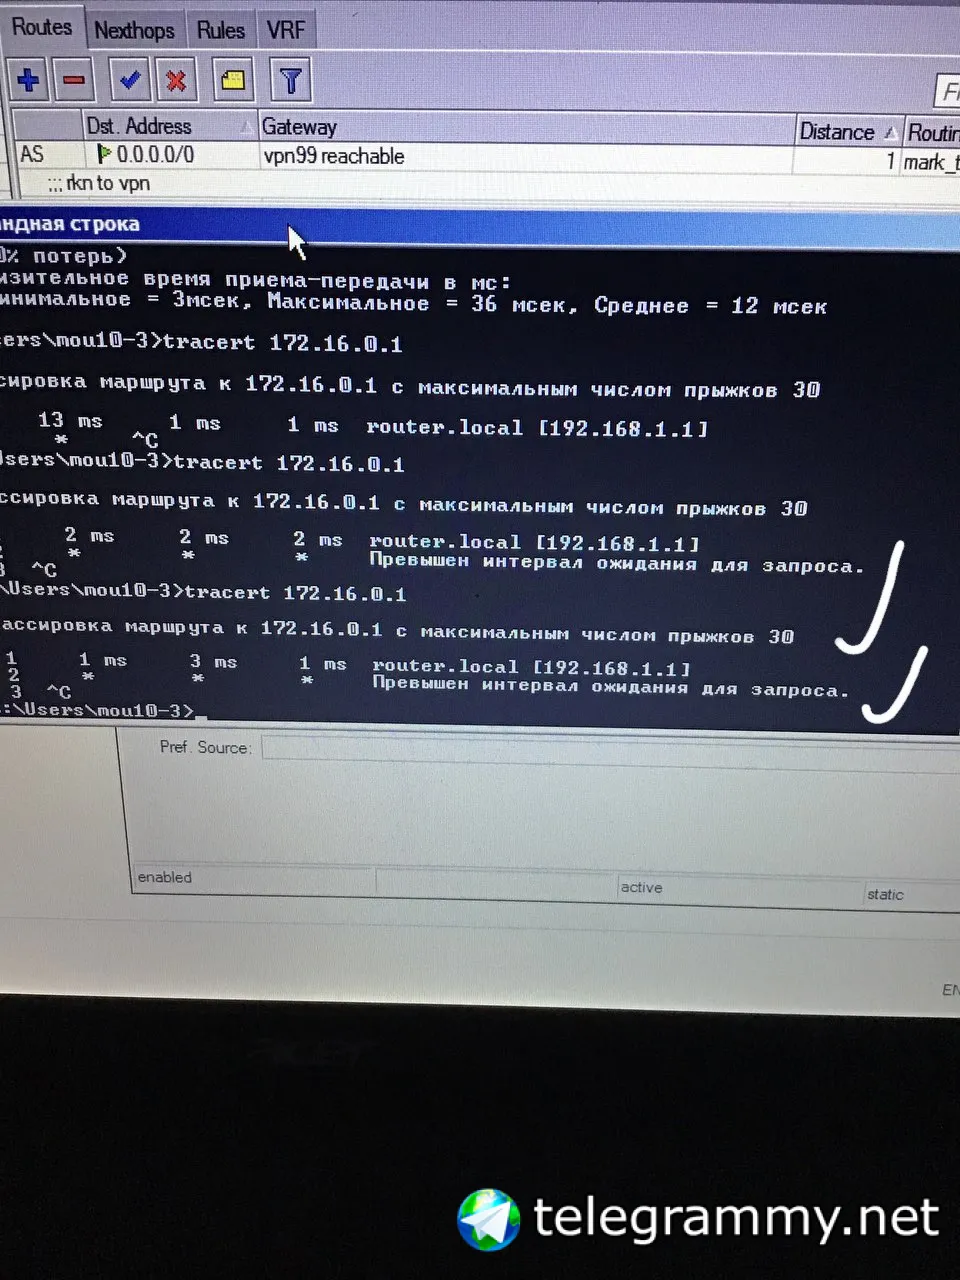
Добрый. Плиз подскажите пожалуйста. Два микрота, две сети с белыми адресами, sstp соединение. Микрот1 с внутренним 172.16.0.1, микрот2 - 192.168.1.1. Адрес sstp сервера микрота1 - 172.16.51.1, клиент sstp на микрот2 получает 172.16.51.100. Пинг микрот2 на микрот1 проходит. Нужно чтобы сеть микрот2 (192.168.1.0/24) увидела сеть микрот1 (172.16.0.0/24). На микрот1 в файрволле для впн клиентов зеленый свет. Плиз подскажите маршрут.
Denis
 Denis
 Чиркин
Добрый. Плиз подскажите пожалуйста. Два микрота, две сети с белыми адресами, sstp соединение. Микрот1 с внутренним 172.16.0.1, микрот2 - 192.168.1.1. Адрес sstp сервера микрота1 - 172.16.51.1, клиент sstp на микрот2 получает 172.16.51.100. Пинг микрот2 на микрот1 проходит. Нужно чтобы сеть микрот2 (192.168.1.0/24) увидела сеть микрот1 (172.16.0.0/24). На микрот1 в файрволле для впн клиентов зеленый свет. Плиз подскажите маршрут.
192.168.1.0/24 дст 172.16.51.100; 172.16.0.0/24 дст 172.16.51.1
Чиркин
Нет это в ip/route
Чиркин
Правило на микротик 1 Ip route add dst-address 192.168.1.0/24 gateway 172.16.51.100 по аналогии правило на втором напишите
 Чиркин
В личку напишитн
 𝒱𝒶𝓇𝒾𝓊𝓈
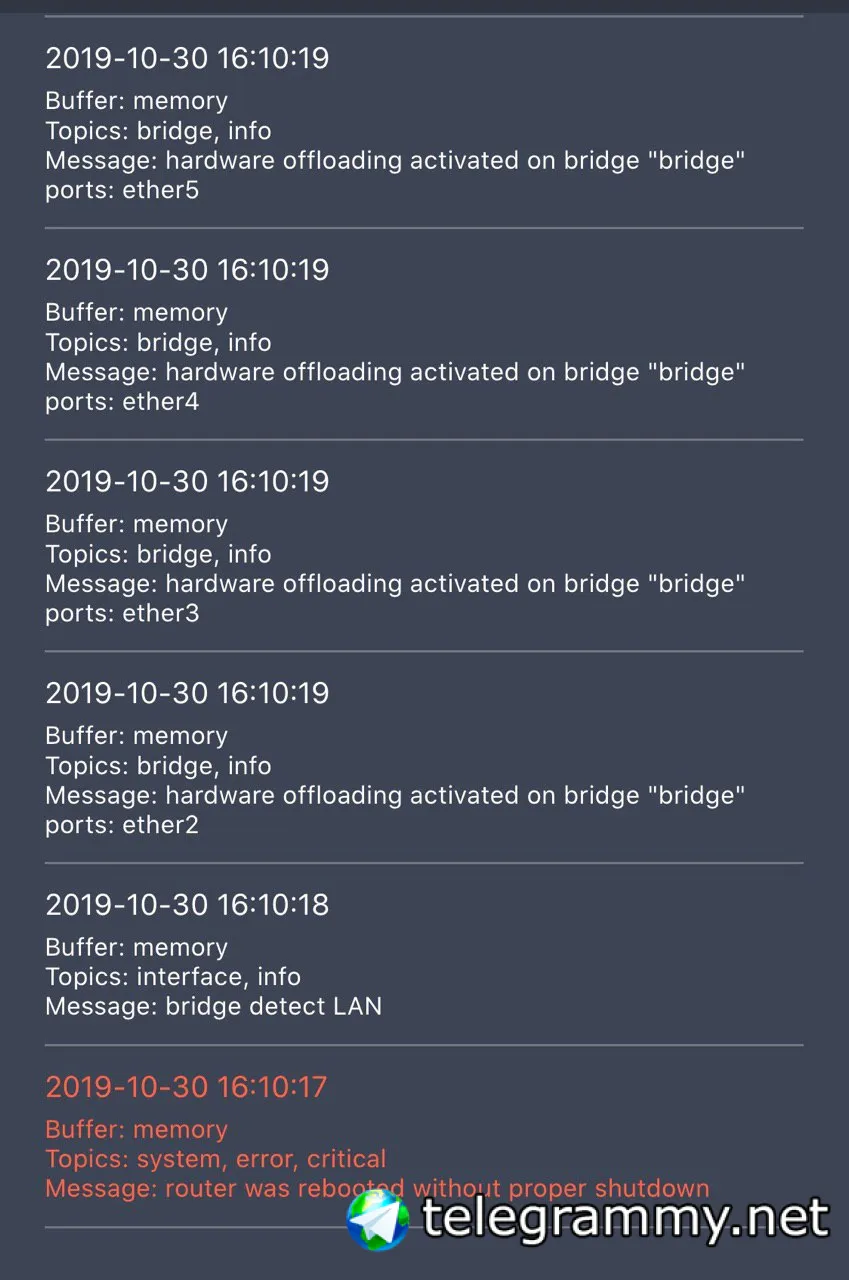
Здравствуйте, коллеги. Подскажите пожалуйста, не сталкивались ли кто в RB3011UiAS с такой проблемой: подключаю к порту eth1 некоторых клиентов и роутер начинает выключаться и включаться, такое впечатление, что у блока питания срабатывает защита. Он так себя ведет с проводом провайдера, с точками доступа, а вот если ноутбуки подключить к этому порту, то все в порядке, роутер не перегружается. Попробовал того же провайдера подключить через копеечный свитч к этому же порту (eth1) - никаких проблем. Также всё в порядке, если проблемных клиентов подключаю на другие порты. Проблема только с eth1. Возможно сказывается его особенность PoE In, но как ее отключить? Может сталкивались с подобным?
𝒱𝒶𝓇𝒾𝓊𝓈
 𝒱𝒶𝓇𝒾𝓊𝓈
Коротнул, роутер перегрузился, подключаюсь мобильным клиентом, в логах мануальное время
𝒱𝒶𝓇𝒾𝓊𝓈
Ну и дальше инициализация, не знаю как выгрузить строчек 40 лога
Cumberbatch
𝒱𝒶𝓇𝒾𝓊𝓈
Поменяйте бп. Проверьте что электропитание не пропадает
Как оказывается всё просто, заработало! Блок питания был 24В 1.2А. Взял БП от ноута 19В 6.3А (вход у роутера 10-28В).
Благодарю!!!
 APK
Хочу трафик интернет и тв с 2х wifi интерфейсов пустить vlan порт по такой схеме:
wifi client интернет -> pppoe,
wifi client локальное тв ->poe, на одном порте. Как это реализовать подскажите?
Чиркин
Коллеги, у кого есть опыт по сбору статистики прошедшего трафика через интерфейс? Каким решением пользовались?
Yevhen
Dmitry
Коллеги, у кого есть опыт по сбору статистики прошедшего трафика через интерфейс? Каким решением пользовались?
Cacti, Dude, Zabbix, Prometheus
Dmitry
В общем это SNMP или API . Перечисленные системы всего лишь собирают данные благодаря этим штукам.
 Moneron 🇷🇺
Или netflow
Dmitry
Или netflow, ага
Cumberbatch
Чиркин
Cacti, Dude, Zabbix
В dude есть функционал для сбора и хранения статистики количества трафика на интерфейсе?
Yevhen
В dude есть функционал для сбора и хранения статистики количества трафика на интерфейсе?
Когда-то давно делал. Там нужно свой probe сделать, ну и функцию написать. Уже точно не припомню. ИМХО, странная потребность считать тотал трафик, в наше время. Но у каждого свои кейсы.
Чиркин
Это важно когда клиенты на сим решении сидят и время от времени у них трафик кончается.
Yevhen
Это важно когда клиенты на сим решении сидят и время от времени у них трафик кончается.
Понял. С такой стороны не рассматривал.
 Конкере
Подскажите плес, в л2тп/ипсек что-то поменялось или что-то втупило? Быстрый гуглинг с телефона результатов не дал, а дома вчера поискать забыл. После обновы с 6.45.5 на .7 перестал подключаться впном к микротику.
failed to pre-process ph2 packet.
peer sent packet for dead phase2
 😷Драничек
В dude есть функционал для сбора и хранения статистики количества трафика на интерфейсе?
Я заббикс использую для сбора статистики по трафику на wAP lte kit
PS Пардон, не понял задачу. Я им мерю только скорость, TX/RX нету
Cumberbatch
Подскажите плес, в л2тп/ипсек что-то поменялось или что-то втупило? Быстрый гуглинг с телефона результатов не дал, а дома вчера поискать забыл. После обновы с 6.45.5 на .7 перестал подключаться впном к микротику.
failed to pre-process ph2 packet.
peer sent packet for dead phase2
Проверил. Работает без проблем.
Denis Jeniver
чет туплю коллеги. Есть мелкий микротик с 16гб флеша. пытаюсь апдейтить по отдельным пакаджам, Кладу систем в корень, ребучу - не подбирает...
 Pasha
В dude есть функционал для сбора и хранения статистики количества трафика на интерфейсе?
в самом ros есть возможность забирать по snmp количество байт на интерфейсе rx/tx. надо просто walk'ом посмотреть и найти.
Cumberbatch
Denis Jeniver
всмысле граната не той системы? да вроде 6.45.7 на ХапЛайт
Denis Jeniver
хммм. Время на рутере выставил - обновилось. но после обновления смипса - исчезли старые пакаджи. Прикольно...
Volodymyr
Alexander
Коллеги, подскажите пожалуйста
На netwatch настроил при down отключение основного гейтвея, чтобы автоматически по рангу distance переходил на резервного оператора+оповен на е-мейл
2 проблемы:
1) начинает забивать почту письмами с сообщением "канал упал", т.е. как понимаю - каждый раз выполняя проверку доступности узла отрабатывает скрипт, а не при логическом переключении
2) при стриминге (тимвьювер/энидеск и т.п.) тоже с периодичностью отработки скрипта "зависает" сеанс
Denis Jeniver
а то что старые пакаджи исчезли - тоженорм?
Denis Jeniver
Народная примета "удаленная настройка роутера - к дальней дороге"?
Denis Jeniver
Коллеги, подскажите пожалуйста
На netwatch настроил при down отключение основного гейтвея, чтобы автоматически по рангу distance переходил на резервного оператора+оповен на е-мейл
2 проблемы:
1) начинает забивать почту письмами с сообщением "канал упал", т.е. как понимаю - каждый раз выполняя проверку доступности узла отрабатывает скрипт, а не при логическом переключении
2) при стриминге (тимвьювер/энидеск и т.п.) тоже с периодичностью отработки скрипта "зависает" сеанс
Так значит нетвоч отрабатывает постоянно. А должен по статусу "down", нет?
Alexander
Видимо неправильно объяснил. При статусе down - он отрабатывает скрипт, всё ок.
Далее, через минуту (у меня такой интервал) он проверяет доступность узла, снова получает down и отрабатывает, хотя по сути статус не менялся - как был down, так и остался.
Как я понимаю, скрипт должен выполняться при изменении статуса Up->Down или Down->Up в зависимости от того, какой пункт я выбрал.
У меня же и Up->Down и Down->Down.
Denis Jeniver
если перешел на бэкап - он же апнуться должен был?
Denis Jeniver
короче, отправку емейла надо сделать после IF
Denis Jeniver
проверять на каком мы канале сейчас
 Dmitry
Видимо неправильно объяснил. При статусе down - он отрабатывает скрипт, всё ок.
Далее, через минуту (у меня такой интервал) он проверяет доступность узла, снова получает down и отрабатывает, хотя по сути статус не менялся - как был down, так и остался.
Как я понимаю, скрипт должен выполняться при изменении статуса Up->Down или Down->Up в зависимости от того, какой пункт я выбрал.
У меня же и Up->Down и Down->Down.
я где-то тут выкладывал свой netwatch - там есть проверка предыдущего состояния.
Dmitry
да, вроде
Dmitry
посомотрел бегло свой код - реализовано через определение глобальной переменной :global nwtchTakeAction0; ("предпринимать ли какие-то действия" для netwatch host 0 - если дословно)
😷Драничек
Коллеги, а давно 6.44.6 long-term подвезли? С утра обновлял парк, еще не было
Cumberbatch
Yevhen
Коллеги, а давно 6.44.6 long-term подвезли? С утра обновлял парк, еще не было
ночью обновлял tile - уже было
Anonymous
😷Драничек
Я smipmsы обновлял
Anonymous
Все так же с приколами?
😷Драничек
Нет, штатно. Только файлы очистил от бекапов/экспортов перед этим
 Yakov
Народная примета "удаленная настройка роутера - к дальней дороге"?
если один систем положить, то да, печалька, в вики ознакомится поточнее с фунциями каждого пкаджа и положить те, что необходимы для поднятия железки в требуемой конфигурации
Denis Jeniver
Систем+смипс+роут+фаерволл+ппп уже не лезет
Yakov
а что есть смипс?
Dmitry
если один систем положить, то да, печалька, в вики ознакомится поточнее с фунциями каждого пкаджа и положить те, что необходимы для поднятия железки в требуемой конфигурации
это достаточно сделать ровно один раз - затем при использовании штатных утилит обновления система тянет, только то что установлено на текущий момент.
уже несколько раз проверил на собственном тестовом hAP-е.
а вот даунгрейдится она так не умеет :)
Yakov
Dmitry
а я вот не знал и сильно удивился когда отработали скрипты обновления и ничего не поломалось
Yakov
это достаточно сделать ровно один раз - затем при использовании штатных утилит обновления система тянет, только то что установлено на текущий момент.
уже несколько раз проверил на собственном тестовом hAP-е.
а вот даунгрейдится она так не умеет :)
а всмысле как ты хотел даунгрейдить, по логике надо подсунуть теже пакеты нижней версии и должно сработать, правда это только мысли, не проверял, а еще можно проверить переход между ветками, ща до работы доеду и посмотрю, аж самому интересно стало)
Денис
 Yakov
Денис
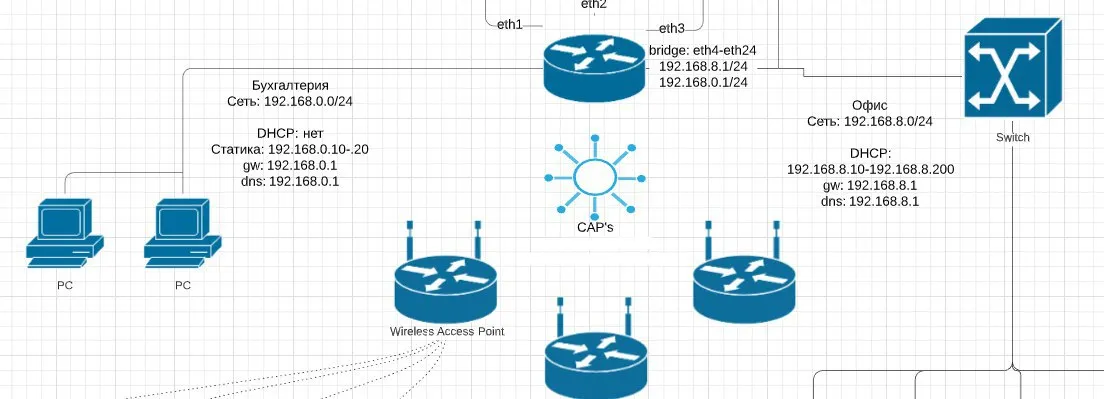
скорость отклика бухгалтера при сканировании докумнтов
Pasha
при таких формулировках довольно сложно удержаться от каламбуров
Денис
Бухгалтеру не нравится что ждать прихходиться 30 секунд вместо привычных 2-3 перед началом сканирования