там же написано. резолвишь сервер обновления микротика на нужный себе адрес, он дергает оттуда кастом считая его отличной новой прошивкой, где нет места уязвимостям.
он у вас САМ АВТОМАТИЧЕСКИ дергает новые прошивки?
 an

 an
спасибо. Никита, я смотрел вашу презентацию на MUM/ вы там создали бридж и повесили на него айпи. а потом по ходу презентации он никак не использвался. Преполагалось чтоб впн клиент мог пинговать этот айпи?
 Pasha
он у вас САМ АВТОМАТИЧЕСКИ дергает новые прошивки?
а, нет конечно :) но людей, которые "я человек простой - вижу новую прошивку - обновляю", определенно больше нуля можно найти.
 Nikita
 Ettercap
он у вас САМ АВТОМАТИЧЕСКИ дергает новые прошивки?
Атакующий будет ждать пока жертва нажмет download&install
Nikita
oalh
А как работает "кроме" в микротике? Вот например в одном правиле два "кроме" и они работают как кроме 1 ИЛИ 2 или же 1 И 2? То есть должно выполняться только одно кроме или сразу два?
Pasha
А как работает "кроме" в микротике? Вот например в одном правиле два "кроме" и они работают как кроме 1 ИЛИ 2 или же 1 И 2? То есть должно выполняться только одно кроме или сразу два?
правило работает при выполнении всех условий, которые оно описывает. в вашей логике это И
oalh
навеорное было плохо понятно что я имел в виду, но благодарю за ответ
oalh
 Pasha
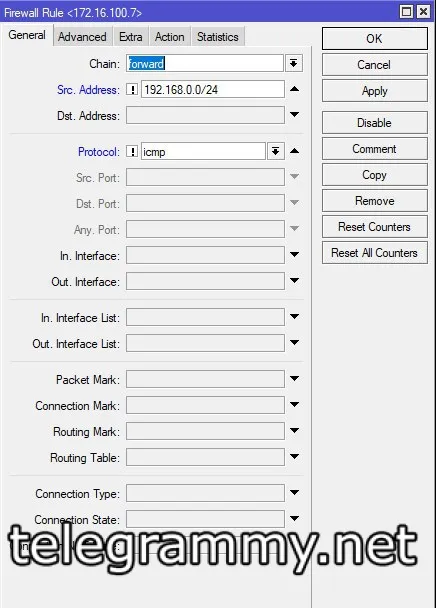
это значит, что под действие правила попадет трафик со всех сурсов кроме этой /24 по всем протоколам кроме icmp. а уж что будет происходить с ним - зависит от action.
вот именно тут - да, дропаться будет все, что не из этой сети и не icmp.
oalh
предельно понятно, благодарю
 Alexandr
Граждане, а в Минске кто кроме нетлаб и нетэйр торгует по безналу микротиками?
 Денис
Немогу понять ситуацию: 2 провайдера, настроил и проверил уже все до мелочей. При переключении на второго провайдера наблюдаются проблемы с открытием некоторых сайтов. Закономерность до конца не установлена. Пинги, ресолв при этом ходят нормально. Куда копать?
 Aleksey
я бы посмотрел нет ли залипших сессий в connection tracking
Денис
Как этого избежать при переключении.
Денис
Переключая для тестов тупо disable на маршрут.
Aleksey
например, сбрасывать соединения скриптом.
Денис
Подскажите пж скрипт
Денис
Хотя если это равноценно удалению сессия из коннектион - не помогло
Денис
Самое странное (для меня) - когда подключаешься по vpn (l2tp) к этому микротику, часть сайтов не отражается.
Aleksey
скрипт не подскажу 🤷♂️
Vladimir
Немогу понять ситуацию: 2 провайдера, настроил и проверил уже все до мелочей. При переключении на второго провайдера наблюдаются проблемы с открытием некоторых сайтов. Закономерность до конца не установлена. Пинги, ресолв при этом ходят нормально. Куда копать?
Всегда через одного из провайдеров проблема?
Aleksey
ну тут уже маршруты могут играть роль. прямые и обратные.
Vladimir
Наблюдается только на одном, причем разные сайты
Ну либо mtu, либо у провайдера проблемы со связанностью
Денис
Даже если изначально пускать пускать внутренние сети (2 штуки) на разных.
Денис
Наблюдается только на одном, причем разные сайты
Я чую что с мту у этого заказчика придется собаку съесть. Как вычислить и понять что проблеммы именно с мту?
Aleksey
а сайты крупные? может anycast виной?
Денис
Даагис и фламп (враз), спустя некоторое время спидтест
Денис
Это то что обнаружили - я хочу корень зла найти.
Vladimir
Я чую что с мту у этого заказчика придется собаку съесть. Как вычислить и понять что проблеммы именно с мту?
Гугол находит https://www.google.com/url?sa=t&source=web&rct=j&url=https://mum.mikrotik.com/presentations/RU18M/presentation_5659_1538438877.pdf&ved=2ahUKEwiQy8WPn8TlAhUSShUIHXp2BEYQFjAFegQICBAC&usg=AOvVaw1hqZ1qpM7ZaFv_a8quD8Yu
Aleksey
Даже если изначально пускать пускать внутренние сети (2 штуки) на разных.
ага, тогда connection tracker не причина. выходит, задачу можно свести к тому, что на одном провайдере не открываются некоторые сайты?
Денис
И эти сайты меняются.
Aleksey
а как это выглядит? крутится бублик в браузере? или выдаёт ошибку, что сайта нет?
можеть быть что ответ от сайта приходит на другой интерфейс, и маршрутизатор его отбрасывает?
 Sergey
Какие типы подключений к инету у каждого провайдера ?
Денис
статика + DHCP
Денис
Денис
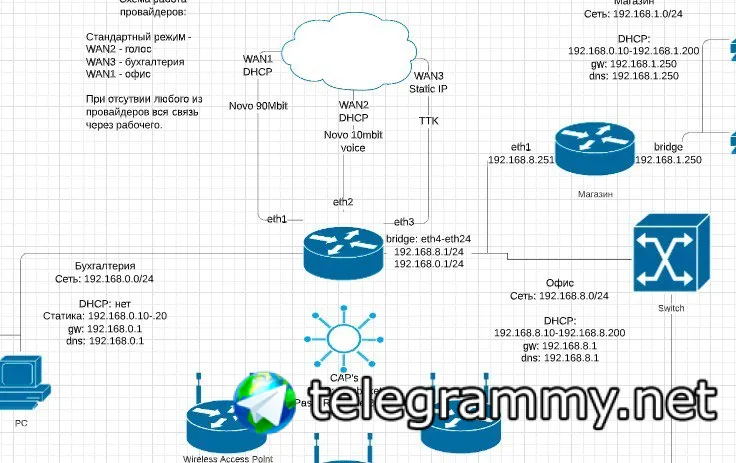 Денис
8ка ходит чере WAN3, 0 - через WAN1
Денис
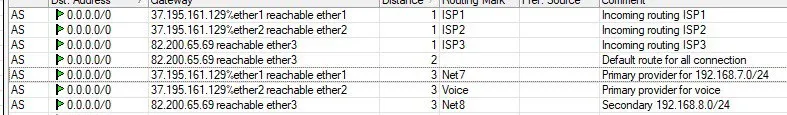
 Чиркин
Копайте в сторону днс
Aleksey
пингуется, говорит
Денис
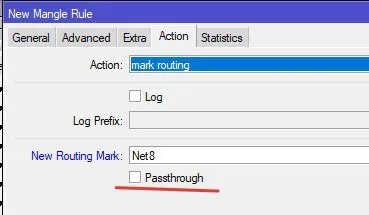
0 сеть маркируется как net7
Денис
Пингуется и ресовится
Денис
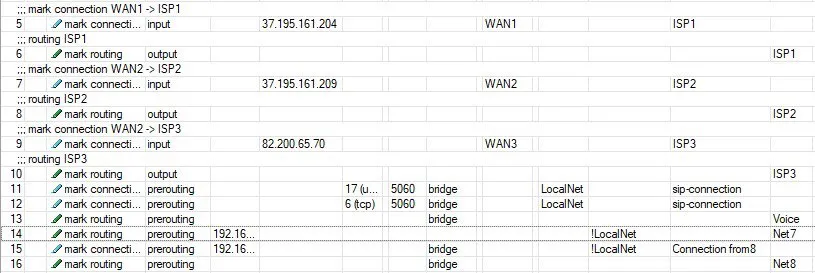
 Nickolay
Денис
он самый
Nickolay
он самый
Может он в процессор упирается? Это больше свитч, нежели чем роутер. Я бы рекомендовал не мучать свитч. Возьмите дешевенький hex хотябы
Денис
как это проверить?
Денис
просто на одном бридже
Денис
условие заказчика
Денис
нет, просто
Денис
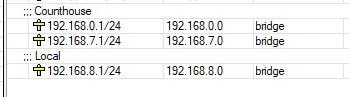 Nickolay
Денис
это как
Денис
все провайдеры в роутер идут
Денис
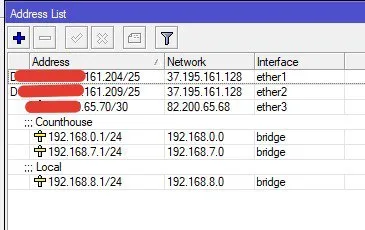 Денис
смущает что шлюзы у двух подключений одинаковые, но не понимаю технически как это влияет, при условии что весь траффик маркируется и под него выбирается маршрут
Петр
Всем привет. В Route List имеется запись: AC dst address: 0.0.0.0/0 gateway: 142.123.123.123 reachable ether1
Если ее отрубить то ничено не работает.
Эта запись вообще что позволяет делать в сети ?
Денис
все пакеты отправлять в провайдера, дефолтный маршрут
Nickolay
все провайдеры в роутер идут
CRS - это больше свитч, у него слабый проц, но хороший свитч-чип, он не любит роутить. Все сети у вас в одном броадкаст домене, это плохой дизайн. Особенно весело если включить несколько DHCP серверов.
Денис
в качестве рекомендации передам заказчику. Мне важнее для себя понять причину происходящего. Замена свича - это больше танцы с бубнами
Судебные
Привет всем.
Настроены туннели IPIP между внешними адресами разношёрстных Микротиков (настоящий зоопарк), схема – звезда, в центре RB4011. Между внешними же адресами настроен IPsec с обменом по IKEv2 и селектором по ip-encap. Время от времени некоторые из концов отваливаются (перестаёт ходить трафик по IPIP), пока не сбросишь SA, IPsec переустанавливается и снова работает. Причём отваливаются одни и те же концы, другие работают мегастабильно.
Мб кто навскидку подскажет, куда копать? Если нет, детальную инфу смогу закинуть завтра. Пока что каждые 12 часов SA сбрасываются скриптом на центральном RB4011, понятно, что это костыль.
Чиркин
Денис
провайдер дал такие подключения
Денис
заказчик хочет пустить в одну дырку только данные, в другую голос.
Денис
Петля мне кажется будет в том случае, если они буду в бридже
Чиркин
Тесть у вас два подключения к одному прову?
Денис
Денис
 Pasha