 evgenii76


Мне вот интересно, а как обстоит с этой уязвимостью в других вендорах, зухель, тплинк, длинк...
Cumberbatch
Класс А прилетает, 37.x.x.0/21
Я спрашивал Network прилетает? Или из диапазона где нулей 7 ещё может быть
Bomberman
Мне вот интересно, а как обстоит с этой уязвимостью в других вендорах, зухель, тплинк, длинк...
Всё эти роутеры, в принципе, одна сплошная уязвимость...😁
evgenii76
Всё эти роутеры, в принципе, одна сплошная уязвимость...😁
Увы, жизнь такова, что они везде...
 Alexey
Anonymous
Я спрашивал Network прилетает? Или из диапазона где нулей 7 ещё может быть
прилетает network адрес сети соотвествует 21 максе , адресс гдето посередине. Адрес сети 37.x.80.0/21 мне прилетает 37.x.85.0
Andrey
Б - Безопасность?
Купить vds со статикой.
Подключаешься к нему по впн и рулишь всем богатством. Норм схема. Твоя Б соблюдена
Впн по сертификату
Bomberman
Cumberbatch
Denis Jeniver
серт заколотить в телефон. неизвлекаемо.
evgenii76
Купить vds со статикой.
Подключаешься к нему по впн и рулишь всем богатством. Норм схема. Твоя Б соблюдена
Впн по сертификату
А чем хуже схема когда к себе подключаюсь и оттуда мучу? Нахрена вдс в этой схеме?
Anonymous
меняю мак прилетает чтото отличное от нуля в конце ,едет
Denis Jeniver
И потерять телефон
у кого нет запасного админа - достоин этой участи. Неблочащие телефон - тоже :)
Andrey
А чем хуже схема когда к себе подключаюсь и оттуда мучу? Нахрена вдс в этой схеме?
Да не хуже, когда есть такое. У меня дома статика, работаю из дома это достаточно
Есть просто разные заказчики с разными задачами
Anonymous
Ну странно. Проверю в Еве
может и у прова оборудование которое нехочет такой адресс обрабатывать , хотя сами такой айпи и выдают :-\
 jabb3rd
Ну вот. Меня тоже в ступор ввело, что только через Винбокс можно эксплуатировать уязвимость)
Вполне возможно, что и через веб также можно проэксплуатировать, так как и в винбоксе, и в веб — используется один и тот же Message-протокол.
 R_A
хай, кто в курсе, как удалить неиспользуемые routing-mark?
R_A
Значит где то он используется
хм, нашел отсылки на них в полном экспорте, хотя даже пакетов, отвечающих за эти строки уже не установлено ))) спасибо!
 Виталий
/rules
A
Добрый день.
A
кто то сталкивался с данной уязвимостью ?
A
https://m.habr.com/ru/post/473676/
 Dmitry
прочитайте закрепленное сообщение
Dmitry
и дело не в winbox как пишет автор, хотя в нем уже столько раз находили дыры, что давно пора его отключить и не использовать в проде, имхо
jabb3rd
Винбокс же позволяет делать неавторизованный запрос.
jabb3rd
А уж resolver там косячит или mproxy — не так важно.
 Алексей
/rules@MissRose_bot
Andrew
Может кто подскажет по hotspot. Авторизация по логину и паролю, но есть энтузиасты которые меняют мак устройства на тот который авторизован на портале и у него есть инет. Как от этого защитится?
 Mark
Запретить менять мак
keeper
и как ты запретишь устройству менять мак?
Mark
Только локальный админ может что-то менять в системе
 Денис
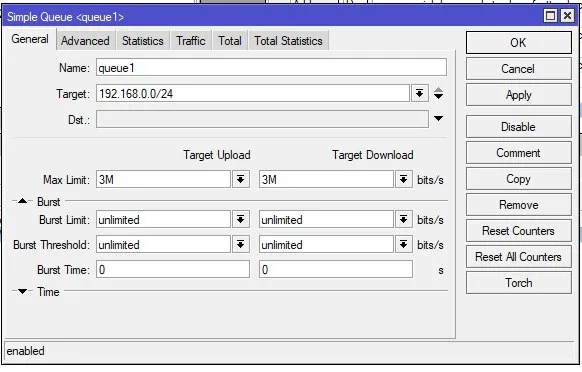
Коллеги, если мне нужно ограничить скорость каждому внутреннему IP - это делается через PCQ?
keeper
Queues
keeper
pcq это тип queues
Денис
 Денис
 Денис
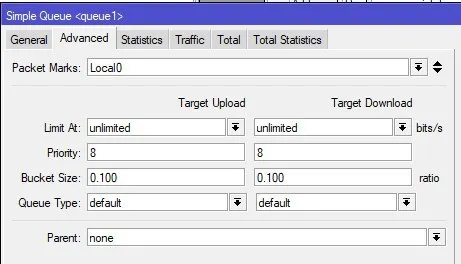
этого достаточно?
keeper
это ты всем зарезал
keeper
не каждому по 3 а всем 3
Денис
вот и я так решил, а как правильно сделать?
keeper
это тебе надо новую очередь делать в Queue Types
keeper
И там прописывать Rate
Денис
мне кажется через PCQ это делается
keeper
так я про это же
keeper
копируешь готовую очередь, прописываешь там Rate
Денис
без создания нового типа
 Pasha
я тут заметил, что если ssh-ключ есть для пользователя - просто по паролю не пускает. это штатная ситуация и так и должно работать?
keeper
и в созданом правиле выбераешь тип тот который скопировал
keeper
только не забудь поставить скорость в правиле нормальную
 Алексей
я тут заметил, что если ssh-ключ есть для пользователя - просто по паролю не пускает. это штатная ситуация и так и должно работать?
по умолчанию так если доступ по ключу делать
Алексей
потом можно включить доступ и по паролю тоже
Cumberbatch
я тут заметил, что если ssh-ключ есть для пользователя - просто по паролю не пускает. это штатная ситуация и так и должно работать?
Note: You can disable password login for users with SSH-KEY imported using "/ip ssh set always-allow-password-login=no"
Pasha
 Yuriy
и дело не в winbox как пишет автор, хотя в нем уже столько раз находили дыры, что давно пора его отключить и не использовать в проде, имхо
Рубрика "вредные советы" объявляется открытой?
Использую винбокс в проде годами. Доступ к порту винбокса снаружи залочен либо на статические ip, с которых разрешено управление, либо закрыт пингкнокингом. Совет "не используйте винбокс" равнозначен совету "становитесь красноглазиками и отращивайте свитер".
 Nikita
Кто просил индонезийскую презентацию ipsec ike2 site-to-site? выложил
Yuriy
Полезный совет: не открывайте винбокс наружу всему интернету. Разрешайте его либо с определенных ip-адресов, либо пингкнокингом/порткнокингом, либо используйте VPN.
Eugene
Полезный совет: не открывайте винбокс наружу всему интернету. Разрешайте его либо с определенных ip-адресов, либо пингкнокингом/порткнокингом, либо используйте VPN.
Полезный совет 2: не открывайте rdp, даже с альтернативными портами)) используйте vpn))
 Moneron 🇷🇺
 Nickolay
Yevhen
Коллеги, добрый день.
Обратился ко мне один из клиентов, субпровайдер интернета. Перестало пускать его на сервер. Отвечает, что не верный логин и пароль. Как выяснилось, на х86 машине стоит РОС_5.18(Да, та что крякнутая). Подскажите пожалуйста, есть ли в наличии експлойты, рабочие, чтобы витянуть логин пароль? Те, что для 6-й ветки проверил, не работают.
an
не вкурил механизм атаки на микрот. левый днс ответ подсунуть можно, да. а даунгрейд кто инициирует? я сам руками ? :))
Volodymyr
Pasha
не вкурил механизм атаки на микрот. левый днс ответ подсунуть можно, да. а даунгрейд кто инициирует? я сам руками ? :))
там же написано. резолвишь сервер обновления микротика на нужный себе адрес, он дергает оттуда кастом считая его отличной новой прошивкой, где нет места уязвимостям.