В ркн напишите обращение
А я думаю местный провайдер ничего не нарушает. Каналы правильные, мощность допутсимая
 Vlad

 Vlad
В ркн напишите обращение
То есть это провайдер свои CPE в аренду клиентам и с допустимыми настройками и со всеми сертификатами
 Moneron 🇷🇺
Так пользователи же не понимают им провайдер пришел и поставил. А дома высотки многоквартирные, кирпичные
С другой стороны, посмотрите frequency usage в пятёрке. Вполне возможно что там только точки, и эфир не загажен. Да и затухает пятёрка через стенки прилично, и из клиентов мало кто в 160 умеет
Vlad
С другой стороны, посмотрите frequency usage в пятёрке. Вполне возможно что там только точки, и эфир не загажен. Да и затухает пятёрка через стенки прилично, и из клиентов мало кто в 160 умеет
В советских кирпичных многоэтажках такой прикол: между комнатами своей квартиры кирпичная капитальная стена а к соседям справа и слева тонкая гипсолитовая перегородка. Вот и приходится в своей квартире CAPsMAN разворачивать и от соседей помехи как будто на соседнем столике маршрутизатор их
Cumberbatch
В советских кирпичных многоэтажках такой прикол: между комнатами своей квартиры кирпичная капитальная стена а к соседям справа и слева тонкая гипсолитовая перегородка. Вот и приходится в своей квартире CAPsMAN разворачивать и от соседей помехи как будто на соседнем столике маршрутизатор их
Окей. Тогда обновляйтесь на 6.45.1 и оставляйте как есть
Vlad
Окей. Тогда обновляйтесь на 6.45.1 и оставляйте как есть
А там пофиксили? это вот оно "improved DFS radar detection " ?
Cumberbatch
А там пофиксили? это вот оно "improved DFS radar detection " ?
*) wireless - fixed frequency duplication in the frequency selection menu;
*) wireless - fixed incorrect IP header for RADIUS accounting packet;
*) wireless - improved 160MHz channel width stability on rb4011;
*) wireless - improved DFS radar detection when using non-ETSI regulated country;
*) wireless - improved installation mode selection for wireless outdoor equipment;
*) wireless - set default SSID and supplicant-identity the same as router's identity;
*) wireless - updated "china" regulatory domain information;
*) wireless - updated "new zealand" regulatory domain information;
Cumberbatch
На hex s с железки подключённой через sfp хекса не могу через мак телнет зайти (не правильный логин/пароль говорит) а через другие интерфейсы норм.
Может кто проверить у себя?
 Nikita
Добавь сюда версию рос
 Сергей
Nikita
ikev2 робит?
Протонвпн соединился вчера, пока не занимался. Вчера отлаживал капсманы Вьетам, чуть позже :)
Nikita
Думаю, что NordVPN, ExpressVPN тоже зайдут
Дмитрий
Добрый день. Извините, пишу первый раз. Есть RB2011. Все порты в одном бридже. Один порт содержит 2 VLAN tagged и один untagged, остальные 3 порта по одному влан на порт в untagged. Если на этом бридже включен RSTP , то один из untagged портов становится alternate и отключается. Соответственно сразу обрывается связь. В логах ничего про это. Как вообще диагностировать RSTP?
Дмитрий
/interface bridge
add name=bridge-net10 protocol-mode=none pvid=1054 vlan-filtering=yes
/interface bridge port
add bridge=bridge-net10 interface=ether2
add bridge=bridge-net10 interface=ether1
add bridge=bridge-net10 interface=ether5 pvid=1053
add bridge=bridge-net10 interface=ether3 pvid=202
/interface bridge vlan
add bridge=bridge-net10 tagged=ether1,ether2,bridge-net10 vlan-ids=1054
add bridge=bridge-net10 vlan-ids=1
add bridge=bridge-net10 tagged=ether1 vlan-ids=202
add bridge=bridge-net10 tagged=ether1 vlan-ids=1053
Дмитрий
вот при включении RSTP ether3 становится alternate port и перестает работать
Дмитрий
ether2 = root port
Kirill
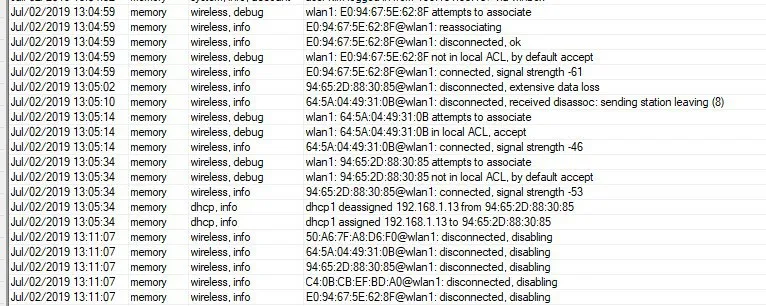
Всем привет. Подскажите, может кто сталкивался. Есть Mikrotik RouterBOARD 962UiGS-5HacT2HnT, проблема в работе wi-fi. Происходит произвольное отключение одного или нескольких клиентов при отключение от wi-fi какого-либо клиента.
Геннадий
Прочитайте что такое STP, и его версии.
Для чего он нужен. И тогда придет понимание.
Геннадий
Подсказка.... петли
Cumberbatch
 Cumberbatch
/interface bridge
add name=bridge-net10 protocol-mode=none pvid=1054 vlan-filtering=yes
/interface bridge port
add bridge=bridge-net10 interface=ether2
add bridge=bridge-net10 interface=ether1
add bridge=bridge-net10 interface=ether5 pvid=1053
add bridge=bridge-net10 interface=ether3 pvid=202
/interface bridge vlan
add bridge=bridge-net10 tagged=ether1,ether2,bridge-net10 vlan-ids=1054
add bridge=bridge-net10 vlan-ids=1
add bridge=bridge-net10 tagged=ether1 vlan-ids=202
add bridge=bridge-net10 tagged=ether1 vlan-ids=1053
Проблема может быть на соседнем по третьему порту устройстве. Но проверить вечером смогу
Дмитрий
Прочитайте что такое STP, и его версии.
Для чего он нужен. И тогда придет понимание.
Я понимаю что петли, но тогда бы работать не переставало. А то ведь связь пропадает при включении RSTP а не наоборот.
Дмитрий
Проблема может быть на соседнем по третьему порту устройстве. Но проверить вечером смогу
Вот кстати вполне может быть. этот третий порт идет в микротик, который не я настраивал.
Cumberbatch
Геннадий
У меня у одного клиента такая беда была.
Якобы петля, а по факту нет петли.
Геннадий
Все работает, и периодически только падает
Геннадий
Искал искал, забил, создал для коллцентра отдельную сеть и вывел на отдельный лан все это хозяйство
Геннадий
Кратковременные падения пару раз в недедю на пару минут меня не парят
Cumberbatch
Вот кстати вполне может быть. этот третий порт идет в микротик, который не я настраивал.
Можно при добавлении порта в бридж поставить фильтр только на тегированный трафик
Дмитрий
так в портах траффик или не тегированный или тегированный и не тегированный
 Konstantin
тупой вопрос, но когда Gre туннель делаю, и инкапсулирую в IPsec, то режим будет туннельный или транспортный?
транспортный если IP внешний
Konstantin
тупой вопрос, но когда Gre туннель делаю, и инкапсулирую в IPsec, то режим будет туннельный или транспортный?
туннельный если GRE и ipsec узлы разные
Cumberbatch
Дмитрий
В третем порту?
в третьем порту не тегированный траффик, уходит в первый порт уже тегированным 202
Дмитрий
получается что на третьем порту прямо и на втором порту через свитч есть один и тот же микротик, но разными вланами.
Дмитрий
этот микротик шлет RSTP пакеты от одного своего mac адреса в оба влана
Дмитрий
первый микротик видит эти пакеты и выключает порт, не смотря на то что вланы разные
Moneron 🇷🇺
Rstp не работает с вланами, только с физикой. Вангую, что-то неправильно настроено. Поизучайте вот эту страничку
Anonymous
Rphoenix Rphoenix будет жить. Поприветствуем!
Anonymous
Здравствуйте
Anonymous
Мы больница скорой помощи
Anonymous
У нас есть сеть защищённая и обычная
Anonymous
Микротик как шлюз для всех
Anonymous
У него 3 днс
Anonymous
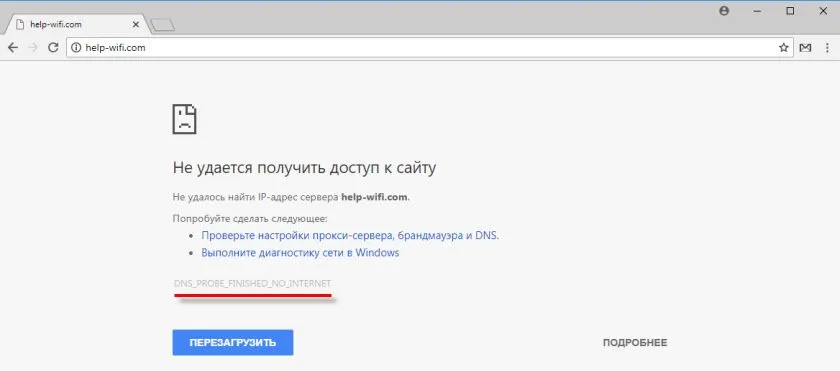
Все работает, но иногда пишет, что днс не может найти айпи сайта
Anonymous
По отдельности все отлично работает
Anonymous
А когда сразу 3 днс, то бывают глюки. Видимо, если сеть похожая, то он лезет в защищенку и на этом успакаивается
Cumberbatch
 Мяулорд
По отдельности все отлично работает
если ставить только один днс сервер? Внутренние айпи не по рфц чтоль? Что за три днс?
Anonymous
2 днс провайдера
Anonymous
А один из защищённой сети vipnetcoordinator
Anonymous
Компы в домене
 Цукерберг
ну что, пол интернета упало?
Anonymous
А роутер как сервер пересылки
Anonymous
 Moneron 🇷🇺
⚡️⚡️⚡️ Упал крупнейший DNS-сервис Cloudflare. Недоступно большое количество сайтов, в том числе наш сайт и даже сайт проверки доступности интернет-ресурсов Downdetector.
 Обсессивно беспечное начало основополагающих раздумий
Уже очнулся.
 Dmitry
#script Netwatch - мой вариант. Основные принципы (те, которые я помню):
- пингуется произвольный хост в сети Internet;
- пингуются два моих vpn-концентратора;
- что-то активно делается, если по первому правилу обнаружено число потерь больше заданного, при этом если процент потерь 100 - проверяются отсавшиеся netwatch-записи, если хоть одна из них жива - значит ничего делать не надо (логично, что пингуеме хосты должны быть в разных BGP AS, при этом)
- действия оформлены в виде функций, чтобы можно было добавлять / удалять - минимально меняя тело скрипта.
- функции, которые были нужны мне - не спрашивайте почему, я не помню :)
- единственное syslog собирался через инет, обернутый в ipsec отдельным policy - чтобы не зависеть от состояния туннелей
- время синхронизировалось перед установкой IPSec;
- списки доступа резолвились через заданные DNS - потому что того требовала бизнес-логика и задумки по DNS-loadbalance, чему не суждено было сбыться.
Dmitry
ИМХО, в настоящее время полезен как музейный экспонат - но может кто-то что-то для себя найдет :)
Dmitry
в архиве - import - это то, что нужно влить в конфигурацию (сами скрипты), папочка scripts - это то, что лежит в корне флэшки.
P.S> посмотрел еще раз - тут как раз проверка работает ли скрипт в настоящий момент и ожидание завершения процесса
Cumberbatch
спасибо
Cumberbatch
теперь кому нужны скрипты можно искать по тегу #script
Cumberbatch
 Евгений
Люди, подскажите а сертификацию микротика можно сдать без обучения как то?
 Nickolay
 Чиркин
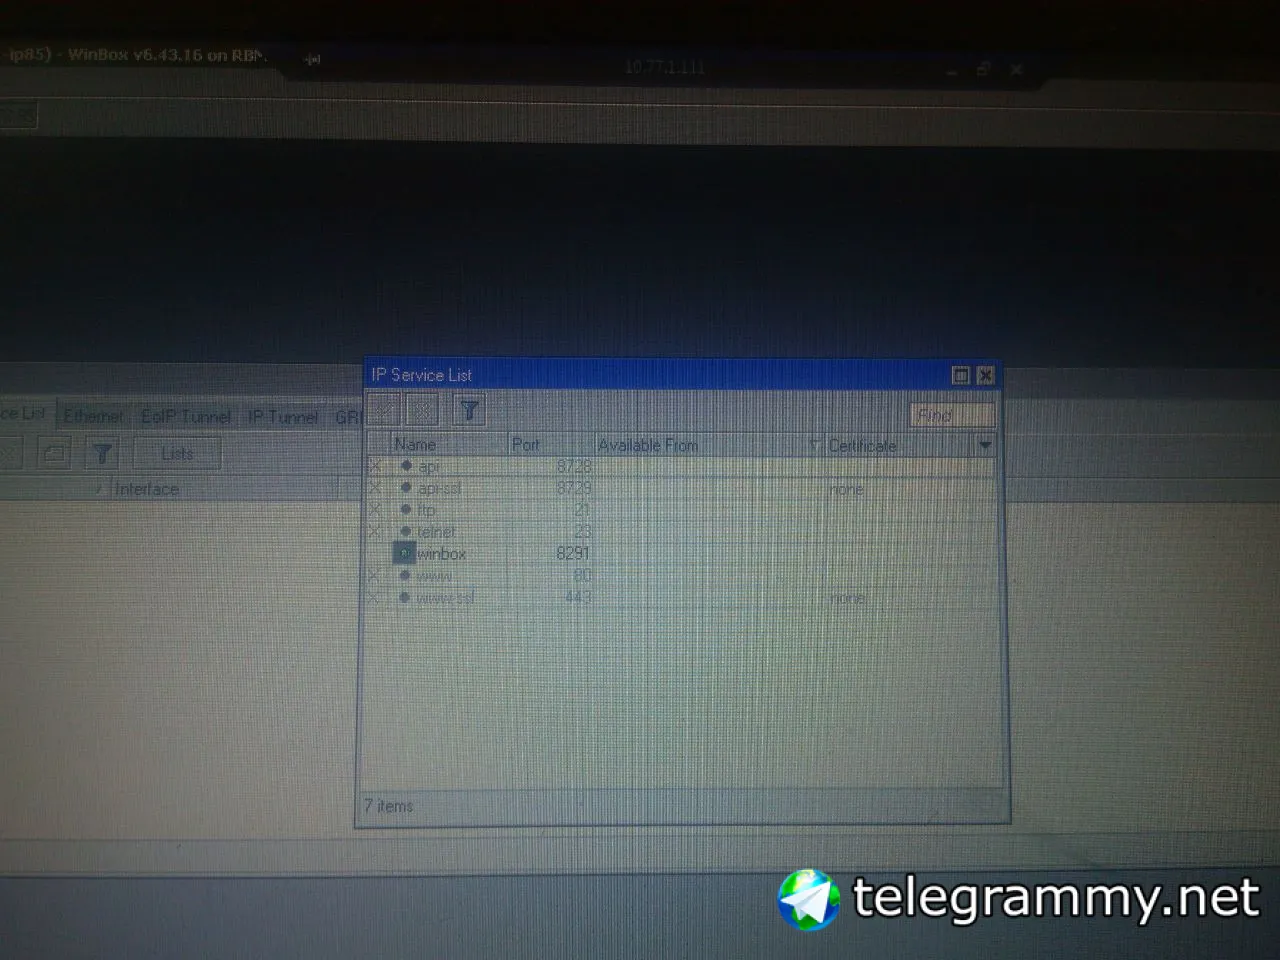 Чиркин
Кто встречался с проблемой отсутствия ssh в ИП сервисах и как лечил?
Dmitry
Кто встречался с проблемой отсутствия ssh в ИП сервисах и как лечил?
У вас не все пакеты стоят?
Чиркин
Дмитрий, спасибо
Moneron 🇷🇺
Кто встречался с проблемой отсутствия ssh в ИП сервисах и как лечил?
Пакет security установлен и активен?
 Stas
какой mikrotik/ubiquitu посоветуете дистанция 7км. на высоте 4-5м. Могут препядствовать деревья. Небольшое кол-во на 2.4ггц цстройств в этом промежутке
 Mikrotik new version checker
🔥 [winbox] New version has been released!
Version: 3.19 (winbox)
#mikrotik #routeros #update #packages #checker #winbox #new
https://telegra.ph/Changelog-319-winbox-07-03
Anonymous
 nameless
подскажите пожайлуста , апнулся на 6.45.1 стабильную и не могу подключится по api .