 Геннадий


Я сказал, что если в дхцп добавить домен, то клиенты будут искать короткое имя сначала в этом домене
Геннадий
А потом уже за его пределами
Геннадий
Вирджин коннект в Нижнем Новгороде авария
Геннадий
У дом ру тоже
Геннадий
Да, часть работает, часть нет.
У нескольких провайдеров проблемы
 Andrey
Да, часть работает, часть нет.
У нескольких провайдеров проблемы
Странно 30 точек подключения по городу, все в норме
Геннадий
У дом ру украли 3 муфты
Геннадий
Верхушка, Коновалова 15 и 10 рядом, но один работает другой нет
 Alexander
и зачем кому-то муфты?
Геннадий
Да, инсайдерская
Геннадий
Безглючно сейчас пашет только ростелеком
Геннадий
Весь город колбасит. И верхушку и низ частями
Cumberbatch
Коллеги. Мало относится к теме
 😷Драничек
У меня на Нижнем половина инета тоже отвалилась. Но туннель живой. Сейчас через L2TP через мой роутер работают.
Anonymous
 Kartograf
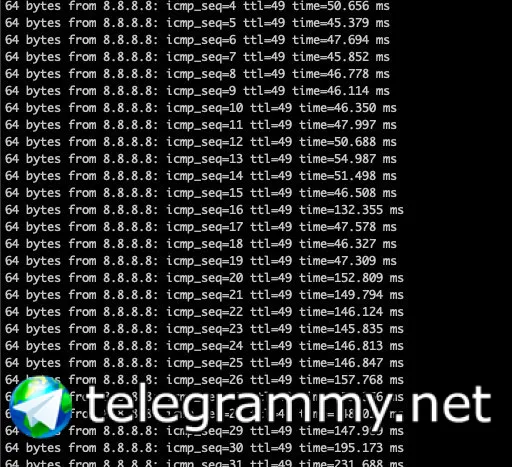
Скажу по опыту, что я симулировал LTE пинги для скриншотов презентации через рандом дроп
В итоге джиттер увеличить нельзя, пришлось ставить линь и делать вот так:
https://wiki.linuxfoundation.org/networking/netem
Kartograf
 Dmitry
Судя по документации в этом случае надо просто поставить огромный размер очереди
 Stas
тупой вопрос, но когда Gre туннель делаю, и инкапсулирую в IPsec, то режим будет туннельный или транспортный?
 Vassiliy
Транспортный
Anonymous
Maksim Smekalov будет жить. Поприветствуем!
 Moneron 🇷🇺
А если несколько dhcp и разные домены?
На каждый дхцп-нетворк можно свой домен прописывать
Moneron 🇷🇺
Судя по документации в этом случае надо просто поставить огромный размер очереди
И забить её до предела
Stas
а кто нить поднимал BGP на микротике?
 Обсессивно беспечное начало основополагающих раздумий
Конечно.
Yevhen
У меня работает
Dmitry
а кто нить поднимал BGP на микротике?
Да поднимал, да работает - даже в vpnv4, вообще не понимаю как там работают фильтры - но это скорее от незнания bgp
Dmitry
Каждый раз включаю логирование в routing filter, смотрю содержимое запросов и кое-как строю по ним фильтры :(
IGROK
 Danil
Вопрос по ипв6 - настроил туннель через НЕ - они дают один префикс /64 а у меня в локалке несколько подсетей.
Как раздать ипв6 адреса на несколько подсетей/бриджей?
Moneron 🇷🇺
Danil
Это будет за деньги или бесплатно?
Moneron 🇷🇺
Ещё можно на ip4market построить туннель и тоже получить /48
Danil
Ещё можно на ip4market построить туннель и тоже получить /48
ну я уже на НЕ сделал - скорость хорошая вполне
Moneron 🇷🇺
Я тоже делал. На ип4маркете СИЛЬНО лучше. И пинги короче.
Cumberbatch
Danil
да, запросил уже /48 и настроил /64 на разные бриджи
Danil
А может кто подсказать как мне на микротике прибить статику ипв6 на хосты и выпустить их в мир?
Danil
Сейчас они получают адреса из /64 как я понимаю на основе маков
Danil
В ипв6 я новичок совсем (
Cumberbatch
А может кто подсказать как мне на микротике прибить статику ипв6 на хосты и выпустить их в мир?
Прописывайте ручками. И адреса р шлюз и днс. Но зачем?
Danil
Читал, что винда периодически меняет ипв6 адрес
😷Драничек
Посмотрите видео Иннокентия по ипв6. Они по определенному алгоритму генерят адреса.
Moneron 🇷🇺
Читал, что винда периодически меняет ипв6 адрес
На клиентах это специально делается. Вам правильно посоветовали: посмотрите трек Иннокентия по сабжу, многое станет понятнее
Danil
Спасибо, поссотрю
 Innokentiy
вам это как-то мешает?
Innokentiy
на узле может одновременно быть десяток, два десятка сгенерированных адресов
Danil
Если адрес поменяется, то и доступ на этот хост пропадёт из мира по старому адресу же
Innokentiy
почему?
Innokentiy
во-первых, если вам нужно, чтобы конкретный узел всегда был доступен по предсказуемому и заранее известному адресу - да, прибейте его статикой и пропишите в днс
Innokentiy
ничего меняться в этом случае не будет
Innokentiy
во-вторых, этот кейс - не самый частый, в реальности вам вполне достаточно иметь динамический рандомный адрес, опять же зарегистрированный в днс (автоматически)
Innokentiy
и достучаться можно по днс-имени
Innokentiy
и, если уж совсем честно, в подавляющем большинстве случаев вам вообще к хостам подключаться не обязательно
Danil
во-вторых, этот кейс - не самый частый, в реальности вам вполне достаточно иметь динамический рандомный адрес, опять же зарегистрированный в днс (автоматически)
Каким образом адрес будет автоматически зарегистрирован а днс?
Innokentiy
да любым
Innokentiy
динднс, штатная виндовая регистрация в ad-integrated зоне, скрипты
Anonymous
@thekrasnov будет жить. Поприветствуем!
Александр
Привет народ, кто может помочь с настройкой vpn, не получается соединить два офиса?
Cumberbatch
 Nikita
Anton
Добрый день!
Недавно микрот научился IGMP Snooping и вроде даже это заработало. Но похоже только в самых простых схемах.
Появилась задача - принять несколько Vlan от оператора. В первом - предоставляется обычный инет с ТВ через мультикас, второй предназначен для ХотСпот и его надо прозрачно прокинуть на точки доступа.
Vlan проброшен, все работает отлично. Все бы хорошо, но IGMP Snooping внезапно начал глючить и в сторону оператора начал передавать IGMPv3 вместо v2 (либо General Query до CPU не долетают, либо что-то другое). Саппорт пока предлагает схемы типа "выкините WAN интерфейс из бриджа" что естественно приводит к тому, что коммутация нескольких Vlan на порту становится не возможной...
Кто-нибудь сталкивался? Есть идеи куда копнуть, кроме как обивать пороги саппорта?
Александр
https://wiki.mikrotik.com/wiki/Manual%3AInterface/PPTP#Site-to-Site_PPTP
Все это сделал, соединение есть R горит, но пакеты не идут((
Cumberbatch
Все это сделал, соединение есть R горит, но пакеты не идут((
Поверяйте ещё раз. Внимательно.
Геннадий
У меня радостная для меня новость. Я перехожу из ит оутсорса к федеральному провайдеру )
 Andrey
Геннадий
Все благодаря обучению у местного тренера
Andrey
Романов - крут!