 Геннадий


Угу
 Andrey
Мегакрут! Суперкрут! :)
Геннадий
Дает хороший заряд на движение вперед
Геннадий
 Cumberbatch
 Владимир
)))))))))
Владимир
У него много имён 😃
 Dmitry
У меня радостная для меня новость. Я перехожу из ит оутсорса к федеральному провайдеру )
поверьте мне - это не радосная новость
Геннадий
Хоть кактусом назови, только в терновый куст не кидай )
Cumberbatch
Ладно. Минутка пиара прошла. Заканчиваем.
Геннадий
поверьте мне - это не радосная новость
Может, но я давно хотел. А чего я хочу, так или иначе сбывается.
Dmitry
Хоть кактусом назови, только в терновый куст не кидай )
федеральный оператор - это не Энфорта случаем ?
Dmitry
:)
Владимир
Перешёл на "тёмную" сторону. Будет на крышу здания заводить DSL, а потом через конвертеры затягивать в квартиры оптику
Геннадий
Не, не монтаж. Ведущий сетевой инженер.
Геннадий
Циски, хуавеи, джуниперы и т.д.
Anonymous
Кто-то пробовал The Dude сделать функцию времени с часовыми поясами в Notification?
 Evgenii
Всем привет. Подскажите, как решить такую задачу ?
есть такая схема:
/-- основной провайдер
/
локальная сеть
\
\-- впн
0.0.0.0/0 смотрит в основного провайдера
и по BGP я полдучаю маршруты от antifilter и заворациваю в впн
так вот появилась задача, что бы часть юзеров имела возможность всегда ходить только через основного провайдера, или только через впн.
я решил, что можно создать 2 профиля pptp с разными пулами и настроить полиси роутинг
что бы из pool1(192.168.191.0/24) всё всегда летело в основного провадера
а из pool2(192.168.192.0/24) всё всегда летело в через впн
кейс для pool2 работает, я создал vrf и делаю лукап в него, и в это таблице маршрутизации GW в впн
но вот с pool1 так нельзя сделать, ибо GW уже в таблице main
как такое решить ?
 Bykadorov Serj
Крутой чел!!!
 Innokentiy
newfags cannot triforce?
UserHost
Доброго здравия, коллеги.
Имеется mikrotik 951ui-2nd hap, на нем ether4 подключен к устройству, которое организует выход в интернете
Ether5 подключен mikrotik wap lte, используется как резервный канал. Wap lte развернут dhcp-server для mikrotik hap.
Так вот на hap не срабатывает ntp client, system clock время неправильное показывает.
При этом проверяю wap lte время получает от оператора теле2, at-chat input="at+cpms" возвращает корректное время NITZ
Mikrotik hap настроен на 1.ru.pool.ntp.org, {local-ntp} и если отрубать получение user-peer-ntp=no для ether5, то на hap прилетает корректное время и синхронизируется.
Local-ntp- это сервер наш, развернут ntp server on centos
Hap - 6.43.16, wap - 6.44.3
Anonymous
Димон будет жить. Поприветствуем!
 Дима
Всем привет
Evgenii
Манглами делать route mark для пул1 в нужную вам таблицу
и как я в нужной таблице сделаю gw 0.0.0.0/0 в интерфейс который уже а main таблице
Cumberbatch
Доброго здравия, коллеги.
Имеется mikrotik 951ui-2nd hap, на нем ether4 подключен к устройству, которое организует выход в интернете
Ether5 подключен mikrotik wap lte, используется как резервный канал. Wap lte развернут dhcp-server для mikrotik hap.
Так вот на hap не срабатывает ntp client, system clock время неправильное показывает.
При этом проверяю wap lte время получает от оператора теле2, at-chat input="at+cpms" возвращает корректное время NITZ
Mikrotik hap настроен на 1.ru.pool.ntp.org, {local-ntp} и если отрубать получение user-peer-ntp=no для ether5, то на hap прилетает корректное время и синхронизируется.
Local-ntp- это сервер наш, развернут ntp server on centos
Hap - 6.43.16, wap - 6.44.3
Ну не совсем понятно что не так.
На вики есть статья use ntp.org poll.
Посмотрите. Может ваш вариант
https://wiki.mikrotik.com/wiki/Scripting-examples#Allow_use_of_ntp.org_pool_service_for_NTP
Cumberbatch
 Александр
Проверил, все должно работать но не работает(((
Cumberbatch
Проверил, все должно работать но не работает(((
Что конкретно не работает. Чародеи сегодня выходной взяли.
Anonymous
@petrshadrin будет жить. Поприветствуем!
Cumberbatch
Добрый день!
Недавно микрот научился IGMP Snooping и вроде даже это заработало. Но похоже только в самых простых схемах.
Появилась задача - принять несколько Vlan от оператора. В первом - предоставляется обычный инет с ТВ через мультикас, второй предназначен для ХотСпот и его надо прозрачно прокинуть на точки доступа.
Vlan проброшен, все работает отлично. Все бы хорошо, но IGMP Snooping внезапно начал глючить и в сторону оператора начал передавать IGMPv3 вместо v2 (либо General Query до CPU не долетают, либо что-то другое). Саппорт пока предлагает схемы типа "выкините WAN интерфейс из бриджа" что естественно приводит к тому, что коммутация нескольких Vlan на порту становится не возможной...
Кто-нибудь сталкивался? Есть идеи куда копнуть, кроме как обивать пороги саппорта?
By default, IGMP proxy upstream interface will send IGMPv3 membership reports and it will detect what IGMP version the upstream device (e.g. multicast router) is using based on received queries. In case IGMPv1/v2 queries are received, the upstream port will fallback to lower IGMP version. It will convert back to IGMPv3 when IGMPv1/v2 querier present timer (400s) expires. Downstream interfaces of IGMP proxy will only send IGMPv2 queries.
keeper
Здравствуйте, кто нибудь находил аналог телеграма для оповещения из микротик?
Cumberbatch
Здравствуйте, кто нибудь находил аналог телеграма для оповещения из микротик?
Почта, Вайбер. Смс. Можно своё накрутить
keeper
а что можно viber прикрутить?
Cumberbatch
А почему не ?
Innokentiy
вацап сложновато
Innokentiy
а остальное легко
 taksa
Slack
keeper
щас попробую поискать в инете, если есть описалово киньте ссылку если не сложно
Cumberbatch
щас попробую поискать в инете, если есть описалово киньте ссылку если не сложно
https://developers.viber.com/api/rest-bot-api/
keeper
спасибо
GriF
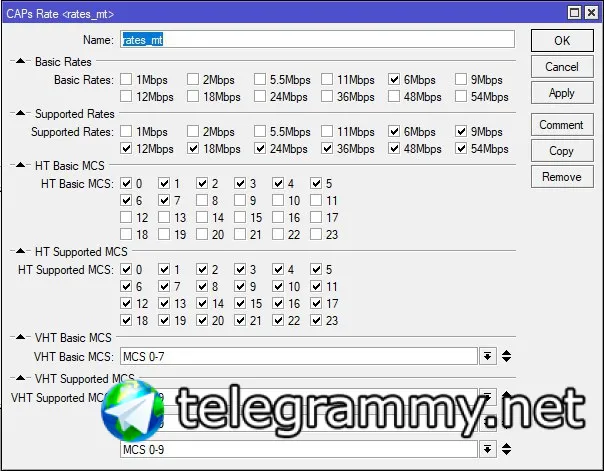
Доброго времени суток, коллеги. Нигде не смог найти найти отпимального набора значений для CAPsMAN-а (rates). Подскажите, плиз, какие нужно указывать при настройке. Прошивка 6.44.3 stable.
GriF
 Cumberbatch
Доброго времени суток, коллеги. Нигде не смог найти найти отпимального набора значений для CAPsMAN-а (rates). Подскажите, плиз, какие нужно указывать при настройке. Прошивка 6.44.3 stable.
Оптимально оставьте по умолчанию можно даже не прописывать
 Vlad
Доброго времени суток, коллеги. Нигде не смог найти найти отпимального набора значений для CAPsMAN-а (rates). Подскажите, плиз, какие нужно указывать при настройке. Прошивка 6.44.3 stable.
Вопрос: Зачем? в авто не работает? Зачем туда лезть?
GriF
Работает, конечно. Хотелось уточнить. Вдруг есть ньюансы ))
GriF
Спасибо
Boris
Подскажите по питанию wsAP ac lite.
В спецификации указано:
"Power optionsPoE-in 802.3af/at, PoE-out passthrough (Ethernet 3), 18-57 V".
А в инструкции:
"Powering. The device only accepts powering at the E1 port with PoE, so you must either a passive PoE injector (not included), or make sure your switch supports passive or 802.3af/at PoE output. The power consumption under maximum load can reach 8 W."
hAP ac lite TC не смог его запитать с 5-го порта.
 Vadim
Добрый день! Подскажите пожалуйста, как можно узнать номер сим-карты, которая вставлена в точку доступа Wi-Fi MIKROTIK RBWAPR-2ND&R11E-LTE OUTDOOR KIT ?
Vlad
Работает, конечно. Хотелось уточнить. Вдруг есть ньюансы ))
Нюансы есть, это когда нужно очень тонко настроить, но если не знаешь что за что отвечает лучше не лезь. А так курс MTCWE пройди для понимания. Ну или хотя бы wiki поюзай ))
Vlad
Boris
PoE in 802.3af/at а вы ему подаете Passive PoE
Да, но я же написал, что в Quick Guide уже написано:
"The device only accepts powering at the E1 port with PoE, so you must either a passive PoE injector (not included), or make sure your switch supports passive or 802.3af/at PoE output. The power consumption under maximum load can reach 8 W."
https://i.mt.lv/cdn/rb_images/1492_hi_res.png
Vlad
Да, но я же написал, что в Quick Guide уже написано:
"The device only accepts powering at the E1 port with PoE, so you must either a passive PoE injector (not included), or make sure your switch supports passive or 802.3af/at PoE output. The power consumption under maximum load can reach 8 W."
https://i.mt.lv/cdn/rb_images/1492_hi_res.png
Но может ему мощи не хватает. А на отдающем стоит авто? Попробуй выставить принудительно питание.
Boris
Пробовал. Скорее всего мощи не хватает
Innokentiy
Да, но я же написал, что в Quick Guide уже написано:
"The device only accepts powering at the E1 port with PoE, so you must either a passive PoE injector (not included), or make sure your switch supports passive or 802.3af/at PoE output. The power consumption under maximum load can reach 8 W."
https://i.mt.lv/cdn/rb_images/1492_hi_res.png
вы должны либо инжектор, либо убедиться?
Boris
Я уже убедился, что Passive PoE хватает - просто патч-корд оказался 4-жильным. 🙈
Anton
By default, IGMP proxy upstream interface will send IGMPv3 membership reports and it will detect what IGMP version the upstream device (e.g. multicast router) is using based on received queries. In case IGMPv1/v2 queries are received, the upstream port will fallback to lower IGMP version. It will convert back to IGMPv3 when IGMPv1/v2 querier present timer (400s) expires. Downstream interfaces of IGMP proxy will only send IGMPv2 queries.
Это все понятно, что по дефолту v3. Но, при получении GC, он должен переключиться на v2, чего не происходит. Причем проблема только в сочетании с vlan + igmp snooping + igmp proxy
Anton
Собственно саппорт так и предположил, но какого либо решения не предлагает и просто затих...
Vlad
Я уже убедился, что Passive PoE хватает - просто патч-корд оказался 4-жильным. 🙈
Хороший патчкорд )))))
Anton
By default, IGMP proxy upstream interface will send IGMPv3 membership reports and it will detect what IGMP version the upstream device (e.g. multicast router) is using based on received queries. In case IGMPv1/v2 queries are received, the upstream port will fallback to lower IGMP version. It will convert back to IGMPv3 when IGMPv1/v2 querier present timer (400s) expires. Downstream interfaces of IGMP proxy will only send IGMPv2 queries.
может знаете способ заставить его работать по дефолту в режиме V2? Это бы помогла как временное решение...
Bykadorov Serj
Доброго времени суток, коллеги. Нигде не смог найти найти отпимального набора значений для CAPsMAN-а (rates). Подскажите, плиз, какие нужно указывать при настройке. Прошивка 6.44.3 stable.
Оставь по умолчанию " пустоту". Всё и так нор работает
Cumberbatch
может знаете способ заставить его работать по дефолту в режиме V2? Это бы помогла как временное решение...
От клиентских устройств должна вторая версия идти
 Oleg
нет, запустить его если он не определился сам у вас не получится, потому что для этого нужны драйвера. Ходят слухи про людей, писавших в саппорт, и получивших внедрения дров по своему запросу в ядро, но это долго, и не факт, что будет интересно саппорту в вашем случае. Для вас будет проще поменять модем на стандартный, цена вопроса - 2000 рублей за хуавейчик
Возьмите huawei e3372h-153 - проверен неоднократно в продакшене, прекрасно работает с Микротиком, поддерживает GSM, UMTS, LTE
 Dmitrii
коллеги, напомните, если мы ставим в capsman localforward - на точках создаются интерфейсы, а имена сетей раздаются капсом?
Dmitrii
у меня почему-то интерфейсы становятся активными на точках, но имена сетей ставятся дефолтные.
Cumberbatch
коллеги, напомните, если мы ставим в capsman localforward - на точках создаются интерфейсы, а имена сетей раздаются капсом?
SSID from CAPsMAN. Интерфейс активный. Переведите их в режим station и не прописывайтеSSID
Anton
От клиентских устройств должна вторая версия идти
В лоакльной сети микрот рассылает GC v2, все устройства также отправляют Report v2 - тут все хорошо. А вот к оператору микрот отправляет уже v3 не смотря на то, что оператор присылает GC v2.
Если например в той же схеме отключить IGMP Snooping то IGMP Proxy начинает работать корректоно и пересылает сообщения IGMP v2...
Cumberbatch
В лоакльной сети микрот рассылает GC v2, все устройства также отправляют Report v2 - тут все хорошо. А вот к оператору микрот отправляет уже v3 не смотря на то, что оператор присылает GC v2.
Если например в той же схеме отключить IGMP Snooping то IGMP Proxy начинает работать корректоно и пересылает сообщения IGMP v2...
IGMP membership reports are only forwarded to ports that are connected to a multicast router or to another IGMP Snooping enabled bridge. If no port is marked as a multicast-router then IGMP membership reports will not be forwarded to any port.
У провайдера включена igmp snooping?
Anonymous
@po4eg будет жить. Поприветствуем!
Anton
конечно, иначе бы я видел весь мультикаст, который есть в моем сегменте. Но при чем тут IGMP Snooping?
Хочу подметить (не подумайте чего дурного, только для синхронизации "мыслей" в голове) часто путают IGMP Snooping / IGMP Proxy и прочие механизмы Multicast Router-а.
IGMP Snooping это простой механизм позволяющий коммутатору на основе IGMP сообщений определить порт, куда слать трафик, а куда не слать.
Поэтому сообщения IGMP General Query это больше про IGMP Proxy или любой другой процесс Multicast Router-а (в нашем случае у оператора стоит Cisco 6500 с включенной PIM маршрутизацией). В моем случае GQ в дампе с порта есть
P.S. в тексте выше напутал: GC = GQ (General Query)