Логично. Может бага какая. Зарепортите
Зарепортил, только "вяло" реагируют.. Пытаемся с нескольких сторон - через снабжение, на прямую в саппорт и... ищу инженеров, которые имеют прямой выход на микротик..
 Anton

 Cumberbatch
Зарепортил, только "вяло" реагируют.. Пытаемся с нескольких сторон - через снабжение, на прямую в саппорт и... ищу инженеров, которые имеют прямой выход на микротик..
Поищите change log относительно igmp. Начиная с 6.41. Может временно другую прошивку воткнуть если очень надо
Anton
Поищите change log относительно igmp. Начиная с 6.41. Может временно другую прошивку воткнуть если очень надо
Ок, спасибо - посмотрю... Но что-то подсказывает, что не поможет, проблема на 6.44.3
Геннадий
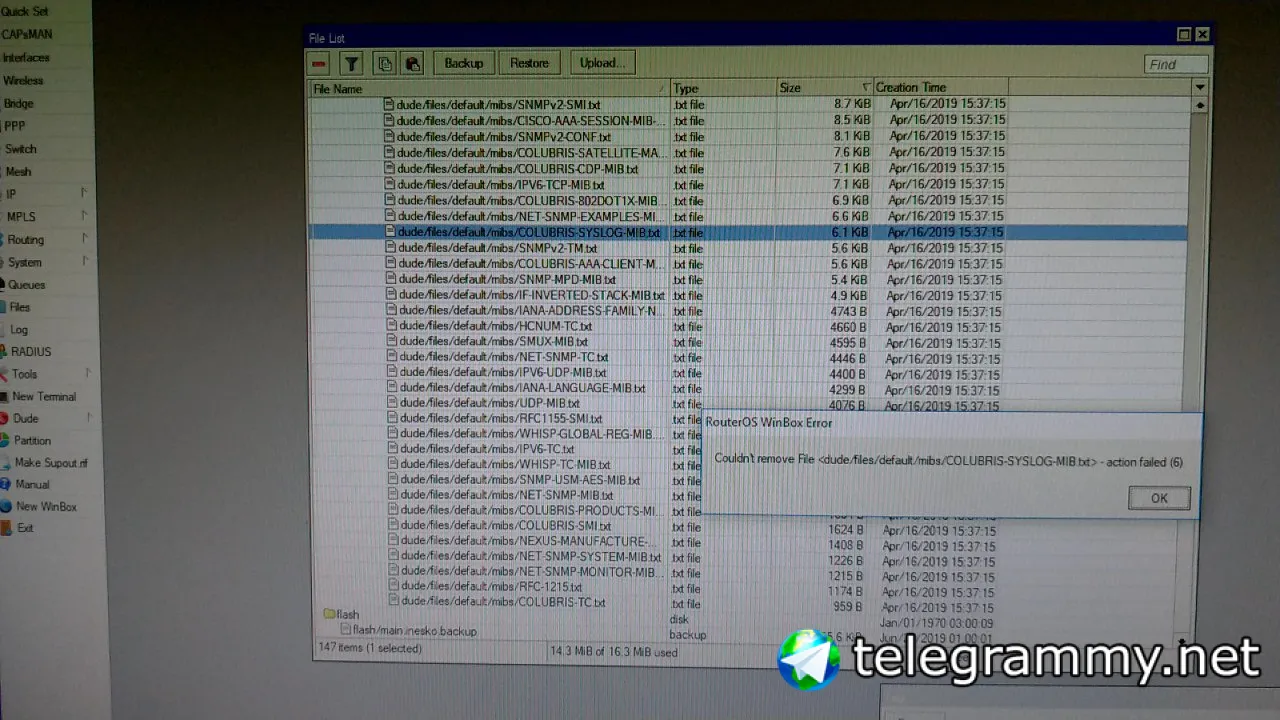
Нужна подсказка, как удалить файлы дуде сервера с роутера
Геннадий
Удаление через филез не работает
Геннадий
dude каталог лежит в корне, и почему то не виден
Геннадий
 Nikita
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-11477
 Vlad
Геннадий
Остановил. Не удаляет.
Ладно, это ждет следующей недели.
Bomberman
Остановил. Не удаляет.
Ладно, это ждет следующей недели.
пакет отключи, ребут, потом удалит
 Nickolay
Подскажите пожалуйста, есть ли какие-то методики по выбору адресов в локальных сетях? Есть головной офис, в нем есть видеонаблюдение, железо для ВКС, wifi, рабочие станции, сервера и тд. И тоже самое по филиалам... сейчас это все живет в одних сетях типа 192.168.X.0/24 хочу разделить все по vlan-ам. Как грамотно спланировать адреса? Есть ли примеры подобные моему, или какой-то мануал? Пока я только придумал так: 10.X.Y.0/24, где к примеру X номер филиала, а Y это уже будет означать, что это за сеть, к примеру 1 рабочие станции, 2 видеонаблюдение, 3 wifi и тд. Как считаете? Годная схема? Или так себе?
Anton
я бы предложил наоборот:
X - тип сервиса
Y - номер филиала
Затем можно политики доступа описывать однотипными ACL:
10.1.0.0/16 - все видеонаблюдение
10.2.0.0/16 - все рабочие станции
10.3.0.0/16 - вся беспроводная сеть
и т.д.
Все конечно зависит от ваших задач... В этом случае не получится агрегировать сети филиалов, но если их не тысячи - это не проблема.
 Aleksey
Подскажите пожалуйста, есть ли какие-то методики по выбору адресов в локальных сетях? Есть головной офис, в нем есть видеонаблюдение, железо для ВКС, wifi, рабочие станции, сервера и тд. И тоже самое по филиалам... сейчас это все живет в одних сетях типа 192.168.X.0/24 хочу разделить все по vlan-ам. Как грамотно спланировать адреса? Есть ли примеры подобные моему, или какой-то мануал? Пока я только придумал так: 10.X.Y.0/24, где к примеру X номер филиала, а Y это уже будет означать, что это за сеть, к примеру 1 рабочие станции, 2 видеонаблюдение, 3 wifi и тд. Как считаете? Годная схема? Или так себе?
Я-бы посоветовал поднять IPAM netbox/racktables, а размеры нарезать по /24 или /25 для маленьких филиалов. И сеть 192.168.0.0/16 не советую использовать если планируются VPN-клиенты
 Innokentiy
я бы предложил наоборот:
X - тип сервиса
Y - номер филиала
Затем можно политики доступа описывать однотипными ACL:
10.1.0.0/16 - все видеонаблюдение
10.2.0.0/16 - все рабочие станции
10.3.0.0/16 - вся беспроводная сеть
и т.д.
Все конечно зависит от ваших задач... В этом случае не получится агрегировать сети филиалов, но если их не тысячи - это не проблема.
адресный план может показаться нелогичным, но он в бестпрактисах у циски
Nickolay
Я как раз пытаюсь уйти от 192.168.X.0/24 где X это филиал. Возьму адресацию 10.X.Y.0/24 где X сервис, а Y филиал, так даже будет проще мигрировать. Что такое IPAM и тд я пока не знаю, попробую погуглить на эту тему! Огромное спасибо за подсказки!!!
Aleksey
Я как раз пытаюсь уйти от 192.168.X.0/24 где X это филиал. Возьму адресацию 10.X.Y.0/24 где X сервис, а Y филиал, так даже будет проще мигрировать. Что такое IPAM и тд я пока не знаю, попробую погуглить на эту тему! Огромное спасибо за подсказки!!!
Это программа для управления адресным планом и документирования ЛВС. Её можно использовать чтобы не заводить строгие правила нумерации подсетей как у Вас, а выделять ресурсы адресного плана по-порядку, при этом оставляя артефакты в виде документации
Aleksey
Подходит такое не всем, но в случае необходимости поможет быстрее сделать программно конфигурируемую сеть
 Dmitry
Отмечу, что система мониторинга netxms автоматически строит список подсетей при добавлении оборудования - остаётся их только подписать ;)
Dmitry
Что касается ipam - то это ещё одна система для поддержки, пока он ни к чему не привязан.
Dmitry
И ещё в вашем плане нет технологических сетей, т.е. тех которые будут использованы для организации site-2-site VPN, например. Их лучше делать вообще из другого класса
Dim-soft
сломали RB4011 с версией 6.44.3 поменяны все пароли, устройство от сети отключил. проверил, netinstall может понизить версию только до 6.43.7 - есть ли вариант сброса пароля под эту версию ?
 😷Драничек
Так нетинстал все пароли посбрасывает
 Vassiliy
@jabberd похоже твоя специфика, подскажи вопрошающему
 jabb3rd
сломали RB4011 с версией 6.44.3 поменяны все пароли, устройство от сети отключил. проверил, netinstall может понизить версию только до 6.43.7 - есть ли вариант сброса пароля под эту версию ?
Если задача сбросить пароль и потерять конфигурацию, то netinstall, , несомненно. А какие сервисы доступны у этого устройства? Например, я бы проверил авторизацию через bandwidth-test.
Dim-soft
Если задача сбросить пароль и потерять конфигурацию, то netinstall, , несомненно. А какие сервисы доступны у этого устройства? Например, я бы проверил авторизацию через bandwidth-test.
доступен
winbox - логин/пароль не подходит
vpn - подключается нормально, логин и пароль подходят
Dim-soft
сейчас устройство забрано из офиса
jabb3rd
доступен
winbox - логин/пароль не подходит
vpn - подключается нормально, логин и пароль подходят
Попробуй bandwidth-test, а вдруг... Просто если, к примеру, настроили ACL для сервиса winbox для входа с определенных адресов, то тоже будет эффект неправильного пароля.
Dim-soft
jabb3rd
@Dimsoft а какие-то скрипты были, например, отправка бэкапа на фтп/почту?
Dim-soft
@Dimsoft а какие-то скрипты были, например, отправка бэкапа на фтп/почту?
да, из почты и забрал конфиг
jabb3rd
да, из почты и забрал конфиг
То есть, rsc присылает? А какие изменения там? А что насчёт .backup?
Dim-soft
скрипт не в расписании, просто перед изменениями его запускали
jabb3rd
скрипт не в расписании, просто перед изменениями его запускали
А snmp не настроено ли часом? Там вроде же можно скрипты запускать
jabb3rd
Я не пробовал сам никогда, хотя
😷Драничек
6.44.3 уязвимая?
jabb3rd
Кстати, есть канал @SSHBONUS – там можно взять, например, логины и пароли, и по ним пробовать авторизоваться. Данные на канале не знаю, откуда берут, но некоторые из публикуемых паролей знакомы (попадались в результате расследования последствий действий всяких ботнетов).
😷Драничек
А как похекали, интересно
UserHost
Ну не совсем понятно что не так.
На вики есть статья use ntp.org poll.
Посмотрите. Может ваш вариант
https://wiki.mikrotik.com/wiki/Scripting-examples#Allow_use_of_ntp.org_pool_service_for_NTP
Нет, посмотрел, хотя интересно по оповещению .
Проблема, hap 951ui должен забирать время с wap lte.
На hap 951ui-2nd прописано (ether5 подключен wap lte, sim tele2 or mts rus)
ip dhcp-cl set [ find interface=ether5] user-peer-dns=no user-peer-ntp=yes
system ntp cl set server-dns-name=0.ru.pool.ntp.org,2.ru.pool.ntp.org secondary-server=ntp.local enabled=yes
И в таком случае время на hap неверное.
Как только изменяю user-peer-ntp=no - все исправляется
UserHost
Добрый день! Подскажите пожалуйста, как можно узнать номер сим-карты, которая вставлена в точку доступа Wi-Fi MIKROTIK RBWAPR-2ND&R11E-LTE OUTDOOR KIT ?
Запроси ussd команды у оператора сотовой связи и отправляй через at-chat
Настрой в какой кодировке ответ должен приходить USC2 IRA, и через любой онлайн конверктор decode usc2 ira pdu получаешь текст
Примеров масса: форумы по ardino, linux embedded, 4pda, sierra, ericsson
http://codius.ru/articles/GSM_%D0%BC%D0%BE%D0%B4%D1%83%D0%BB%D1%8C_SIM800L_%D1%87%D0%B0%D1%81%D1%82%D1%8C_3
SoyuzNet
Доброго времени суток прошу прощения за офтоп кто может подсказать как заставить апач работать с алисами, задача два веб на одном ip в одном апаче
Cumberbatch
 Ettercap
Добрый день! Подскажите пожалуйста, как можно узнать номер сим-карты, которая вставлена в точку доступа Wi-Fi MIKROTIK RBWAPR-2ND&R11E-LTE OUTDOOR KIT ?
Отправить любое смс сообщение на свой номер телефона через /tool sms
Andrey
Поделитесь пожалуйста ссылкой на хорошую статью по настройке моста точка-точка и точка-многоточка. Хочется побольше узнать про параметры, и что означают показатели. Ну и опыт интересен.
Cumberbatch
Поделитесь пожалуйста ссылкой на хорошую статью по настройке моста точка-точка и точка-многоточка. Хочется побольше узнать про параметры, и что означают показатели. Ну и опыт интересен.
https://wiki.mikrotik.com/wiki/Bridge_Network_With_Wireless_Modes
Cumberbatch
Поделитесь пожалуйста ссылкой на хорошую статью по настройке моста точка-точка и точка-многоточка. Хочется побольше узнать про параметры, и что означают показатели. Ну и опыт интересен.
https://wiki.mikrotik.com/wiki/Manual:Interface/Wireless
Cumberbatch
Поделитесь пожалуйста ссылкой на хорошую статью по настройке моста точка-точка и точка-многоточка. Хочется побольше узнать про параметры, и что означают показатели. Ну и опыт интересен.
https://wiki.mikrotik.com/wiki/Manual:Wireless_Station_Modes
Anonymous
Юрий будет жить. Поприветствуем!
Vlad
Народ, туплю с вланами
Vlad
Есть 2011 и crs112
Vlad
4 влана для гостей, бух-галтеров, охраны и гостей
Vlad
С 2011 надо вланы отправить в crs
Vlad
С порта 5 2011 на 1 порт crs. В срс вланы на ether1 создавать или создать бридж, в бридже вланы и засунуть туда езер1?
Nickolay
Есть 2011 и crs112
Насколько я знаю, на этих железках вланы правильно нужно настраивать на свитч-чипе, иначе весь трафик пойдет через проц, а у этих железок процессоры слабоватые.
Vlad
Это я понимаю
Vlad
Логику пока понять не могу. В Вики 4 страницы про вланы и все разные
Nickolay
Посмотрите примеры настройки на вики микротика для crs 1хх, там с картинками расписано.
Vlad
Смотрю в книгу, вижу ...
Nickolay
Ищите через гугл на вики именно для 1хх серии, так как везде они по разному настраиваются.
Nickolay
https://wiki.mikrotik.com/wiki/Manual:CRS1xx/2xx_series_switches_examples
Vlad
Благодарю, эту страницу изучаю вдоль и поперек со вчерашнего вечера :)
Dim-soft
Подскажите, по белому списку для winbox
как лучше
1) в сервисах написать Available from
2) прикрыть в firewall filter rules
3) прикрыть в firewall RAW
Cumberbatch
Благодарю, эту страницу изучаю вдоль и поперек со вчерашнего вечера :)
в след раз пожалуйста мысль/вопрос выражайте в одном сообщении
Cumberbatch
Vlad
В Raw меньше нагрузка
 Aleksei
Подскажите минималистичный способ мониторить куда сколько траффика уходит?
Пробовал NetFlow пока не особо получил нужный результат, ла и оверхедно как-то
Cumberbatch
 Kirill
Aleksei
Минимальный ip accounting
Я так понимаю он просто снапшоты делает и никак не аггрегирует?
мне бы еще dns резолвить, чтобы видеть куда траф идет
Kirill
Я так понимаю он просто снапшоты делает и никак не аггрегирует?
мне бы еще dns резолвить, чтобы видеть куда траф идет
Вы сами должны агрегировать, ну и делайте резольв но только ptr