подскажите пожайлуста , апнулся на 6.45.1 стабильную и не могу подключится по api .
https://wiki.mikrotik.com/wiki/Manual%3AAPI#Command_word и раздел Initial Login
 Vladimir

 Vladimir
в 6.45 запретили старый способ логина
 nameless
Vladimir
как бы по-моему стало проще даже
Vladimir
Помогло тогда, да? :)
конешно. Они бы еще это красным выделили - я б сразу увидел, а не через два дня )
Юрий
Подскажите
у микротика давно появились идентификаторы .id .nextid .dead
.id все понятно
а вот .nextid и .dead не нашел список где они используются
Anonymous
Подскажите, использую 3 днс, один в одной сети, а два в другой
Anonymous
Если указываю все три, то через первый перестает работать
Cumberbatch
Разные днс разные записи имеют?
Anonymous
Да
Anonymous
Первый он для отдельной сети
Anonymous
Для защищенной локальной
Anonymous
А два остальных провайдера
Anonymous
Почему-то когда пишу все три, то перестает работать
Cumberbatch
Первый он для отдельной сети
Вот этот днс можете настроить что бы он форвардил запросы на зоны которые он не Обслуживает?
Anonymous
Он не у нас находится
Cumberbatch
Тогда я бы вам посоветовал свой днс настроить с форвардом по зонам на служебный и публичный. Иначе никак
 Aleksey
Подскажите, использую 3 днс, один в одной сети, а два в другой
Вам нужен DNS-сервер с функционалом split dns. Средствами маршрутизатора это нормально не решается
Cumberbatch
Почему-то когда пишу все три, то перестает работать
Можно трафик понюхать. Не задавался этим вопрос но думается мне что микрот случайным образом днс сервер выбирает если в кеше нет
Anonymous
Олександр Голубенко (Робочий) будет жить. Поприветствуем!
 void
Подскажите пожалуйста, инет работал около года нормально на некроте рб3011, теперь же у половины офиса нет интернет, к некроту подключен роутер, вайвая тоже не работает, подсети у роутера и некрота разные
void
Половина компов работает, половина не может даже пингануть гугл 8.8.8.8
 Moneron 🇷🇺
Половина компов работает, половина не может даже пингануть гугл 8.8.8.8
А трейс где затыкается?
 Nickolay
Подскажите пожалуйста, бридж разделен на вланы на свитч-чипе. На этом бридже висят интерфейсы этих вланов, все вланы имеют один и тот же mac-адрес от бриджа. Это так и должно быть? Это нормально? В будущем к проблемам не приведет?
Moneron 🇷🇺
Да, нормально, нет, не приведёт
void
А у компьютера к которому я подключен все норм
 Aleksey
Ребят, простой квест но что то я туплю. Если белый IP, ничего же поднимать не надо? Ни ppoe ни туннель, просто белый IP на wan ether1, DHCP на Lan bridge , марштур на шлюз ether 1 wan , firewall NAT и все, да?
 Dmitry
Cumberbatch
Ребят, простой квест но что то я туплю. Если белый IP, ничего же поднимать не надо? Ни ppoe ни туннель, просто белый IP на wan ether1, DHCP на Lan bridge , марштур на шлюз ether 1 wan , firewall NAT и все, да?
Оставляйте Настройки по умолчанию и доставляете адрес на первый эзернет и шлюз с днс. И полетели
 Дима
Всем привет.
Топология звезда. Проброшены gre туннели, пинговать могу только главный роутер. Можно ли как то сделать так, чтобы и остальные пинговались?
Cumberbatch
На удалённых рауты на остальные через Главный и должно все быть
Anonymous
Возможно ли сделать в микротике, чтобы он днс запросы отправлял по порядку всем, а не одному?
Cumberbatch
Возможно ли сделать в микротике, чтобы он днс запросы отправлял по порядку всем, а не одному?
В случае неполучения ответа пошлёт другому
Anonymous
Да
Anonymous
Так можно сделать дать?
Anonymous
У меня один провайдера, а второй защищённой сети
Anonymous
Тогда защищенка не работает
Anonymous
А если один указать, то все норм
Дима
На удалённых рауты на остальные через Главный и должно все быть
А можно, пожалуйста, по подробней
Cumberbatch
Тогда защищенка не работает
Нет пересечений в именах? Я к тому что провайдер на yandex возвращает 77.88.8.8 допустим а защищённый так же на yandex- 192.168.1.100 например?
Anonymous
Нет, защищенка это 10.14.0.х
Anonymous
Днс провайдера начинает обрабатывать все запросы
Anonymous
Нет, в защищенке свои сайты
Anonymous
И в глобальной сети их нету
Cumberbatch
А можно, пожалуйста, по подробней
Вы хотите что бы сети за gre туннелями были доступны между собой?
Дима
Да
Cumberbatch
Нет, в защищенке свои сайты
Если оставить только днс провайдера то имена не резолвятся которые относятся к внутренним?
Cumberbatch
Да
Ну значит на центральном прописываете рауты
до сети 1 через адрес на удаленном интерфейсе гре1
до сети 2 через адрес на удаленном интерфейсе гре2
И так далее
На шлюзе сети 1 прописываете все рауты до остальных сетей через адрес на удаленном интерфейсе гре1
На шлюзе сети 2 прописываете все рауты до остальных сетей через адрес на удаленном интерфейсе гре2
И так далее
Anonymous
Да, работает только глобальная сеть
Anonymous
Если оставить только днс защищенки, то защищенка прекрасно работает
Anonymous
А глобальная уже нет
Anonymous
Все статика
Дима
Спасибо
void
С микрота неработающий комп пингуете?
Все, разобрался. Воткнут был дир300 (мать его, все истории с ним начинаются), в ван порт, как точка доступа. Свет передернуло и видимо настройки слетели(все еще под вопросом), везде интернет завелся, кроме одного компа. Предполагаю что кабель виноват или еще что
Cumberbatch
Нужно проверить конечно. Но в этом как бы и смысл нескольких днс. А что возвращает днс провайдера можно скрин Команды
nslookup <внутренний адрес> dnsoperatora
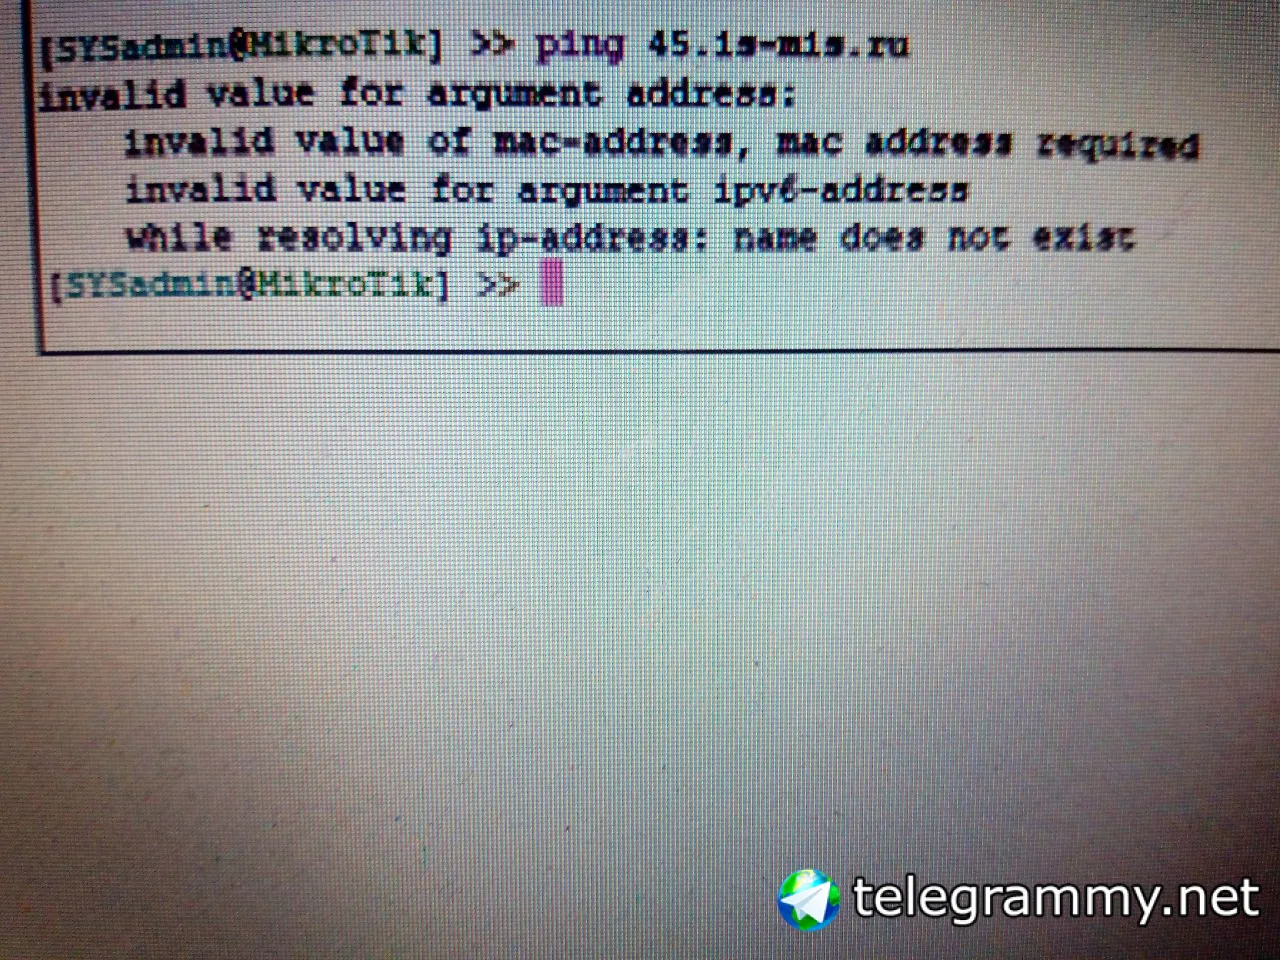 Anonymous
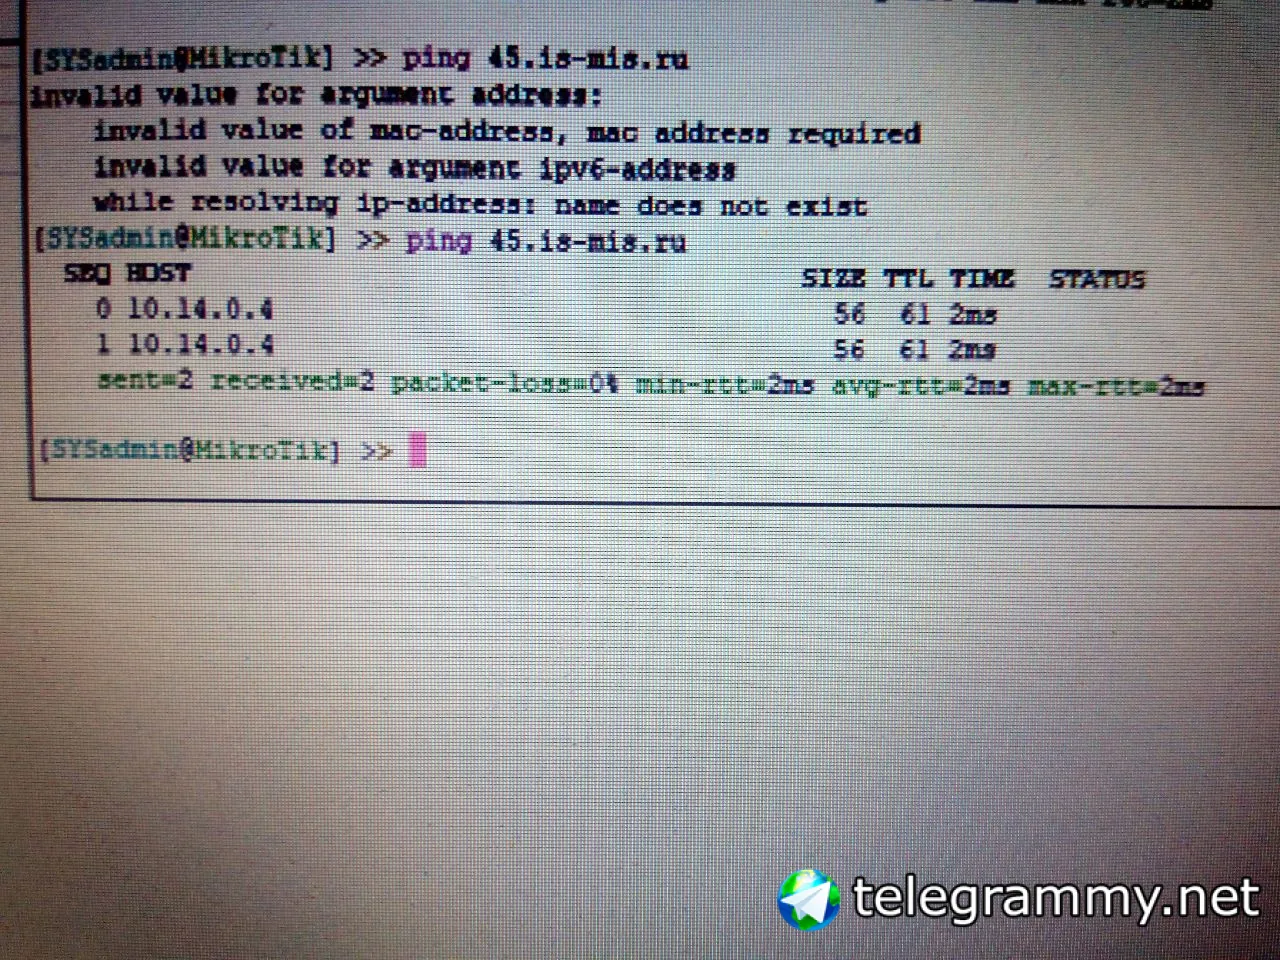 Anonymous
1. Когда несколько днс, 2. Когда днс только защищенки
Cumberbatch
1. Когда несколько днс, 2. Когда днс только защищенки
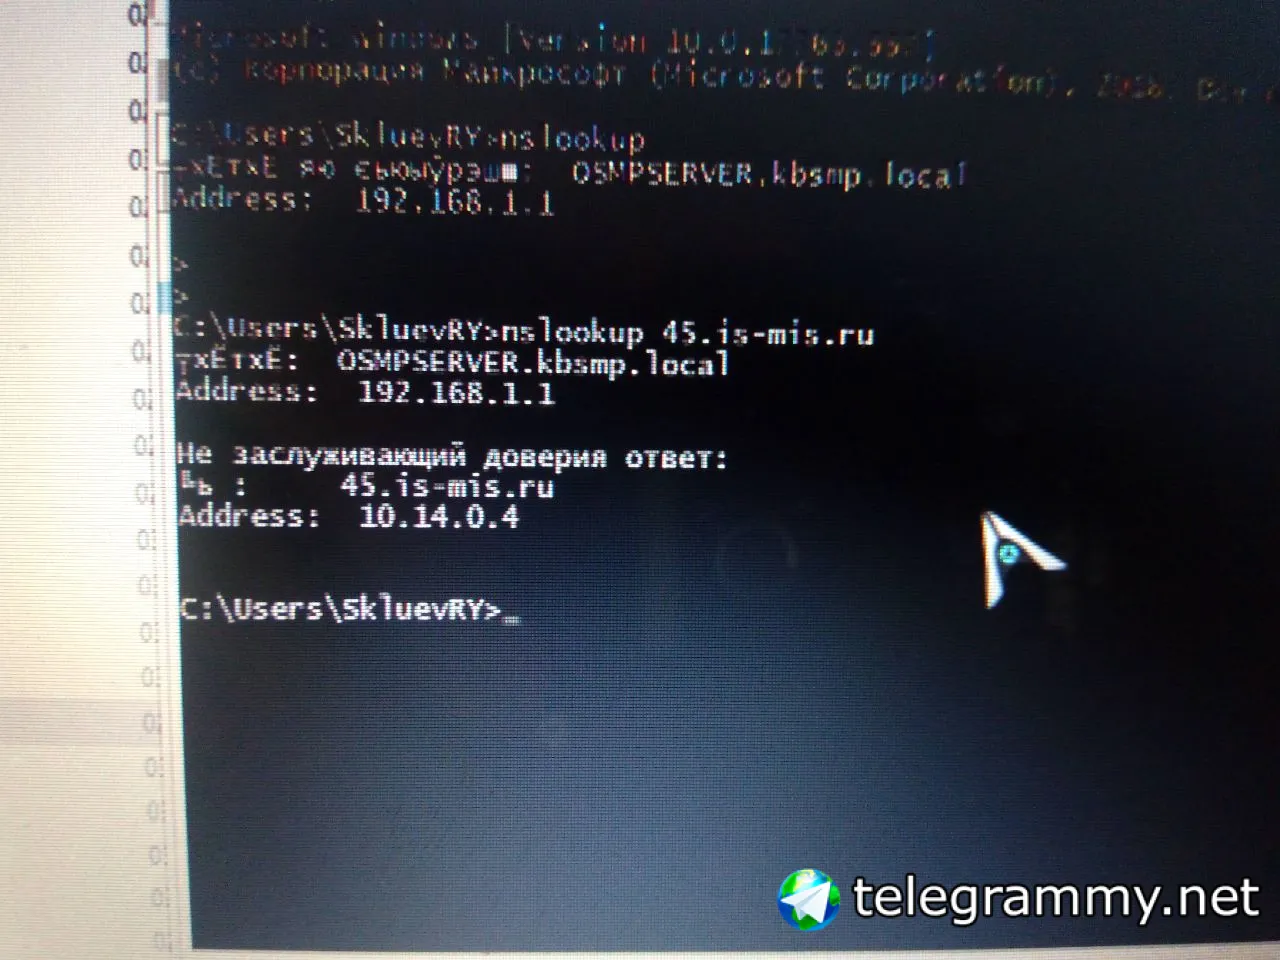
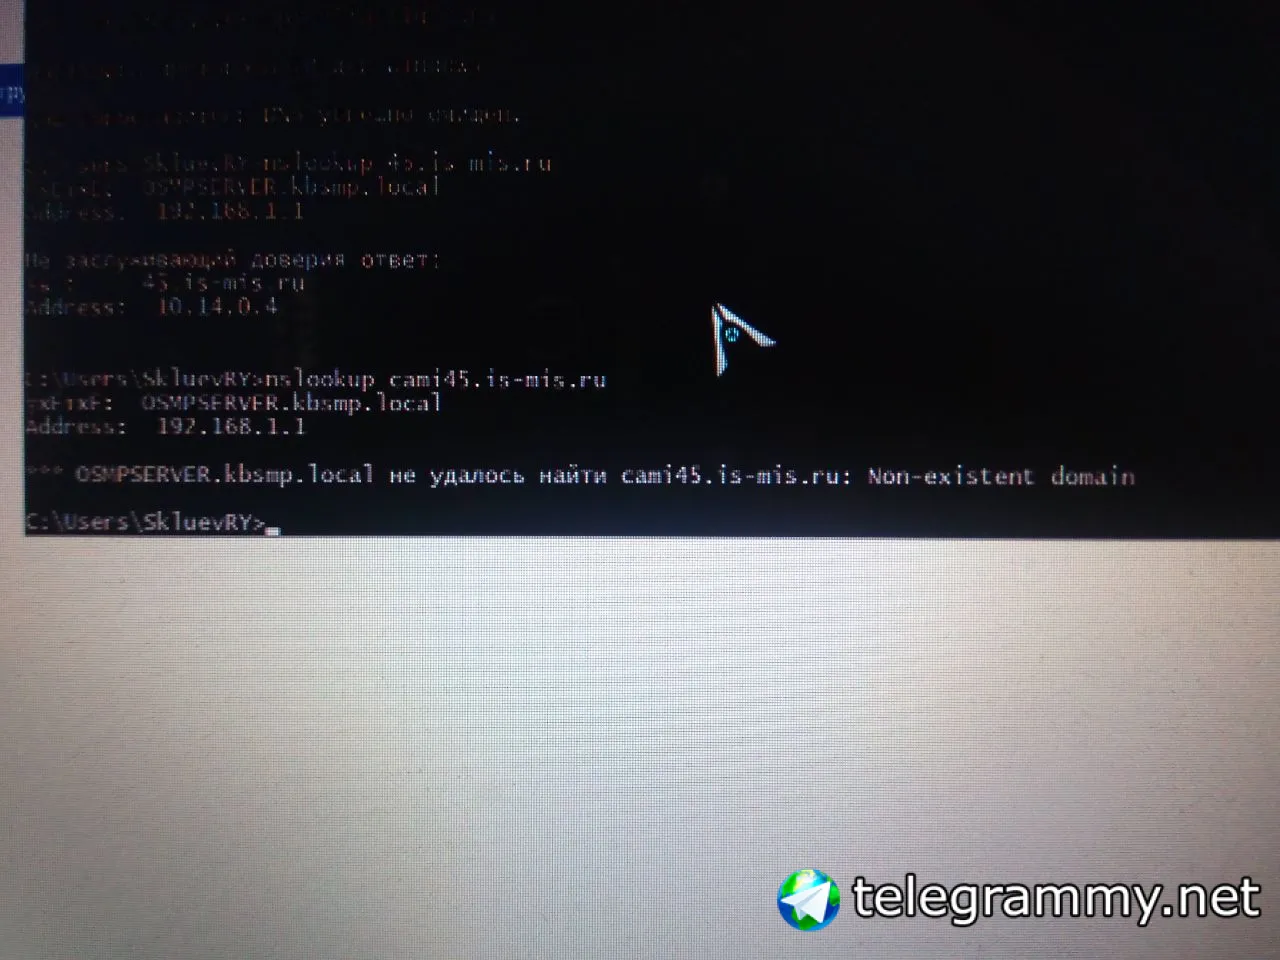
Не не. С компа
nslookup <внутреннее имя> dnsoperatora
Anonymous
Ну он контроллер домена показывает
Василий
Если оставить только днс защищенки, то защищенка прекрасно работает
Знакомая ситуация.
В моей сети есть DNS-сервер (контроллер домена Windows), он обслуживает клиентов локальной сети, на нём указаны DNS-серверы провайдера, а несколько имён хостов защищённой сети занесены в список условной пересылки, для них указан DNS-сервер из защищённой сети.
Есть ли у Вас возможность сделать так же? Или своего DNS-сервера в вашей локальной сети нету?
Cumberbatch
 Cumberbatch
Знакомая ситуация.
В моей сети есть DNS-сервер (контроллер домена Windows), он обслуживает клиентов локальной сети, на нём указаны DNS-серверы провайдера, а несколько имён хостов защищённой сети занесены в список условной пересылки, для них указан DNS-сервер из защищённой сети.
Есть ли у Вас возможность сделать так же? Или своего DNS-сервера в вашей локальной сети нету?
Rphoenix правильное предложение
https://t.me/mikrotikclub/115532
Anonymous
 Anonymous
У нас два днс
Anonymous
И у них роутер как сервер пересылки
Cumberbatch
Василий
И у них роутер как сервер пересылки
Не обязательно им иметь роутер сервером пересылки. Сделайте наоборот, чтоб роутер обращался к вашим DNS-серверам, а они - к серверам провайдера и, как условная пересылка, к серверу в защищённой сети.
 Дмитрий Тютык
Да, нормально, нет, не приведёт
Ну, можно поймать неприятность. Если пара вланов идёт разными шнурками в один и тот же коммутатор типа ДЛинк, то последний иногда сходит от этого с ума. Я так ЭрТк заставил их ДЛинк на железку поприличнее поменять