И в глобальной сети их нету
L7 фильтр на mt, который форвардит только нужные запросы в защищённый сегмент. Вечером, могу показать пример.
Или собственный dns сервер, у которого в форвардах провайдерские и dmz-ный
 Dmitry


 Anonymous
А как определить "нужные запросы"?
Anonymous
Там их 10 сайтов
Anonymous
Если в защищенке сайт smp.kurgan-med.ru
Anonymous
А в глобальной Kurgan-med.ru
Anonymous
То днс может путаться?
Dmitry
В случае использования L7 фильтров, как настроите так и будет. Там же обычный dst-nat
 Psix
Вы можете команду nslookup вторым аргументом вывести ip днс сервера провайдера?
<offtop> Где взять такие-же железные нервы? </offtop>
Dmitry
<offtop> Где взять такие-же железные нервы? </offtop>
Поработать пять лет в тех. поддержке :)
Василий
В случае использования L7 фильтров, как настроите так и будет. Там же обычный dst-nat
Для решения данной задачи L7-фильтрация выглядит "костылём", плюс необоснованное увеличение нагрузки на роутер. Единственный плюс - повышение профессионального уровня 😊
Настаиваю на реализации совета ув. Cumberbatch (т.е. и моего одновременно) 😊
Dmitry
Для решения данной задачи L7-фильтрация выглядит "костылём", плюс необоснованное увеличение нагрузки на роутер. Единственный плюс - повышение профессионального уровня 😊
Настаиваю на реализации совета ув. Cumberbatch (т.е. и моего одновременно) 😊
Здорово, но вот у вас 100+ площадок с задачей резолва 10 имён, через некий dns. В вашем случае нужно 100+ серверов, в моем ничего, кроме нормального роутера. С учётом кэширования ответа, нагрузка не такая уж и большая.
Ну сервер я таки предлагал.
 Aleksey
Я в ней уже 15... Из года в год всё хуже и хуже...
Выбить у начальства разрешение на курение травы на рабочем месте. Ну и саму траву.
Но таки любое курение это плохо и фу-фу-фу
 Nickolay
Ну, можно поймать неприятность. Если пара вланов идёт разными шнурками в один и тот же коммутатор типа ДЛинк, то последний иногда сходит от этого с ума. Я так ЭрТк заставил их ДЛинк на железку поприличнее поменять
Пока идет одним шнурком в длинк, но новый микротик скоро подъедет.
Василий
Здорово, но вот у вас 100+ площадок с задачей резолва 10 имён, через некий dns. В вашем случае нужно 100+ серверов, в моем ничего, кроме нормального роутера. С учётом кэширования ответа, нагрузка не такая уж и большая.
Ну сервер я таки предлагал.
Да, конечно. Ваш вариант хорош. Поэтому я и сказал "для решения данной задачи". В других обстоятельствах Ваш совет может выглядеть наилучшим.
Я всего лишь опасаюсь, что автор вопроса сейчас начнёт долго и трудно ковырять L7, хотя мог бы легко и быстро (и красиво) реализовать условную пересылку на своих серверах.
Dmitry
Да, конечно. Ваш вариант хорош. Поэтому я и сказал "для решения данной задачи". В других обстоятельствах Ваш совет может выглядеть наилучшим.
Я всего лишь опасаюсь, что автор вопроса сейчас начнёт долго и трудно ковырять L7, хотя мог бы легко и быстро (и красиво) реализовать условную пересылку на своих серверах.
У него их нет, у него два провайдерские + выданный свыше dmz-ный, если я правильно понял.
Василий
У нас два днс
Вот это сообщение и следующее за ним я воспринял, как указание на наличие двух подконтрольных автору вопроса DNS-серверов.
Anonymous
У нас есть два локальных домена
Василий
У нас есть два локальных домена
Два домена или два контроллера домена?
Впрочем, это не принципиально. Надеюсь, Вы поняли, что делать, да?
Anonymous
А сделать, чтобы он опрашивал все имеющиеся днс не получится?
Dmitry
У нас есть два локальных домена
Полностью нарисуйте схему, где микротик, где серверы, как должны ходить резолвы.
Тимофей🗿
Кто знает как лечить такую штуку?
interface,warning ether4: bridge port received packet with own address as source address (cc:2d:e0:b3:a1:84), probably loop
Anonymous
Полностью нарисуйте схему, где микротик, где серверы, как должны ходить резолвы.
Я, кажется, понял в чем проблема. В глобальной сети есть некоторые сайты на одном домене из защищенки, на них и не работает. А которых нету, то те прекрасно работают и так
Anonymous
Я отключил wan интерфейс и все сайты из защищенки заработали сразу с 3 днс
Anonymous
Больше ничего не менял
Dmitry
Я отключил wan интерфейс и все сайты из защищенки заработали сразу с 3 днс
Здорово, а в inet то как ходить? Или сейчас даже обычные запросы, для незащищенного сегмента нормально резолвятся?
Dmitry
Кто знает как лечить такую штуку?
interface,warning ether4: bridge port received packet with own address as source address (cc:2d:e0:b3:a1:84), probably loop
Зависит от того есть ли у вас петля по факту или нет
Тимофей🗿
Зависит от того есть ли у вас петля по факту или нет
По факту нет. Когда она есть по другому ругается
Dmitry
По факту нет. Когда она есть по другому ругается
Ну тогда, для начала обновиться до stable - там были фиксы в эту сторону. Но мне кажется, что не все так просто :)
Anonymous
Здорово, а в inet то как ходить? Или сейчас даже обычные запросы, для незащищенного сегмента нормально резолвятся?
Я прописал эти сайты статикой
Anonymous
Или это не правильно?
Dmitry
Или это не правильно?
Можно и так, если работает. Опять таки, обратите внимание на описание regexp в wiki для ip dns
Василий
Я отключил wan интерфейс и все сайты из защищенки заработали сразу с 3 днс
"Отключил wan интерфейс"...
Это круто!
Впрочем, вижу, что проблему Вы осознаёте теперь гораздо лучше, чем прежде. Без шуток. Но не полностью. Продолжайте.
Anonymous
Защищенка в одной сети с локалкой
Dmitry
Защищенка в одной сети с локалкой
Это все уже поняли. Рисуйте схему - если хотите других ответов. Если сейчас все работает и вас не пугает поддержка списка статических записей на MT dns - то ок, считаем проблему закрытой.
Anonymous
Cmd -> ping -a 10.14.0.x (любой нужный айпи в защищенке)
Anonymous
Зависло на 10 сек
Anonymous
Написал странное название для адреса
Anonymous
Но появилась зона прямого прослушивания для этой сети на микротике и все заработало
Anonymous
Значит, реальное название сайта на том днс было не то, что писал?
 Moneron 🇷🇺
Уважаемый Rphoenix , не флудите, пожалуйста. Пишите одним сообщением.
Cumberbatch
Dmitry
#script
В качестве итога по DNS - мой конфиг для форварда DNS запросов средствами MT:
# L7
/ip firewall layer7-protocol add comment="DNS Forward - DMZ Servers" name=DNS-FLTR-01 regexp=".*corp-ext.ru.\?|.*corp-int.ru.\?|.*corp-ext34.ru.\?"
/ip firewall layer7-protocol add comment="DNS Forward - Drop queries of int-view to external NS" name=DNS-FLTR-02 regexp=".*corp-int.ru.\?"
# MANGLE
# alst-LOCAL-ALIAS = address-list for router's interfaces aliases to local networks;
# alst-LOCAL-NETS = address-list for local networks;
# alst-REMOTE-NETS = address-list for remote networks, which DMZ-segment is included in.
/ip firewall mangle add action=mark-connection chain=prerouting comment="Mark DNS queries for hosts of int-view" connection-state=new dst-address-list=alst-LOCAL-ALIAS dst-port=53 layer7-protocol=DNS-FLTR-01 new-connection-mark=dns-forward protocol=udp src-address-list=alst-LOCAL-NETS
/ip firewall mangle add action=mark-connection chain=output comment="DNS Forward - Drop queries to int-view to external NS" connection-state=new dst-address-list=!alst-REMOTE-NETS dst-port=53 layer7-protocol=DNS-FLTR-02 new-connection-mark=dns-drop protocol=udp src-address-list=!alst-LOCAL-ALIAS
# NAT (should use prob here if there is more than one server in int-view`)
/ip firewall nat add action=dst-nat chain=dstnat comment="DST-NAT for Local DNS-queries" connection-mark=dns-forward to-addresses=<IP-DMZ-DNS1>
# OUTPUT (don't ask int-view from external interfaces to external NS, to avoid dns-spoiling & negative caching)
/ip firewall filter add action=drop chain=output comment="Disable DNS-forward to external NS" connection-mark=dns-drop
# DNS
# Initial device configuration contains:
- static entries with google NS (8.8.8.8, 8.8.4.4) AND
- use-peer-dns=yes for external connection with 'dynamic wan' OR
- static entries of ISP's name-servers before google ones with 'static wan'
Dmitry
Все на "плохом птичьем", потому что переводить лень.
 Цукерберг
Привет человек из Самары
Anonymous
@toha_barba будет жить. Поприветствуем!
Dilmurod
Привет все участникам группы! Не могли бы помочь или подсказать как настроить получения динамического ip по pppoe на микротик.
Cumberbatch
Привет все участникам группы! Не могли бы помочь или подсказать как настроить получения динамического ip по pppoe на микротик.
Так он и так должен автоматом получать
Dilmurod
не получает. или я неправильно сделал. когда добавляю юзера и на Secret Указываю вручныю local range and remote range тогда работат. если убераю remote range IP выдает 720 ошибку (
Cumberbatch
не получает. или я неправильно сделал. когда добавляю юзера и на Secret Указываю вручныю local range and remote range тогда работат. если убераю remote range IP выдает 720 ошибку (
У вас клиент? Вы от провайдера хотите получить?
Dilmurod
нет у меня не клиент. Я клиентам хочу по пппое дават сервис.
Anonymous
... будет жить. Поприветствуем!
 Чиркин
нет у меня не клиент. Я клиентам хочу по пппое дават сервис.
Вам нужно под каждого клиента прописывать жёстко адреса либо указать в профиле пулы для выдачи клиентам
Dilmurod
Вам нужно под каждого клиента прописывать жёстко адреса либо указать в профиле пулы для выдачи клиентам
а есть интсрукция как это сделать
Dilmurod
или ссылка где можно подробно изучить
Чиркин
Все на wiki
Cumberbatch
или ссылка где можно подробно изучить
https://wiki.mikrotik.com/wiki/Manual%3AInterface/PPPoE
Dilmurod
спасибо
GriF
Доброго дня, коллеги.
Настраиваю IPsec ikev2 site to site
v6.45.1.
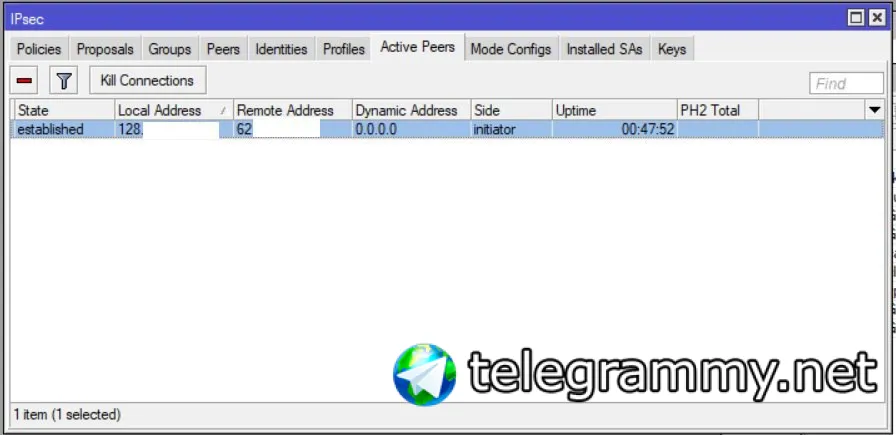
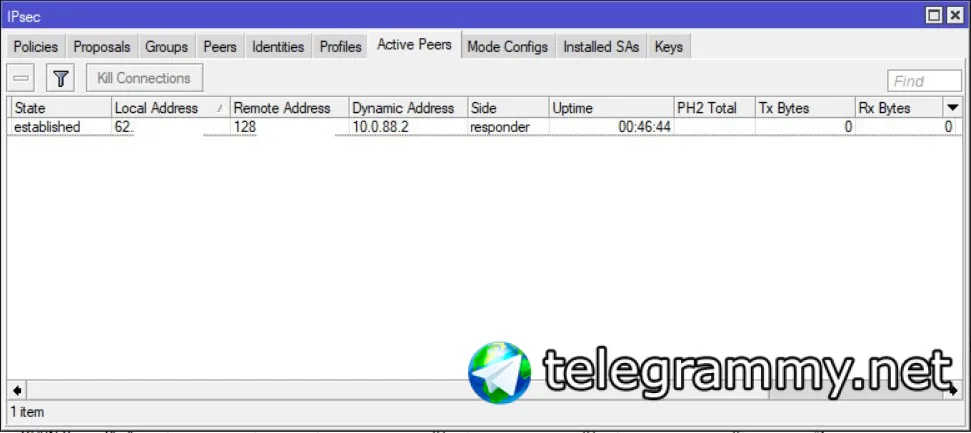
Туннель успешно создается, не рвется. Но есть проблема: на клиенте (микрот инициатор) не появляется на туннеле IP-адрес (который Dynamic address), который при подключении присваивается микротом-сервером-VPN
Для наглядности прикладываю скриншоты. С винды и андрюши прекрасно клиенты цепляются и адрес получают. Не подскажете в какую сторону копать? 🙁
GriF
 GriF
 GriF
И ещё, у сервера белый адрес, у микрота-клиента серый
Moneron 🇷🇺
Тут лучше Никиту @tarikin позвать
 Yakov
он что-то говорил про Бали и новую доску, думаю можно не докричаться ))))
GriF
После и по его презентации и начал настраивать и в тупик зашёл (
Nickolay
Там у него в презентации про site-to-site ничего не было
Nickolay
Это только будет на московском муме
GriF
Верно, но пробовать надо )
Nickolay
Тогда по вики лучше
Nickolay
Я по вики настраивал, но у меня везде политики руками прописаны.
Cumberbatch
У инициатора нет в вашем случае?
GriF
Именно
GriF
В вашем случае инициатор за публичным адресом?
Cumberbatch
В вашем случае инициатор за публичным адресом?
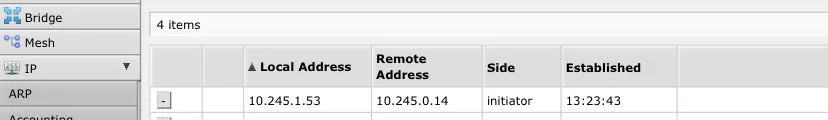
У меня внутри транспортной сети сделан IKEv2
Василий
Кто учился у Максима Бусова, какие ваши впечатления?
 Vlad
 😷Драничек
 Андрей
нстройка через веб?? Не по нашему ))
А винбокс через эмуляторы на маке запускать, по вашему лучше? :)