Alex


😊 Да, дают /64 для дома хватает, мягко говоря, с лихвой.
Anonymous
Даже холодильнику и кофеварке по айпишнеку.
Artur
Кто знает статью где DSCP для чайников разжевывается?
Cumberbatch
Кто знает статью где DSCP для чайников разжевывается?
https://linkmeup.gitbook.io/sdsm/15.-qos
Artur
Не до конца понимаю сути.
В моем понимании это просто заголовок в IP пакете (число от 0 до 63) работает на L3 уровне и все устройства на пути следования пакета видят этот заголовок но по умолчанию им на него пофиг.
Как то только мы на маршрутизаторе скажем вот такой DSCP и ты крутой вот тебе приоритет, то он будет проходить по настроенным ему правилам на данном утсройстве.
Я правильно понимаю?
Artur
Да
Тогда получается что DSCP должен быть прописан и настроен на всех маршрутизаторах которые он проходит, иначе смысл теряется?
 Moneron 🇷🇺
Да, только не dscp, а обработка по dscp на роутерах
 Dmitrii
я так понимаю, что не до самого конца, а можно на бордере терминировать DSCP, ручками выделив ему лучшую и большую полосу?
 Dmitry
Не до конца понимаю сути.
В моем понимании это просто заголовок в IP пакете (число от 0 до 63) работает на L3 уровне и все устройства на пути следования пакета видят этот заголовок но по умолчанию им на него пофиг.
Как то только мы на маршрутизаторе скажем вот такой DSCP и ты крутой вот тебе приоритет, то он будет проходить по настроенным ему правилам на данном утсройстве.
Я правильно понимаю?
по умолчанию - зависит от вендора и его реализации работы с аппаратными очередями
Dmitry
не по-умолчанию - возможна обработка/смена меток маршрутизатором
Artur
Спасибо
Anonymous
Просто на все dscp по умолчанию на 0-63 одинаковый приоритет, отсюда это "всем пофег"
Moneron 🇷🇺
Ну да, это всё best effort бай дефолт
 Psix
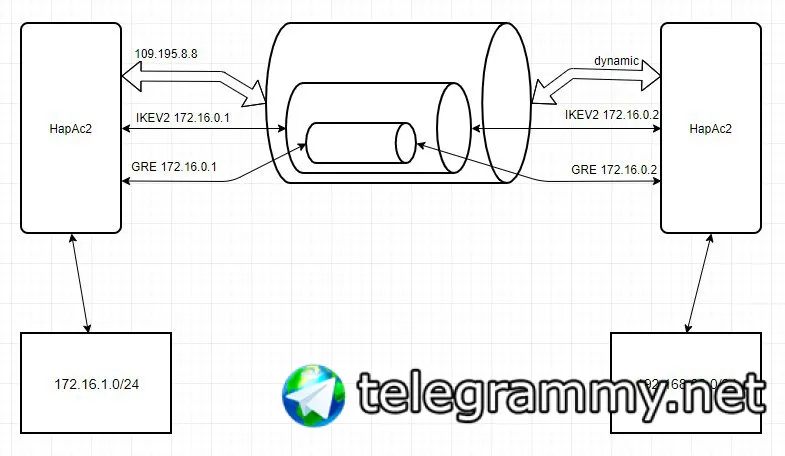
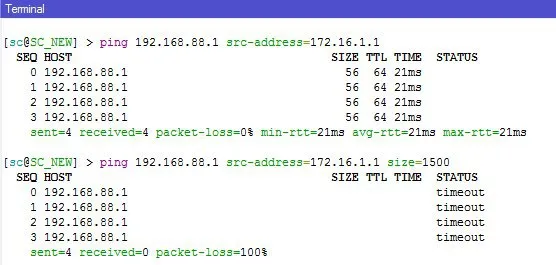
Господа, прошу помощи с ikev2: 2 микротика hap ac2 и hex. Hap - сервер, hex - клиент. Нужно сделать банальный vpn: за сервером 172.16.1.0/24, за клиентом 192.168.88.0/24. На сервере создан bridge с 172.16.0.1/24, клиенту выдаётся 172.16.0.2 и маршрут 172.16.0.0/24, пинг туда-сюда идёт (172.16.0.1<->172.16.0.2). Тут возникает 2 проблемы: первая - маршруты в удалённую сеть через 172.24.0.X не создаются, и вторая - пинг с размером пакета больше mtu не проходит. Первую проблему решаю с помощью GRE туннеля, вторую вообще решить не получается. При этом пинги из первой сети 192.168.88.0/24 к 172.16.1.0/24 проходят при любом размере пакета, но задержки огромные, вплоть до 700мс.
Нарисовать схему или так понятно? Что-то надо уточнить? Помогите, пожалуйста!
 Старцев Андрей
/rules@MissRose_bot
Cumberbatch
Вот небольшой перечень изменений ROS 7.
Доступна первая BETA версия #MikroTik #RouterOS 7.
• Основные доступные изменения:
• Новое ядро Linux -- 4.14.131 (ранее 3.3.5)
•• версия 4.14.131 относится к LTS ветке
•• появилась поддержка тунелей OpenVPN поверх UDP
• Новый режим Quick Set: Home Mesh (?)
• Появился пункт IP -> Torrent
• Значительные изменения в маршрутизации
•• Изменены флаги маршрутов (к примеру, маршруты полученные по DHCP теперь не S (static), а d (DHCP)
•• OSPF и OSPFv3 объединены в один пункт, версия указывается при создании instance
•• Увеличение производительности при работе с большим количеством маршрутов
•• В выводе команды /routing/stats/process/print можно посмотреть статистику по RIB и FIB
• Изменения в синтаксисе CLI (/ipv6 address add ... -> /ipv6/address/add ...)
• Используется один пакет RouterOS без возможности отключения функционала по пакетам
• NTP клиент и сервер объединены
=====================================================
Конечно же не стоит сразу ставить её на все ваши устройства на "боевой" сети, но потестировать можно.
Всё же это публичное тестирование, поэтому прежде всего разработчики ожидают тестирования оборудования на новой версии в различных вариантах использования всеми желающими для поиска потенциальных багов.
DO NOT USE IT FOR ANYTHING IMPORTANT, THIS RELEASE IS STRICTLY FOR TESTING AND DOES CONTAIN BUGS.
 Nikita
Moneron 🇷🇺
Я бы выгрузил циклом :foreach
Cumberbatch
#script
Экспорт / Импорт сертификатов
https://t.me/mikrotikclub/127592
Cumberbatch
 Psix
Ну создайте политики не /32 а на сети /24 и тогда не нужно гре и отдельных маршрутов.
какую сеть прописывать в политиках? 172.16.0.0/24 или 172.16.1.0/24 и 192.168.88.0/24?
Cumberbatch
какую сеть прописывать в политиках? 172.16.0.0/24 или 172.16.1.0/24 и 192.168.88.0/24?
172.16.1.0/24 - 192.168.88.0/24
Dmitrich
ребята подскажите - а если mtcna просрочен, то для mtcre уже не годится и надо пересдавать?
 Yakov
ребята подскажите - а если mtcna просрочен, то для mtcre уже не годится и надо пересдавать?
нет, наличие mtcna достаточно, продлевать протухший не надо
Dmitrich
спасибо
Bomberman
салют всем!
кто скажет из-за чего такое?
14:11:35 ipsec,info respond new phase 1 (Identity Protection): 1.1.1.1[500]<=>2.2.2.2[500]
14:11:36 ipsec,info the packet is retransmitted by 2.2.2.2[500].
14:11:37 ipsec,info the packet is retransmitted by 2.2.2.2[500].
14:11:40 ipsec,info the packet is retransmitted by 2.2.2.2[500]
 Vassiliy
ребята подскажите - а если mtcna просрочен, то для mtcre уже не годится и надо пересдавать?
но если захочешь сдать любой инженерный, без действующего MTCNA - не будет допуска к следующим экзаменам
Moneron 🇷🇺
ребята подскажите - а если mtcna просрочен, то для mtcre уже не годится и надо пересдавать?
Но если у нас учились (а если мне не изменяет память — у нас), то можете прийти и бесплатно пересдать.
Moneron 🇷🇺
Dmitrich
то есть по итогу сдавать 2 экзамена? или перед началом обучения сдавать?
Moneron 🇷🇺
то есть по итогу сдавать 2 экзамена? или перед началом обучения сдавать?
Договариваетесь с организаторами, приходите в 4-й день МТЦНА и сдаёте с группой
Dmitrich
а. понял
Moneron 🇷🇺
расскажите, а то мне так сказали
Важно наличие сертификата, а не актуальность. Т.е. можно сдать мтцна, а через 4 года сдать мтцре спокойно.
Vassiliy
о как, а я продлевал перед трафик контролом, считал что нельзя без него 🤷🏻♂️
Dmitrich
опять я не понял. то есть если я не хочу продлевать мтцна а просто сдать мтцре мне его не обязательно сдавать?
Bomberman
опять я не понял. то есть если я не хочу продлевать мтцна а просто сдать мтцре мне его не обязательно сдавать?
можно с истекшим MTCNA сдать MTCRE
 😷Драничек
опять я не понял. то есть если я не хочу продлевать мтцна а просто сдать мтцре мне его не обязательно сдавать?
Верно. Мне так сказали организаторы
Psix
172.16.1.0/24 - 192.168.88.0/24
Cоздал по единственной политике на каждой стороне: на сервере src 172.16.1.0/24, dst 192.168.88.0/24, отметил галку тунель, выбрал proposal; на клиенте src 192.168.88.0/24, dst 172.16.1.0/24, отметил галку тунель, выбрал proposal. Туннель поднялся, state established, пинги не идут: на сервере ping 192.168.88.1 src-address=172.16.1.1; на клиенте ping 172.16.1.1 src-address=192.168.88.1
Psix
На клиенте в статусе политики пишет SA src. address 0.0.0.0. Это нормально?
Cumberbatch
На клиенте в статусе политики пишет SA src. address 0.0.0.0. Это нормально?
Покажите /ip ipsec exp
Максим
 Bomberman
Максим
😷Драничек
салют всем!
кто скажет из-за чего такое?
14:11:35 ipsec,info respond new phase 1 (Identity Protection): 1.1.1.1[500]<=>2.2.2.2[500]
14:11:36 ipsec,info the packet is retransmitted by 2.2.2.2[500].
14:11:37 ipsec,info the packet is retransmitted by 2.2.2.2[500].
14:11:40 ipsec,info the packet is retransmitted by 2.2.2.2[500]
Такое ощущение, что пытается второй айписек установить
Bomberman
Такое ощущение, что пытается второй айписек установить
с телефона всё ОК, взлетает без проблем
Cumberbatch
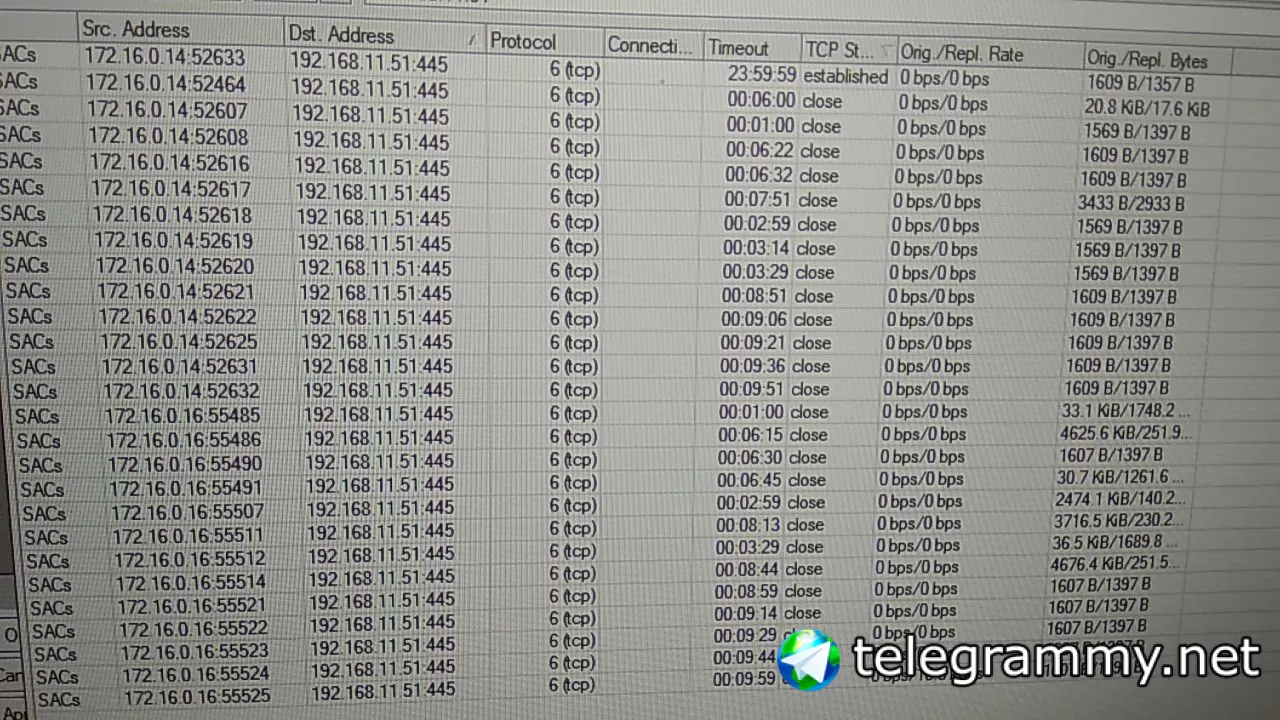
Добрый день. Не могу сооброзить... Хочу подключиться к шаре за натом с нескольких адресов... Но established только один... И соответственно только 1 соединение к шаре... Как победить?
Вроде с 16 тоже с статусе есть переданные пакеты и трафик
Bomberman
Добрый день. Не могу сооброзить... Хочу подключиться к шаре за натом с нескольких адресов... Но established только один... И соответственно только 1 соединение к шаре... Как победить?
а чем вызвано использование в этом случае NAT?
Moneron 🇷🇺
Cumberbatch
с ноута на 10ке с другого прова
Телефон отключите и Виндой попробуйте. Если нет. То логи
Psix
Делайте change-mss для tcp
/ip firewall mangle
add action=change-mss chain=forward src-address=172.16.1.0/24 ipsec-policy=in,ipsec new-mss=1348 passthrough=yes protocol=tcp tcp-flags=syn tcp-mss=!0-1348
add action=change-mss chain=forward dst-address=172.16.1.0/24 ipsec-policy=out,ipsec new-mss=1348 passthrough=yes protocol=tcp tcp-flags=syn tcp-mss=!0-1348
Psix
 Максим
Это не коннтрек их закрывает. Разбирайтесь с клиентом либо с сервером
Ограничение серверов от всего шлака внутри локальной сети.
Похоже вылавил закономерность... Похоже не микрот. Такая ситуация только с терминалов с накатоным патчем блокировки шифровальщика на server 2008... На 2012 таких проблем нет... Копаю дальше...
Bomberman
Два подключения с одного адреса у вас?
При чём, на другую точку, на которой аж 4 прова всё отлично подключается...
 Mike
шалом!
 Vasily
всем привет mikrotik wap lte kit и yota для смартфона у кого ни буть сейчас работает ?
вроде все сделал правильно мтс и мегафон работает на обычных тарифах и yota не хочет
P