 Moneron 🇷🇺

 Moneron 🇷🇺
 Влад
 😷Драничек
Господа, а чем можно померить скорость канала еще, кроме btest, если на концах из устройств только МТ?
Moneron 🇷🇺
Traffic generator
 Vasily
Moneron 🇷🇺
Воу! Поделитесь?
 Ettercap
Igor
Может у него модем не родной
 Nickolay
Воу! Поделитесь?
Если там r11e-lte то возможно вот так: Для просмотра текущего imei :
- AT*MRD_IMEI=R
Для смены imei на R11e-LTE :
- Удаляем текущий imei командой AT*MRD_IMEI=D
- Прописываем новый в формате AT*MRD_IMEI=W,0101,11JAN1970,000000000000000
Команды вводим через терминал например
- /interface lte at-chat lte1 input="AT*MRD_IMEI=R"
 fghtr5
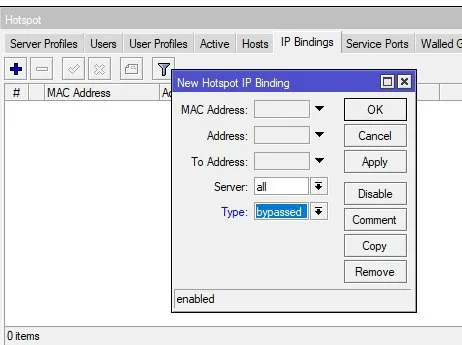
Подскажите пожалуйста. Есть терминальный сервер в бридже, порт проброшен наружу. Настраиваю включаю хотспот на бридж, доступ к терминальнику пропадает. ТЗ такое: настроить хотспот для локалки, и что бы при этом терминальник работал.
fghtr5
В Walled Garden нужно правило для терминальника добавлять?
Moneron 🇷🇺
воллед гарден — это ресурсы, доступные с хотспота без авторизации. Немного не то
fghtr5
 oalh
/rules@MissRose_bot
😷Драничек
Коллеги, где-нибудь на МТ отражается информация о последнем подключении l2tp-клиента, если аутентификация настроена через радиус? Кроме логов, естественно
 Dmitry
ИМХО нет
 Стас
но вы можете настроить, что бы писало)
😷Драничек
Да скриптом-то можно UP|DOWN фиксировать, но задача в том, чтобы найти уже подключавшегося клиента)) Буду копать логи винды
 Пётр
Доброго дня! Подскажите, а если я с микротика на микротик через pptp туннель (без NAT) передаю пакет промаркированный через mangle маркировка теряется, или сохраняется? Второй микротик её видит?
 Pasha
мангл дропается когда пакет уходит с out интерфейса
Vitaliy
Доброго дня! Подскажите, а если я с микротика на микротик через pptp туннель (без NAT) передаю пакет промаркированный через mangle маркировка теряется, или сохраняется? Второй микротик её видит?
Не видит, маркировка это внутреннее состояние пакета и в сети оно нигде не сохраняется.
Пётр
Понял, спасибо?
Пётр
Спасибо!)
Cumberbatch
Пётр
Через prerouting "mark routing"
Pasha
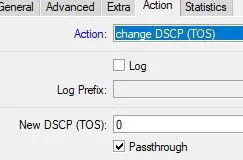
понятно, что dscp докатится до других коробок. но на исходной это разве с помощью mangle делается?
Cumberbatch
Dmitry
понятно, что dscp докатится до других коробок. но на исходной это разве с помощью mangle делается?
Additionally, the mangle facility is used to modify some fields in the IP header, like TOS (DSCP) and TTL fields.
https://wiki.mikrotik.com/wiki/Manual:IP/Firewall/Mangle
Pasha
 Raul
Возможно кому нибудь пригодиться скрипт для добавления интерфейса во все VLAN на CRS3XX в tagged в interface bridge vlan.
# если нужно добавить 1 интерфейс во все VLAN
# укажите интерфейс, который нужно добавить во все vlan
:global Interface ether1 ;
# если нужно поставить pvid=1 + принимать tagged и untagged + отключить ingress-filtering на этих портах, то уберите # на следующей строке.
# /interface bridge port set pvid=1 frame-types=admit-all ingress-filtering=no [find interface=[/interface ethernet get value-name=name [find default-name=$Interface]]]
:foreach oldtag in=[/interface bridge vlan find dynamic=no] do={
:global tagged [/interface bridge vlan get value-name=tagged number=$oldtag];
:global newtag "";
:global bool 0;
:foreach k in=$tagged do={ if ($bool = 0) do={
:set newtag [:tostr $k]; :set bool 1; } else={
:set newtag (newtag . "," . ([:tostr $k])); } }
:set newtag (newtag . "," . $Interface);do {interface bridge vlan set tagged=$newtag number=$oldtag} on-error={}
}
--------------------
# если нужно добавить несколько интерфейсов, которые идут подряд во все VLAN(например с ether17 по ether24)
# укажите с какого, по какой интерфейс добавить во все vlan.
for i from=17 to=24 do={
:global Interface ("ether" . $i);
# если нужно поставить pvid=1 + принимать tagged и untagged + отключить ingress-filtering на этих портах, то уберите # на следующей строке.
# /interface bridge port set pvid=1 frame-types=admit-all ingress-filtering=no [find interface=[/interface ethernet get value-name=name [find default-name=$Interface]]]
:foreach oldtag in=[/interface bridge vlan find dynamic=no] do={
:global tagged [/interface bridge vlan get value-name=tagged number=$oldtag];
:global newtag "";
:global bool 0;
:foreach k in=$tagged do={ if ($bool = 0) do={
:set newtag [:tostr $k]; :set bool 1; } else={
:set newtag (newtag . "," . ([:tostr $k])); } }
:set newtag (newtag . "," . $Interface);do {interface bridge vlan set tagged=$newtag number=$oldtag} on-error={}
}
}
#Script #CRS3XX
fish
маршрута нет
fish
Что есть правильно в вашем понимании? на обих сторонах знают о сетях другой стороны?
Bomberman
Ды
Cumberbatch
https://wiki.mikrotik.com/wiki/Manual:Interface/L2TP#Site-to-Site_L2TP
Vladimir
Тривиальная задача требует многострочного скрипта.
Vladimir
Это ж везде делается в одну команду.
Vladimir
А можно пример?
Ну в две команды
int range gi 1/0/1-10
switchport trunk allowed vlan add 10, 50-80, 88, 666
Cumberbatch
Ну в две команды
int range gi 1/0/1-10
switchport trunk allowed vlan add 10, 50-80, 88, 666
/interface bridge vlan
add bridge=bridge1 tagged=ether1 untagged=ether2,ether3 vlan-ids=20,30
Vladimir
а скрипт тогда зачем?
Cumberbatch
/interface bridge vlan
add bridge=bridge1 tagged=ether1 untagged=ether2,ether3 vlan-ids=20,30
Диапазона конечно нет для интерфейсов. И то не в курсе. Может и есть
Vladimir
А фиг знает
вопрос имею - vlan-ids=20,30 что значит? Как-то антег и два влана вводят меня в ступор
Cumberbatch
вопрос имею - vlan-ids=20,30 что значит? Как-то антег и два влана вводят меня в ступор
Да когда untagged есть уточнение.
Do NOT use multiple VLAN IDs on access ports. This will unintentionally allow both VLAN20 and VLAN30 on both access ports. In the example above, ether3 is supposed to set a VLAN tag for all ingress packets to use VLAN30 (since PVID=30), but this does not limit the allowed VLANs on this port when VLANs are being sent out through this port. The bridge VLAN table is responsible for deciding whether a VLAN is allowed to be sent through a specific port or not. The entry above specifies that both VLAN20 and VLAN30 is allowed to be sent out through ether2 and ether3 and on top of that the entry specifies that packets should be sent out without a VLAN tag (packets are sent out as untagged packets). As a result you may create a packet leak from VLANs to ports that are not even supposed to receive such traffic, see the image below.
Vladimir
щас вот нашел и прочитал
Vladimir
а вот в cisco-like так в принципе не сделать - потому что не получится одной строчкой сконфигурировать и аксес, и транк-порты.
Cumberbatch
😄
Vladimir
ну, говорю ж, синтаксис у свитча микротика слишком прямолинейный
 Nikita
коллеги: в чем разница между MikroTik LtAP mini LTE kit и 4G kit ?
Cumberbatch
Nikita
4g для US ведь?
 Kirilka
 Innokentiy
д
Alex
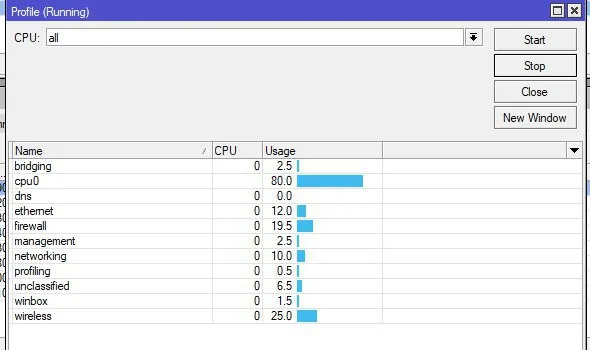
Подскажите пожалуйста, почему при запуске на телефоне SpeedTest у моего hAP CPU прогружается резко с 10% до 70% и выше? Как узнать что это и пофиксить?
Andrew
Посмотреть что грузит процессор через profile, в момент теста
Alex
Ж-) CPU0 грузит....
Alex
 Andrew
Alex
Только что убедился что да.
Alex
При хорошей загрузке канала (у меня 600Mb/s) CPU под потолок загружает
Andrew
Может он не вывозит)
Nikita
Alex
Как я понимаю в Firewall? Он там у меня есть.
Kirilka
в /capsman security - параметр group-encryption вроде как необязателен. Что происходит, когда он не указан?
👣Aлександр ️
 Dmitriy
Добрый вечер. А кто подскажет как использовать статические записи в днс на микротике? Нужные записи сделал, на клиенте прописан днс микротика, если через nslookup спросить, то из имени возвращается адрес, а если через ping <host> то не возвращается и пинг не ходит. Собственно и приложения не видят хост.