 Andrey


Необходимо объединить 2 точки с внутренней адресацией каждой без nat между сетей
Текущий вариант работает на ipip и натиться локальный трафик, хоть в правиле Nat указано кроме данных сетей.
Andrey
В чем такой негатив к eoip?
 Геннадий
этот протокол надо использовать ТОЛЬКО если вы точно знаете, зачем его применяете.
 Aleksey
Геннадий
даже циско говорит, маршрутизируйте... даже вланы
Cumberbatch
Необходимо объединить 2 точки с внутренней адресацией каждой без nat между сетей
Текущий вариант работает на ipip и натиться локальный трафик, хоть в правиле Nat указано кроме данных сетей.
Осталось настроить маршрутизацию и отключить маскарад кроме что выходит через провайдера
Геннадий
даже в 1й сети... локальной
Andrey
Маршруты есть, роутинг тоже
При ipip у туннеля есть свой адрес на обоих сторонах. В феврале указывал чтобы локальный траффик не натился, но когда клиенты подключаются к астеру в другой сети, то имеют IP адрес шлюза с диапазоном портов.
В этом варианте при переключении на резервный канал зависают сессии со старым адресом туннеля
Vitaliy
В чем такой негатив к eoip?
Если будет L2 бридж, то у тебя и с dhcp проблемы будут - чужой dhcp может ответить. Не уверен, что это решаемо.
Bomberman
Маршруты есть, роутинг тоже
При ipip у туннеля есть свой адрес на обоих сторонах. В феврале указывал чтобы локальный траффик не натился, но когда клиенты подключаются к астеру в другой сети, то имеют IP адрес шлюза с диапазоном портов.
В этом варианте при переключении на резервный канал зависают сессии со старым адресом туннеля
я так понял, что адресация разная у разных микротов?
Геннадий
Если будет L2 бридж, то у тебя и с dhcp проблемы будут - чужой dhcp может ответить. Не уверен, что это решаемо.
это решаемо, на уровня свитчинга.
но все броадкасты... по сети... по туннелю...
Геннадий
ох, хватит его отговаривать, пусть попробует... через неделю приползет просить помощи избавиться от этого Г
Andrey
Dhcp просто блочиться на исходящих на каждом микротике
Andrey
Это не проблема, шифрование у eoip тоже есть
Andrey
))
Геннадий
Dhcp просто блочиться на исходящих на каждом микротике
ты понимаешь, что ходит у тебя в сети на l2 уровне?
Andrey
Часть канала займется мусором да
Геннадий
советую перечитать сети для самых маленьких, подумать с месяц, и потом еще раз подумать, чего ты огребешь при l2 поверх l3
Геннадий
не просто так тут люди тебе советуют не использовать это просто так.
Геннадий
скажем так, я из 3х контор это выкорчевывал...
огрем массу незабываемых моментов.
Andrey
Ок, ладно
Подойдем тогда с другой стороны
Как убрать нат с локальный адресов если правило в маскараде с указанием кроме не работает?
Геннадий
в 1й конторе сам сделал, как экстренное решение при молниносном временном переезде серверов в датацентр с попегом от служб
Геннадий
роутинг освоить никак?
Геннадий
разделить по сеткам, сделать маршрутизацию
Геннадий
маскарадить только в инет
Vitaliy
Ок, ладно
Подойдем тогда с другой стороны
Как убрать нат с локальный адресов если правило в маскараде с указанием кроме не работает?
Неработающее правило в студию вместе с описанием "как должно работать", поможем
Геннадий
вообще, https://www.draw.io освоить, и там нарисовать что есть, и что хочется
Геннадий
сильно помогает в понимании своей сети, и потом окружающим можно что-то показать
Andrey
В правиле masquerade для туннеля, для dst указывается кроме сети другого микротика
Так же настроено на обоих
Andrey
Если не указывать masquerade, как в инструкции для ipip идет только роутинг, то сети не доступны
 Dmitry
В правиле masquerade для туннеля, для dst указывается кроме сети другого микротика
Так же настроено на обоих
правило маскарада на туннель не нужно совсем
Dmitry
рисуйте схему с аресацией
Andrey
Спасибо, завтра займусь
Заодно возможно на с нуля настроенных routeros проверю ещё раз. То что маскарад на тунель не нужен знаем, но на текущем когфиге не взлетает)
Dmitry
Спасибо, завтра займусь
Заодно возможно на с нуля настроенных routeros проверю ещё раз. То что маскарад на тунель не нужен знаем, но на текущем когфиге не взлетает)
значит проблемы с адресацией или fw на 90%
Vitaliy
Спасибо, завтра займусь
Заодно возможно на с нуля настроенных routeros проверю ещё раз. То что маскарад на тунель не нужен знаем, но на текущем когфиге не взлетает)
Если с firewall'ом всё ок, то значит не прописан роутинг сетей (т.е. микрот #1 не видит сеть клиентов за микротом #2).
Bomberman
я вот после курсов много чего переделал в своей сети в лучшую сторону
Геннадий
а я вот после курсов перешел туда, где микротиков нет :)
Cumberbatch
Ок, ладно
Подойдем тогда с другой стороны
Как убрать нат с локальный адресов если правило в маскараде с указанием кроме не работает?
Может другое правило натит?
Покажите
/ip firewall nat export
 Lee
/rules@MissRose_bot
 Serhey
До сих пор вообще нигде не сталкивался
 Moneron 🇷🇺
Юрий
а я вот после курсов перешел туда, где микротиков нет :)
Та же фигня с ibm power system и aix в том числе... 😊
.
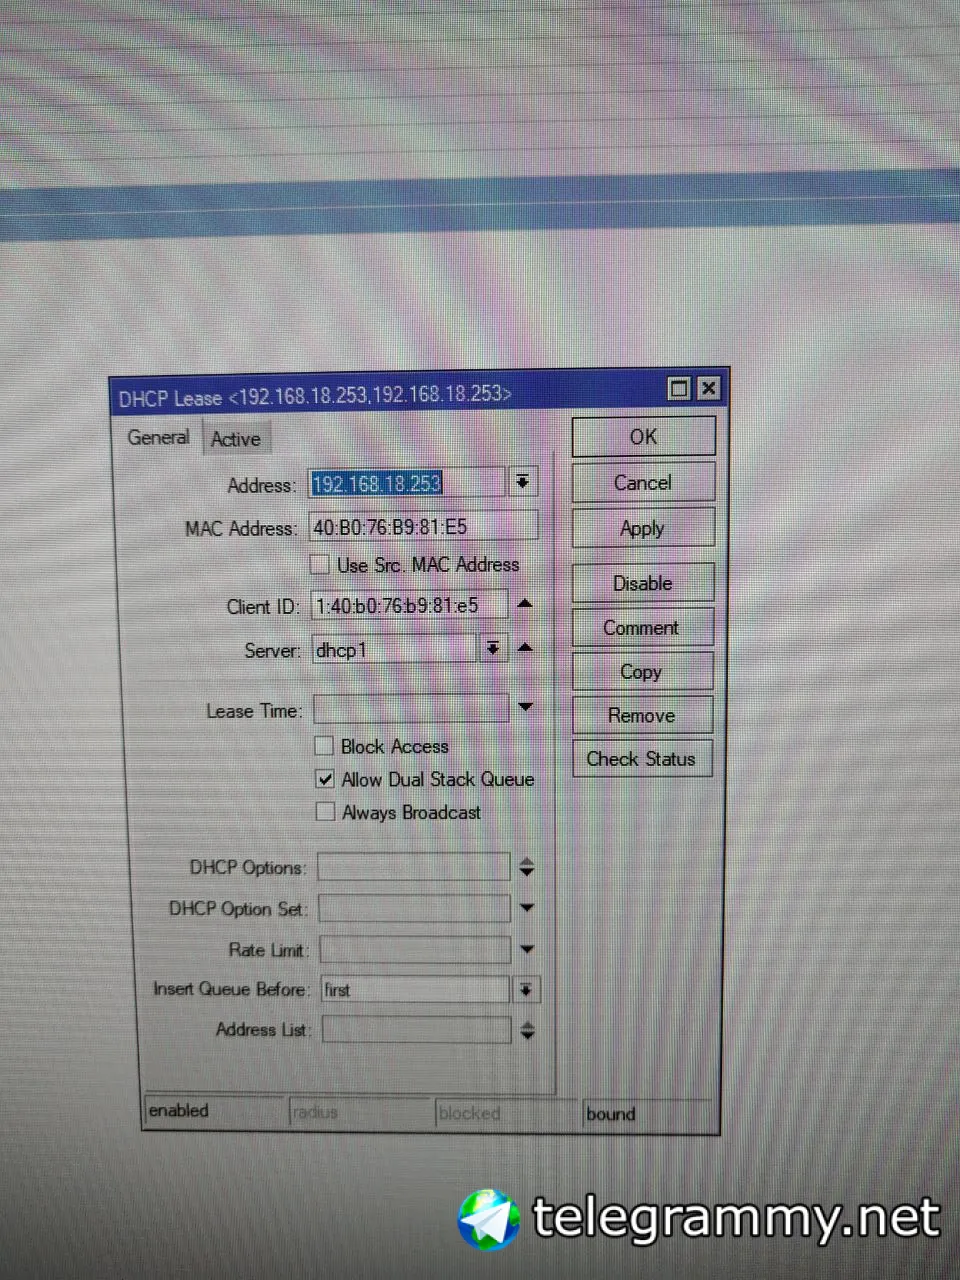
Приветствую. Есть в dhcp параметр block access при добавления статического ip. Он должен блокировать доступ устройства придобавлении ip в block access?. При блокировании, устройство все-равно лезит в интернет.
.
 Valerii
 an
/rules
Bomberman
Приветствую. Есть в dhcp параметр block access при добавления статического ip. Он должен блокировать доступ устройства придобавлении ip в block access?. При блокировании, устройство все-равно лезит в интернет.
Это блокировка выдачи адреса устройству с этим МАС-адресом. Ничто не мешает пользователю поставить статический адрес и беспрепятственно ходить в интернет.
Dmitry
Приветствую. Есть в dhcp параметр block access при добавления статического ip. Он должен блокировать доступ устройства придобавлении ip в block access?. При блокировании, устройство все-равно лезит в интернет.
https://forum.mikrotik.com/viewtopic.php?t=89005
это запрет выдачи/продления адреса конкретному mac-у
Dmitry
Это блокировка выдачи адреса устройству с этим МАС-адресом. Ничто не мешает пользователю поставить статический адрес и беспрепятственно ходить в интернет.
или ходить в инет до истечения срока аренды
Bomberman
Если не ошибаюсь, то для блокировки доступа этого МАС, надо поставить arp reply-only. Точно не помню название опции
Dmitry
Cumberbatch
Это блокировка выдачи адреса устройству с этим МАС-адресом. Ничто не мешает пользователю поставить статический адрес и беспрепятственно ходить в интернет.
Если как ниже описано сделать то не будет работать самостоятельное прописывание адреса
.
+ add-arp на dhcp
На бридже reply-only выставлен. В dhcp на вскидку не вспомню параметр leassy как-то называется, тоже включен.
На rb2011 сразу выбрасывает из сети и не пускает, когда ставить в блок(после привязки статики), а на rb4011, приставка плейстешн как ходила так и ходит в интернет. Пришлось фильтром банить ip
Cumberbatch
На бридже reply-only выставлен. В dhcp на вскидку не вспомню параметр leassy как-то называется, тоже включен.
На rb2011 сразу выбрасывает из сети и не пускает, когда ставить в блок(после привязки статики), а на rb4011, приставка плейстешн как ходила так и ходит в интернет. Пришлось фильтром банить ip
Может приставка по вайфай? А блочите провод?
.
Задумался, как на 2011 работает, а на 4011 нет, хотя параметры по всегда по памяти выставляю при каждой настройке
Cumberbatch
.
Проводов по офису не предусмотрено кроме пары ПК
Bomberman
А там, где работает, тоже вафля?
 Myname_vladimir
Добрый день. Вопрос знатокам.
Есть 2 офиса у обоих 2 провайдера с белым ip. На одном поднят l2tp сервер, да другом 2 l2tp соединения ( к каждому провайдеру). Вопрос: какого провайдера будет использовать клиент? Что будет если у клиента упадёт один провайдер?
Cumberbatch
Добрый день. Вопрос знатокам.
Есть 2 офиса у обоих 2 провайдера с белым ip. На одном поднят l2tp сервер, да другом 2 l2tp соединения ( к каждому провайдеру). Вопрос: какого провайдера будет использовать клиент? Что будет если у клиента упадёт один провайдер?
Шлюз по умолчанию. Если настроено что переключится то переключится
Myname_vladimir
Шлюз по умолчанию. Если настроено что переключится то переключится
Дистансом настроен, у обоих есть мангл на 2 isp
Cumberbatch
Вы можете роуты до разных серверов прописать через разные шлюзы провайдеров. И тогда два канала будут. Внутри туннелей делайте резервирование/балансинг
Myname_vladimir
Спасибо. Попробую
Alexander Kinal
На бридже reply-only выставлен. В dhcp на вскидку не вспомню параметр leassy как-то называется, тоже включен.
На rb2011 сразу выбрасывает из сети и не пускает, когда ставить в блок(после привязки статики), а на rb4011, приставка плейстешн как ходила так и ходит в интернет. Пришлось фильтром банить ip
А какая задача? Куда должна или не должна ходить PS?
.
А какая задача? Куда должна или не должна ходить PS?
Перевожу с hap ac2 на rb4011.
Методом пробы новые устройства по ip добавлю в статические и помечаю.
Чтобы было легче определить кто есть кто, блокирую интернет по dhcp, потом помечаю, что это ТВ, а это приставка.
Блок из dhcp на rb2011 сразу отваливает клиентов, а на rb4011 при блокировании клиент дальше работает. Приходится правилами закрывать
Cumberbatch
Перевожу с hap ac2 на rb4011.
Методом пробы новые устройства по ip добавлю в статические и помечаю.
Чтобы было легче определить кто есть кто, блокирую интернет по dhcp, потом помечаю, что это ТВ, а это приставка.
Блок из dhcp на rb2011 сразу отваливает клиентов, а на rb4011 при блокировании клиент дальше работает. Приходится правилами закрывать
Проверяйте схожесть настроек. Где то ошибка есть
Alex
 Sergey
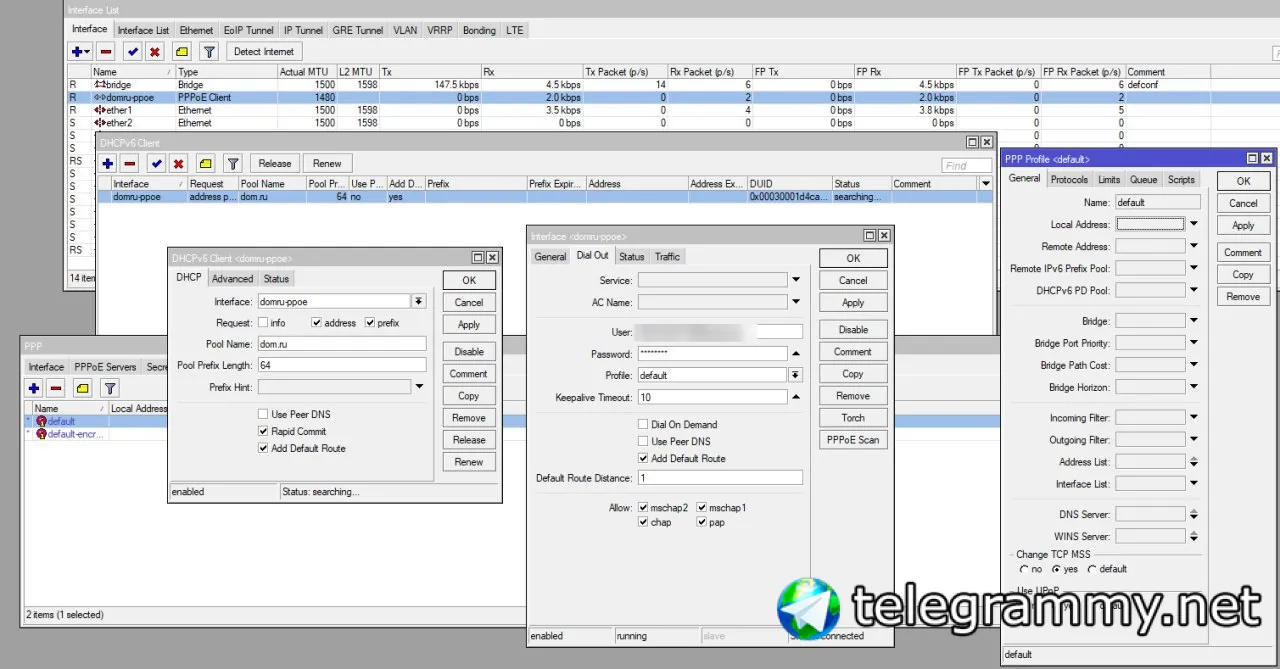
там разве нужен dhcpv6 клиент?
 Андрей
Alex
До микротика стоял ASUS там как-бы было очень просто всё. Тут, честно говоря, не знаю - только адрес или только префикс, или и то и другое.
Андрей
До микротика стоял ASUS там как-бы было очень просто всё. Тут, честно говоря, не знаю - только адрес или только префикс, или и то и другое.
Ну так если оставить только префикс, не получает? А что техподы говорят?;)
Alex
Взлетело с опцией - только префикс. Спасибо. Тут просто не знал, что ДОМ.РУ так работает.
Sergey
сколько дают, /64?
Anonymous
Префиксы и дают. Это вам не ipv4 по сусекам выуживать.