вот за 2 день
О спасибо, не досмотрел.
 Anonymous

 Петр
Всем доброго времени суток. С недавних пор начал использовать скрипты. Так вот вопрос. как например использовать скрипты при неком условии в FireWall -> NAT ?
Cumberbatch
Петр
Что за условие?
В FireWall -> Nat есть правило для 3389 порта. Хочется чтобы при попытке подключения на данный порт, срабатывал мой скрипт, но не пойму куда это вписать ?
Cumberbatch
смотреть счетчик?
 Стас
Cumberbatch
Не понял про счетчик =)
у каждого правила есть счетчик. он изменяется как проходит пакет подпадающие под правило
Петр
у каждого правила есть счетчик. он изменяется как проходит пакет подпадающие под правило
Логично, как я могу его использовать для реализации своей задумки ?
 Quest
Мониторить его значение и при изменении делать то, что нужно
Петр
Мониторить его значение и при изменении делать то, что нужно
Так это и понятное дело, через какой инструмент то мониторить ? )
Quest
Через скрипт
Quest
Да, через задание запускать скрипт который будет мониторить
Quest
И делать то, что надо при изменении.
Петр
 Quest
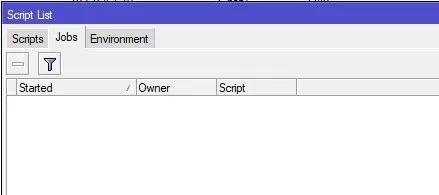
Это список скриптов, которые запущены и работают. А скрипты по расписанию запускаются в scheduler`е
Петр
Это список скриптов, которые запущены и работают. А скрипты по расписанию запускаются в scheduler`е
аааа все... сори за тупость, я что-то его сразу не увидел. Благодарю.
Cumberbatch
Логично, как я могу его использовать для реализации своей задумки ?
/ip firewall nat> :put [print stats as-value where comment="1111"]
вот вывод. а дальше сами уже что нужно анализировать и выполнять действия
Петр
/ip firewall nat> :put [print stats as-value where comment="1111"]
вот вывод. а дальше сами уже что нужно анализировать и выполнять действия
/ip firewall nat> :put [get number=0 value-name=packets]
Немного поправил твой код чтобы небыло привязки к комментарию
Cumberbatch
Петр
спасибо конечно.
Допустим скрипт срабаетывает каждую минуту и смотрить на колличество пакетов. Скажем что пакет изменился на одно значение. с чем его следовательно стоит сравнивать, значение то колличество пакетов только одно.
может быть есть какие то глобальные переменные ?
 Pasha
бинго. есть глобальные переменные :)
:global
Cumberbatch
с прошлым значением очевидно.
Pasha
:global fw_counter [/ip firewall nat get number=0 value-name=packets]
во вкладке scripts - environment появится эта переменная, доступная для других скриптов.
и тут дальше надо думать, как это использовать для обнаружения изменений. быстро навскидку не смог)
Pasha
наверное можно и локальными обойтись даже:
раз в n секунд запускать скрипт, который делает
:local first_counter [/ip firewall nat get number=0 value-name=packets]
:delay 10s
:local second_counter [/ip firewall nat get number=0 value-name=packets]
и дальше ифом, если их разница 0, то ничего не делать. а если не 0, то запускать скрипт, который уже должен по условию запускаться.
Петр
:global fw_counter [/ip firewall nat get number=0 value-name=packets]
во вкладке scripts - environment появится эта переменная, доступная для других скриптов.
и тут дальше надо думать, как это использовать для обнаружения изменений. быстро навскидку не смог)
Та не, за меня писать не надо, сам напишу. Просто нужно было понять как это реализовано в микротике.
ну и последний вопрос. Если происходит system reboot. Обнулятся ли глобальные переменные объявленные ранее ?
 😷Драничек
Счетчик обнулится точно
Петр
Счетчик обнулится точно
про счетчик помню что обнуляется. Просто по сути и глобальные перменные обнуляются, но нужно уточнение от гуру )
 Otto
обнуляются
Петр
Ну и наипоследнейший вопрос =) Реально ли соеденить микротик например с базой данных типа mysql ?
Скажим выполняю скрипт и он делает Insert например через какой нибудь коннектор
😷Драничек
Реально. Пишите скрипт на php, например, который по GET будет в скуль писать. А из МТ дергаете его через Fetch
 Nickolay
Ну и наипоследнейший вопрос =) Реально ли соеденить микротик например с базой данных типа mysql ?
Скажим выполняю скрипт и он делает Insert например через какой нибудь коннектор
сдедайте скрипт на php к примеру и передавайте параметры для инсерта по http c tool fetch
Петр
Реально. Пишите скрипт на php, например, который по GET будет в скуль писать. А из МТ дергаете его через Fetch
не ну это я знаю. я про прямые запросы.
😷Драничек
МТ это маршрутизатор, на минуточку, а не комбайн)
Петр
МТ это маршрутизатор, на минуточку, а не комбайн)
Так то да, но малоли кто придумал плагин какой или еще что =)
Петр
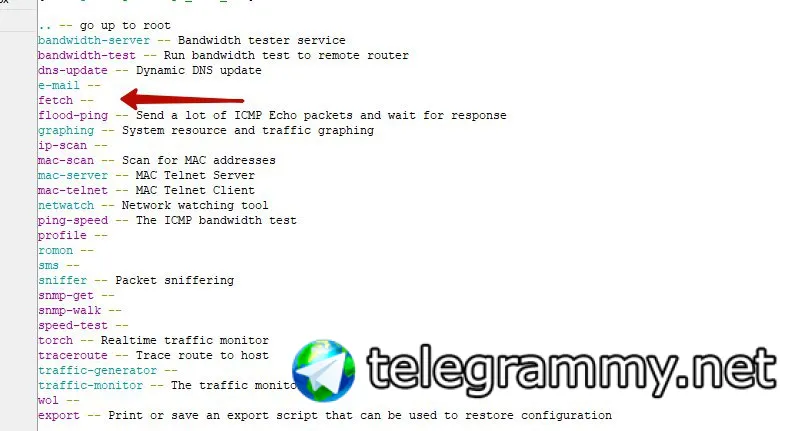
fetch не на всех устройствах поддерживается ?
 Vassiliy
На всех
 Pasha
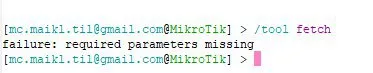
наверняка нужно указать что-то еще, кроме самого фетча :)
😷Драничек
Параметров не хватает
 Pasha
полагаю, там про винбокс речь
Pasha
наверное его нет в винбоксе, потому что иначе как терминального применения эта функция не предполагает
😷Драничек
А зачем он там? Команда же консольная
Петр
А зачем он там? Команда же консольная
ок, тогда все вопросы исчерпаны =) Спасибо всем, пойду работать )
 Антон Курьянов
подскажите плз что делает кнопка по центру cap ac
Rodion
а где она настраивается?
https://wiki.mikrotik.com/wiki/Manual:RouterBOARD_settings
Систем - Роутербоард
Антон Курьянов
https://wiki.mikrotik.com/wiki/Manual:RouterBOARD_settings
Систем - Роутербоард
так это про кнопку mode
 Yakov
Mode button
There are two mode buttons on this unit, but they both are performing the same action. The action of the mode
buttons can be configured from RouterOS software to execute any user supplied RouterOS script. You can also
disable this button. By default, the buttons will enable “dark mode”, which disables beeps and LED lights.
Yakov
https://i.mt.lv/cdn/rb_files/1517384612cAP-ac-wg.pdf
Антон Курьянов
все разобрался. спс еще раз. еще не отошел от поездок на мум
 Evgeniy
Коллеги, подскажите, плз, кто настраивал аутентификацию у микротика через виндовый радиус (Network Policy Server) - есть ли возможность там отфильтровать устройства по какому-нибудь полю, отличному от hostname. Т.е. мне в подсети надо отделать микротики от немикротиков. Каким фильтром это можно сделать? И можно ли вообще?
 Innokentiy
по айпишникам
Innokentiy
регекспом
Innokentiy
 Evgeniy
по айпишникам
это не вариант. тогда только явным указанием каждого устройства. Либо в хостнейм добавлять какую-нибудь хрень, что бы отфильтровывать регэкспом. Но очень этого не хотелось бы. Еще варианты есть?
Innokentiy
я не нашел
Innokentiy
у меня тоже в одной сети все вперемешку: кони, люди
Innokentiy
в итоге пришел к <censored> регекспу на айпишники
Innokentiy
в микроте есть какой то realm - его проверить тоже не реально из NPS?
реалм это домен юзера
Innokentiy
чтобы не вбивать domain\user
Evgeniy
чтобы не вбивать domain\user
ну это не работает... у меня сейчас в realm вбит бред отличны от домена active directory - все авторизуется...
Evgeniy
т.е. микрот этот параметр вообще не использует... по крайней-мере в логах я его не увидел.
Innokentiy
его не нас использует же)
 Конкере
По макам (если они родные)?
Конкере
По порту 8291 😬
😷Драничек
Я категорически извиняюсь за глупый вопрос, а в МТ как loopback сделать? Пустой бридж с адресом - пойдёт?