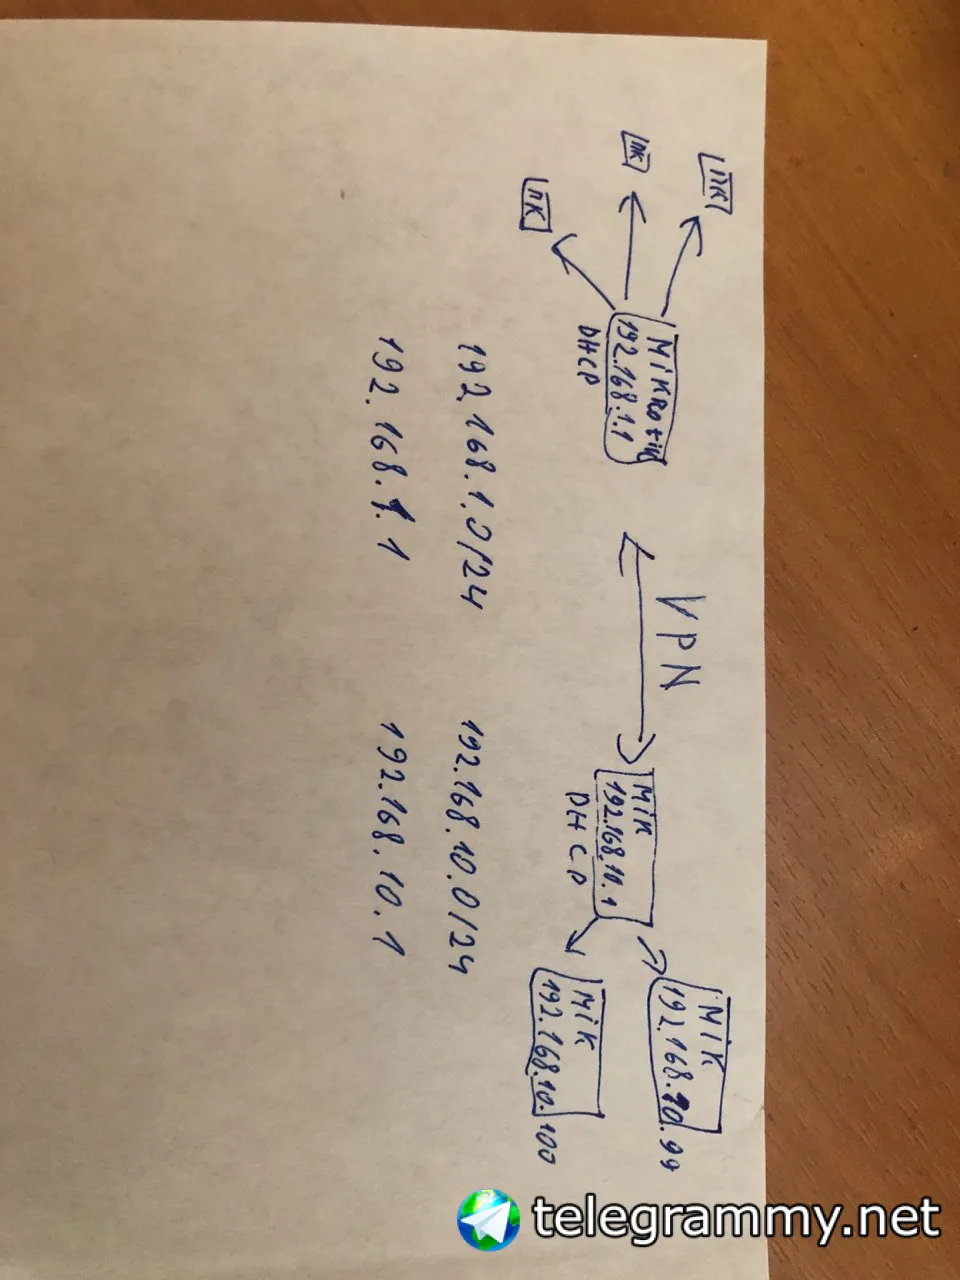
2 роутера подключены к 10.1 и от неё получают ип по дхцп на них инет есть все ок
Нарисуйте все же схему. Возможно вам самому станет понятно.
 Cumberbatch

 Alex
Ок 5 минут
Alex
 Alex
Те что 10.99 и 10.100 дальше 10.1 не видят
Anonymous
а 0.0.0.0/0 у 10.99 и 10.100 на 10.1 прописано?
Cumberbatch
Роуты на 192.168.1.1 до 192.168.10.0/24 через внп.
Ну и на 192.168.10.1 роуты до 192.168.1.0/24 через впн
Vitaliy
Тогда проверяй firewall
Cumberbatch
Да
Ещё на самих 192.168.1.ххх роут до 192.168.10.0/24 через 192.168.1.1
Ну и наоборот на самих 192.168.10.ххх роут до 192.168.1.0/24 через 192.168.10.1
Либо роуты на клиентах до 0/0 через микроты соответсвенно
Anonymous
ну и куда они машрутизировать будут? ни точного машрута , ни last hope нет
Anonymous
по ходу тут отправлять надо читать за статическую машрутизацию.
Anonymous
у 10.1 есть машрут до сети 1.0/24 через впн ?
Anonymous
тек значит смотрим с другой стороны
Anonymous
тунеля
Anonymous
обратный машрут в сеть 10.0/24 на роутере 1.1 через тунель есть?
Alex
Я же говорю с 10.1 я вижу 1.1 и обратно так же
Alex
А вот с 10.99 и с 10.100 не вижу 1.1 хотя они подключены к 10.1
Anonymous
ты видишь подключенные сети
Alex
Которая видит
Alex
Да
Anonymous
ты не видишь саму сеть нет у тебя там машрута
Anonymous
/ip route> add dst-address=192.168.10.0/24 gateway=ip конца тунеля на другой стороне
Anonymous
человек не понимает разницы между одним ip и сетью
Alex
Alex
Поправил
Anonymous
/ip route print того роутера что слева кидай сюда
Alex
Все разобрался
Alex
Спасибо всем за помощь с маршрутами все было ок
Alex
И нат тоже был норм настроен
Alex
 Alex
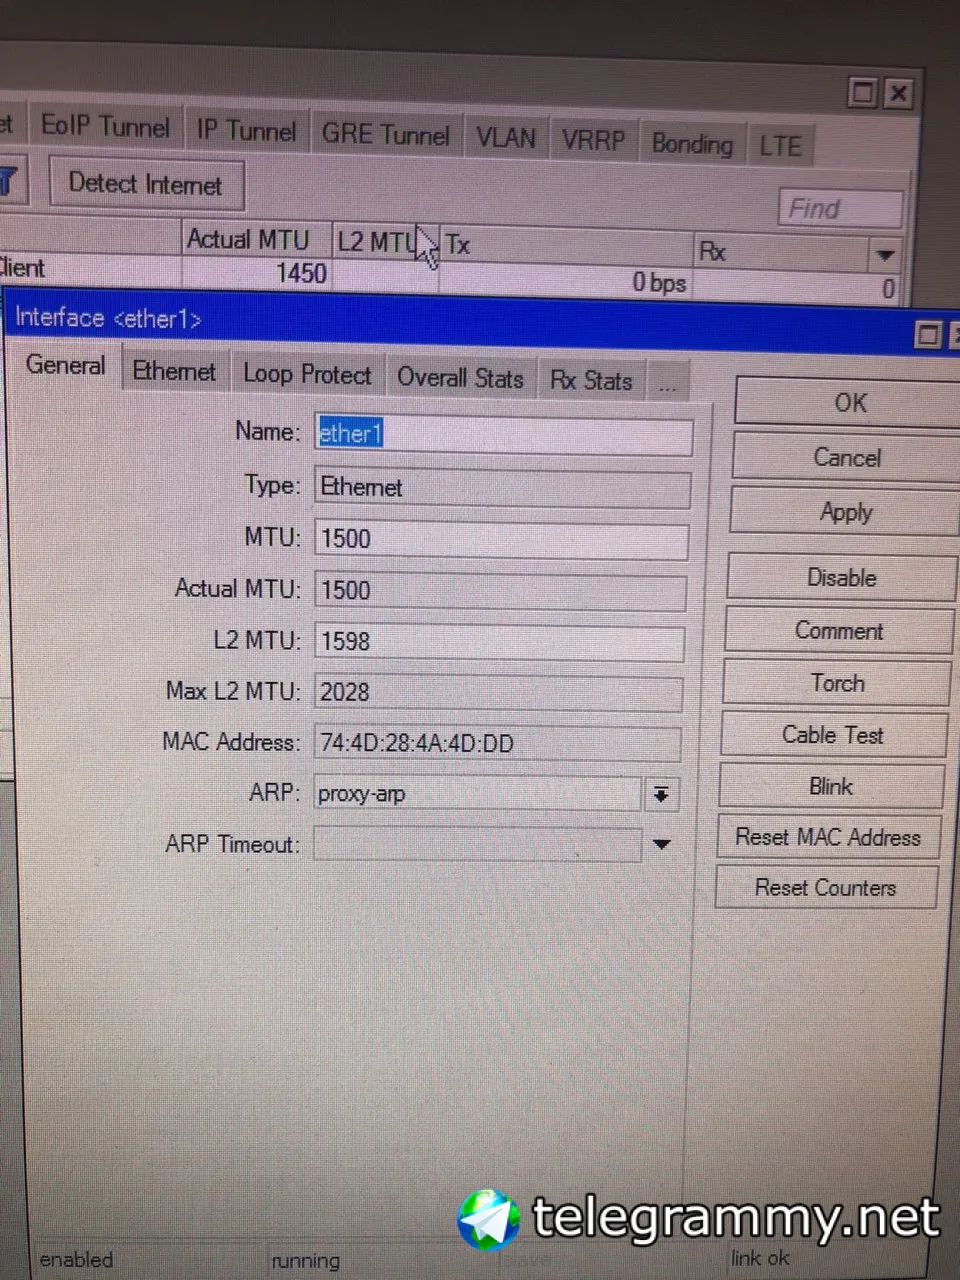
Арп был просто прокси поставил прокси арп и заработало :)
Alex
😂😂😂😂😂
Vitaliy
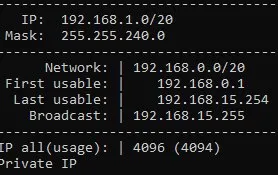
Господи ... у тебя есть 192.168.1.0/20 и 192.168.10.0/24 ???
 Innokentiy
господь просил передать, что у него есть и эти две сети, и кое-какие другие
Anonymous
Надо гадальные хрустальные шары в этом году закупить, прошлогодние уже или сломаны или протеряны.
 Андрей
Надо гадальные хрустальные шары в этом году закупить, прошлогодние уже или сломаны или протеряны.
Лицензия закончилась, всего лишь:)
 Стас
 Moneron 🇷🇺
Господи ... у тебя есть 192.168.1.0/20 и 192.168.10.0/24 ???
1.0/20? Что-то новенькое в адресации.
Moneron 🇷🇺
Кто-то промахнулся либо маской, либо сетью
Anonymous
 Vitaliy
Кто-то промахнулся либо маской, либо сетью
Так он написал, что включение прокси арп помогло.
Значит действительно пересекающиеся сетки и это потенциальная попа.
 Алексей
ссылки на мум первого дня ни у кого нет?
 Конкере
 Nikolay
Vladimir
Конкере
Это от браузера. Вводите в адресную строку что-то, он резолвит на всякий случай.
Не вводил такого (до появления)
Конкере
Да и если бы ввёл, оно бы в поиск гугла ушло
Vladimir
Ну вот вы в строке пишете, оно сперва резолвит. Потом энтер стукнете - оно в поиск уйдёт
Vladimir
Явно ж это чот по-русски в английской раскладке
Конкере
Да не вводил я такое
☢️☣️☣️☢️
Всем доброго времени суток. Помогите с вопросом пожалуйста. Как сделать резерв с помощью юсб модема с динамическим адресами? Со статикой разобрался.
Cumberbatch
Всем доброго времени суток. Помогите с вопросом пожалуйста. Как сделать резерв с помощью юсб модема с динамическим адресами? Со статикой разобрался.
Default route с разными метриками. На статике можно рекурсию замутить.
Alex
Alex
На каждом роутере свой dhcp с пул адресами с 192.168.1.0 в одном месте 2.0 в другом 3.0 в третьем каждая сеть видит другую, видно компьютеры и роутеры и все оборудований впн с шифрованием 128аес
Alex
В чем проблема? Что не так?
Alex
Каждая сеть привязана к местоположению и взята с запасом по ип адресам с большущим запасом
Alex
/20 маска специально чтоб больше подсетей было и чтоб видели друг друга
 Pasha
а чего /8 и там и там не вкорячили? точно бы хватило.
Alex
Зачем так много?)))
Vitaliy
Чем попа?
Попа тем, что маска сети на всех устройствах сети должна быть идентична. Если /20, то везде /20.
Иначе, при, к примеру, включении proxy arp у тебя будет ситуация, что в одну сторону пакет идёт по L2, а другую - по L3, стоящий по пути stateful firewall видит только пакеты с уровня L3 и начинает их резать.
Vitaliy
/20 маска специально чтоб больше подсетей было и чтоб видели друг друга
Видеть они могут на уровне маршрутизации, через шлюз по умолчанию.
Alex
В правилах роута не даёт /20 прописать
Alex
Либо это надо в дхцп в настройках подсети писать /24 и в роутах /24
Alex
Если манны смотреть там так и есть мб я не так понял логику настройки
 Сергей
Chy (Andrew)
вот за 2 день
Chy (Andrew)
https://www.youtube.com/watch?v=nJd-5fhzG44