 Innokentiy


д
 Cumberbatch
 Конкере
Я ведь правильно понял, что в 4011 нет бипера?
👣Aлександр ️
Всем привет!
Скажите, для настройки cap обязательно настраивать на cap bridge?
Или , как я понял, достаточно только в wireless указать интерфейс capsman.
Cumberbatch
Всем привет!
Скажите, для настройки cap обязательно настраивать на cap bridge?
Или , как я понял, достаточно только в wireless указать интерфейс capsman.
Бридж на capsman если capsman forward
Бридж на cap если local forward. (А дальше все зависит от схемы
 Moneron 🇷🇺
👣Aлександр ️
 👣Aлександр ️
 👣Aлександр ️
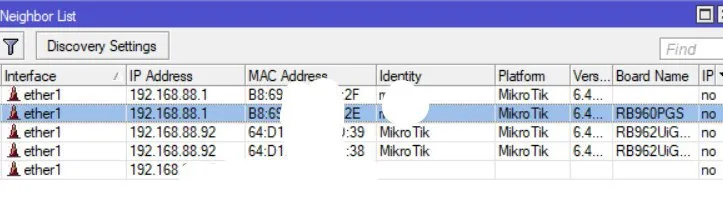
Одна капа в бридже у capsman отображается как role: root port.
 CCyanide
 Ur3ckr
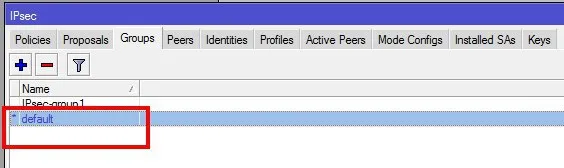
нажать на красный минус?
CCyanide
:D
CCyanide
 Dmitry
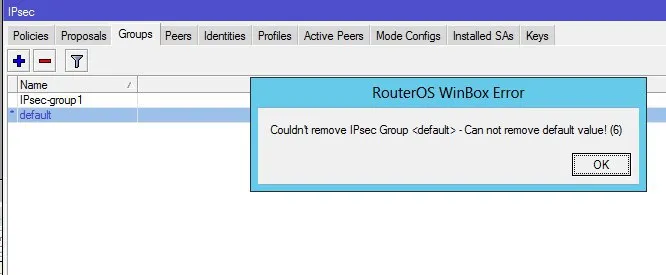
никак, а зачем?
CCyanide
никак, а зачем?
Есть проблема с подключением по l2tp
нашел решение вот в этой статье
https://bozza.ru/art-247.html
CCyanide
Решение: удалить созданную по умолчанию группу в меню IP - IPSec - Groups, создать новую и указать ее в IP - IPSec - Peers в поле Policy Template Group.
Dmitry
не читайте на ночь советских газет
Dmitry
если нужно изменить часть каких-то параметрров, это прекрасно можно сделать и в default group
 Стас
если нужно изменить часть каких-то параметрров, это прекрасно можно сделать и в default group
Проблемма инструкций в их категоричности, они больше походы на обряды шаманов
CCyanide
Хорошо, тогда другой вопрос.
При подключени к микроту по л2тп - не подключается
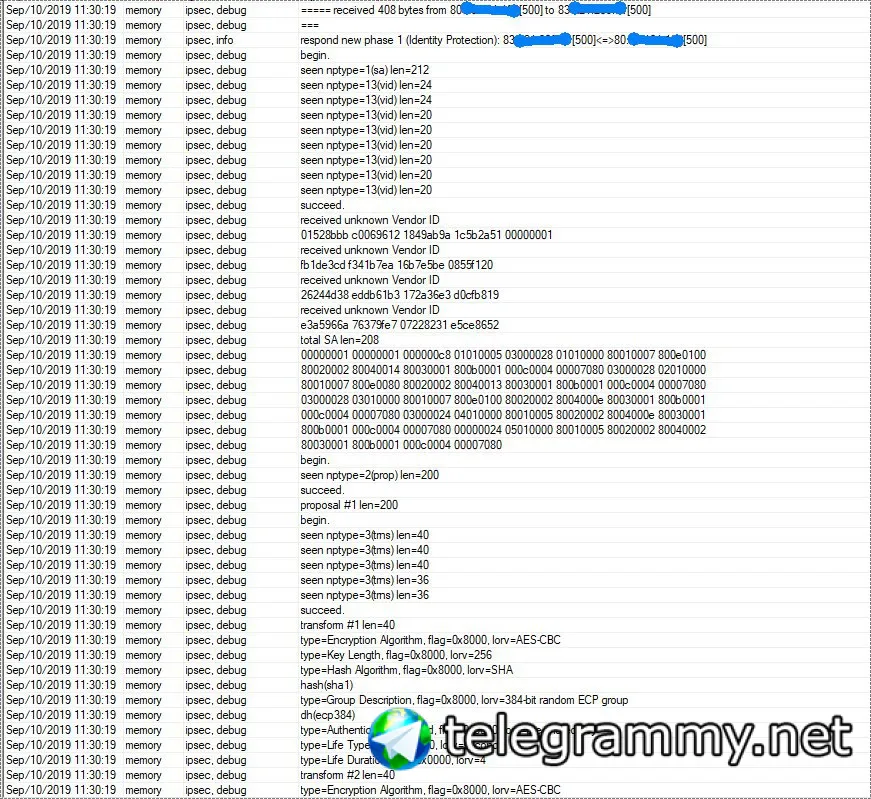
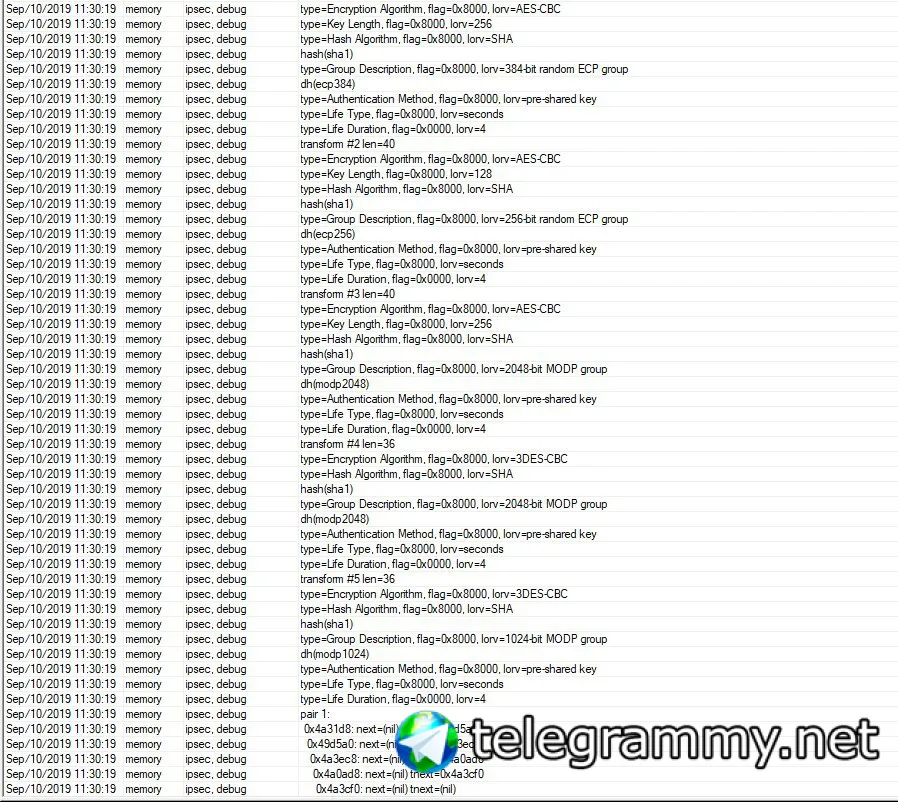
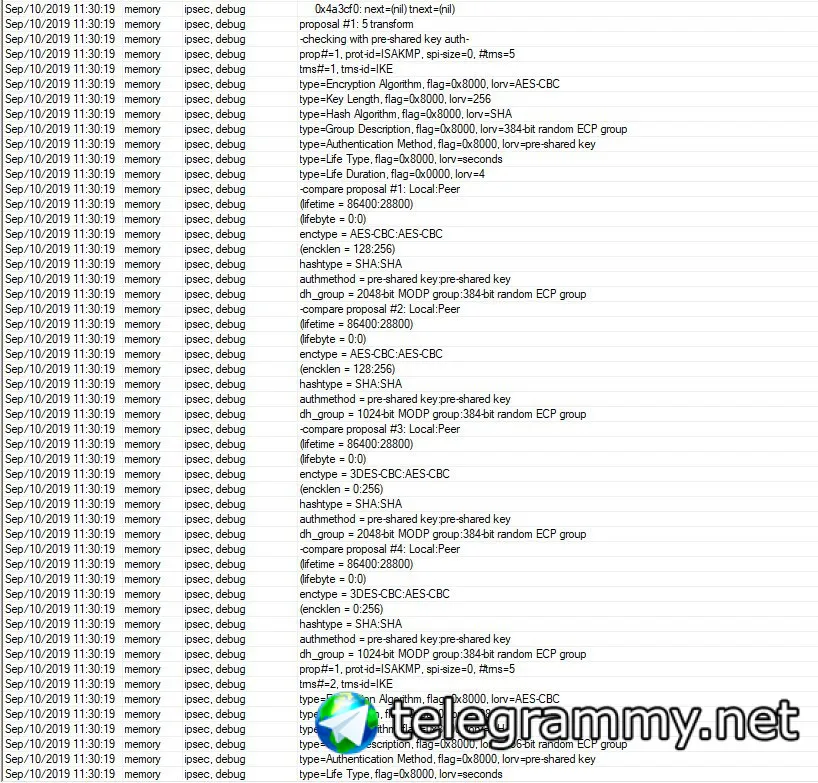
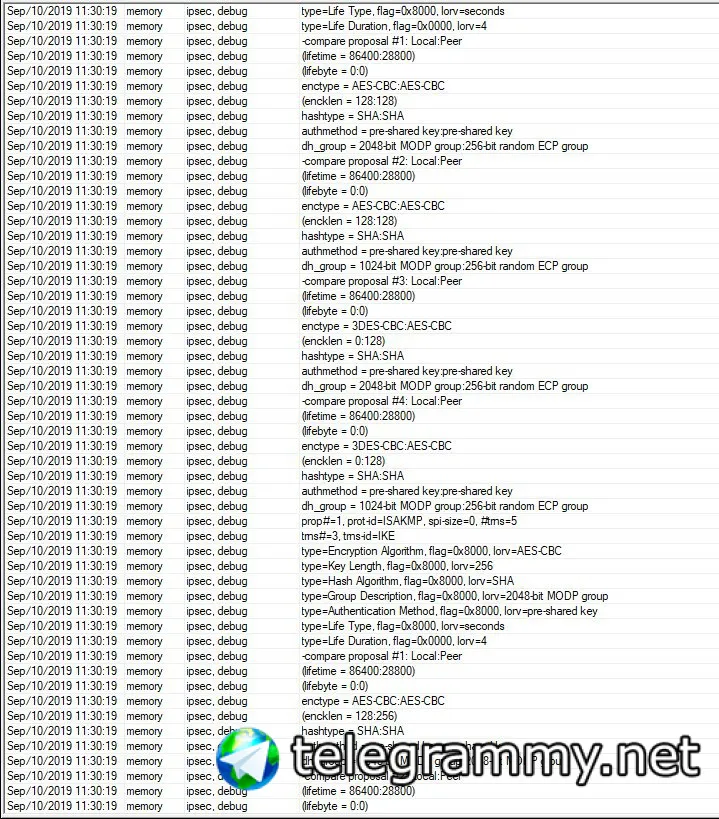
а в логе ошибка "failed to pre-process ph2 packet"
CCyanide
Как это пофиксить?
Dmitry
Хорошо, тогда другой вопрос.
При подключени к микроту по л2тп - не подключается
а в логе ошибка "failed to pre-process ph2 packet"
включить логирование для ipsec, прочитать официальную страницу wiki, обеспечить одинаковую версию ROS на всех участвующих в ipsec устройствах, проверить синхронизацию времени
Dmitry
https://wiki.mikrotik.com/wiki/Manual:IP/IPsec
 Alex
Здравствуйте!
а в ROS7 bgp еще не завезли?
 😷Драничек
Оттуда все вывезли))
 Pasha
 Dmitry
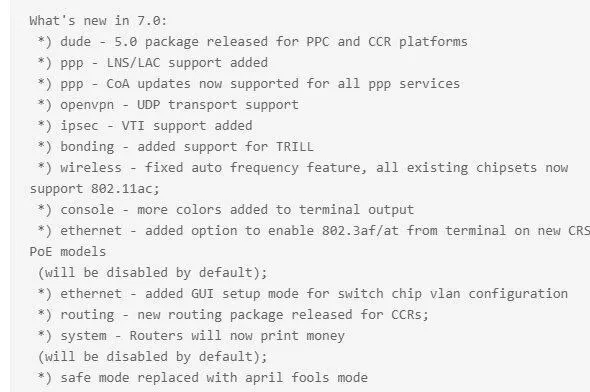
ipsec VTI support - это круто
Стас
Блин только вчера купил 952 микот, сегодня его на муме дали
Стас
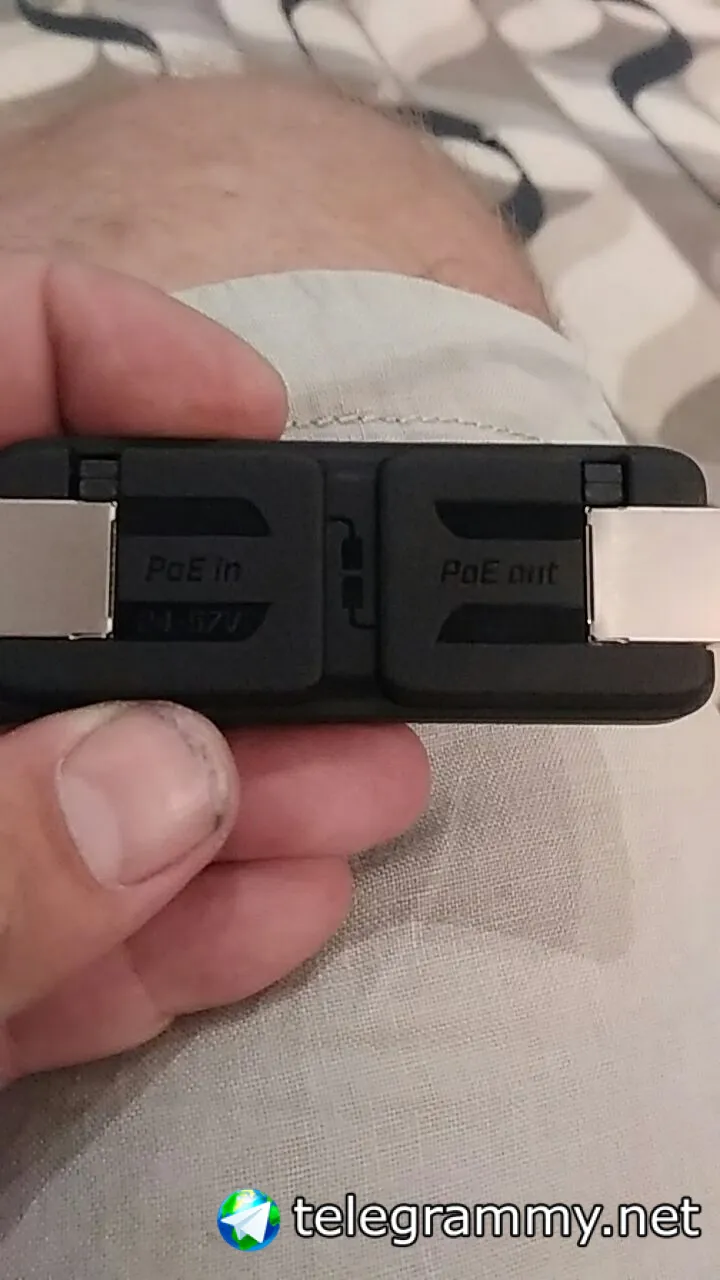
Расскажите смысл устройства с одной стороны poe in, с другой poe аут, питание микротиков от активных пое свичей?
Dmitry
Расскажите смысл устройства с одной стороны poe in, с другой poe аут, питание микротиков от активных пое свичей?
PoE out - питание камеры/точки доступа
PoE in - размещение в труднодоступных местах
 Raul
PoE out - питание камеры/точки доступа
PoE in - размещение в труднодоступных местах
+ резервирование питания(Poe in)
Dmitry
+ резервирование питания(Poe in)
я не уверен, что это работает в младших моделях и вот так посоветуешь, а человек устройство спалит :)
 demonjeke
/rules@GroupButler_bot
Dmitry
Конкретно про hap ac series:
The hAP ac lite can be powered from the power jack *OR* with passive PoE from a PoE injector. The
power adapter is included. Unit provides PoE output function for port 5 - it can power other PoE
capable devices with the same voltage as applied to the unit. Maximum load on the port is 500 mA.
Стас
 Andrey
есть микротик. есть его МАК-адрес. IP не известен. как узнать IP?
Стас
Через winbox
Dmitry
есть микротик. есть его МАК-адрес. IP не известен. как узнать IP?
arp -na? mac-telnet ? winbox ?
Andrey
arp нихрена не дает
Pasha
arp что-то даст, если на нем вообще есть адрес. mac-telnet либо консоль тут рабочие варианты.
Стас
Воткнуть в другой микрот и торч по порту
Anonymous
arp что-то даст, если на нем вообще есть адрес. mac-telnet либо консоль тут рабочие варианты.
Arp что то даст если , хоть раз обратится по ip устройства , а так как ip не известен , то Арп безполезен.mac-telnet если он конечно не выключен.
 Dmitry
Добрый день , не подскажите , как сейчас правиль но настроить l2tp ipsec в mikrotik ? Ради интереса решил на тестовой машине поднять его. Через PPP l2tp server . во вкладках profil и secret создал пользователей , но ничего не работает. Вот конфиг: /interface l2tp-server
add name=l2tp-in1 user=vpn
/interface l2tp-server server
set allow-fast-path=yes default-profile=l2tp-ipsec enabled=yes ipsec-secret=qweewq one-session-per-host=yes use-ipsec=yes
/interface l2tp-server> / ppp export /ppp profile
add change-tcp-mss=yes local-address=dhcp_pool5 name=l2tp-ipsec only-one=no use-encryption=yes use-upnp=no
/ppp secret
add name=vpn password=qweewq profile=l2tp-ipsec service=l2tp
Dmitry
ну и да, если use-ipsec=yes, то use-encryption=no в ppp-profile
 Victor
фаерволл проверить?
CCyanide
ну и да, если use-ipsec=yes, то use-encryption=no в ppp-profile
это сарказм или правильная настройка?
CCyanide
потому что у меня аналогичная проблема и я понятия не имею куда еще посмотретьт
Dmitry
это сарказм или правильная настройка?
в ppp-profile use-encryption=yes - это использование MPPE, совместно с IPSec у меня это не работает
Dmitry
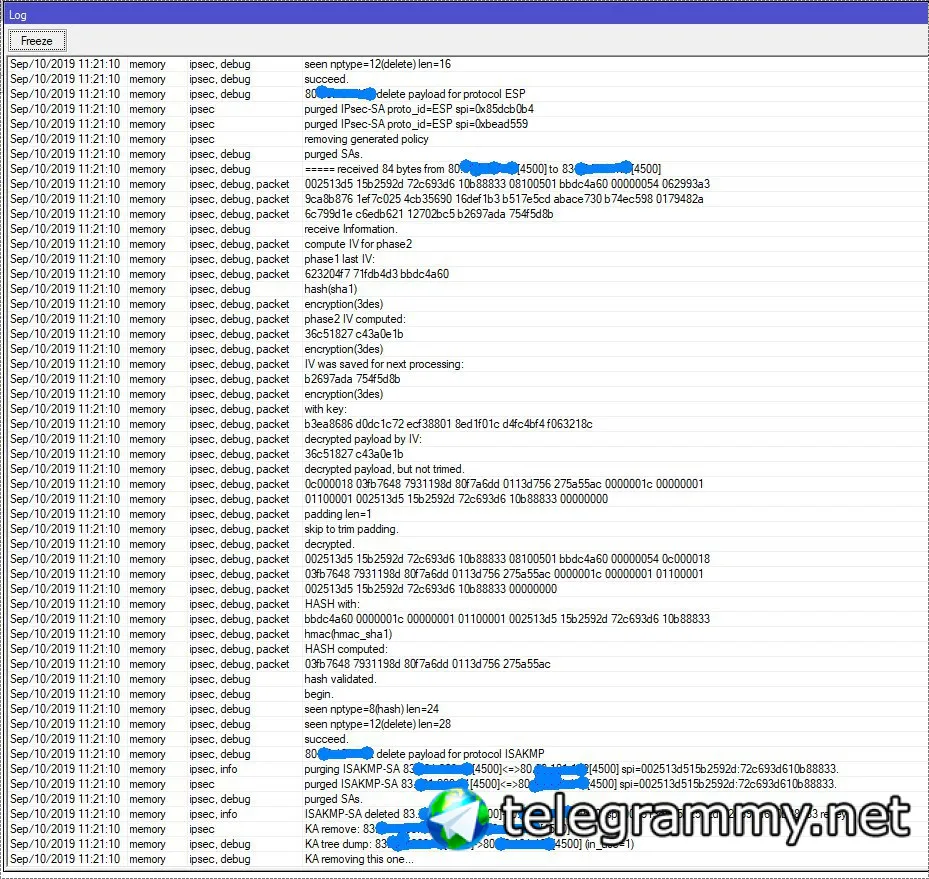
да что то сглупил с ошибкой ) не дописал ) лог видит подключение , выдает failed to pre-process ph2 packet . дефолтное шифрование изменял , поставил везде галки , в пользователю убрал шифрование , но так же ничего , как будто не может согласовать уровни шифрования , но я ставил все по умолчанию , проставлял все типы шифрования , но ничего та же ошибка
Dmitry
фаервол пуст тестовая среда
CCyanide
да что то сглупил с ошибкой ) не дописал ) лог видит подключение , выдает failed to pre-process ph2 packet . дефолтное шифрование изменял , поставил везде галки , в пользователю убрал шифрование , но так же ничего , как будто не может согласовать уровни шифрования , но я ставил все по умолчанию , проставлял все типы шифрования , но ничего та же ошибка
абсолютно аналогичная ситуация была, я добился чтобы вотэтоговот препроцес пх2 пакет - ошибки нет. но все равно не конектит
CCyanide
в гугле говорят обновлять Firmware до последней стабильной, и систему тоже
CCyanide
в моем случае - я не могу этого делать.
в Вашем - стоит попробовать
Dmitry
Dmitry
Притом , что год назад при использовании настройки через ppp l2tp server и добавлении профиля все рабоатло , сейчаса же я перешел на ipsec ikev 2 и gre и забыл о l2tp . но понадобилось оттестить кое че , но ничего не получается
Dmitry
абсолютно аналогичная ситуация была, я добился чтобы вотэтоговот препроцес пх2 пакет - ошибки нет. но все равно не конектит
а как получилось? можете конфигом поделитьсмя ?
 Dmitry
/system logging add topics=ipsec,debug,!packet
CCyanide
а как получилось? можете конфигом поделитьсмя ?
Прости, не запомнил)) Я столько всего сделал уже. Время очень ограничено.
Руководитель организации уезжает в отпуск с МАКосью и надо очень быстро заработать л2тп на микроте.
CCyanide
 CCyanide
 CCyanide
 CCyanide
 CCyanide
Это не восклицание) Я правда не знаю.
Достаточно новичек )
Cumberbatch
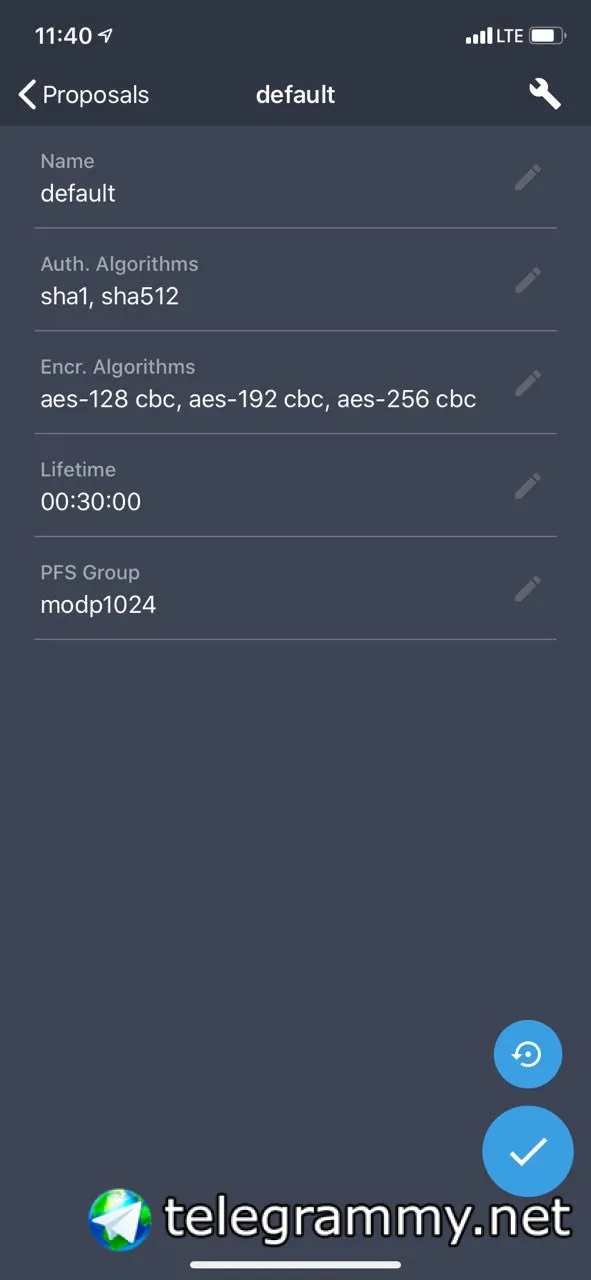 Cumberbatch
И профиль
Cumberbatch
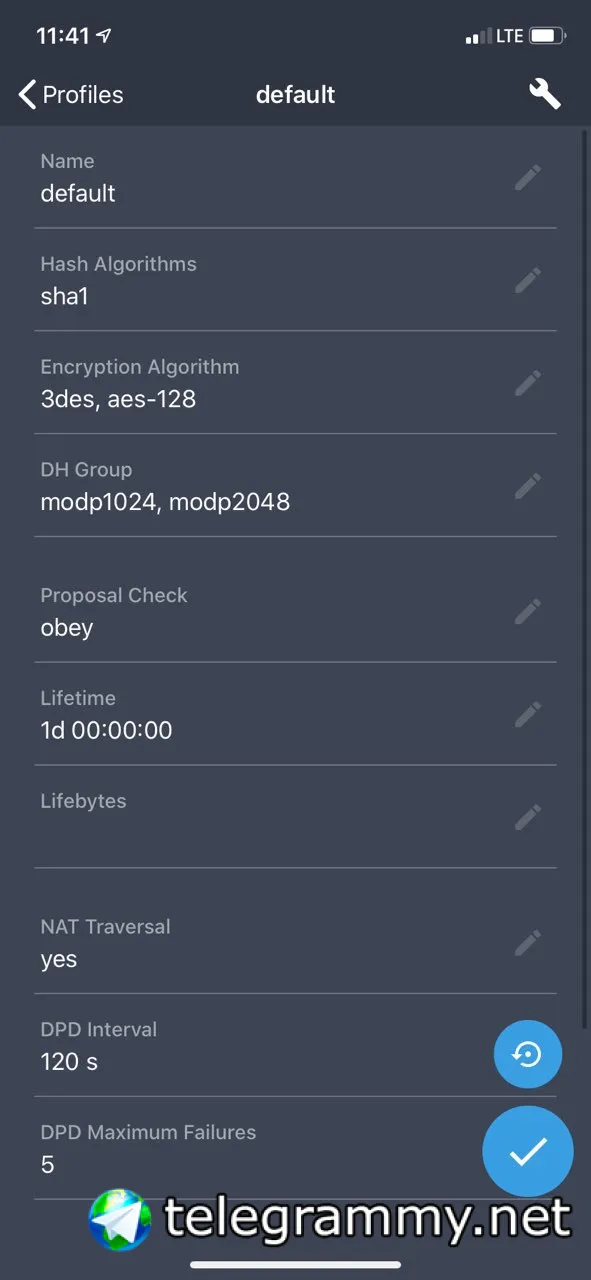 CCyanide
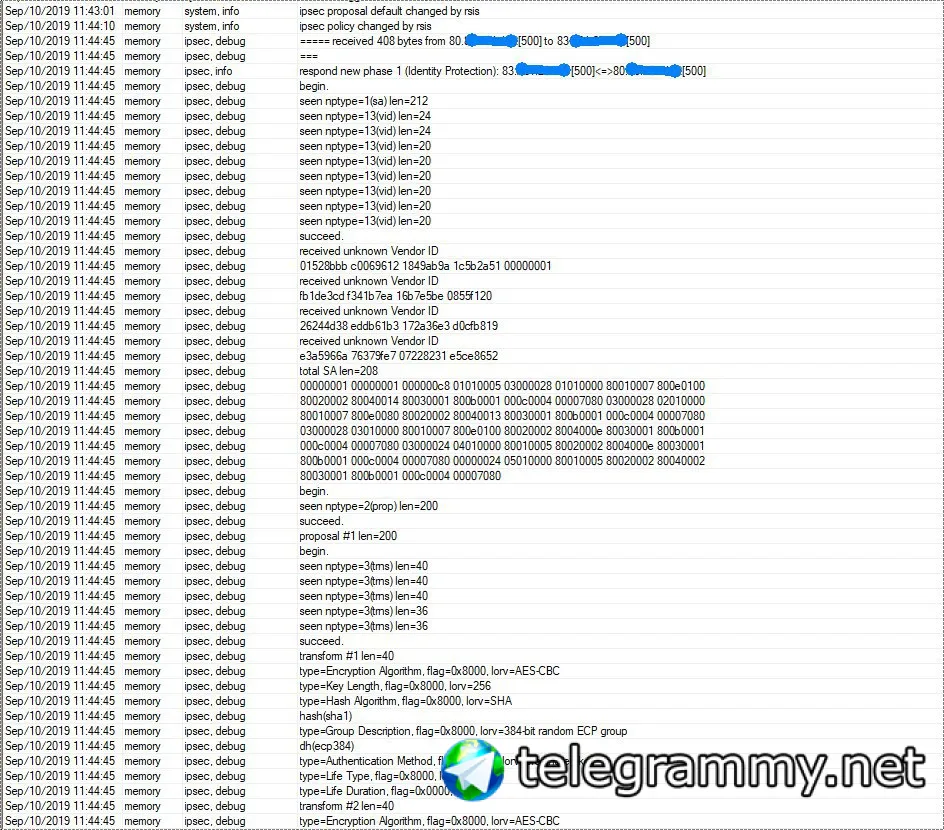 Dmitry
вот настройка l2tp-server на long-term:
/interface bridge add protocol-mode=none name=loopback10 comment="=L2TP-SRV-LOOPBACK="
/ip address add address=172.0.34.1/32 interface=loopback10
/ip pool add name=l2tp-POOL ranges=172.0.34.10-172.0.34.250 comment="=L2TP-SRV-POOL="
/ppp profile add copy-from=0 name=l2tp-profile use-mpls=no use-compression=no use-encryption=no only-one=yes change-tcp-mss=yes use-upnp=no address-list=alst-L2TP-CONNECTED local-address=172.0.34.1 remote-address=l2tp-POOL
/interface l2tp-server server set allow-fast-path=yes authentication=mschap2 default-profile=l2tp-profile enabled=yes ipsec-secret="qwerty1234567" use-ipsec=yes mrru=1614
/interface l2tp-server add user=vpn-acc01 disabled=no comment="=L2TP-SRV-TEST-ACC01=" name=VPN-ACC01
/ppp secret disabled=no name=vpn-acc01 password=qwe123 profile=default service=l2tp