Вопрос "как точка поймёт, что нужно конкретно в этот datapath"? по имени bridge или ещё как-то?
/caps-man datapath
add bridge=LAN-br client-to-client-forwarding=yes local-forwarding=yes name=DP-LAN-BR
add bridge=LAN-HA client-to-client-forwarding=yes local-forwarding=yes name=DP-LAN-HA
/caps-man configuration
add channel=CH-2GHz country=no_country_set datapath=DP-LAN-BR name=LAN-2GHz rx-chains=0,1,2,3 security=JNET ssid=JNET tx-chains=0,1,2,3
add channel=CH-2GHz country=no_country_set datapath=DP-LAN-HA mode=ap name=HA-2GHz security=JNET ssid=JNET-HA
/caps-man provisioning
add action=create-dynamic-enabled comment="mAP lite 192.168.1.6" master-configuration=LAN-2GHz name-format=identity radio-mac=B8:69:F4:1B:98:35 slave-configurations=HA-2GHz
Точка mAP lite создаёт 2 интерфейса - как она поймёт, что один нужно кидать в бридж LAN-br, а другой в LAN-HA?
Должна ли она динамические кидать эти интерфейсы в бридж или я это руками должен сделать?
https://wiki.mikrotik.com/wiki/Manual:CAPsMAN_with_VLANs
 Cumberbatch

 Artemy
Спасибо, как раз то, что надо!
Кстати, влан не обязательно: у меня конфиг с несколькими бриджами с капсман форвардом - просто точки на капсмане в разные бриджи инклюдятся.
Cumberbatch
В какие порты?
Сканер по всем портам погоняйте. И когда найдёте убедитесь что pppoe на этом порту висит
Cumberbatch
Кстати, влан не обязательно: у меня конфиг с несколькими бриджами с капсман форвардом - просто точки на капсмане в разные бриджи инклюдятся.
Если сиды разные то нужно. Особенно если Локал форвард
Vitaliy
Кстати, влан не обязательно: у меня конфиг с несколькими бриджами с капсман форвардом - просто точки на капсмане в разные бриджи инклюдятся.
А можешь показать конфиг?
Как они у тебя определяют в какой бридж попадать?
Мне вариант с VLAN'ами как раз подходит, т.к. у меня необходимые бриджи потом по VLAN'ам раскидываются (точнее один без тегов, а второй - с vlan id = 2 поверх первого)
Artemy
Если сиды разные то нужно. Особенно если Локал форвард
Вы правы: для локал форварда вланы обязательно. Для капсман форварда достаточно создать нужные бриджи на капсмане и указать их в датапас конретных конфигураций.
Cumberbatch
Artemy
Ну вроде как красивее :)
Иногда вланы сделать невозможно: например, если точки подключаются по л3
Cumberbatch
Иногда вланы сделать невозможно: например, если точки подключаются по л3
Это почему же? Где то же они терминируются
Artemy
Потому что вланы должны до точки доходить - тег-то сразу навешиваться будет )) а как вы л2 тег по л3 без туннеля передадите?
 Albert
Сканер по всем портам погоняйте. И когда найдёте убедитесь что pppoe на этом порту висит
По всем порта микротика? Провайдерский провод тоже по всем портам прогнать получается?
Cumberbatch
Потому что вланы должны до точки доходить - тег-то сразу навешиваться будет )) а как вы л2 тег по л3 без туннеля передадите?
тогда капсман форвард. И ок. Все само прилетит на контроллер.
Cumberbatch
По всем порта микротика? Провайдерский провод тоже по всем портам прогнать получается?
/int eth print
Посмотрите физические порты как относятся к именам портов. Может переопределилось криво
Anonymous
 Cumberbatch
Anonymous
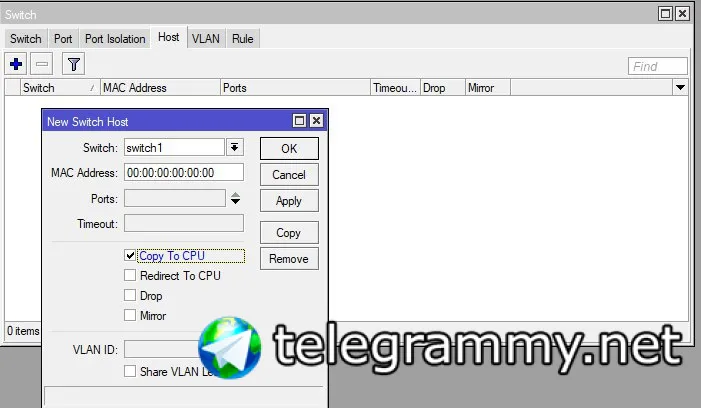
Эм а подробнее ?
Anonymous
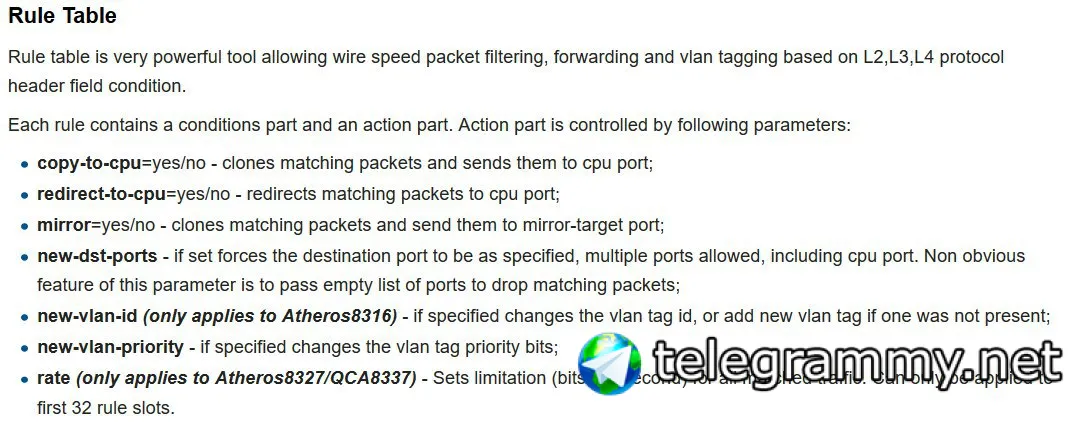
тоесть матчим некие кадры Это понятно. А как потом этот трафик выуживать ?
 Алексей
 Алексей
скрее всего для того чтобы проц мог заглянуть в трафик
Алексей
на практике не пробовал
Anonymous
Это я читал ,скопировали траффик нас cpu и дальше не понятно что с этим делать
Cumberbatch
тоесть матчим некие кадры Это понятно. А как потом этот трафик выуживать ?
Вы его уже выудили. Если что-то нашли решаете что делать? Порт блокировать например. Смотря что надо
Алексей
видимо простой пример нужен
Yevhen
В какие порты?
Пппое клиент вешается на порт в сторону провайдера. Это может быть eth, vlan, wlan. Выбирайте под вашу задачу.
 Dmitry
Склонировать мак ноута на MT? Может привязка по маку ещё есть
Yevhen
Склонировать мак ноута на MT? Может привязка по маку ещё есть
Как вариант. Но сервер то должен быть виден. Иначе lcp не пролетит
 jabb3rd
А что это за бяка?
В презентации Кирилла Соловьева немного про это: https://kirils.org/slides/2019-06-13_campaigns_public.pdf
jabb3rd
А так могу сэмпл скинуть на изучение
jabb3rd
Яндекс-поиск по btestd выдаёт какие-то кольца поршневые... Нет ли у Вас ссылочки на почитать про это?
https://t.me/mikrotikclub/123077
 Group Butler
https://t.me/mikrotikclub/123077
jabberd, this kind of message is not allowed in this chat (2/3)
 😷Драничек
Это актуально для 6.44.3 и ниже, я правильно понял?
jabb3rd
Это актуально для 6.44.3 и ниже, я правильно понял?
Вот конкретно та бяка попадалась до 6.42
😷Драничек
Спасибо, почитаю презю
Василий
Спасибо!
jabb3rd
btestd появлялся в результате эксплуатации каких-либо уязвимостей, полагаю, что это RCE в www-сервисе версий до 6.38.5. Проблема не так часто мне встречалась, скорее всего, пользователи просто делали netinstall и не знали о причинах. Но симптомы всегда похожи: старая версия RouterOS, обновление никак не срабатывает. Как показал этот случай, такие экземпляры до сих пор попадаются.
jabb3rd
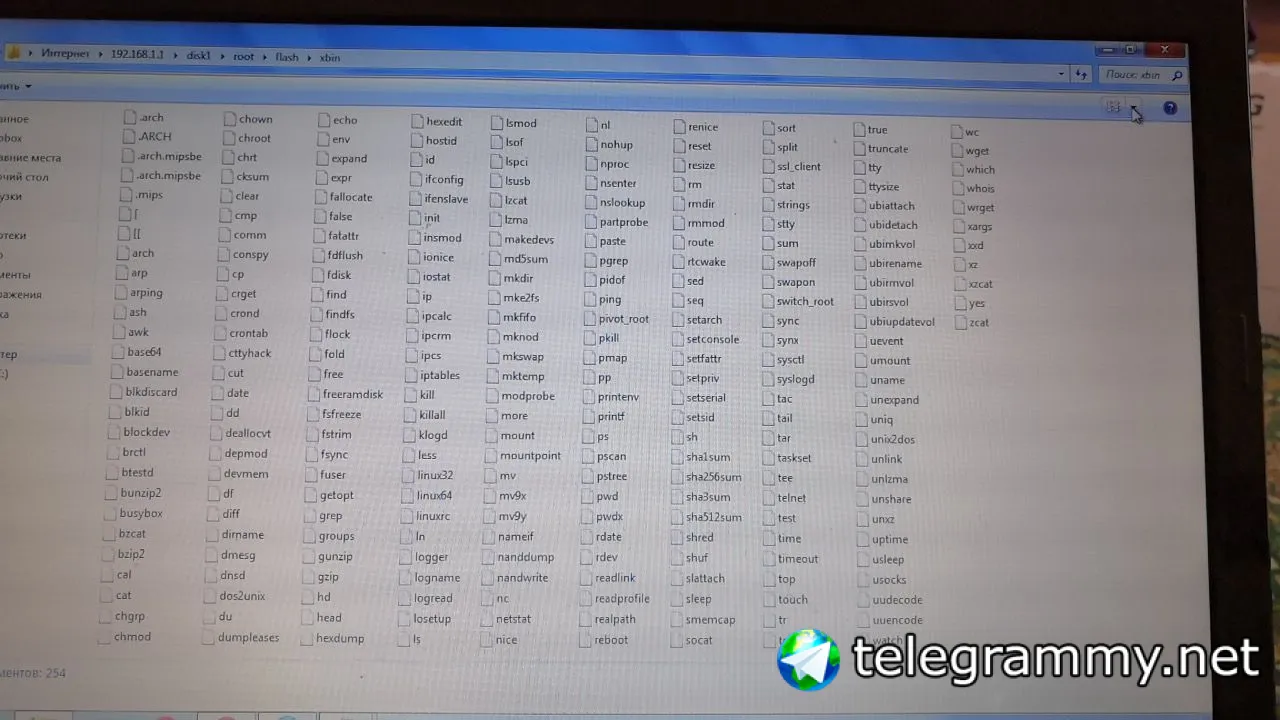 jabb3rd
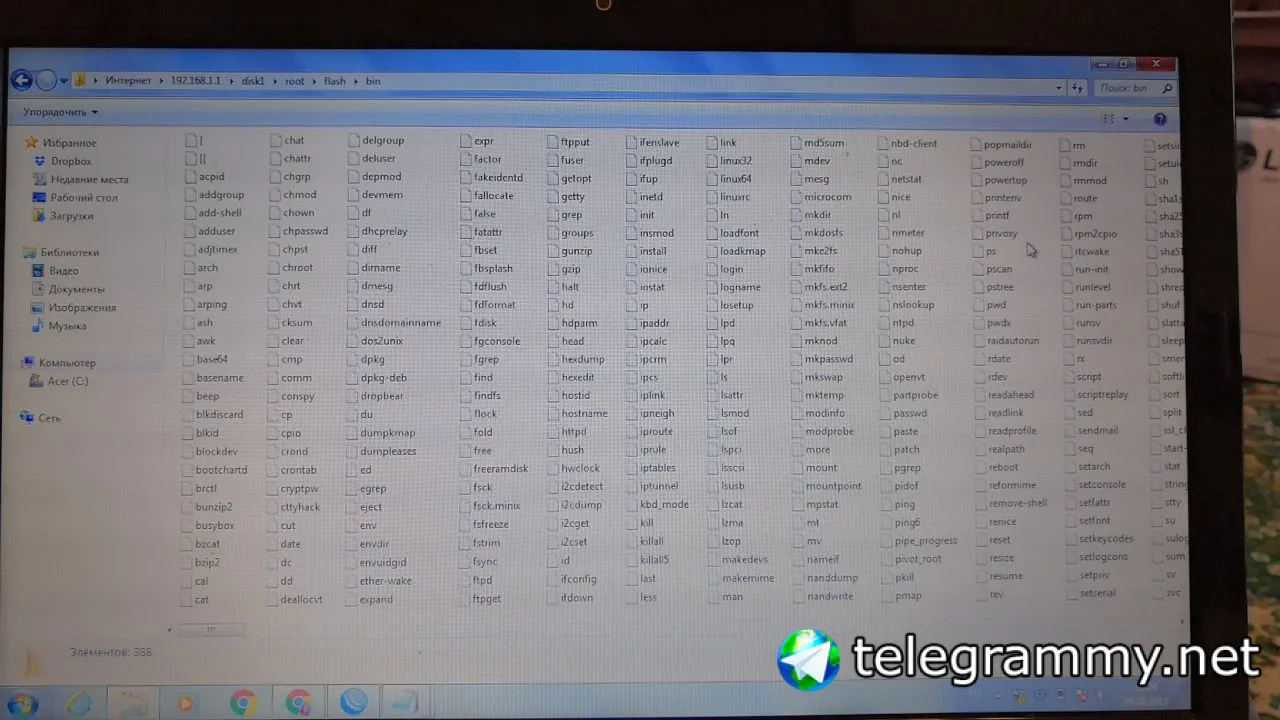 jabb3rd
Вот такая красота – busybox в /flash/xbin/ и /flash/bin/
 Vasily
доброго времяни суток кто нить может подсказать можноли тулзу align использовать в скрипте чтоб по маку совершать какое ни будь действие
Vasily
например писать влог что такойто мак появился
Anonymous
видимо простой пример нужен
https://wiki.mikrotik.com/wiki/Manual:Layer2_misconfiguration#Packet_flow_with_hardware_offloading_and_MAC_learning найден
 Aleksey
Линус Торвальдс, Дэвид Даймонд. Just for Fun. Рассказ нечаянного революционера.
🎂 И да, сегодня 25 августа - день рождения Linux, камрады. Всех, кто так или иначе причастен, или причисляет себя к сообществу - с праздником!
#linux
Albert
Пппое клиент вешается на порт в сторону провайдера. Это может быть eth, vlan, wlan. Выбирайте под вашу задачу.
Добрый день. Провод от провайдера воткнут в 5ый порт. Ppoe настроено на 5ом порту. Так и не работает. ppoe scan на всех портах ничего не показывает
Cumberbatch
Albert
Попробую завтра на другом микротике
Albert
Так, а провайдеру так и не звонили?
Звонил говорят все нормально у нас. Проблема в роутере их вердикт
 Nikolai
Добрый день. Провод от провайдера воткнут в 5ый порт. Ppoe настроено на 5ом порту. Так и не работает. ppoe scan на всех портах ничего не показывает
Встречались коллегам извращенные настройки со стороны провайдера, когда его порт использует режим tagged и cvid=0
Проверить можно так:
Добавить интерфейс Vlan с Vlan-id=0 поверх вашего Ether5, и с него уже сделать PPPoE Scan
Nikolai
Пожалуйста
 Nickolay
Подскажите пожалуйста по капсману, в datapath выбор бриджа, что значит? В какой бридж попадут интерфейсы капсмана?
 Moneron 🇷🇺
Подскажите пожалуйста по капсману, в datapath выбор бриджа, что значит? В какой бридж попадут интерфейсы капсмана?
Да. Актуально при capsman forwarding
Yevhen
Встречались коллегам извращенные настройки со стороны провайдера, когда его порт использует режим tagged и cvid=0
Проверить можно так:
Добавить интерфейс Vlan с Vlan-id=0 поверх вашего Ether5, и с него уже сделать PPPoE Scan
Таких провайдеров нужно по рукам лупить. Но вполне реально может быть.
no_name
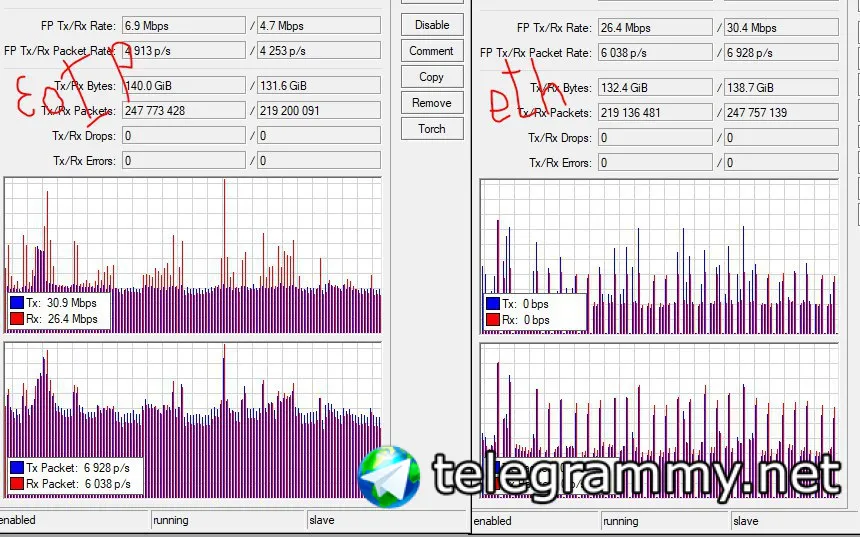
 Андрей
убрать значит галку - local forwarding?
зависит от вашей задачи) Если нужно терминировать клиентов на той железке, где capsman - то да, убираете. Если же capsman только для управление конфигурацией (клиенты терминируются на локальных AP) - то оставляете
Nickolay
зависит от вашей задачи) Если нужно терминировать клиентов на той железке, где capsman - то да, убираете. Если же capsman только для управление конфигурацией (клиенты терминируются на локальных AP) - то оставляете
У меня на 3011 настроен капсман, к нему 5 wap ac подключено, там в 3011 бридже1 все интерфейсы, нужно перекинуть всех вайфай клиентов в другой бридж2 со своими адресами и своим dhcp. Потом запрещу ходить им в первый бридж, а только в интернет напрямую.
Nickolay
Спасибо! Все завелось, клиенты во второй бридж перекинулись.
Alexey
всем привет. наткнулся вроде как на официальную страничку MikroTik ВК, а там всего 72 подписчика, как? https://vk.com/mikrotikofficial
Максим
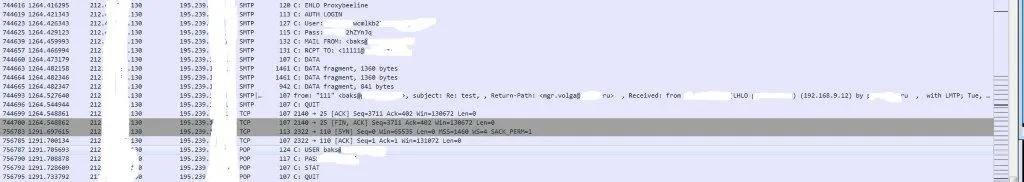
Кто силен в wiresharke?
Не могу разобраться.
Есть клиент с белым ИП адресом.
Подключается к серверу почты через мт. Только у него переодически блокируется отправка почты.
Вылазит ошибка. Просит ввести пароль но авторизации нет.
Потом странным образом все решается через 5-10 минут...
Пролез все свои блокировки на почте на микротах. Нигде не блокируется!
Дошло до того что начал отлавливать пакеты от него и смотреть в чем проблема...
Dmitry
Dmitriy
Добрый день. Подскажите пожалуйста что значит если в torch на интерфейсе отображается пустые поля eth protocol, src, в dest 0.0.0.0 и скорость 5mbps, это вообще кто? 😳
 Roman
Добрый день. Подскажите пожалуйста что значит если в torch на интерфейсе отображается пустые поля eth protocol, src, в dest 0.0.0.0 и скорость 5mbps, это вообще кто? 😳
Насколько я помню, то если указано 0.0.0.0 то это любой источник и любой адрес назначения, то есть Вы видите любой трафик на любой адрес
Dmitry
Dmitriy
Это в правилах, об этом в курсе, в torch же, насколько понимаю, отображается активные соединения на интерфейсе...? Поправьте если не прав
Dmitry
Кто силен в wiresharke?
Не могу разобраться.
Есть клиент с белым ИП адресом.
Подключается к серверу почты через мт. Только у него переодически блокируется отправка почты.
Вылазит ошибка. Просит ввести пароль но авторизации нет.
Потом странным образом все решается через 5-10 минут...
Пролез все свои блокировки на почте на микротах. Нигде не блокируется!
Дошло до того что начал отлавливать пакеты от него и смотреть в чем проблема...
ИМХО, дело в почтовом сервере, конкретно в той его части которая занимается авторизацией подключений
Максим
Только с одной подсети? Одного клиента?
Остальные авторизуется нормально...
Максим
Причем когда подключаю эту сеть по другому каналу блокироваться начинает другой канал.
Проблема именно в той сети. Но вылавить пока не получается.
Dmitry
Только с одной подсети? Одного клиента?
Остальные авторизуется нормально...
Вам виднее, но что конкретно вы хотите увидеть в wireshark ?
Dmitry
Только с одной подсети? Одного клиента?
Остальные авторизуется нормально...
Из другого канала:
https://t.me/mikrotik_wiki/1115
Александр
добрый день, а подскажите в точках caps ac, регион где-то вшит? Отправляют контроллером CapsMan TX power 24, а точки все равно работают на 17
Dmitry
добрый день, а подскажите в точках caps ac, регион где-то вшит? Отправляют контроллером CapsMan TX power 24, а точки все равно работают на 17
если новые то regulatory-domain=russia, поможет только netinstall - но оно не нужно и правильно, что на 17-ти работают
Александр
Да, новые.. Ну.. хотелось бы 5ghz, а он через стены как то вообще слабо
Cumberbatch
Да, новые.. Ну.. хотелось бы 5ghz, а он через стены как то вообще слабо
Ну от того что на ап задрать мощность клиенты не станут мощнее.
Максим
Получилось выловить ошибки отправки почты но не дало результата...
Максим
 Максим
