 Dmitry


пользователь вводит логин и пароль, после чего сервер(??) закрывает соединение
Dmitry
неверный логин, слишком много попыток auth в единицу времени - да, миллион причин может быть
Dmitry
еще раз говорю - смотрите логи почтового сервера прежде всего
 Максим
В логах сервера тоже пусто...
Dmitry
В логах сервера тоже пусто...
там как минимум должна быть отражена попытка входа, если нет - повышайте уровень логирования. и все это ну никак не отностится к MT
 Nickolay
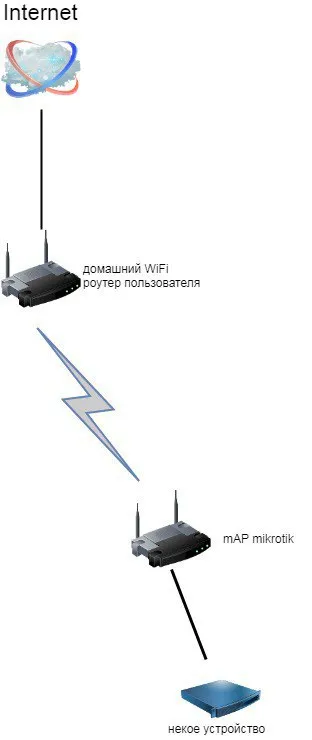
Товарищи, подскажите по такому кейсу: есть некое устройство с ethernet портом и wifi точка микротик, нужно по eth проводом соединить устройство с ТД, а точку доступа подключить к имеющейся wifi сети клиентом. Но! Настроить точку доступа должен пользователь, причем, внутрь точки он не должен попасть, так как пользователь не подготовлен и вообще мало-ли что он там накрутит. Можно ли реализовать такой сценарий: когда пользователь первый раз подключается к точке, вводит в некий вэб-интерфейс SSID+Password от своей сети, нажимает "применить" и точка доступа подключается к сети. Желательно, еще должна быть кнопка сброса wifi настроек. Можно ли только средствами микротика организовать такой сценарий?
 😷Драничек
В вашем случае на бридже несколько влан и на каждом свой dhcp Server.
Пришел новый МТ, пытаюсь сварить ВЛАНы на нем правильно. DHCP Server не вешается на VLAN, если тот в бридже.
Nickolay
Пришел новый МТ, пытаюсь сварить ВЛАНы на нем правильно. DHCP Server не вешается на VLAN, если тот в бридже.
а зачем влан в бридж? Не добавляйте интерфейс влана в бридж, а навестье его на бридж. Какая у вас железка?
😷Драничек
2011 мне под тестовый выделили.
Nickolay
2011 мне под тестовый выделили.
тогда нужно на свитч-чипе распилить на вланы бридж и навесить на него интерфейсы, если с ними нужно работать.
Nickolay
Ну а предустановленный Wireless клиент не вариант отдать клиенту?
это его придется пустить в winbox? не понял, что значит предустановленный?
Cumberbatch
это его придется пустить в winbox? не понял, что значит предустановленный?
Зачем ? Все настройте ему. Пусть это будет под вашим контролем железка
Nickolay
Зачем ? Все настройте ему. Пусть это будет под вашим контролем железка
она будет под моим контролем после того, как клиент подключит ее к wifi сети. Настраивать каждому клиенту не вариант, завтра у клиента может смениться пароль на wifi и тд и тп. желательно чтобы он сам ее мог подключить
😷Драничек
тогда нужно на свитч-чипе распилить на вланы бридж и навесить на него интерфейсы, если с ними нужно работать.
Меня интересует VLAN filtering, то есть в бридже навешиваем VLANы (tagged/untagged) и в нем же включаем VLAN filtering, а для управления навешиваем VLAN на этот же бридж. Правильно понимаю?
Cumberbatch
Nickolay
Меня интересует VLAN filtering, то есть в бридже навешиваем VLANы (tagged/untagged) и в нем же включаем VLAN filtering, а для управления навешиваем VLAN на этот же бридж. Правильно понимаю?
да! но! трафик через проц пойдет весь и 2011 загнется. бридж фильтеринг только црс326-328 умеют, поэтому лучше на свитч-чипе распилить
Dmitry
да! но! трафик через проц пойдет весь и 2011 загнется. бридж фильтеринг только црс326-328 умеют, поэтому лучше на свитч-чипе распилить
это не совсем так, все что умеет switch-chip будет работать и с такой кофигурации при hw-offload
 Albert
Встречались коллегам извращенные настройки со стороны провайдера, когда его порт использует режим tagged и cvid=0
Проверить можно так:
Добавить интерфейс Vlan с Vlan-id=0 поверх вашего Ether5, и с него уже сделать PPPoE Scan
Трабла с вланом не помогла. Так и нет ppoe. Влан 0 нельзя установить
Nickolay
WiFi ваш ?
нет, не мой. и таких вайфаев может быть в теории тысячи, и каждому настраивать его не вариант. Нужно чтобы юзер сам смог подключить железку к своему домашнему вайфаю с минимальной болью для себя и меня.
😷Драничек
это не совсем так, все что умеет switch-chip будет работать и с такой кофигурации при hw-offload
2011 не умеет HW Offload
Nickolay
это не совсем так, все что умеет switch-chip будет работать и с такой кофигурации при hw-offload
ого! я не знал! спасибо.
 Roman
как это не умеет? должен уметь
у него проц слабый) Даже если включить Фасттрек, то проц будет загибаться.
Насколько я помню, то у 2011 нет HW Offload. Практически все обрабатывает проц
Nickolay
это не совсем так, все что умеет switch-chip будет работать и с такой кофигурации при hw-offload
т.е. спокойно можно пользоваться bridge vlan filtering и не заморачиваться со свитч-чипом? На тех же CRS125?
Nickolay
у него проц слабый) Даже если включить Фасттрек, то проц будет загибаться.
Насколько я помню, то у 2011 нет HW Offload. Практически все обрабатывает проц
сейчас смотрю на 2011 - интерфейсы со статусом H в бридже
Dmitry
т.е. спокойно можно пользоваться bridge vlan filtering и не заморачиваться со свитч-чипом? На тех же CRS125?
работает, все ровно так как написано: https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Bridge_Hardware_Offloading
hardware-offload работает, только для описанного - если включается какая-та функция, с "-" offload работать не будет
Nickolay
работает, все ровно так как написано: https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#Bridge_Hardware_Offloading
hardware-offload работает, только для описанного - если включается какая-та функция, с "-" offload работать не будет
ну там плюсик стоит только на CRS3XX в разделе бридж фильтеринг, я что-то запутался.
😷Драничек
сейчас смотрю на 2011 - интерфейсы со статусом H в бридже
Первый свитч или второй? У меня на втором (10 порт) нету
Nickolay
Первый свитч или второй? У меня на втором (10 порт) нету
у меня на всех со 2 по 10 в бридже, значит что-то не так с 10-м портом, может он WAN?
Yevhen
Трабла с вланом не помогла. Так и нет ppoe. Влан 0 нельзя установить
Покажите вывод сканера пппое?
😷Драничек
у меня на всех со 2 по 10 в бридже, значит что-то не так с 10-м портом, может он WAN?
Значит что-то не так у меня с руками, скорей всего. Сейчас буду курить, как правильно настраивать вланы...
Nickolay
Значит что-то не так у меня с руками, скорей всего. Сейчас буду курить, как правильно настраивать вланы...
настройте на свитч-чипе и навешивайте их на бридж. Пример к примеру :) https://wiki.mikrotik.com/wiki/Manual:Basic_VLAN_switching#Other_devices_with_built-in_switch_chip
Roman
сейчас смотрю на 2011 - интерфейсы со статусом H в бридже
Все, понял, извинияюсь)
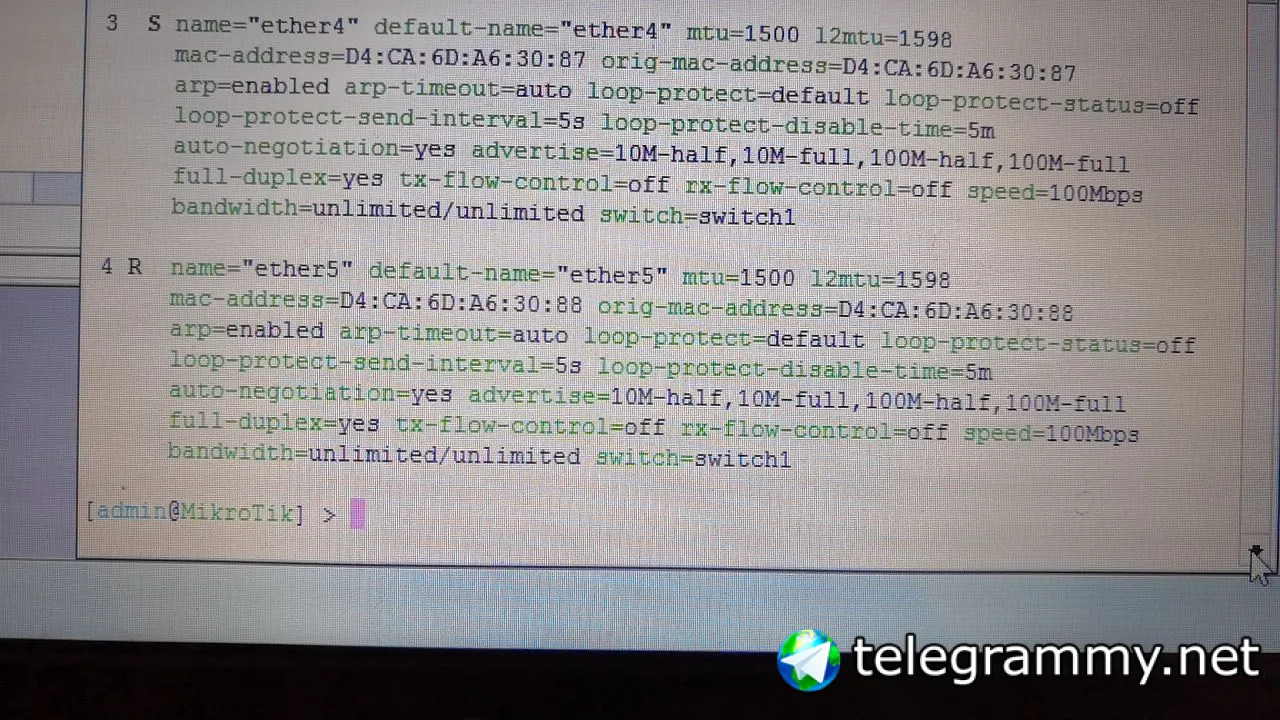
Не пугайтесь, это нормально, если прошивка вашего роутера 6.41 и выше. Теперь вся информация, которая передается на втором уровне модели OSI, будет передаваться через Bridge. Использование swich-чипа (hw-offload) будет автоматически активировано автоматически в случае такой возможности. По умолчанию при добавлении любого интерфейса в Bridge у него будет активирована опция "Hardware Offload", которая будет передавать всю информацию 2-го уровня через switch-чип. Если эту опцию убрать, то обработка будет осуществляться силами операционной системы.
Roman
 GriF
Доброго дня, коллеги.
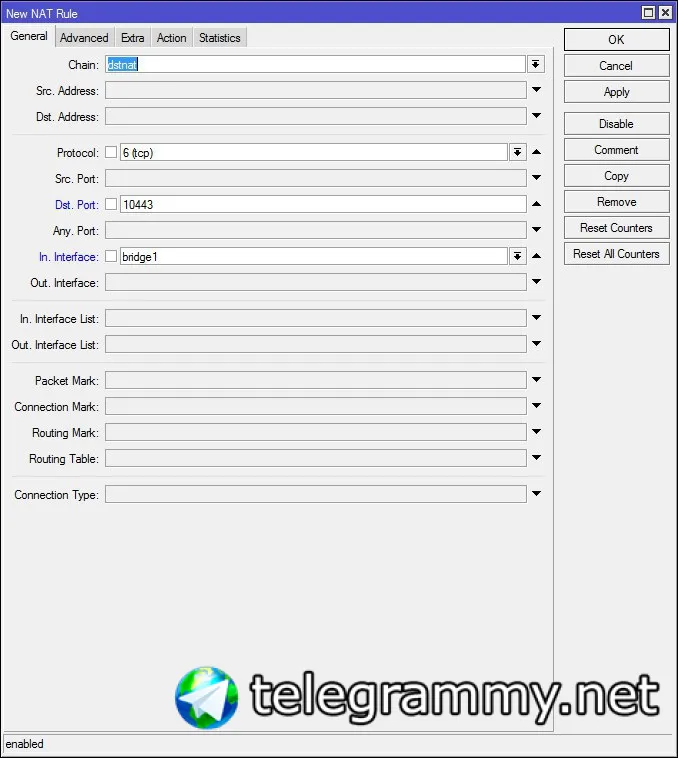
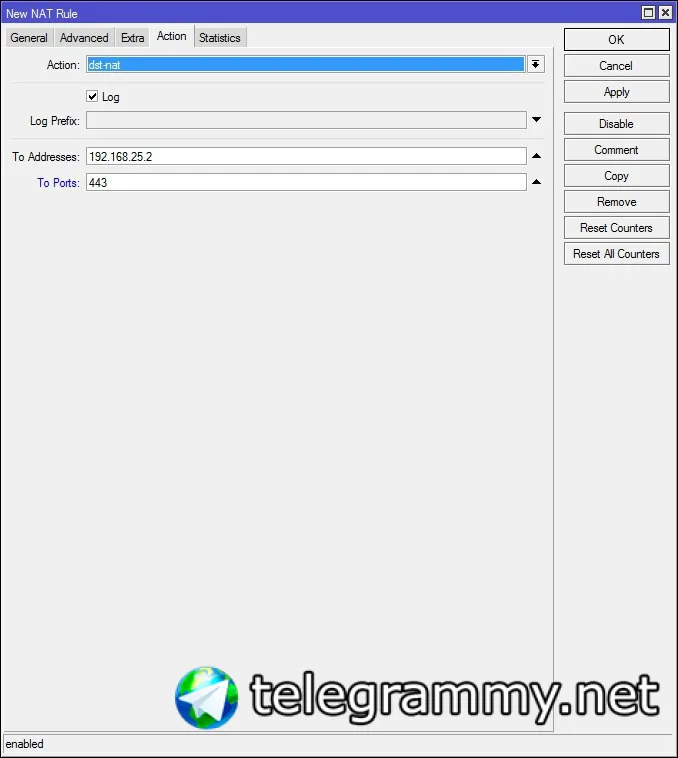
Нужна помощь. Есть сервер внутри локалки, который снаружи отвечает по https://site.ru:10443 (dstnat на 443).
В локалке он открывается также по доменному имени (Hairpin) https://site.ru:443
Каким образом можно унифицировать ссылку? Т.е. чтобы из локалки открывался тоже по порту 10443?
Roman
Доброго дня, коллеги.
Нужна помощь. Есть сервер внутри локалки, который снаружи отвечает по https://site.ru:10443 (dstnat на 443).
В локалке он открывается также по доменному имени (Hairpin) https://site.ru:443
Каким образом можно унифицировать ссылку? Т.е. чтобы из локалки открывался тоже по порту 10443?
можно зарулить трафик из локалки так же, как это сделано из внешки на тот же порт 10443
GriF
можно зарулить трафик из локалки так же, как это сделано из внешки на тот же порт 10443
Вопрос как?
Можно подробнее?
Cumberbatch
Yevhen
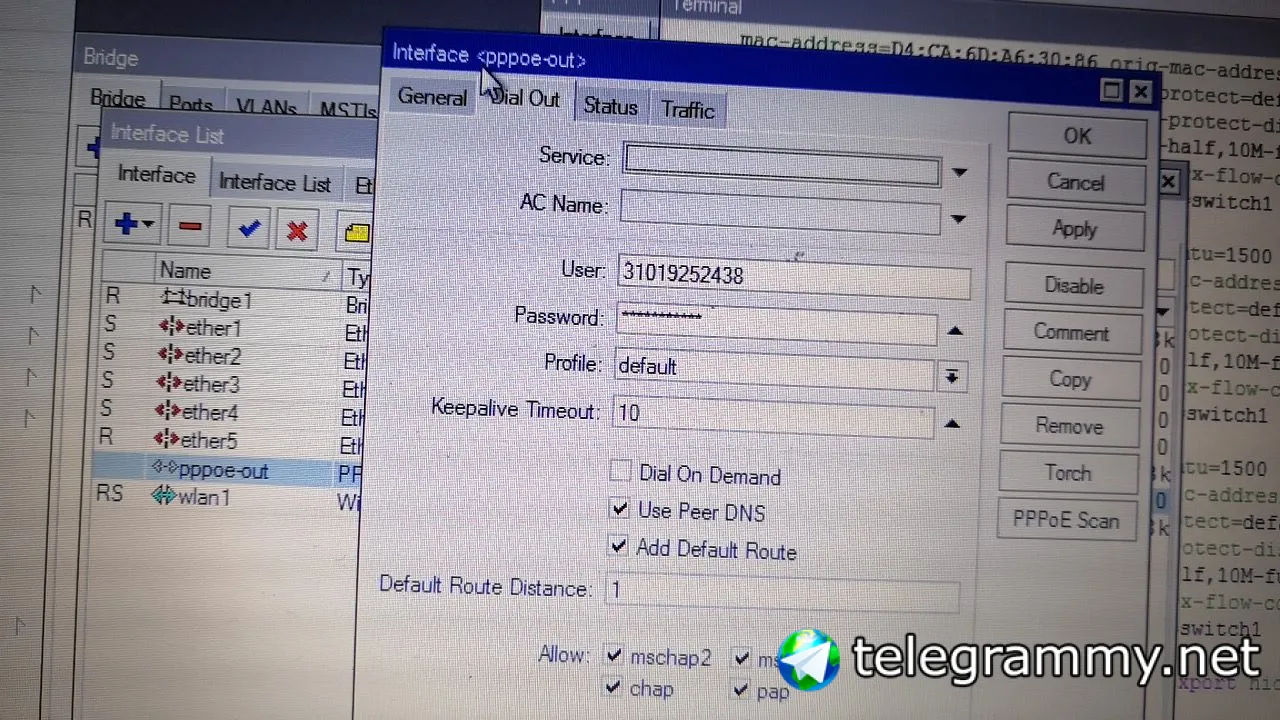
У провайдера? Через комп все работает
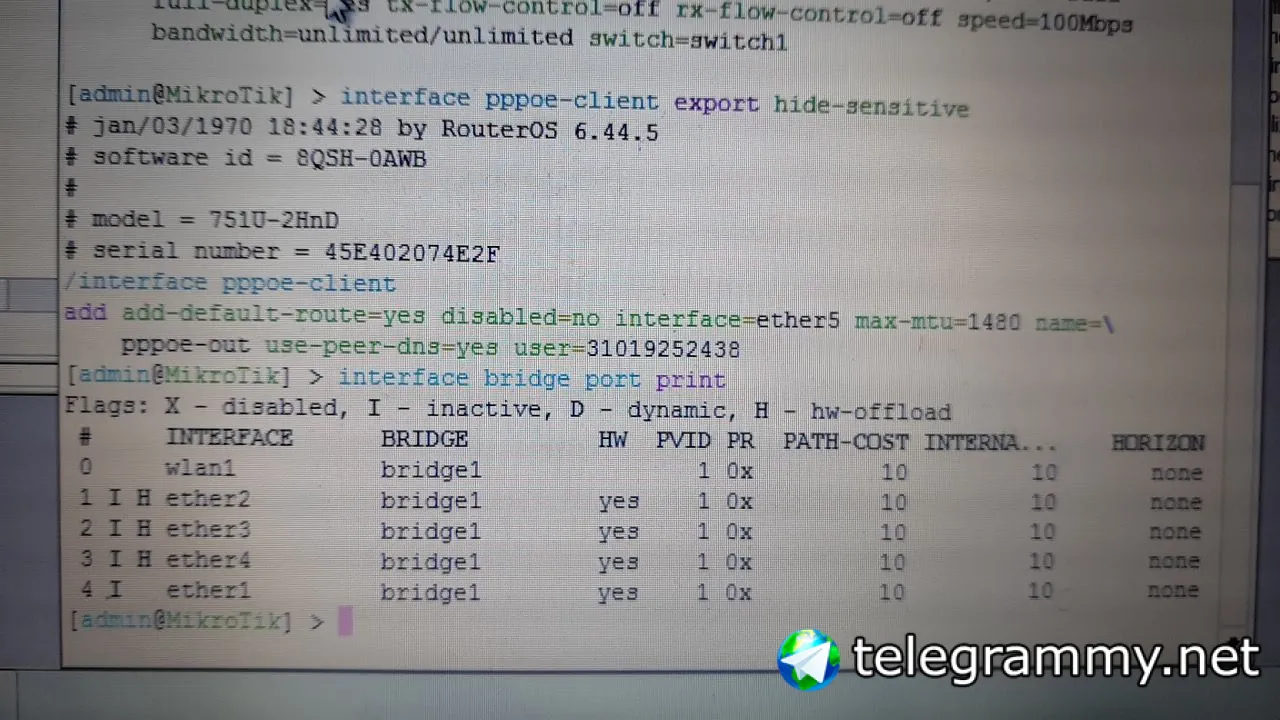
Интерфейс случайно не в бридже? В идеале, сделали бы экспорт, и на пастбин...
Albert
Интерфейс случайно не в бридже? В идеале, сделали бы экспорт, и на пастбин...
Нет. Роутер уже сбрасывал не раз.
Albert
Интерфейс случайно не в бридже? В идеале, сделали бы экспорт, и на пастбин...
Уже 951 принёс попробовать. Просто на порт повесил ppoe, такая же херня
Yevhen
Нет. Роутер уже сбрасывал не раз.
После сброса порт 5 таки в бридж попадает. Или в бланк сбрасывали?
Cumberbatch
Нет. Роутер уже сбрасывал не раз.
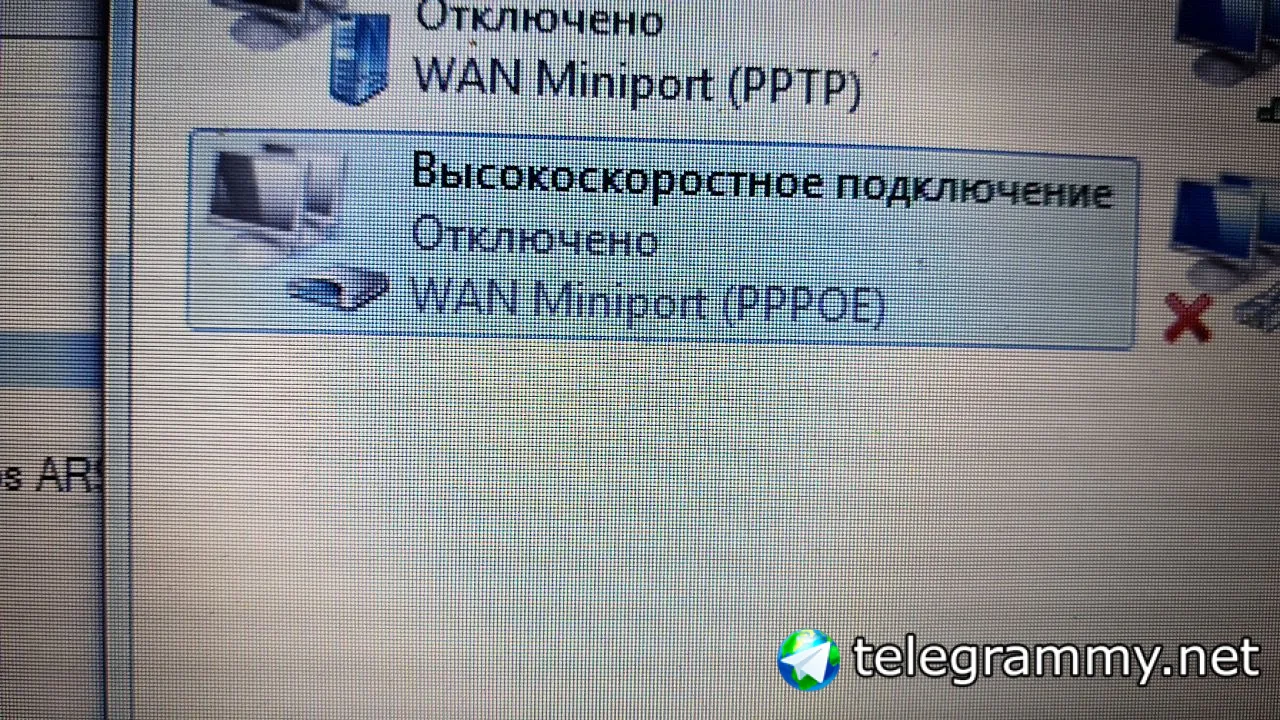
Точно один и тот же ppp протокол на компе и на микроте используете?
 Albert
После сброса порт 5 таки в бридж попадает. Или в бланк сбрасывали?
Нет. Бридж потом я сам создал и убрал 5ый порт из бриджа
Roman
Вопрос как?
Можно подробнее?
Есть еще вариант: На сервере добавить порт для апача/нгинкса на прослушку 10443 поставить на него сертификаты как и для 443
 Yevhen
А на МТ?
 Yevhen
Может какой-то глюк именно этой версии рос? На 951 что за рос лежит?
Dmitry
 Albert
Может какой-то глюк именно этой версии рос? На 951 что за рос лежит?
Была 6.45. Я уже даунгрейд сделал
Yevhen
Странно, что сканером не видно сервера. Лсп в файрволе же не могли закрыть? Может там жёсткая привязка по маку, и все левое тупо отбрасывается?
Albert
Cumberbatch
Cumberbatch
 Nickolay
Если к вам он подключается по проводу зачем за абонента думать что там внутри будет?
я должен отдать пользователю некое устройство, которое он должен по wifi подключить к своей домашней сети. по ethernet вопросов нет, сунул шнур и готово, а вот по wifi как? если к примеру в комплекте будет микротиковская точка доступа.
GriF
указать в внутреннем hairpin правиле dst-port ? :)
add action=dst-nat chain=dstnat comment=com dst-address=xx.xxx.xxx.xxx dst-port=10443 protocol=tcp to-addresses=192.168.0.24 to-ports=443
add action=src-nat chain=srcnat dst-address=192.168.0.24 dst-port=10443 out-interface=LAN protocol=tcp src-address=192.168.0.0/22 to-ports=443