 jabb3rd


Думаю, что с Netinstall что-то неправильно делается, но всё-таки я рекомендовал бы глянуть «под капот» RouterOS, прежде чем занетинсталлить.
jabb3rd
@Albert_116 если проблема ещё актуальна, просьба написать в личку.
jabb3rd
Ну что ж, интуиция не подвела. Ну как интуиция — опыт лечения заразы. Это был btestd.
 😷Драничек
 res_nom
Здравствуйте. Помогите в голове разместить странное и не понятное, для меня.
Есть 2 МТ с дефолтными конфигами fw. Eth 1 статик ИП от провайдера, между ними настроен тунель ipip+IPsec и он работает. Вот только удивляет почему, ни на одном МТ нет разрешающих правил на инпут IPsec и ip-encap протокола.
Это нормальное поведени и я что-то не понимаю?
 Dmitry
filter add chain=forward action=accept ipsec-policy=in,ipsec comment="defconf: accept in ipsec policy"
filter add chain=forward action=accept ipsec-policy=out,ipsec comment="defconf: accept out ipsec policy"
res_nom
По сути эти правила для тунельного режима или я ошибаюсь?
res_nom
Хотя и их отключение не влияет на работу тунеля
Dmitry
не ошибаетесь, это я не посмотрел на цепочку
Dmitry
это работает из-за default to accept
Dmitry
добавите в конец полный drop на input и работать не будет
 Albert
 Dmitry
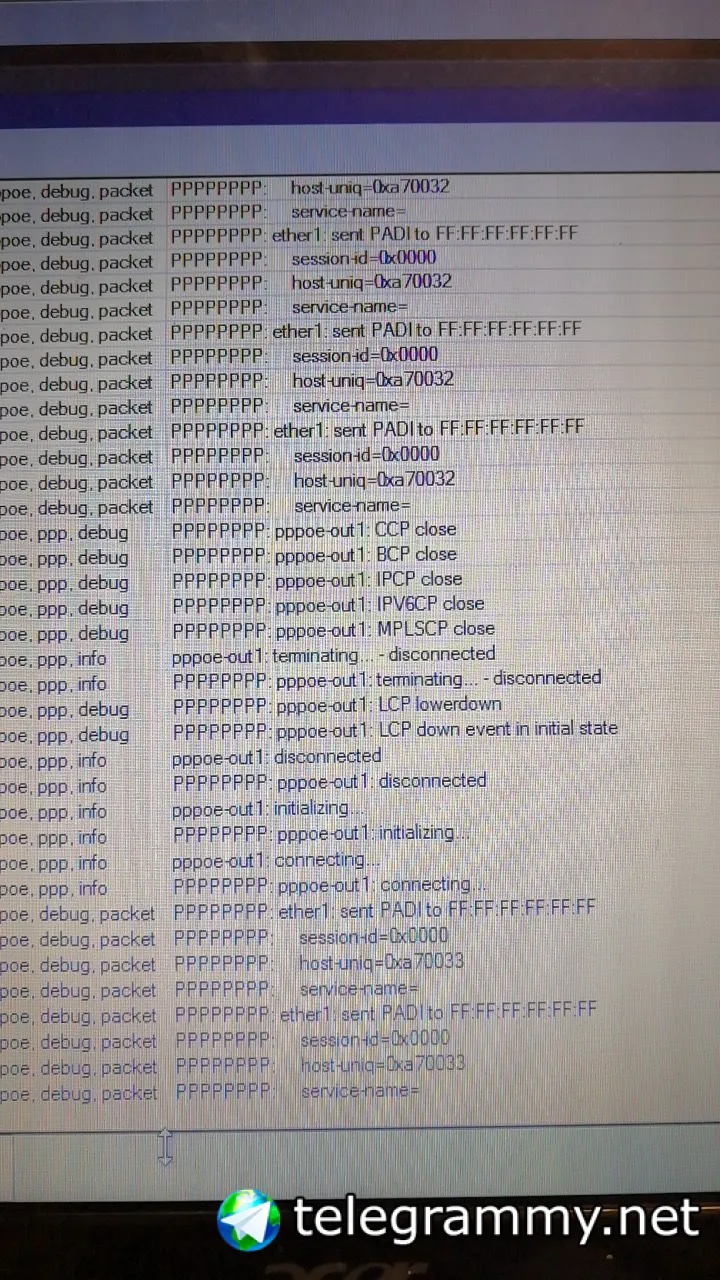
на PADI нет ответа
res_nom
добавите в конец полный drop на input и работать не будет
дефолтный accept на input est, related, untraked - из-за него?
res_nom
Полный дроп последним правилом всего и вся стоит на input
Dmitry
Логин пароль перепробить
у всех цепочек input / output / forward - есть неявное правило по умолчанию. в MT оно - разрешить все
res_nom
Established срабатывает
хорошо, почему после аппаратного выключения обоих роутеров оджновременно оно поднимается?
 Cumberbatch
res_nom
input drop
Dmitry
хорошо, почему после аппаратного выключения обоих роутеров оджновременно оно поднимается?
filter add chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface-list=WAN comment="defconf: drop all from WAN - последнее правило в default - такое
Dmitry
и это не полный дроп
res_nom
это форвард же
Dmitry
какая разница - оно последнее в дефолтном конфиге, на сколько я могу видеть
Cumberbatch
input drop
Перед ним есть разрешающее. Отключайте правила по одному. Увидите когда упадёт. Значит это правило разрешает
Василий
Ну что ж, интуиция не подвела. Ну как интуиция — опыт лечения заразы. Это был btestd.
Яндекс-поиск по btestd выдаёт какие-то кольца поршневые... Нет ли у Вас ссылочки на почитать про это?
Cumberbatch
Яндекс-поиск по btestd выдаёт какие-то кольца поршневые... Нет ли у Вас ссылочки на почитать про это?
https://wiki.mikrotik.com/wiki/Manual%3ATools/Bandwidth_Test
Василий
https://wiki.mikrotik.com/wiki/Manual%3ATools/Bandwidth_Test
Спасибо 😊
Т.е. злодей просто включил и пользовался? Ничего неординарного не было?
res_nom
/interface list member print where list="LAN"
там будет бридж. Или вы хотите сказать, что правило дефолтное с дст натом как-то не явно разрешает на инпут ipsec и ip-encap?
Dmitry
ну ок, ладно - чудеса да и только :)
res_nom
Единственно, что вызывает подозрение - это указанное в IPsec no track output. Но тут мои знания заканчиваются, потому и пытаюсь понять )
Dmitry
https://forum.mikrotik.com/viewtopic.php?t=128791
Albert
Есть ещё идей на счёт ppoe?
Albert
При чем логин и пароль идентичны друг другу
Albert
На разных ноутах пробовал
 Nickolay
Порт попробуйте другой на всякий случай :)
Vitaliy
Ещё вопрос по капсману.
Хочу, кажется, немного странного:
1) дано 2 сети - основная (lan) и home automation (ha) со всякими девайсами на ESP8266
2) несколько микротов, которые объединяются в капсман и вещают по разному:
hap ac2 - lan сеть на 5GHz, lan сеть на 2.4 GHz в режиме "only N"
cAP - lan сеть в режиме "b/g/n", ha сеть в режиме "b/g/n"
hap lite - также как и cAP
Что я сделал:
1. создал 3 channel'а - 5ghz, 2.4n, 2.4b/g/n
2. создал datapath'ы для сетей lan и ha
3. прописал security
4. создал 4 configurations: HA-2GHz, LAN-2GHz, LAN-Fast-2GHz, LAN-5GHz
5. а вот с provisioning'ом поплыл. выбрал create dynamic enabled с master config = Lan-5GHz, slave = Lan-Fast-2GHz
подключил сам hAP ac2 и cAP lite, cAP lite вообще не смог подгрузить конфигурацию (но в списке remote cap на hAP ac2 он числится).
если снять ограничения на выбор channel в configuration'ах, то всё работает на ура.
Подскажите, в какую сторону копать?
Nickolay
И в raw? И в mangle?
Vitaliy
Ещё вопрос по капсману.
Хочу, кажется, немного странного:
1) дано 2 сети - основная (lan) и home automation (ha) со всякими девайсами на ESP8266
2) несколько микротов, которые объединяются в капсман и вещают по разному:
hap ac2 - lan сеть на 5GHz, lan сеть на 2.4 GHz в режиме "only N"
cAP - lan сеть в режиме "b/g/n", ha сеть в режиме "b/g/n"
hap lite - также как и cAP
Что я сделал:
1. создал 3 channel'а - 5ghz, 2.4n, 2.4b/g/n
2. создал datapath'ы для сетей lan и ha
3. прописал security
4. создал 4 configurations: HA-2GHz, LAN-2GHz, LAN-Fast-2GHz, LAN-5GHz
5. а вот с provisioning'ом поплыл. выбрал create dynamic enabled с master config = Lan-5GHz, slave = Lan-Fast-2GHz
подключил сам hAP ac2 и cAP lite, cAP lite вообще не смог подгрузить конфигурацию (но в списке remote cap на hAP ac2 он числится).
если снять ограничения на выбор channel в configuration'ах, то всё работает на ура.
Подскажите, в какую сторону копать?
Сорри, кажется дошло - я же могу в provisioning'е создать необходимую конфигурацию для каждой точки доступа с выбором типа сети и т.д. и т.п.
 Ettercap
Registration status unknown.
Покажите текущие параметры сигнала.
Yevhen
Есть ещё идей на счёт ppoe?
Сканером пппое сервер провайдера видите? Срисуйте сервис айди. Вбейте в клиенте.
Albert
Yevhen
Тогда нету связности.
Albert
Что за сервис айди?
Yevhen
Пппое клиент на верном порту поднят?
Yevhen
Сканером посмотрите
Yevhen
Если его сканер не видит, то связности нету
Albert
Он ничего не показывает
Yevhen
Значит не заведется
Artemy
Сорри, кажется дошло - я же могу в provisioning'е создать необходимую конфигурацию для каждой точки доступа с выбором типа сети и т.д. и т.п.
Можно вообще без провижена, если создавать интерфейсы как статик и указывать все необходимые параметры там.
Vitaliy
Сорри, кажется дошло - я же могу в provisioning'е создать необходимую конфигурацию для каждой точки доступа с выбором типа сети и т.д. и т.п.
А вот теперь следующий вопрос по CapsMan, на который в интернете не нашел ответа.
На точке доступа должно вещать 2 SSID, находящиеся в разных bridge.
как через provisioning указать, в какой bridle на удалённой точке доступа должен цепляться указанный интерфейс? в datapath я указал имя бриджа, на всех точках оно одинаковое, то такое ощущение, что что-то не срабатывает. как минимум я не могу получить IP адрес после подключения к сети, а значит я не попал в нужный bridge.
Vitaliy
Можно вообще без провижена, если создавать интерфейсы как статик и указывать все необходимые параметры там.
Ну с провижнингом и динамическими интерфейсами вроде как лучше - единая точка конфигурирования и всё такое.
Artemy
А вот теперь следующий вопрос по CapsMan, на который в интернете не нашел ответа.
На точке доступа должно вещать 2 SSID, находящиеся в разных bridge.
как через provisioning указать, в какой bridle на удалённой точке доступа должен цепляться указанный интерфейс? в datapath я указал имя бриджа, на всех точках оно одинаковое, то такое ощущение, что что-то не срабатывает. как минимум я не могу получить IP адрес после подключения к сети, а значит я не попал в нужный bridge.
Вам надо создать еще один датапас с нужным бриджом, и указать его в конфигурации слейв-ап.
Artemy
Ну с провижнингом и динамическими интерфейсами вроде как лучше - единая точка конфигурирования и всё такое.
Я делаю так: есть универсальный провижен для новых точек, провижен создает статик интерфейс, в котором уже по месту и небходимости вносятся правки.
Vitaliy
Вам надо создать еще один датапас с нужным бриджом, и указать его в конфигурации слейв-ап.
Вопрос "как точка поймёт, что нужно конкретно в этот datapath"? по имени bridge или ещё как-то?
/caps-man datapath
add bridge=LAN-br client-to-client-forwarding=yes local-forwarding=yes name=DP-LAN-BR
add bridge=LAN-HA client-to-client-forwarding=yes local-forwarding=yes name=DP-LAN-HA
/caps-man configuration
add channel=CH-2GHz country=no_country_set datapath=DP-LAN-BR name=LAN-2GHz rx-chains=0,1,2,3 security=JNET ssid=JNET tx-chains=0,1,2,3
add channel=CH-2GHz country=no_country_set datapath=DP-LAN-HA mode=ap name=HA-2GHz security=JNET ssid=JNET-HA
/caps-man provisioning
add action=create-dynamic-enabled comment="mAP lite 192.168.1.6" master-configuration=LAN-2GHz name-format=identity radio-mac=B8:69:F4:1B:98:35 slave-configurations=HA-2GHz
Точка mAP lite создаёт 2 интерфейса - как она поймёт, что один нужно кидать в бридж LAN-br, а другой в LAN-HA?
Должна ли она динамические кидать эти интерфейсы в бридж или я это руками должен сделать?
Vitaliy
... или в capsman'е datapath нужен только в случае, если local forwarding = no ?
Yevhen
Свяжусь с провайдером. У них спрошу. Через комп нормально почему то
Попереключайте сканер на все порты, может все же ошибочно, не в тот воткнули