именно. Которую я сразу сменил на свою
А пул поменяли?
 Moneron 🇷🇺


 Алексей
А пул поменяли?
Конечно. В общем, взял другой микрот, тоже с дефолта все настроил 1 в 1, заработало. Явно сам девайс глюканул
Moneron 🇷🇺
Конечно. В общем, взял другой микрот, тоже с дефолта все настроил 1 в 1, заработало. Явно сам девайс глюканул
supout.rif создайте и пишите в техпод
 Дмитрий Тютык
У нас с Мегафоном SXT LTE, SXT LTE KIT и wAP LTE KIT в некоторых точках все равно теряют инет, приходится передергивать интерфейс или ребутить
У меня и с другими операторами инет теряют. Вочдог следит за этим, дёргает интерфейс, если не помогает 3 раза - ребут.
Алексей
supout.rif создайте и пишите в техпод
Да фиг бы с ним, перепрошью на свежую, может починится
Дмитрий Тютык
Да фиг бы с ним, перепрошью на свежую, может починится
А как же помощь сделать этот мир лучше?
Алексей
А как же помощь сделать этот мир лучше?
Я дважды обращался в оф.саппорт микротика, и не заметил, что они хотят делать мир лучше
Moneron 🇷🇺
Если вдруг кто-то пропустил:
Moneron 🇷🇺
Слушайте, похоже микроты реально серьёзно решили взяться за 40 Gbps. Вслед за анонсом свичей, подъехал анонс сразу трёх приятных дополнений:
- QSFP модуль и вариант с метровым кабелем
- 850нм оптический QSFP
- Гидру на 4х10G SFP+
https://www.facebook.com/mikrotik/photos/a.436355484602/10157449168809603/?type=3&__tn__=-R
 Alex
лучше бы 48 портовые гигабитные свитчи сделали
те, кто будет использовать 40 жигабит, на микротах строить сеть не будет
Дмитрий Тютык
А я стекирование хочу
Алексей
А фирмварь обновлена?
Нет. Позже обновлю и проверю. Пока мне работать надо, а не с микротиками играться
 Nickolay
У нас с Мегафоном SXT LTE, SXT LTE KIT и wAP LTE KIT в некоторых точках все равно теряют инет, приходится передергивать интерфейс или ребутить
Да, бывает такое, но достаточно редко. На первых sxt отваливался лте интерфейс и только перезагрузка по питанию помогала или какие-то танцы с бубном, но вроде сейчас не наблюдаю этих проблем. А вот где модемы стоят, те ежедневно практически дергаются нетвотчем.
Nickolay
Нет. Позже обновлю и проверю. Пока мне работать надо, а не с микротиками играться
Так делов на 1 минуту и работай :) я к настройке микротика не подхожу пока не обновлю ось и прошивку.
Алексей
Так делов на 1 минуту и работай :) я к настройке микротика не подхожу пока не обновлю ось и прошивку.
это ж надо работающий выключить, кабель к ноуту подключить, да и вообще с дивана вставать
 Nikolai
https://wiki.mikrotik.com/wiki/Drop_port_scanners
 Artem
Для защиты от syn сканирования у меня есть адрес лист, в который попадают все, от кого прилетает syn с размером пакета 44 байта. Такой вариант имеет место быть? Или все же лучше psd использовать?
Виталий
Спасибо
Roman
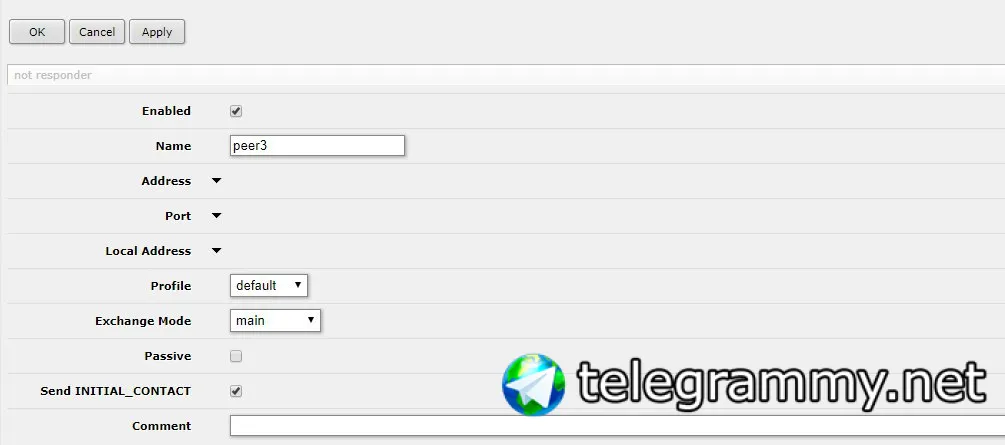
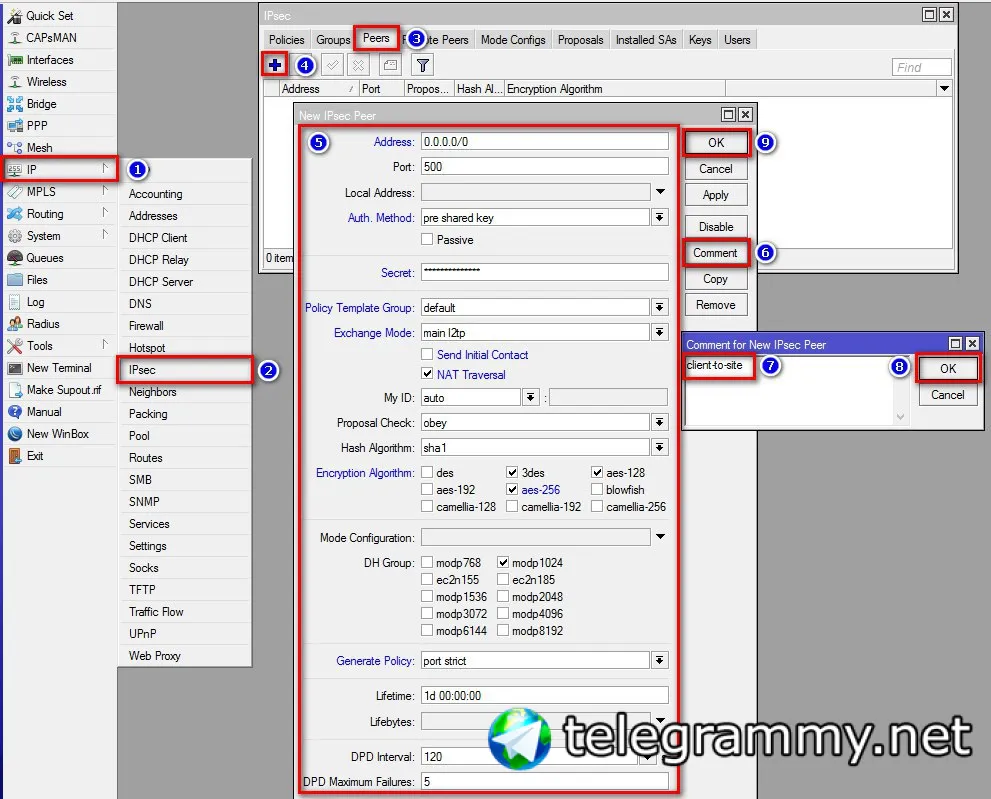
Извините за тупые вопросы, но не скинете инструкцию по настройке client-to-site VPN для микрота? Чот те которые я находил не подходят для последней версии, там в peers нет всех опций, что необходимы
Bomberman
Cumberbatch
Roman
L2TP/IPSec я думал, но любой другой тоже пойдёт
 Roman
Вот так выглядит добавление Peer
Roman
 Bomberman
Я что-то упустил или впн через L2TP+IPSec стал настраиваться как-то по-другому...?
Kor
 Kor
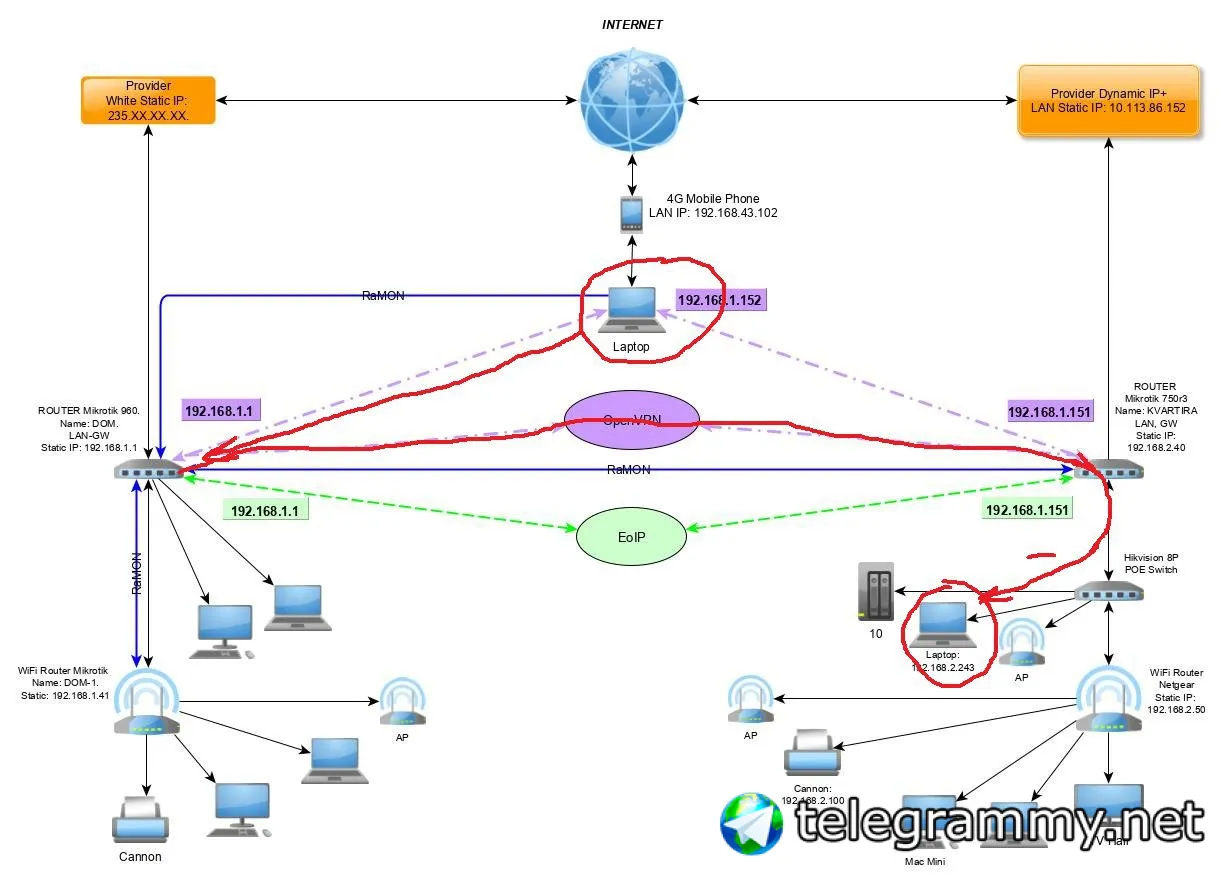
В обратную все работает, то есть с домашнего лаптопа видны папочки моего лаптопа
Cumberbatch
L2TP/IPSec я думал, но любой другой тоже пойдёт
https://wiki.mikrotik.com/wiki/Manual%3AInterface/L2TP#Site-to-Site_L2TP
Roman
https://wiki.mikrotik.com/wiki/Manual%3AInterface/L2TP#Site-to-Site_L2TP
https://wiki.mikrotik.com/wiki/Manual%3AInterface/L2TP#Connecting_Remote_Client Спасибо, вот мой сценарий
Roman
Сейчас гляну
Roman
Kor
никого, кто бы взглянул?
Bomberman
Cumberbatch
Roman
В 6.44 все переколбасили… думаю не перенеслись настройки автоматом, удали конфигурацию ipsec и настрой по новой
Cumberbatch
В 6.44 все переколбасили… думаю не перенеслись настройки автоматом, удали конфигурацию ipsec и настрой по новой
Читайте мануал что я сбросил. Там ниже есть IPSec
Kor
Фига себе грабли...
В чём грабли то, две сетки: в доме и в квартире, слева в доме, справа квартира
Vitaliy
В чём грабли то, две сетки: в доме и в квартире, слева в доме, справа квартира
Так где у тебя проблема?
Комп из сети .2 видит твой комп .1.152, но обратно (с .1.152) не можешь подключиться к компу .2.243?
Kor
Vitaliy
точно так и есть
Значит с роутингом всё в порядке, а это самые большие грабли.
Ищи firewall или nat.
Проверь как пакеты от .2.243 выглядят на .1.152 - возможно там подмена адресов идёт, к примеру может быть src ip = .1.1
Kor
Vitaliy
объясни про пакеты? я не гуру
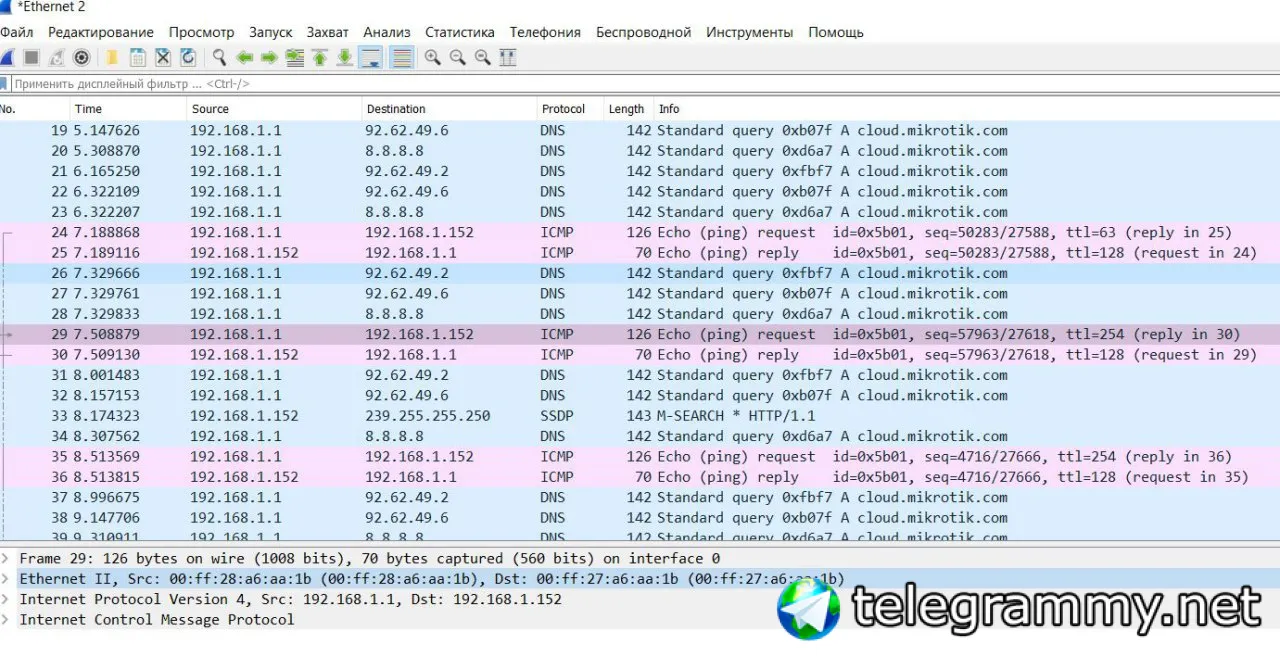
Запусти wireshark и посмотри с какого src ip на самом деле приходят пакеты на .1.152, на .2.243 можешь запустить пинг на .1.152
Очень вероятно, что у тебя там nat.
 DaySandBox
Message from Andrey Svergun deleted. Reason: new user and external link (?)
Kor
Смотрите fw
Да никак не пойму, что тут намутил с FW. С роутера в доме пингуется вся сетка 192.168.2.0/24
Kor
А зачем он тут? Разные же подсети.
Arp-proxy пользую, когда юзаю браузер , типа интернет через роутер в Доме получаю
DaySandBox
Message from Andrey Svergun deleted. Reason: new user and external link (?)
Kor
Запусти wireshark и посмотри с какого src ip на самом деле приходят пакеты на .1.152, на .2.243 можешь запустить пинг на .1.152
Очень вероятно, что у тебя там nat.
NAT у провайдера наверно, он в квартиру мне дал статику локальную
Kor
Запусти wireshark и посмотри с какого src ip на самом деле приходят пакеты на .1.152, на .2.243 можешь запустить пинг на .1.152
Очень вероятно, что у тебя там nat.
 Vitaliy
Kor
Ну вот и ответ - на .1.1 стоит src nat для трафика, приходящего из .2.0/24
Что надо сделать, значит роутер в доме 1.1 не пускает?
Vitaliy
Что надо сделать, значит роутер в доме 1.1 не пускает?
Пусти пинг с .1.152 на .2.xxx и проверь, долетают ли пакеты до .2.xxx и если долетают, то с каким src ip. Перед этим можешь пустить tracert, возможно что-то интересное с маршрутизацией у тебя настроено.
Скорее всего трафик режется firewall'ом где-то по пути.
Но возможны и другие экзотические варианты.
Kor
Пусти пинг с .1.152 на .2.xxx и проверь, долетают ли пакеты до .2.xxx и если долетают, то с каким src ip. Перед этим можешь пустить tracert, возможно что-то интересное с маршрутизацией у тебя настроено.
Скорее всего трафик режется firewall'ом где-то по пути.
Но возможны и другие экзотические варианты.
 Vitaliy
Kor
как выглядет команда, а то может ошибаюсь
Vitaliy
так не получается
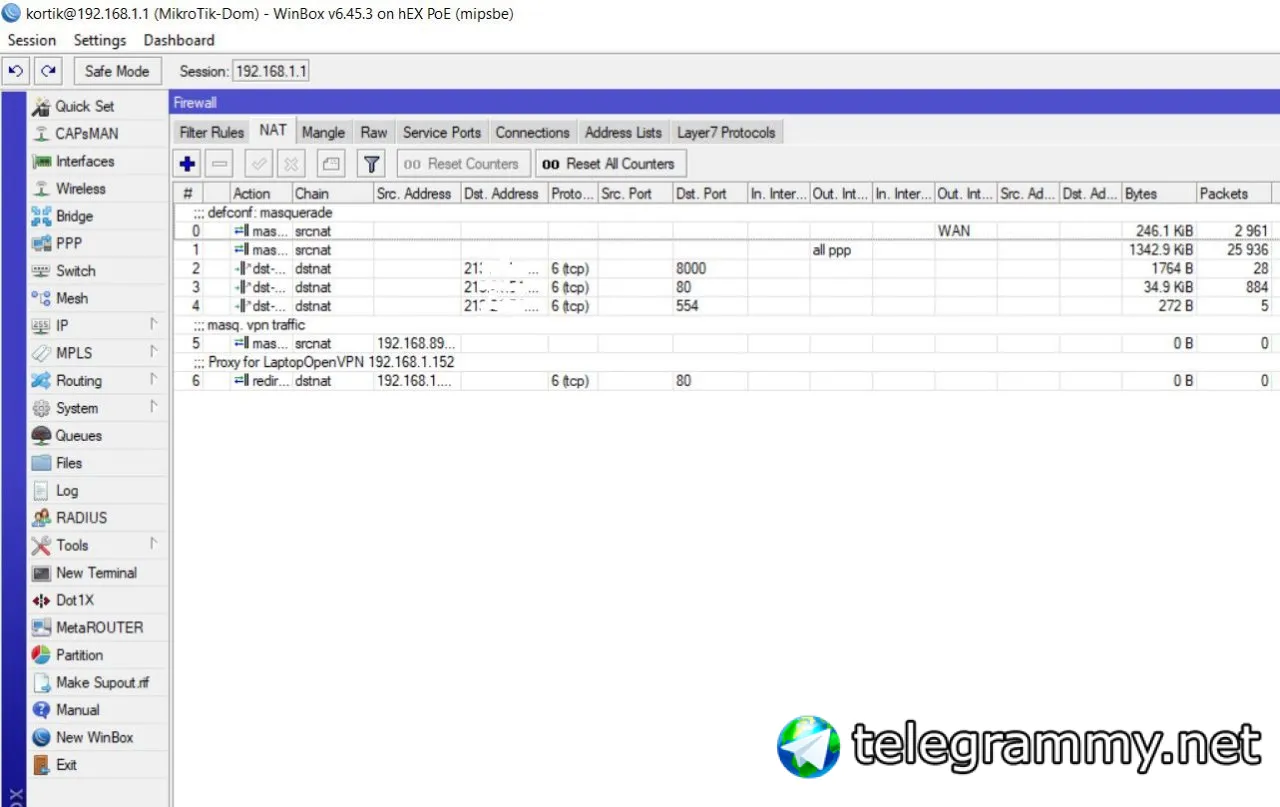
В общем, в качестве костыля можешь попробовать добавить маскарадинг в сторону твоего интерфейса (типа out interface list = all ppp).
За такое могут сейчас закидать ссаными тряпками, но скорее всего проблему решит.
В противном случае нужно уже детально разбираться в настройках всех сетевых железок.
Vitaliy
Новое правило поставь после правила #0 или после #1
Kor
Новое правило поставь после правила #0 или после #1
так оно и стоит #1 на картинке, или это не то?
Vitaliy
так оно и стоит #1 на картинке, или это не то?
Упс ;))
Тогда проверь в какой интерфейс роутится подсетка .2.0/24 - попадает ли оно у тебя в этот лист или нет.
Если не попадает - заведи отдельное правило.
Kor
Упс ;))
Тогда проверь в какой интерфейс роутится подсетка .2.0/24 - попадает ли оно у тебя в этот лист или нет.
Если не попадает - заведи отдельное правило.
2.0 сидит на OVPN, ещё и EoIP также есть
 Сергей
Проверить раз...
Не первый случай уже.
Лицензий постоянных не бывает.
с третьей попытки перепривязки лицензии корретно всё забулькало
буду знать о наличии такой проблемы
 Dmitry
2.0 сидит на OVPN, ещё и EoIP также есть
У вас: мобильный клиент в одной сети с домашней (1.х) - это proxy-arp. Судя по тому, что все пингается - с маршрутизацией все верно. Не доступна часть ресурсов снаружи - fw на ореnvpn сервере
Dmitry
Зачем 2.0 сидеть на ovpn если достаточно статики, через eoip - тоже не ясно
Roman
Читайте мануал что я сбросил. Там ниже есть IPSec
https://saputra.org/threads/mikrotik-l2tp-over-ipsec-vpn-server-tutorial-guide-for-routeros-v6-44.106/ Вот тут рабочий мануал для 6.44+ версий, а тут для <6.44 https://saputra.org/threads/setup-mikrotik-as-l2tp-ipsec-dial-in-vpn-server-with-all-traffics-are-being-routed.61/
Roman
Если кому то интересно
Roman
А микрот умеет с ipv6 работать в этом сценарии? Dial-in L2TP/IPSec?
 Vassiliy
А в чем разница с в4 в таком сценарии?
Roman
я тоже не понимаю