 Roman


я вроде пулы для ipv6 создал, в l2tp профайле указал
Roman
По идее он должен брать из ipv6 pool, из того префикса что я указал по /64 и вешать его на соединение
Roman
Хотя, возможно у меня телефон такое не поддерживает, попробую с ноутом
Artu
Добрый день коллеги. Никак не могу понять как настроить VLAN, пусть боженька меня накажет.
https://wiki.mikrotik.com/wiki/Manual:Basic_VLAN_switching
делаю по первому, включаю фильтрацию на бридже, а она включается на VLAN 1
Для начала хочу интерфейс допустим 10 и 11 в один VLAN , а интерфейс 12 в другой. Блин включаю фильтрацию и почему то она на первом vlan
Artu
Прошивка 6.45
 Raul
Добрый день коллеги. Никак не могу понять как настроить VLAN, пусть боженька меня накажет.
https://wiki.mikrotik.com/wiki/Manual:Basic_VLAN_switching
делаю по первому, включаю фильтрацию на бридже, а она включается на VLAN 1
Для начала хочу интерфейс допустим 10 и 11 в один VLAN , а интерфейс 12 в другой. Блин включаю фильтрацию и почему то она на первом vlan
какая железка? Для некоторых железок настройки VLAN отличаются
Artu
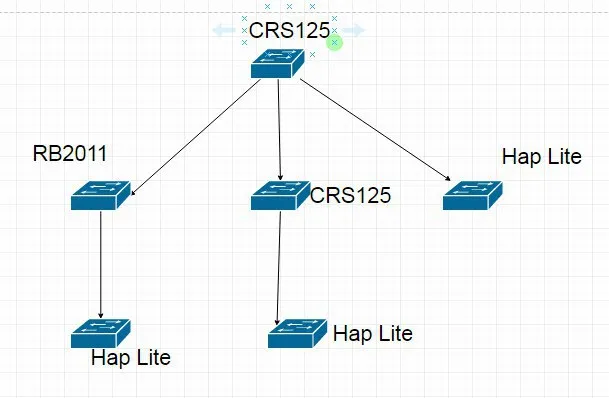
Значит схема такая. Вверху crs125, за 10 интерфейсом 2011, за 11 интерфейсом hap lite, за 12 интерфейсом ещё одни crs125
Artu
Да отличаются, но на свич чипе делать не вариант, так как надо управлять трафиком
Raul
Да отличаются, но на свич чипе делать не вариант, так как надо управлять трафиком
что имеется в виду по "управлять трафиком"? Лучше нарисуйте схему в https://www.draw.io/ вам будет проще понять и объяснить
Artu
 Artu
Я имею ввиду Route Roles или Firewall. На сколько я понял, на свич чипе не все можно делать полноценно если у тебя не crs326
Artu
это тестовый стенд
 Innokentiy
подозреваю, что и 326 роутрулы на свитччипе не разошьет
Anonymous
TCAM матрицы большие и дорогие Микротику не завезли
Artu
до них еще нужно дойти, я тупо не могу настроить. Если в филтеринг включаю и ставлю vlan 20 - работает, если просто включаю, то теряю доступ к 2011 и crs125 нижний
Raul
до них еще нужно дойти, я тупо не могу настроить. Если в филтеринг включаю и ставлю vlan 20 - работает, если просто включаю, то теряю доступ к 2011 и crs125 нижний
а сколько трафика планируете? Процы у crs не очень мощные, много трафика через себя не пропустят. И свитчи должны быть свитчами, а не роутерами
Anonymous
повесте просто влан с номером управления и ip-шнег на тот порт в который приходит кабель
Artu
вообще в продакшн стоят везде crs326 и аплинками на 10Gbs. По количеству трафика я бы не сказал что много
Artu
максимум две сессии по 1 GBs
Anonymous
https://www.youtube.com/watch?v=jTCxeYzEirY
Artu
в ядре стоит crs317
Artu
да я видел этого мужика, но все равно не вкурил
Anonymous
вон посмотрите тут очень доходчиво все и презентацию его
Artu
если я 2011 и crs125 (нижний) хочу сунуть в 20 vlan, на самих устройствах что то надо делать кроме назначения адреса с одной сети?
Artu
т.е. на 2011 и 125 нижний
Raul
в зависимости от того, как настроете CRS125 верхний. Можете на нем настроить что VLAN20 будет уходить тегированным, а можете настроить на портах в которые втыкаются 2011 и 125 как native vlan(pvid=20) тогда ничего на них настраивать на нижних не нужно будет
Artu
в зависимости от того, как настроете CRS125 верхний. Можете на нем настроить что VLAN20 будет уходить тегированным, а можете настроить на портах в которые втыкаются 2011 и 125 как native vlan(pvid=20) тогда ничего на них настраивать на нижних не нужно будет
т.е. pvid я указываю в бридже на интерфейсах которые смотрят на нижние устройства, верно?
Raul
Да, но связь у вас с ними потеряется( что логично). А кто роутер во всей этой схеме ?
Artu
верхний 125. Вот именно что теряется когда включаю фильтеринг. Я не могу понять что я делаю не так
Raul
верхний 125. Вот именно что теряется когда включаю фильтеринг. Я не могу понять что я делаю не так
Ну так все правильно что теряется, так и должно быть, если не сделали дополнительные настройки. Так как у вас верхний свитч является роутером, то на нем нужно завернуть трафик с vlan на cpu, что бы он мог его обрабатывать + настроить ip адресацию как для vlan1( или в каком вы vlan сидите) так и для vlan20 + firewall
Artu
вот сейчас в моей голове течет каричневая жидкость
Artu
1. как завернуть трафик на cpu?
2. Назначаю адрес из под сети нижних устройств на что? на vlan интерфейс или на bridge где ставил pvid?
Raul
1. как завернуть трафик на cpu?
2. Назначаю адрес из под сети нижних устройств на что? на vlan интерфейс или на bridge где ставил pvid?
в разделе bridge - vlan создаейте vlan 20 и укажите там tagged=bridge(/interface bridge vlan add vlan-ids=20 bridge=bridge tagged=bridge) untegged указывать не нужно, они там сами появятся. Потом создайте новый интерфейс VLAN id=20 interface bridge(/interface vlan add vlan-id=20 interface=bridge name=vlan20-bridge). Еще раз повторюсь, что для crs125 это bad design так как весь трафик будет ходить через проц, даже между интерфейсами все равно будет проходить через проц.
Artu
Попробую, спасибо
Kor
Зачем 2.0 сидеть на ovpn если достаточно статики, через eoip - тоже не ясно
Ещё раз посидел, покумекал, попробовална 1.1 forward, 6(tcp),all ppp и passthrough и теперь могу зайти через браузер на 2.0 девайсы : NAS-2.180, router 2.50 итд. Рассшареные папки по прежднему не доступны, пинг в 2.0 не проходит
 Nickolay
Напомните пожалуйста, можно ли с x86 перенести лицензию. Dude почему-то очень плохо работает, отжирает много процессора, клиент долго подключается, жутко тормозит, часто вылетает. Сервер старенький с 2 гб оперативки и процессором 3ггц. На карте где-то 300 устройств.
 Андрей
Вроде как лицензия к диску привязана. Переносить только с ним
 Dmitry
Ещё раз посидел, покумекал, попробовална 1.1 forward, 6(tcp),all ppp и passthrough и теперь могу зайти через браузер на 2.0 девайсы : NAS-2.180, router 2.50 итд. Рассшареные папки по прежднему не доступны, пинг в 2.0 не проходит
Если мне не изменяет память, то файловый доступ у MS это ещё и udp, но все это гадания без правил
Artu
в разделе bridge - vlan создаейте vlan 20 и укажите там tagged=bridge(/interface bridge vlan add vlan-ids=20 bridge=bridge tagged=bridge) untegged указывать не нужно, они там сами появятся. Потом создайте новый интерфейс VLAN id=20 interface bridge(/interface vlan add vlan-id=20 interface=bridge name=vlan20-bridge). Еще раз повторюсь, что для crs125 это bad design так как весь трафик будет ходить через проц, даже между интерфейсами все равно будет проходить через проц.
спасибо, все заработало. Интересно, почему tagget нужно bridge указывать. И еще, на что вешать адрес локалки, на бридж или на vlan
Kor
Если мне не изменяет память, то файловый доступ у MS это ещё и udp, но все это гадания без правил
Так, почитал тут опять, выключил EoIP, попробовал, всё тоже самое, только микротики с 25% упали до 8-9%, видимо EoIP грузит их. Лаптоп перезапустил на Кубунту. Блин, с Кубунты сетка 2.0 вся пингуется, теперь парюсь открыть что нить расшаренное в сетке 2.0
 Александр
доброго дня всем, подскажите, при реализации mpls в l3 vpn (vrf) у микротика была проблема, пересечение адресных пространств, кто знает решили эту проблему?
Александр
смотрел изменения в прошивках но пока без результата
Cumberbatch
доброго дня всем, подскажите, при реализации mpls в l3 vpn (vrf) у микротика была проблема, пересечение адресных пространств, кто знает решили эту проблему?
Укажите источник что за проблема? У меня много l3 vpn через mpls. Проблем не вижу
Александр
Укажите источник что за проблема? У меня много l3 vpn через mpls. Проблем не вижу
читал, что адреса, принадлежащие разным vpn, находящиеся на микротике(РЕ адреса) взаимно пингуются
Kor
Так, почитал тут опять, выключил EoIP, попробовал, всё тоже самое, только микротики с 25% упали до 8-9%, видимо EoIP грузит их. Лаптоп перезапустил на Кубунту. Блин, с Кубунты сетка 2.0 вся пингуется, теперь парюсь открыть что нить расшаренное в сетке 2.0
С Линукса расшаренную папку открывает но ничего в ней нет, только папка Print$, но уже результат, есть над чем дальше кумекать
Kor
С Линукса расшаренную папку открывает но ничего в ней нет, только папка Print$, но уже результат, есть над чем дальше кумекать
Получается, без EoIP не пашет RaMON
Dmitry
доброго дня всем, подскажите, при реализации mpls в l3 vpn (vrf) у микротика была проблема, пересечение адресных пространств, кто знает решили эту проблему?
Нет, поскольку проблема в ядре. В 7-ке обещают
 Moneron 🇷🇺
читал, что адреса, принадлежащие разным vpn, находящиеся на микротике(РЕ адреса) взаимно пингуются
Пока изменений нет. Это не вот прям большая проблема
 Psix
Кто-нибудь делал простейший биллинг? Подскажите способ. Просто учёт оплачено/не оплачено и автоматическое глушение доступа при неоплате. Желательно с личной страничкой и заглушкой. Буквально несколько клиентов.
 Ivan
Psix
в гугле много условано бесплатных
сколько нагуглил - слишком навороченный функционал, избыточно...
Ivan
ну так уточни наверно большинсво функционало платного
Dmitry
Innokentiy
Abills - попробуйте
насколько сложно ее из далее-далее-далее-готово привести в рабочее состояние?
Dmitry
насколько сложно ее из далее-далее-далее-готово привести в рабочее состояние?
для задач автора - не сильно сложно + хотелось бесплатное решение, а бесплатное - это всегда конструктор.
Dmitry
был еще MikBill - но я не уверен, что он все еще бесплатный
Владимир
Всем привет а подскажите где можно vds с роутер со арендовать ?
Владимир
Routeros
 Danil
Господа!
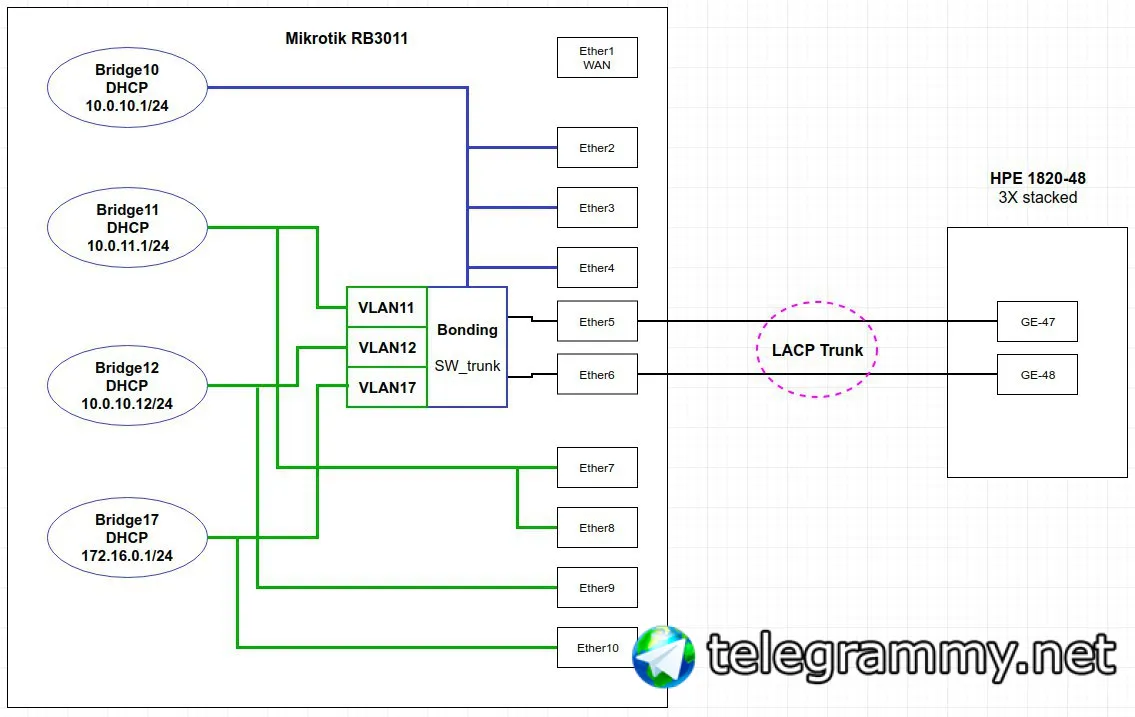
В свете неоднократных обсуждений правильного приготовления ВЛАН на Микротиках прошу ваше мнение стоит ли переделывать приведенную ниже схему на один бридж с фильтрацией ВЛАНов внутри и переносом ДХЦП серверов на ВЛАН интерфейсы самого бриджа?
Danil
 Александр
Пока изменений нет. Это не вот прям большая проблема
адреса то пересекаются, изза этого и коллизии могут быть
Владимир
Спс
Moneron 🇷🇺
адреса то пересекаются, изза этого и коллизии могут быть
В другую врф вы не попадёте. Максимум, пропингуете адрес микротика из другой врф.
Александр
В другую врф вы не попадёте. Максимум, пропингуете адрес микротика из другой врф.
значит не до конца понял, ок, спасибо
 Dmitrii
Всем привет а подскажите где можно vds с роутер со арендовать ?
любую, а потом поставить с образа
Dmitrii
https://habr.com/ru/post/312292/
Dmitry
В другую врф вы не попадёте. Максимум, пропингуете адрес микротика из другой врф.
и случается ситуация когда клиенты хотят одинаковую адресацию... и тогда выход только менять IP-шлюза (даже пусть и в разных vrf) на МТ
Mikе
Привет! Не смог сейчас обновить пару виртуалок с роут ос (Mikrotik Cloud Hosted Router). На данный момент 6.44 и 6.44.1. Скачивает, уходит в ребут и все остается прежним. Сталкивались?
sergo
что в логах?
Neowise
Всем добрый день , проблема с конфигурацией капсман. Сделал конфигурацию , на несколько клиетских точек. Работало все нормально. Появилась необходимость что бы клиенты получали адреса из другой подсетки. В datapatch в бридж добавил бридж другой сетки и с пулом адресов. Я изменил, но он все также выдает адреса из старой сети. Хотя на интерфейсе где находятся все клиентские точки , стоит бридж старой сети. Его убирать не надо, потому что есть некоторые устройства на этом интерфейсе работают с другой сеткой. В чем может быть проблема?
 Vassiliy
Yevhen
Добрый день колеги.
Завел ipv6 от HE, сделал все по инструкции. Адреса раздало в сеть. Полет вроде бы нормальный. Из консоли клиентской машины пинги на в6 ресурсы идут. Но сайты не открываются. Ошибка "This site can’t be reached mikrotik.com took too long to respond"
Может ктото от себя проверить, присутствует ли такая проблема?
Roman
всё ок
Yevhen
Странно. Траса проходит нормально. а вот браузером не идет. Не подскажете, куда копать?