 Moneron 🇷🇺


Пока могу только напомнить, что wireless и multicast – это две вещи, которые с трудом совместимы. Поэтому при настройке ospf советую юзать nbma
 asd
а arp это же мультикаст ?
asd
просто arp нормально работал :)
Moneron 🇷🇺
Нет. Arp это бродкаст.
asd
Нет. Arp это бродкаст.
А можно еще все vlanami поделить и туда еще mstp для колец? Но мне хочется ospf ом попробовать
asd
Пока могу только напомнить, что wireless и multicast – это две вещи, которые с трудом совместимы. Поэтому при настройке ospf советую юзать nbma
ospf мультикастом общается что бы router id узнать соседей?
asd
Я проверял просто , включал ospf отдельно на вланах и он в принципе нормально работал. Соседей видел маршруты писал
asd
 Moneron 🇷🇺
Manual:Multicast and wireless - MikroTik Wiki
https://wiki.mikrotik.com/wiki/Manual:Multicast_and_wireless
Moneron 🇷🇺
Manual:Multicast detailed example - MikroTik Wiki
https://wiki.mikrotik.com/wiki/Manual:Multicast_detailed_example#Multicast_and_Wireless
 Ильсур
Как ппое поднять на микроте?
KoTuK
Прочитать/посмотреть инструкцию
Moneron 🇷🇺
/int pppoe-cl add <параметры>
Cumberbatch
вот сейчас такая вот схема , получается сами антенны тоже мосты , и за ними роутеры можно сказать свичи все порты соединены.
Я хочу это изменить , вот думаю выделить несколько подсетей для того чтобы роутеры в них ospf ом общались и соответственно выбирали резервные линки при падении основного. Но вот не знаю стоит ли в этой ситуации так делать , и в каком режиме работы будут антенны , потом что они я так понял должны в той же сети находится что и ospf
Можно все таки уточню?
https://t.me/mikrotikclub/110832
asd
там 3 режима ap station и ap repeater
asd
Я сам просто не понимаю:)
Cumberbatch
там wds везде включен
Да уж. Избавляться нужно от этого конечно. Тем более на большой сети.
Суть проста. Реализация сложнее.
Вам нужно вкратце: составить схему распределения адресного пространства сетей.
Сделать транспортную сеть для начала. Связанность
На ap bridge wlan interface адресация типа .1/24 + DHCP-сервер
там же loopback interface задаёте в ручном режиме адреса /32
На Ethernet задаёте связующие сети /30
Ospf network прописываете все сети устройства.
На station wlan interface DHCP-клиент
там же loopback interface задаёте в ручном режиме адреса /32
На Ethernet задаёте связующие сети /30 (если устройств больше то соответствующую маску)
Ospf network прописываете все сети устройства.
Priority wlan interface 0 !!!
Далее решить как будет интернет трафик бегать. Либо это будут туннели либо тоже через ospf.
Советую для начала собрать на стенде из нескольких устройств имитирующих вашу топологию.
asd
Да уж. Избавляться нужно от этого конечно. Тем более на большой сети.
Суть проста. Реализация сложнее.
Вам нужно вкратце: составить схему распределения адресного пространства сетей.
Сделать транспортную сеть для начала. Связанность
На ap bridge wlan interface адресация типа .1/24 + DHCP-сервер
там же loopback interface задаёте в ручном режиме адреса /32
На Ethernet задаёте связующие сети /30
Ospf network прописываете все сети устройства.
На station wlan interface DHCP-клиент
там же loopback interface задаёте в ручном режиме адреса /32
На Ethernet задаёте связующие сети /30 (если устройств больше то соответствующую маску)
Ospf network прописываете все сети устройства.
Priority wlan interface 0 !!!
Далее решить как будет интернет трафик бегать. Либо это будут туннели либо тоже через ospf.
Советую для начала собрать на стенде из нескольких устройств имитирующих вашу топологию.
Спасибо большое , я примерно так и думал , в кабинете собрать проблематично будет, но попробую.
а для ospf обязательно /30 маску ?
Cumberbatch
Спасибо большое , я примерно так и думал , в кабинете собрать проблематично будет, но попробую.
а для ospf обязательно /30 маску ?
Нет конечно. Если больше 2-х устройств то больше маска
asd
там около 40 роутеров думаю их в /24
asd
а точно ,
asd
туплю
asd
все понял:)
asd
там же кольцо по этому /30 маску там по 2 устройства и 2 интерфейса
asd
Спасибо большое
Vital̸ii
Привет всем
Vital̸ii
Как заходить на микрот с порткнокингом через айфон?
Moneron 🇷🇺
Например, браузером
 Raul
Можно сначала пустить пинг пакетами определенного размера, потом браузер, ssh, mikrotik app
KoTuK
Как заходить на микрот с порткнокингом через айфон?
На айфон. Выпустили недавно винбокс типа утилиту. Сам микротик. Так и называется. Микротик в поиске
 Цукерберг
юзаю кстати, огонь
Цукерберг
и бесплатно)
KoTuK
Да
 Roman
Всем привет.
Подкажите, как указать дополнительные параметры pptp в роутере mikrotik?
Мне нужно прописать параметры: persist maxfail 0 holdoff 5 lcp-echo-adaptive lcp-echo-failure 10 lcp-echo-interval 5
Moneron 🇷🇺
Moneron 🇷🇺
Зачем такие сложности?
 Сергей
Vital̸ii
Как браузером сделать пинг?
Vital̸ii
И определеный размер пакета
Moneron 🇷🇺
Никак, очевидно
Moneron 🇷🇺
Браузером можно "постучать" на определённый tcp-порт
Vital̸ii
А сделать скрипт который будет стучать?
Vital̸ii
Если допустим сначала надо 55 порт потом 865
Vital̸ii
Потом 3444
Vital̸ii
3 раза в браузере не будешь набирать же
Roman
Еще вопрос: как можно впн-клиент на микротике настроить без шифрования?)
Moneron 🇷🇺
1. Какой клиент?
2. Если речь про mppe, то достаточно выбрать profile=default
Roman
А если вообще без mppe и прочего. Никак нельзя?)
Moneron 🇷🇺
Я вам и говорю. См. п. 2
Moneron 🇷🇺
Но, допустим, сстп нельзя запустить без шифрования.
 Innokentiy
нннууууу...
Innokentiy
гипотетически...
Innokentiy
если сервер согласует только null encryption...
Moneron 🇷🇺
На мт у меня не получилось. Без сертификата мт сами поднимают aes, с сертификатом – rc4
Innokentiy
ну сстп же фактически поднимает тлс-трубу
Innokentiy
что там сервер заявит для этого тлс из поддерживаемых клиентом криптонаборов, то и поднимется
Innokentiy
но по инициативе клиента согласовать такой криптонабор вряд ли получится
Innokentiy
особенно если речь про мт, где для этого нет настроек
Roman
Короче, разобрался)) Спасибо всем, кто участвовал) Все работает, как нужно)
 Dmitriy
Коллеги, подскажите пожалуйста. Если два/три WAN, я маркирую входящие и сую в соответствующие таблицы роутинга для ответа с того же порта. Классика, все понятно. Но если мне надо еще делать приоритезацию этого трафика, т.е. получается перемаркировывать, то исходящий трафик уже полезит как угодно?
Moneron 🇷🇺
Коллеги, подскажите пожалуйста. Если два/три WAN, я маркирую входящие и сую в соответствующие таблицы роутинга для ответа с того же порта. Классика, все понятно. Но если мне надо еще делать приоритезацию этого трафика, т.е. получается перемаркировывать, то исходящий трафик уже полезит как угодно?
Для приоритезации используется mark packet. Для ответа через того же провайдера – mark connection + mark routing. Так что маркируйте как удобно.
Dmitriy
Для приоритезации используется mark packet. Для ответа через того же провайдера – mark connection + mark routing. Так что маркируйте как удобно.
получается тогда принебречь "бест практикс", для снижения нагрузки на проц, после маркировки пакета, перемаркировывать всё соединение?
 Maxim
Всем привет. Некоторое время назад был мануал, по которому можно блокировать https сайты залезая в tls-host. У меня вопрос по этой же теме: реально ли в https соединении узнать конечную ссылку по которой идёт пользователь, а не только адрес сервера? Речь о снифинге в wireshark
vsl
Cumberbatch
Напомните, пожалуйста, какие домашние роутеры могут пропускать через себя питание пое? Кроме 951 и хап ац
На сайте микротика фильтр poe out 1-1
Verbitskiy
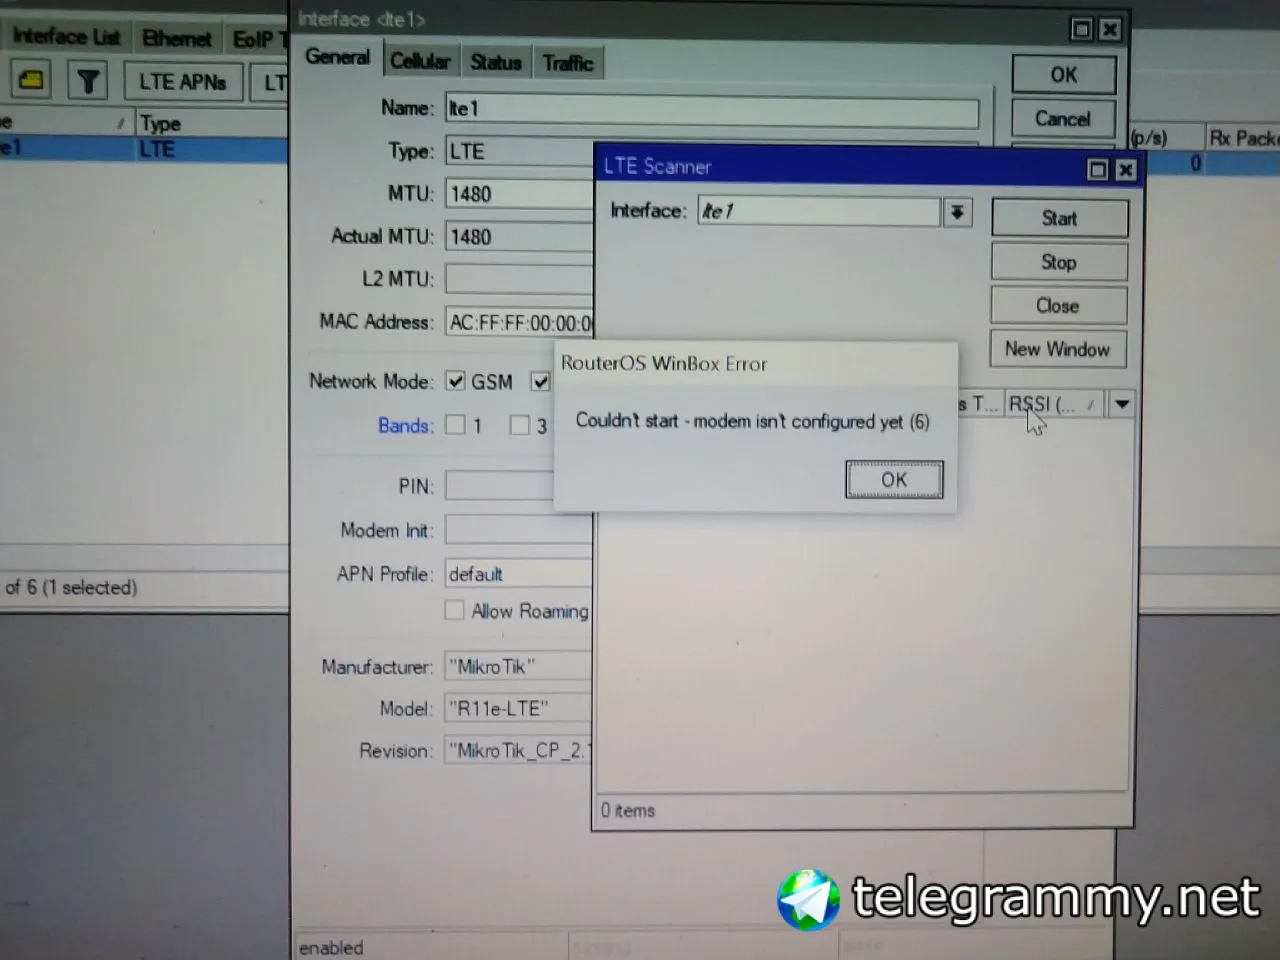
Всем привет. Есть sxt lte пропал интернет. Пинга нет. При сканировании сети выдает ошибку.
Verbitskiy
 Evgeny
Всем привет. Есть sxt lte пропал интернет. Пинга нет. При сканировании сети выдает ошибку.
Так. Это не SXT LTE. Это же SXT LTE Kit.
Может что-то с модемом? Он вообще подключается к БС?
Verbitskiy
Как посмотреть?
Evgeny
Ну интерфейс переходит в состояние running?
Evgeny
Помогает ли ребут?
Verbitskiy
Оператор йота, Ростов-на-Дону
Verbitskiy
Перезагружал, ничего не помогает. Было такое, что через час появился, потом опять ушел...😂