 Геннадий


ха, я сказал это клиенту, клиент сказал, что "этого не будет. ищите так..."
Геннадий
при чем, эта странная "петля" обнаруживается подряд 2 раза, с разрывом в 6 секунд
Геннадий
стабильно 6 секунд, и крайне редко отклонятеся от этого значения.
Cumberbatch
ха, я сказал это клиенту, клиент сказал, что "этого не будет. ищите так..."
Если это порт в сторону клиента то вообще не понятно зачем вы ему бридж делаете? Если у вас L2 vpn для него то ограничте его по скорости и по количеству пакетов в сек и отключите все средства обнаружения петель. Пусть сам мучается
Геннадий
я не провайдер, я работаю в ит оутсорс компании.
это наш клиент, все внутри одного его подразделения.
это один из сегментов сети этого офиса, а точнее коллцентр с пк и софтофонами.
 Dmitry
Эти фильтры в файрволе ставить?
Сообщение от участника этого чата, но на другом ресурсе:
https://forum.nag.ru/index.php?/topic/122665-mikrotik-zaschita-ot-shirokoveschatelnogo-shtorma/&do=findComment&comment=1334351
Геннадий
нет, такого фильтра не ставил
Геннадий
так они д.б., особенно в случае неуправляшек
поставил фильт, и я вижу много много запросов arp (eth-proto 0806)
Dmitry
у Вас же огромная локалка, которую вы не хотите делить - так и должно быть
Геннадий
Лично я очень хочу, но не могу... пока... по ряду не зависящих от меня причин.
Ладно в одной большой ок.
Почему даже в маленькой, которую я обособил от всех, летит тоже очень много запросов?
Dmitry
много это сколько в pps ?
Геннадий
с момента как Вы дали ссылку, т.е. примерно за час набралось 4,8 мегабайта
Dmitry
считаем:
4,8 мегабайта = 4 800 000 * 8 = 38 400 000 бит в час (3600 секунд) => 10 667 бит/c
у нас ARP-Requiest , его размер 28 байт или 28 * 8 = 224 бит => PPS = 10 667 / 224 = 47 пакетов
Итог: это нормальный трафик, вообще ни о чем
Dmitry
надеюсь нигде не ошибся 😊
Dmitry
при шторме у Вас будет от 40k-100k пакетов
Dmitry
ну и об этом тут же скажет CPU железки
Dmitry
там второе правило в примере drop - логируйте его, применяйте сэты правил для каждого из портов и смотрите где начинает дропать - там и источник проблемы
Кирилл
Всем привет. Подскажите, есть способ скачать бэкап на учётке с read ролью?
 Алексей
попробуйте
 jabb3rd
Всем привет. Подскажите, есть способ скачать бэкап на учётке с read ролью?
А версия RouterOS какая?
jabb3rd
6.44
Из известных мне багов ничего не сработает. Раньше можно было на почту отправлять файлы любые, но это прикрыли.
jabb3rd
Не помню, работает ли fetch upload на ftp
jabb3rd
Вроде бы не должно, но попробовать стоит
jabb3rd
https://docs.google.com/spreadsheets/d/1yKiFtX_7Xp5gmepgClmgMFwNtJde9cmIQADOULTlKdY/edit?usp=drivesdk может кому-то будет полезно
 Otto
https://docs.google.com/spreadsheets/d/1yKiFtX_7Xp5gmepgClmgMFwNtJde9cmIQADOULTlKdY/edit?usp=drivesdk может кому-то будет полезно
агонь:) в 10 строке точно 6.48.10?
 Roman
Было дело когда-то в молодости... Разлочивал МТС модемы и роутеры для использования симок других операторов. Еще - мменял режим модема, чтобы он не прикидывался CD-диском и микротиком виделся.
А тебе что нужно сделать?
У меня мобильный роутер видится микротиком без проблем, без изменения конфигурации. В ПК роутер видится, как сд-ром+флешкарта+модем
 asd
Всем привет , вопрос от чайника. В общем хочу вместо rstp в кольцевой структуре сети прикрутить ospf , между микротиками wifi антенны в режиме моста. Такой вопрос , для того что бы я мог централизованно управлять антеннами по shh, мне их нужно выходит в той же сети держать в которой бегает ospf между микротиками ?
Алексей
Вы точно в терминах не запутались? Протоколы не путаете?
 Владимир
Ssh он имел виду
Владимир
Rstp пользовал чтобы сеть не закольцевалась
Cumberbatch
Он с л2 кольца хочет л3 связанность
Владимир
Властелин колец))))
Miha
Да будь они прокляты пятничные вечерние квесты в последний день месяца, когда срочно всем надо
Miha
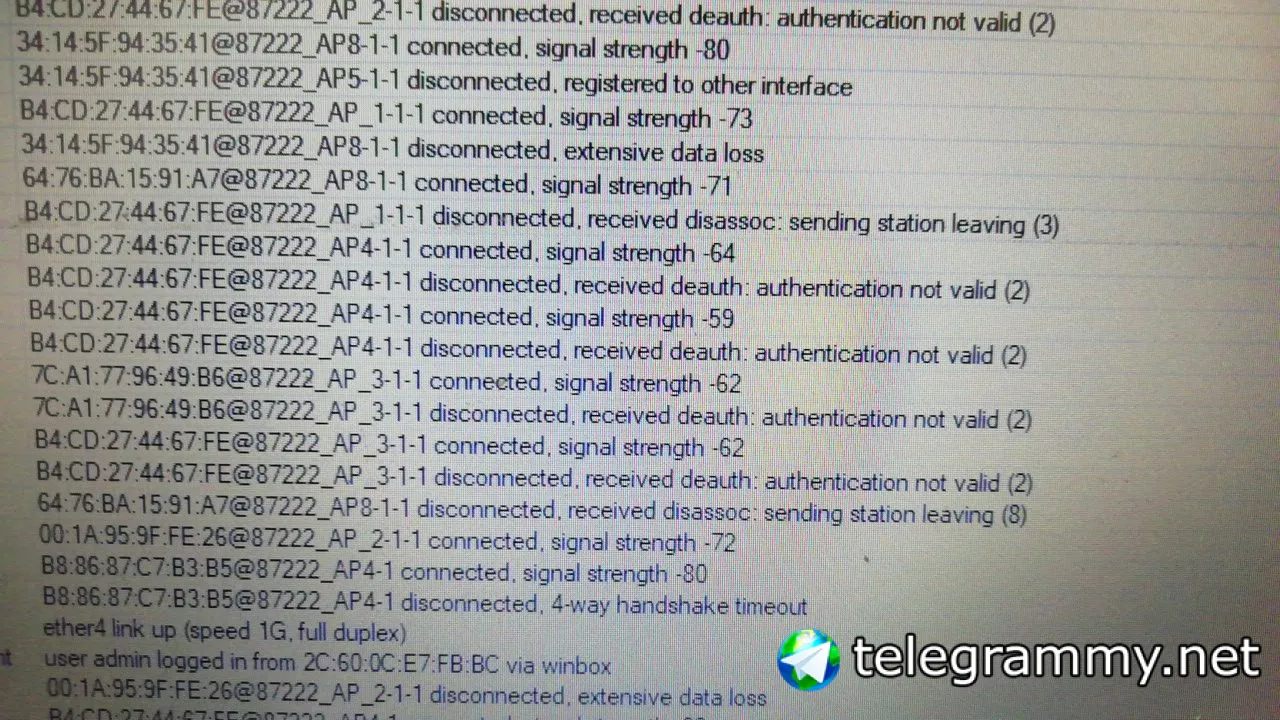 Miha
Капсман на тц. С чем может быть связано такое поведение? Authentication not valid?
asd
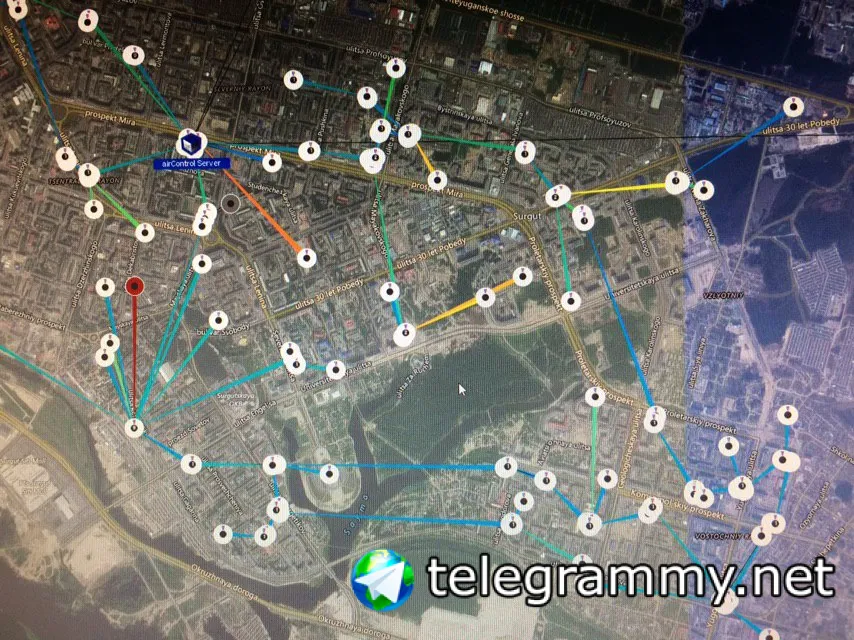 asd
в общем сейчас все в одном бродкасте
asd
хочу ospf
asd
но не знаю в каком режиме оставить wifi мосты
asd
ну да они щас в таком же
asd
ну там все в режиме моста получается и все в одной подсети через центральный маршрутер бегает трафик
asd
то есть там arp везде
 Moneron 🇷🇺
https://docs.google.com/spreadsheets/d/1yKiFtX_7Xp5gmepgClmgMFwNtJde9cmIQADOULTlKdY/edit?usp=drivesdk может кому-то будет полезно
Забавно. Там упоминается верся 6.48.10. Кажется, я чего-то не знаю о версиях и роутерос7 ближе чем кажется
Moneron 🇷🇺
Вы точно в терминах не запутались? Протоколы не путаете?
ОСПФ используют в кольцевых топологиях для несимметричной маршрутизации и отправки пакетов в разных направлениях по разным линкам
Moneron 🇷🇺
Алексей
Алексей
Вообще здравая мысль с л2-кольца переползти на л3. Управляемее будет
Я б понял еслиб просто тип связности назвали:)
Алексей
Опыта у меня маловато:)
asd
Mihail
Небольшие сегменты л2 легче контролировать и если что-то пошло не так проблемы на все остальные сегменты не распространяются
asd
Небольшие сегменты л2 легче контролировать и если что-то пошло не так проблемы на все остальные сегменты не распространяются
Ага я даже проверил , одну ветку vlanm поделил и там все ок даже при помехах
Moneron 🇷🇺
 Moneron 🇷🇺
/оффтоп офф
Cumberbatch
ну там все в режиме моста получается и все в одной подсети через центральный маршрутер бегает трафик
Как вы мост делаете если клиенты у вас в режиме station?
Dmitry
Как вы мост делаете если клиенты у вас в режиме station?
Карта, какие-то точки, все гадают о топологии, пойду дальше в бар.
Dmitry
Если серьезно, давно пора переехать на l3 и маршрутизацию между сегментами
Vladimir
Этот вывод сделан исключительно из схемы на карте?
Cumberbatch
Не будем гадать. Автор сам все расскажет
Moneron 🇷🇺
Нужна логическая схема такой топологии. На карте, конечно, круто, но ничегошеньки не понятно.
Vladimir
Я щас скажу токсичную вещь, но я вот понимаю, что раз у топикстартера такой вопрос - то, возможно, ему не нужен оспф вообще, а нужно что-то другое. Не факт, но вероятно.
jabb3rd
Otto
👌
jabb3rd
Спасибо 😅
asd
Нужна логическая схема такой топологии. На карте, конечно, круто, но ничегошеньки не понятно.
щас попробую на бумаге обрисовать
asd
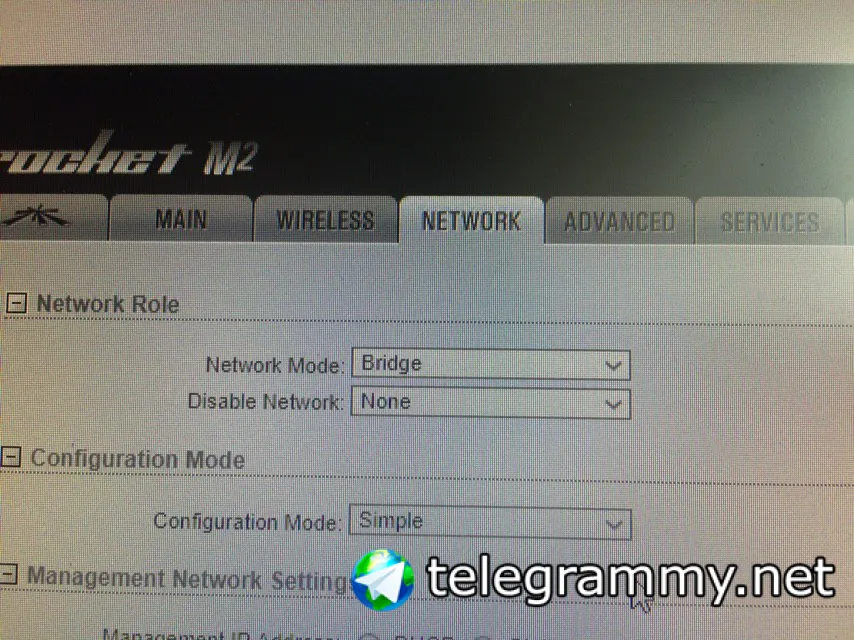 asd
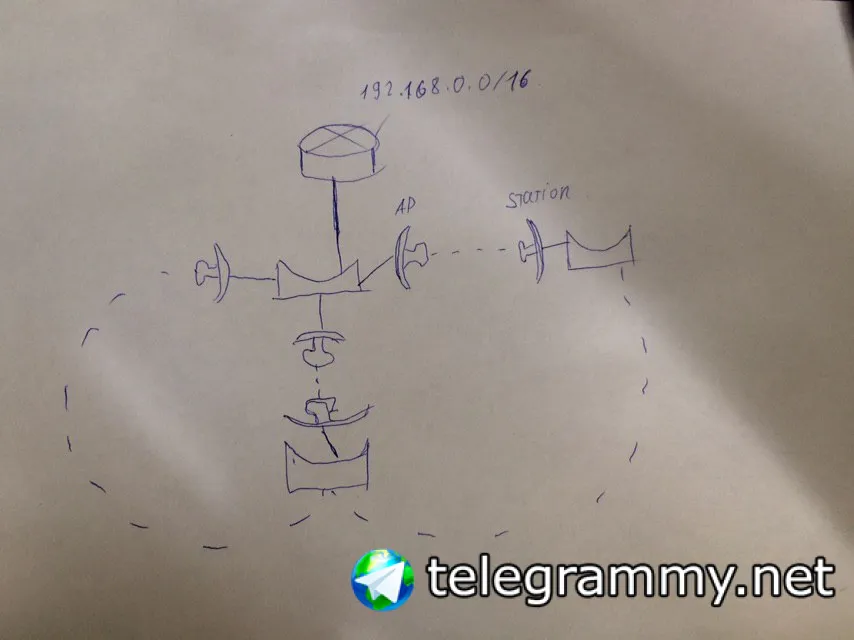 asd
вот сейчас такая вот схема , получается сами антенны тоже мосты , и за ними роутеры можно сказать свичи все порты соединены.
Я хочу это изменить , вот думаю выделить несколько подсетей для того чтобы роутеры в них ospf ом общались и соответственно выбирали резервные линки при падении основного. Но вот не знаю стоит ли в этой ситуации так делать , и в каком режиме работы будут антенны , потом что они я так понял должны в той же сети находится что и ospf
asd
Маршруты между роутерами в принципе не нужны , ответвления можно на внутреннюю сеть посадить за роутерами