Ну тогда 256гб должно быть, и лучше на арме. Предполагаю, 3011 или 4011 будет туда сюда. Но применение фильтров - это боль
У нас в планах был CCR 1016-12G. Вот и задумались.
 Alexg

 Alexg
Говорят ещё, что chr огонь для бгп, но сам не пробовал
под CHR нужен сервер, думаю что значительно не дешевле CCR1016
 Vladimir
У нас в планах был CCR 1016-12G. Вот и задумались.
Там бгп на одном ядре, причём ядро tile. Arm будет лучше
Vladimir
под CHR нужен сервер, думаю что значительно не дешевле CCR1016
Ну тазик, как принято говорить, воткните на линуксе с бердом.
 Moneron 🇷🇺
Там бгп на одном ядре, причём ядро tile. Arm будет лучше
В утекшем видео с роутерос7 (не смейтесь, не надо) загрузка 6 фв на 1036 занимала чуть больше минуты. Осталось дождаться семёрки :)
Vladimir
cпасибо. Рассмотрим вариант
Не, x86 круче точно. У меня 1072 есть. Он в бгп хуже, чем x86 на 2гб памяти и целероне каком-то
Vladimir
В утекшем видео с роутерос7 (не смейтесь, не надо) загрузка 6 фв на 1036 занимала чуть больше минуты. Осталось дождаться семёрки :)
Ну я видел, да. Но bird ко всему и удобнее.
 Алексей
С обновлением хаплайта ничё кроме нетинсталла не придумано? Когда места нет, в файлс пусто, пакетов лишних нет.
 Ettercap
С обновлением хаплайта ничё кроме нетинсталла не придумано? Когда места нет, в файлс пусто, пакетов лишних нет.
Обновляться отдельными пакетами
Геннадий
подскажите пожалуйста команду ожидания в скрипте.
Геннадий
задача такая, при проверке серый ли адрес, переключение, и подстановка нужных адресов в маршруты.
все сделал, кроме того, что надо выполнить часть команду через минуту(условно).
Геннадий
все, нашел, отбой
 Vassiliy
Sorry, <offtop>читаю на сотню сообщений выше, всегда приводит в восторг, когда Иннокентия учат, как сети устроены и как их настраивать, и как правильно переводить rfc и FMы, а ещё когда поясняют, что у нас тут профессиональный чат, видимо намекая, что он (Иннокентий) «непрофи»🤪🤪. Никого не хочу обидеть, это просто наблюдение.</offtop>
Геннадий
Sorry, <offtop>читаю на сотню сообщений выше, всегда приводит в восторг, когда Иннокентия учат, как сети устроены и как их настраивать, и как правильно переводить rfc и FMы, а ещё когда поясняют, что у нас тут профессиональный чат, видимо намекая, что он (Иннокентий) «непрофи»🤪🤪. Никого не хочу обидеть, это просто наблюдение.</offtop>
Тут более профессиональный чат, но увы зачастую ответа здесь можно ждать долго, порой критично долго.
В конкурирующем чате зачастую много сарказма, но несмотря на это, скорость реакции сильно выше.
Геннадий
А на счет поучить, учиться - всегда хорошо и приятно, даже если это происходит в не очень благоприятной для этого обстановке.
Геннадий
Сарказм можно пропустить мимо ушей, и освоить то, что сейчас еще не знаешь... что бы стать на чуток лучше :)
 Nikita
Поднял два IPSec IKE2 пира через двух разных WAN операторов до двух разных VPN операторов. Думаю теперь над Dual WAN =) Метод Кирилла @vasilevkirill с Mangle mark route уже не сработает. Есть некоторые идеи 🙂
Nikita
у ipsec в туннельном режиме нет шлюза, через который можно роутить выбранные пакеты
Nikita
всех с днем космонавтики
 Сергей
тунельный ипсек для сайт-ту-сайт нинужон )
Сергей
есть замечатеьный l2tp + ipsec в котором можно выбрать exchange mode ikev2 )
Nikita
л2тп легаси + высокий мту оверхэд
Сергей
такой высокий что замечательно оверхедит ип телефонию )
Геннадий
прошу прощения, а зачем делать что то еще? ведь ipsec в тунельном режиме сам пошлет в указанную сеть
Nikita
задача раскидать трафик (исходящие из локалки коннекшны) 50/50 по двум разным ike2 туннелям
Геннадий
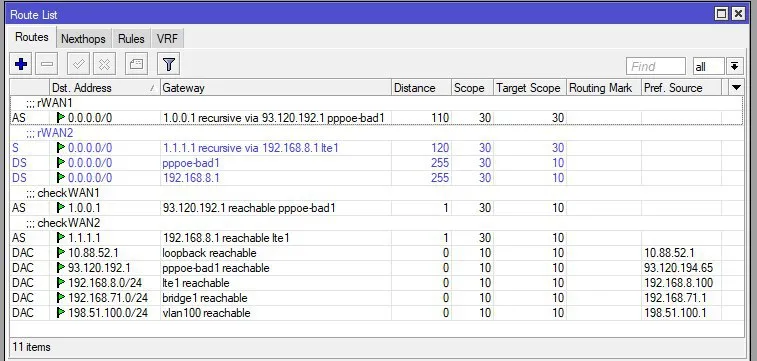
так сделайте рекурсивные маршрут
Геннадий
проверка маршрута через существующий в вашем канале ip адрес
Геннадий
/ip route add check-gateway=ping comment=rWAN2 distance=120 gateway=1.1.1.1 target-scope=30
/ip route add comment=checkWAN2 distance=1 dst-address=1.1.1.1/32 gateway=192.168.8.1
Геннадий
подставить свое по необходимости
Геннадий
в гейтвее должен быть ваш шлюз за вторым тунелем
 Андрей
И получится лоадбаланс?
Геннадий
получится или нет надо смотреть, я говорю о том, что можно сделать проверку маршрута на работоспособность, а там можно поместить его в нужную таблицу, и дальше все как обычно
Nikita
так сделайте рекурсивные маршрут
WAN оператор мне выдал адрес 123.45.67.8, шлюз 123.45.67.1.
По ике2 modefonf request мне прилетел адрес 10.0.88.2/32 на ether1 интерфейс
Требуемая сеть 123.1.1.0/24 находится за туннелем
Шлюза у ике2 туннеля нету
О каком рекурсивном маршруте идет речь? Через какой шлюз? 123.45.67.1 ?
Геннадий
дст адрес - ваш ip за туннелем
Nikita
трафик телепортируется между ipsec пирами в соответствии с полиси
Геннадий
гейт - провайдера
Геннадий
target-scope=30 загуглите
Геннадий
это важно!
Геннадий
это ответ на ваш вопрос
Nikita
123.45.67.1. ?
Геннадий
сек, давайте я приведу скриншот
Геннадий
не все видно, сек
Геннадий
 Геннадий
обратите внимание на таргет скоп
Nikita
не смущает в моем вопросе наличие ipsec ike2 в туннельном режиме?
Nikita
у которого нет интерфейса и нет шлюза
Геннадий
мля, да, тогда сорри
Nikita
=)))))))))))))))))))))))))
Геннадий
чет туплю после недели на новом месте работы
Геннадий
кстати, а если таки выставить маршрут как я сказал, что будет?
Геннадий
даже просто ради интереса
Геннадий
именно с таргет скопом 30
Nikita
Добро пожаловать на МУМ Москва 2019, Кирилл Васильев @vasilevkirill будет как раз обещал говорить про подкапотный хардкор ipsec
Геннадий
очень надеюсь что смогу, но на предыдущей работе все было согласовано...
а сейчас в провайдере работаю, где только циски и хуавеи...
Геннадий
и о микротиках даже не думают :) а избавляются
Cumberbatch
WAN оператор мне выдал адрес 123.45.67.8, шлюз 123.45.67.1.
По ике2 modefonf request мне прилетел адрес 10.0.88.2/32 на ether1 интерфейс
Требуемая сеть 123.1.1.0/24 находится за туннелем
Шлюза у ике2 туннеля нету
О каком рекурсивном маршруте идет речь? Через какой шлюз? 123.45.67.1 ?
Как делаешь? Сначала Манглами потом после изменений пакетов IPSec?
Nikita
именно с таргет скопом 30
трафик, подпадающий под политики ipsec игнорирует всякие таблицы маршрутизации. Его засасывает в телепортер, дальше темнота, яркие вспышки, котики, лунная поверхность, высадка на луну.
На вопрос - как я тут оказался и кто меня сюда доставил - пакет затрудняется ответить.
Nikita
🤩
Геннадий
😂
Nikita
Как делаешь? Сначала Манглами потом после изменений пакетов IPSec?
Пока думаю в сторону маркировки коннекшнов и дальше src-nat random 50%
Nikita
трафик, подпадающий под политики ipsec игнорирует всякие таблицы маршрутизации. Его засасывает в телепортер, дальше темнота, яркие вспышки, котики, лунная поверхность, высадка на луну.
На вопрос - как я тут оказался и кто меня сюда доставил - пакет затрудняется ответить.
туннельный ipsec для самых маленьких
Anonymous
Alex будет жить. Поприветствуем!
Nikita
очень надеюсь что смогу, но на предыдущей работе все было согласовано...
а сейчас в провайдере работаю, где только циски и хуавеи...
что за провайдер, если не секрет?
Nikita
Cumberbatch оператор присылает рандомные адреса, маскарад не работает. Работает только сорс-нат в конкретный адрес. Вопрос: как быть?
Nikita
Как сорснатить в тот адрес, который заранее не известен?
Cumberbatch
Cumberbatch оператор присылает рандомные адреса, маскарад не работает. Работает только сорс-нат в конкретный адрес. Вопрос: как быть?
Тип подключения? Если ppp то в профиле сам назначаешь ремоте и вперёд
Nikita
мне прилетает динамическая полиси 10.6.6.x <-> 0.0.0.0/0 action encrypt esp
Nikita
трафик с 10.6.6.z -> 8.8.8.8 летает в туннель, но уже из 192.168.188.0/24 нет
Nikita
в 6.45.1 новый интерфейс у полиси, появился пир
Геннадий
уже 6.45.2 вышел