 Nikita


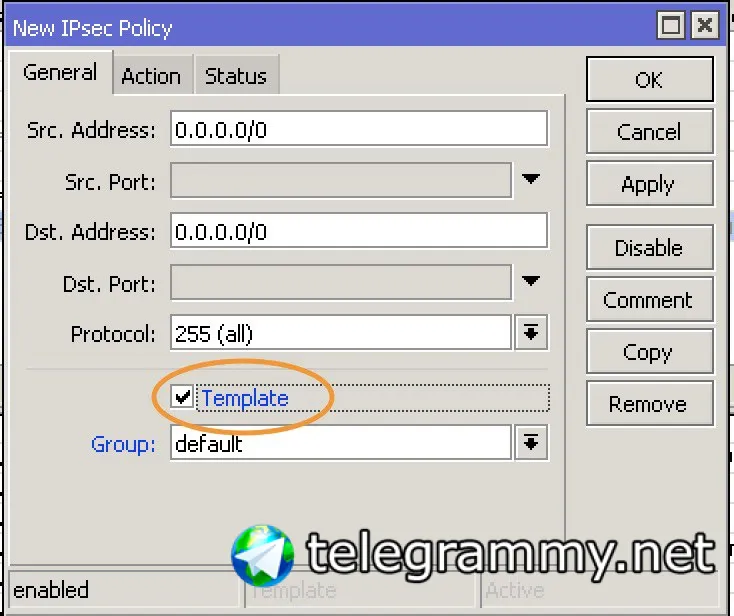
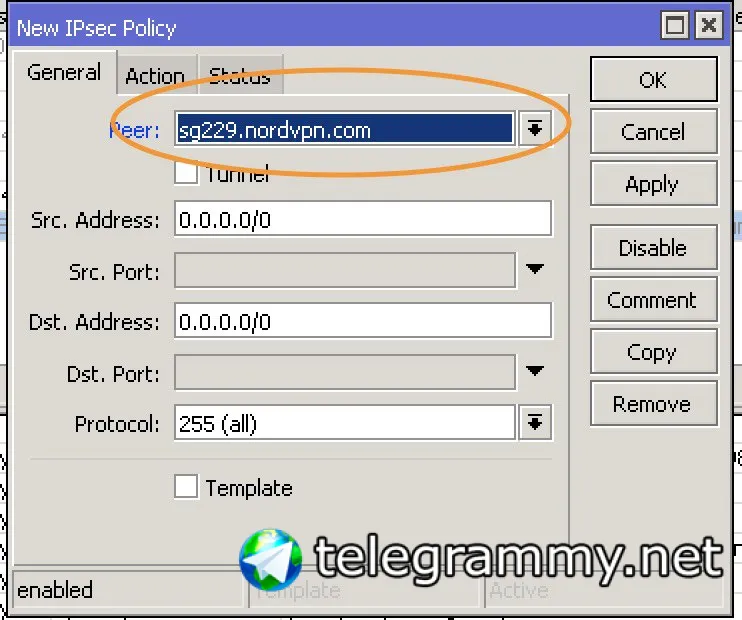
если не Template, то можно указать к какому пиру принадлежит полиси
Nikita
 Nikita
 Nikita
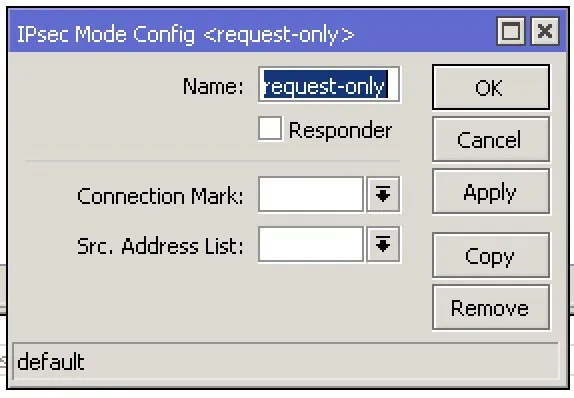
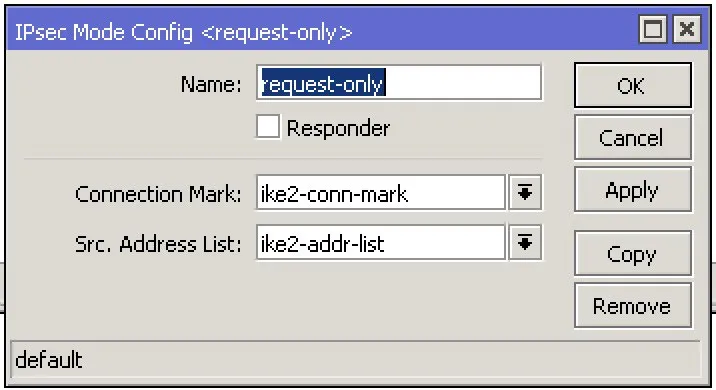
What's new in 6.45.2 (2019-Jul-17 10:04)
* ipsec - added "connection-mark" parameter for mode-config initiator;
Nikita
 Nikita
оооооо!
Nikita
 Nikita
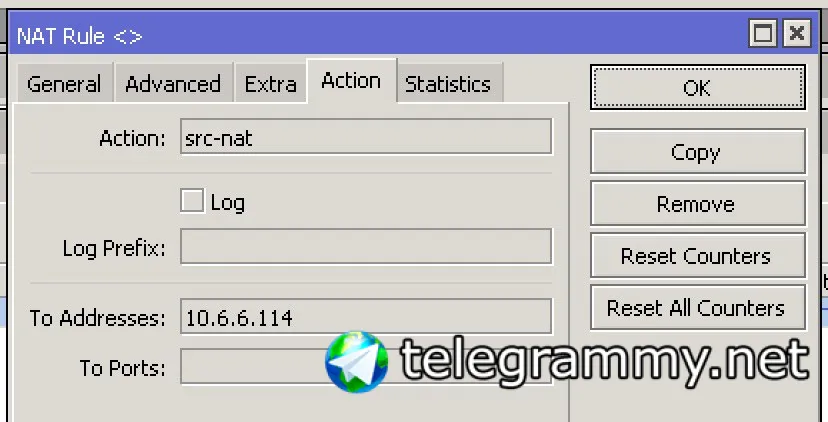 Nikita
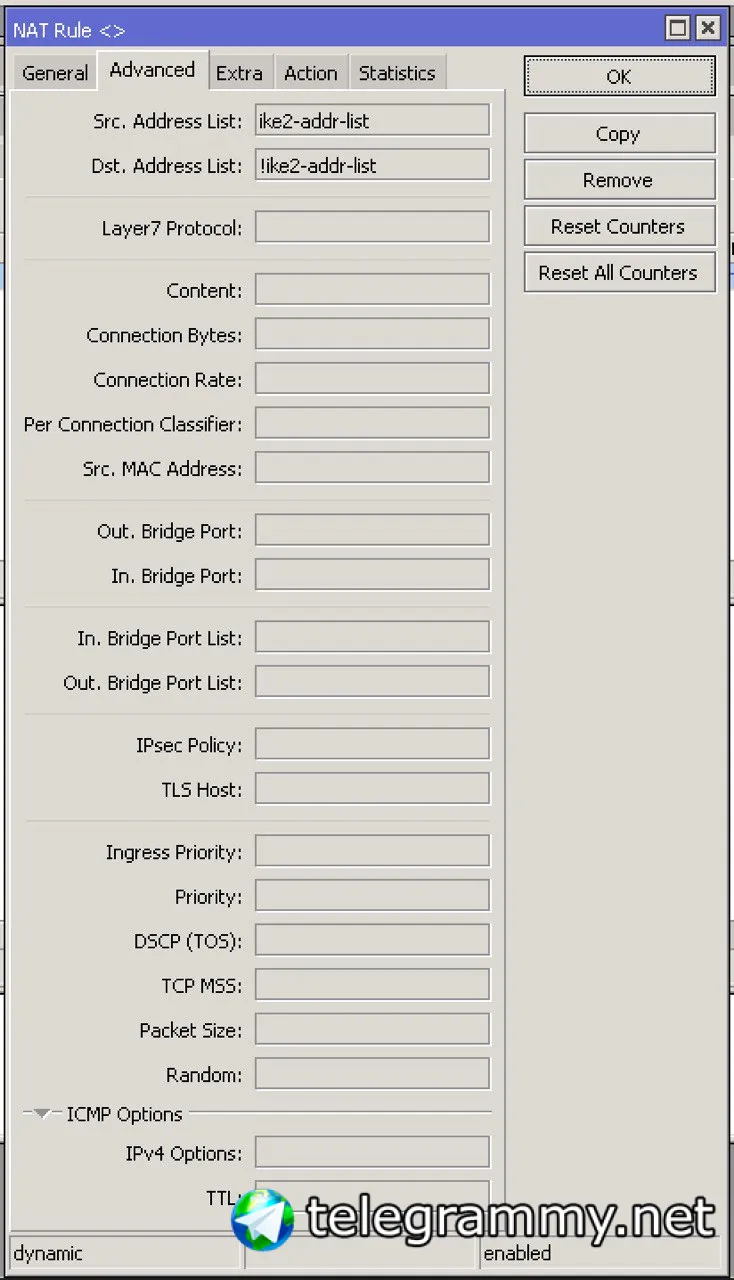 Nikita
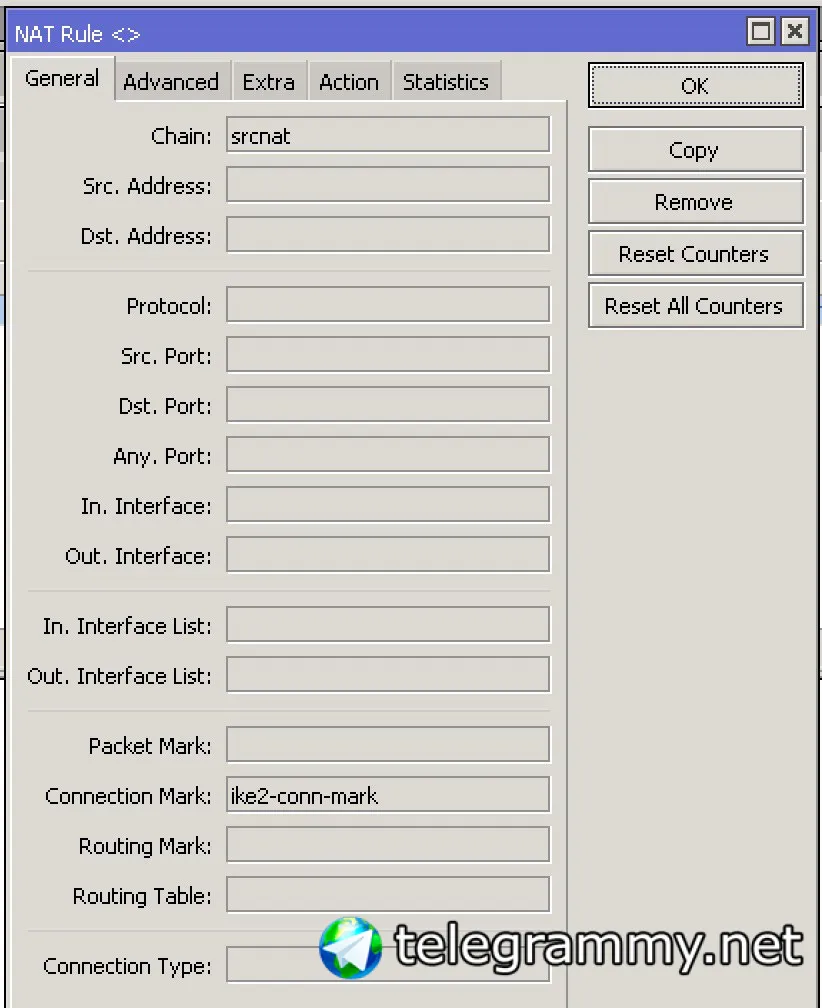 Nikita
я уже думал фич реквест писать 🙂
 Геннадий
и что он дает?
Геннадий
просто я не совсем понял кто должен быть в этих листах, и что дает этот сорс нат?
Nikita
Ююююююхуууу! Работает 🙂 Полетели пакеты в туннель 🙂
Nikita
есть автоматический коннекшн марк, можно прикручивать dual-wan-ike2-vpn 🙂
Геннадий
ок, это понятно, а кто в этом листе должен быть?
Геннадий
удаленные сети?
Nikita
ок, это понятно, а кто в этом листе должен быть?
Сетки, из которых телепортируешь трафик в туннель
Геннадий
из которых? т.е. своих?
Nikita
да
Геннадий
так мы же их пишем в туннеле?
Nikita
при этом 0 новых записей в таблице маршрутизации ¯\_(ツ)_/¯
Геннадий
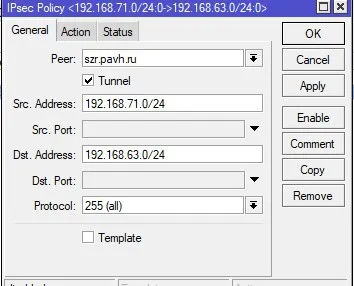 Геннадий
мы же их рисуем тут?
Nikita
ты к своему роутеру подключаешься или к чужому?
Геннадий
это мой
Nikita
а у меня чужой 🙂 Полиси динамически генерятся по шаблону
Геннадий
у меня нет секретных вещей дома, да и подключиться ко мне нереально без доп действий :)
Nikita
у меня нет секретных вещей дома, да и подключиться ко мне нереально без доп действий :)
Меня не бить, я в домике
Геннадий
угу, в мой домик только пинг доходит ото всех, остальные только по списку :)
Nikita
Cumberbatch Язъделяль! ^_^
Anonymous
@dan4ex будет жить. Поприветствуем!
Anonymous
Андрей Зайцев будет жить. Поприветствуем!
Nikita
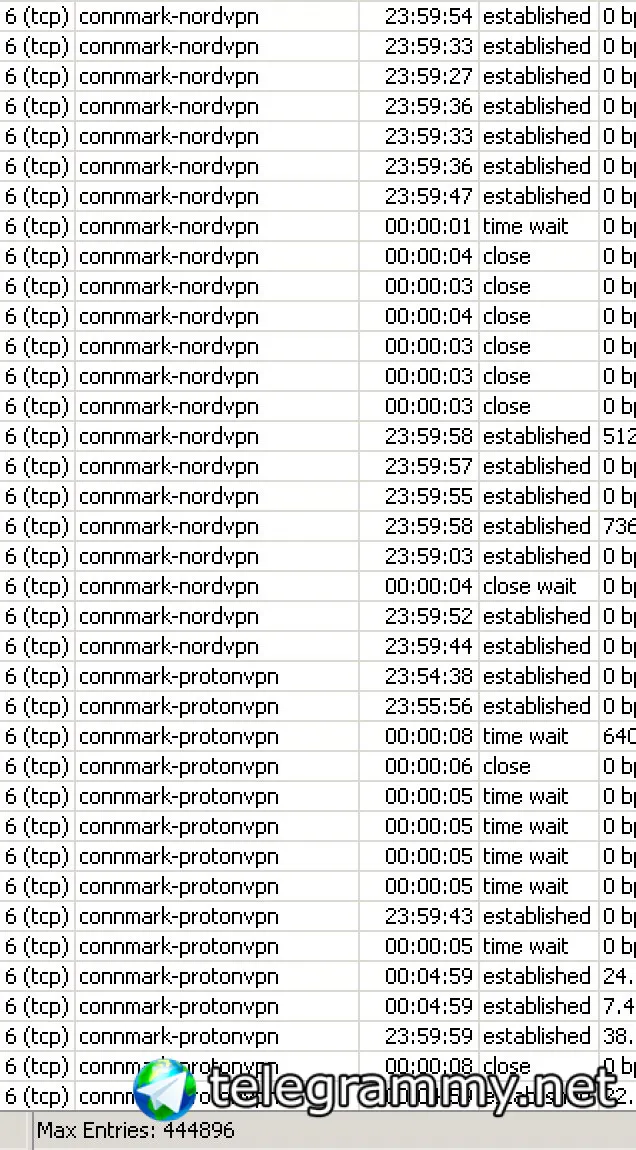
Поднял два IPSec IKE2 пира через двух разных WAN операторов до двух разных VPN операторов. Думаю теперь над Dual WAN =) Метод Кирилла @vasilevkirill с Mangle mark route уже не сработает. Есть некоторые идеи 🙂
Получилось ,)
50% пакетов улетело в IKE2-ProtonVPN
50% пакетов улетело в IKE2-NordVPN
Nikita
/ip firewall mangle
add action=mark-connection chain=prerouting comment=connmark-nordvpn \
connection-mark=no-mark connection-state=new dst-address-list=!LAN \
new-connection-mark=connmark-nordvpn passthrough=yes random=50 \
src-address-list=LAN
add action=mark-connection chain=output comment=connmark-nordvpn \
connection-mark=no-mark connection-state=new dst-address-list=!LAN \
new-connection-mark=connmark-nordvpn passthrough=yes random=50 \
src-address-list=LAN
add action=mark-connection chain=prerouting comment=connmark-protonvpn \
connection-mark=no-mark connection-state=new dst-address-list=!LAN \
new-connection-mark=connmark-protonvpn passthrough=yes src-address-list=LAN
add action=mark-connection chain=output comment=connmark-protonvpn \
connection-mark=no-mark connection-state=new dst-address-list=!LAN \
new-connection-mark=connmark-protonvpn passthrough=yes src-address-list=LAN
/ip ipsec mode-config
add connection-mark=connmark-nordvpn name="request-only nordvpn" responder=no \
src-address-list=LAN
add connection-mark=connmark-protonvpn name="request-only protonvpn" responder=\
no src-address-list=LAN
Cumberbatch
@второе правило уже рандом не нужен. Все остальное просто маркируй
Nikita
@второе правило уже рандом не нужен. Все остальное просто маркируй
тест на внимательность ,) 2 разных чейна (preroute, output)
 Otto
Попробуйте прокатить нетинсталлом с опцией keep old configuration
после нетинстала все нормализовалось
Anonymous
@DeepOS будет жить. Поприветствуем!
 Антон Курьянов
а вот это на банк клиентах лучше проверять :)
Антон Курьянов
они к этому дуалвану очень привередливы
Cumberbatch
они к этому дуалвану очень привередливы
Там все соединения с одного адреса должны быть. Это да я их отдельно маркирую
Nikita
Там все соединения с одного адреса должны быть. Это да я их отдельно маркирую
а там эти соединения related?
Nikita
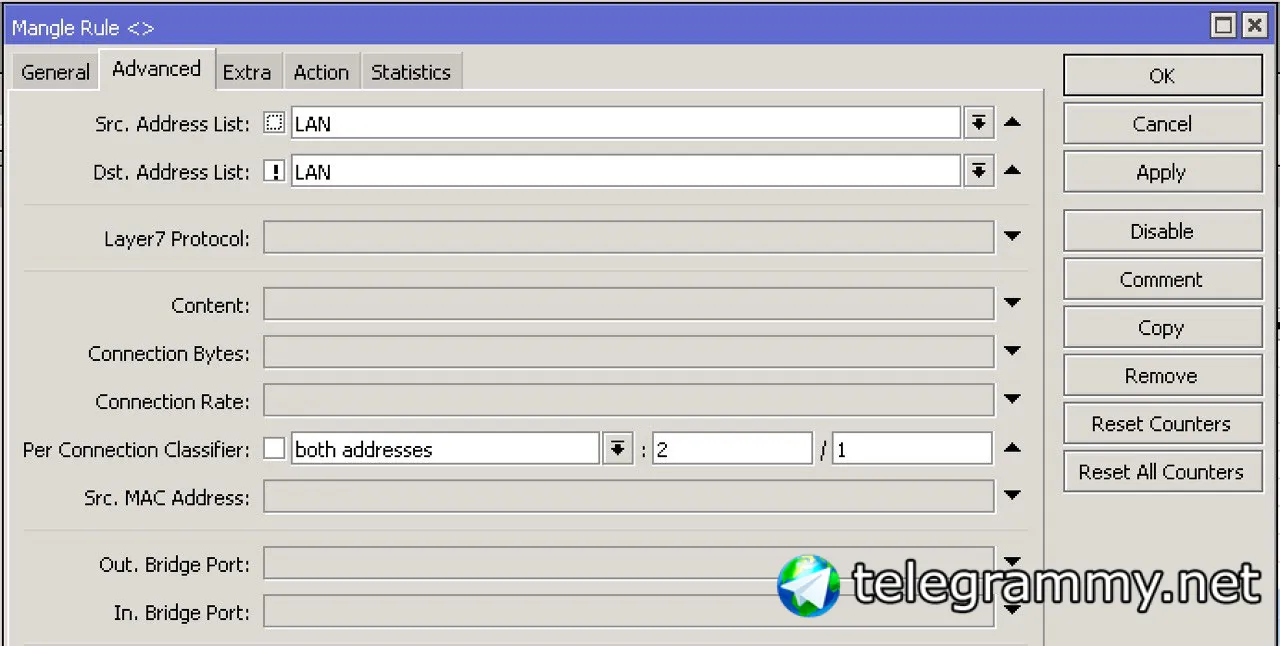
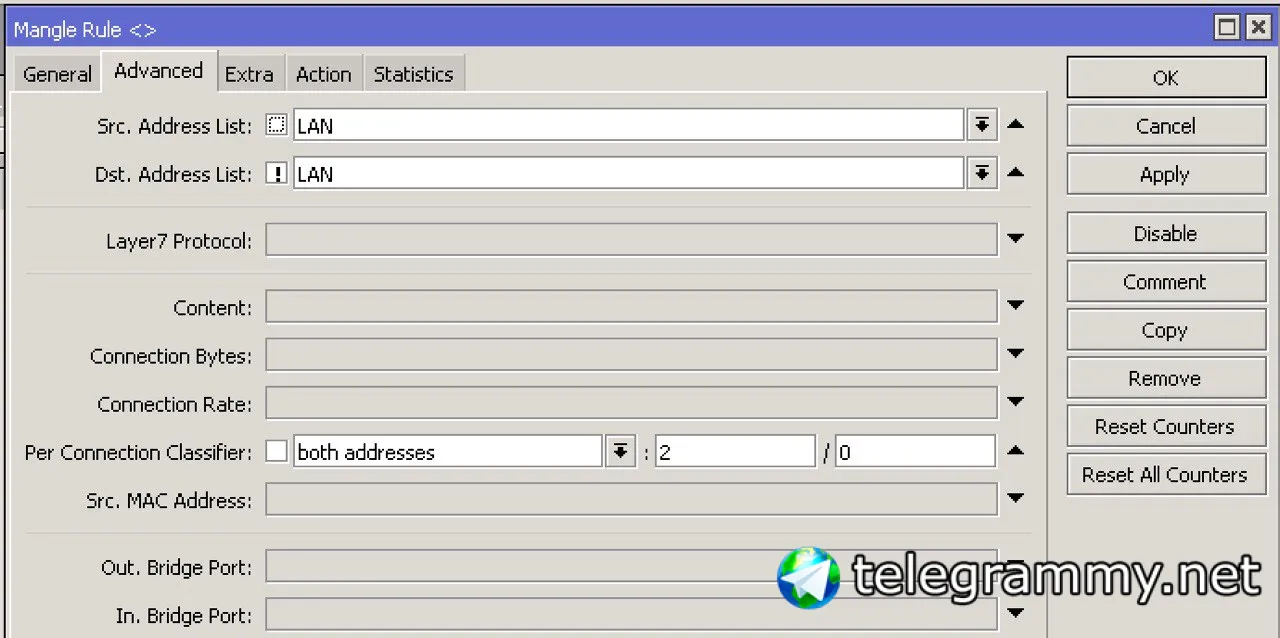
значит по сорс адресу PCC
Cumberbatch
Это к веб относится. Мобильные норм
Nikita
вот, кстати, связка сорс+дст отлично держит сессию
Nikita
both addresses
Cumberbatch
Да
Cumberbatch
Привычка
Nikita
8+8+4?
 Алексей
/20
Алексей
😊
Cumberbatch
Намного? (IPv4)
GRE (Generic Routing Encapsulation) is a tunnelling protocol that was originally developed by Cisco. It can encapsulate a wide variety of protocols creating a virtual point-to-point link.
GRE is the same as IPIP and EoIP which were originally developed as stateless tunnels. Which means that if the remote end of the tunnel goes down, all traffic that was routed over the tunnels will gets blackholed. To solve this problem, RouterOS have added 'keepalive' feature for GRE tunnels.
GRE tunnel adds a 24 byte overhead (4-byte gre header + 20-byte IP header).
 Innokentiy
конечно
Cumberbatch
Намного? (IPv4)
1500 byte packet becomes 1552 bytes:
20 bytes IPsec header (tunnel mode)
4 bytes SPI (ESP header)
4 bytes Sequence (ESP Header)
8 byte IV (IOS ESP-DES/3DES)
2 byte pad (ESP-DES/3DES 64 bit)
1 byte Pad length (ESP Trailer)
1 byte Next Header (ESP Trailer)
12 bytes ESP MD5 96 digest
Vitaliy
GRE (Generic Routing Encapsulation) is a tunnelling protocol that was originally developed by Cisco. It can encapsulate a wide variety of protocols creating a virtual point-to-point link.
GRE is the same as IPIP and EoIP which were originally developed as stateless tunnels. Which means that if the remote end of the tunnel goes down, all traffic that was routed over the tunnels will gets blackholed. To solve this problem, RouterOS have added 'keepalive' feature for GRE tunnels.
GRE tunnel adds a 24 byte overhead (4-byte gre header + 20-byte IP header).
Кстати, кто-нибудь знает, есть ли для linux'а решение, которое позволит включить keepalive на микроте при gre между линукосом и микротиком?
По умолчанию включение keepalive приводит к тому, что канал падает через определенный тайм-аут и его нельзя поднять до тех пор, пока со стороны linux'а не прилетит какой-либо пакет ;(
Причём падает так, что исходящий трафик в сторону линукса просто не посылается и поднять канал отправкой пинга в сторону линукса не выходит.
 Moneron 🇷🇺
Вообще кипэлайв устроен так, что на удалённой стороне нет необходимости в его поддержке
Даниил
В лте смс приходят
Даниил
Читайте RFC
Даниил
Возможно просто микротик не реализовал это
Innokentiy
на LTE есть RFC?
Даниил
Угу...