Доброе утро. Познаю тему вланов, в голове пока каша. На данный момент настратваю ccr, подскажите правильные ли мои действия.
1. Создал бридж
interface bridge add name=bridge-trunk
2. Создал vlan на бридже
interface vlan add interface=bridge-trunk name=vlan10 vlan-id=10
interface vlan add interface=bridge-trunk name=vlan20 vlan-id=20
interface vlan add interface=bridge-trunk name=vlan30 vlan-id=30
4. Добавил порт SFP в бридж
interface bridge port add bridge=bridge-trunk interface=sfp-sfpplus1
5. Назначаю сети на бридж
ip address add address=10.10.0.1/24 interface=bridge-trunk network=10.10.0.0
ip address add address=10.20.0.1/24 interface=bridge-trunk network=10.20.0.0
ip address add address=10.30.0.1/24 interface=bridge-trunk network=10.30.0.0
Напишите задачу которую вы хотите решить.
А так вот тут много примеров
https://wiki.mikrotik.com/wiki/Manual%3AInterface/Bridge#Bridge_VLAN_Filtering
И вот тут
https://wiki.mikrotik.com/wiki/Manual:Layer2_misconfiguration#VLAN_in_bridge_with_a_physical_interface
 Cumberbatch


 Albert
Новый офис 3 этажа, на каждом этаже сделать свой vlan с сеткой. До настройки свичей пока не дошел
Albert
влан интерфейсы сделаны на бридже.
Albert
interface vlan add interface=bridge-trunk name=vlan10 vlan-id=10
Albert
У меня сомнения по поводу того что я все адреса посадил на bridge-trunk
Albert
думаю что нужно для каждой сетки создать бридж, в этот бридж добавить нужный vlan и уже на только что созданный бридж вешать адрес
 Илья
Вообще на влан интерфейсы вешайте
Albert
Адреса?
Albert
а бриджы тогда для чего?
Albert
и вообще есть ли разница в этом координальная? вешать на влан либо на бридж?
Cumberbatch
и вообще есть ли разница в этом координальная? вешать на влан либо на бридж?
Можете на крючке повесить. Разница такая же
Cumberbatch
Там будет все расписано
Albert
👌
Albert
больше я так полагаю настраивать ничего не нужно в плане вланов
Albert
?
Геннадий
Подскажите пожалуйста, кто с дуде работал, сколько места надо для баз данных?
Геннадий
2 гига, 8, 16?
Илья
больше я так полагаю настраивать ничего не нужно в плане вланов
Нужно . В вики по ссылке написано
 Vlad
Подскажите пожалуйста, кто с дуде работал, сколько места надо для баз данных?
А сколько устройств мониторить будешь? И по логике микротика и 1100 Dude edition у них там стоит ssd на 60 гигов )
Геннадий
А сколько устройств мониторить будешь? И по логике микротика и 1100 Dude edition у них там стоит ssd на 60 гигов )
Мониторить хз пока сколько.
Начать с 50 устройств для начала.
Vlad
Мониторить хз пока сколько.
Начать с 50 устройств для начала.
ну тогда не парься и 2 гигов хватит
Anonymous
@alekseyyrkov будет жить. Поприветствуем!
Anonymous
@Andrew170 будет жить. Поприветствуем!
 Dmitry
Добрый день , может ли кто нибудь по gre подсказать ?
 Ivan
а что не понятного?
 Psix
Кто подскажет, как сделать site-to-site на ikev2 по презентиции Никиты? Я ещё не вкурил принцип этого тунеля.
 Сергей
http://prntscr.com/odjhg5
Сергей
теперь не нужно сбрасывать ипсек в дефолт после каждого обновления
 Nikita
Кто подскажет, как сделать site-to-site на ikev2 по презентиции Никиты? Я ещё не вкурил принцип этого тунеля.
Я работаю над этим, скоро поделюсь. А вообще расскажу на МУМе
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.46beta9 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-646beta9-testing-07-11
 sergey🎃rest
И вот опять
sergey🎃rest
 Evgeny
В связи с изменениями с GRE в 6.44.5 возник вопрос. Есть 2 правила в fw
/ip firewall filter add action=accept chain=input comment="GRE with IPSec from WAN" in-interface-list=WAN ipsec-policy=in,ipsec protocol=gre
/ip firewall filter add action=accept chain=input comment="GRE from WAN" in-interface-list=WAN protocol=gre
Подняты GRE-over-IPSec туннели и есть PPTP. При этом тикают счетчики только на втором правиле. Я ошибаюсь, или по первому правилу как раз должен проходить трафик GRE-over-IPSec туннелей?
Evgeny
На первом protocol быть не должно
А с чем это связано? Я же явно указываю, что разрешить декапсулированный GRE-трафик
 Innokentiy
а что за изменения?
Albert
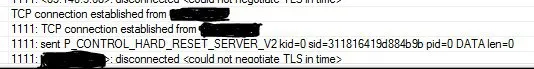 Albert
все остальные пашут.
Albert
на удаленном конце конечно используется 4g модем.
Evgeny
а что за изменения?
Вчера обсуждали.
*) conntrack - fixed GRE protocol packet connection-state matching (CVE-2014-8160);
Теперь GRE-трафик, который не зааппрувлен в fw, определяется как invalid и соотв-но дропается даже дефолтным правилом. Из-за чего отваливается PPTP, например.
Innokentiy
ого
Nikita
он что-то говорил про Бали и новую доску, думаю можно не докричаться ))))
 Cumberbatch
GriF
Тогда, остается только насильно указывать серт при запуске...
https://forum.mikrotik.com/viewtopic.php?t=135647
Спасибо. Та же проблема присутствовала.
 Serega 🧑🏻💻
Доброй время суток! Подскажите пж как можно запретить весь трафик но разрешить подключаться по rdp к машине через vpn
 Андрей
Доброй время суток! Подскажите пж как можно запретить весь трафик но разрешить подключаться по rdp к машине через vpn
Так и сделать. Разрешающее правило на впн, а за ним запрещающее все остальное.
 Aba
Хай. Никто не сталкивался с отвалом wifi модуля (в частности на 4011 девайсе, на ac^2 такого нет)? В логах link down и все. Далее wifi модуль светится в списке с статусом slave и не анонсирует ссид. Случается это конечно только в случае работы моего скрипта, но такой проблемы на ac^2 нет...
Aba
Скрипт деаутентифицирует клиентов по заданному уровню сигнала. Не более.
Serega 🧑🏻💻
Так и сделать. Разрешающее правило на впн, а за ним запрещающее все остальное.
К vpn подключиться могу, а вот по rdp подключиться не могу. Как разрешить порт не пробросить, а разрешить
Андрей
К vpn подключиться могу, а вот по rdp подключиться не могу. Как разрешить порт не пробросить, а разрешить
Так рдп через впн? Нудно больше информации, видимо. Куда подключаетесь, как и откуда?
Serega 🧑🏻💻
На микротике поднят vpn L2TP пользователь подключается к серверу но на сервере должен быть закрыт доступ в инет. Доступ в инет закрыт и подключиться не выходить по rdp
Cumberbatch
К vpn подключиться могу, а вот по rdp подключиться не могу. Как разрешить порт не пробросить, а разрешить
Для начала маршруты туда обратно прописать
Cumberbatch
Innokentiy
м?
Innokentiy
нет, у меня такого не было
Innokentiy
но я пятерку на нем вообще выключил в итоге
Serega 🧑🏻💻
Так рдп через впн? Нудно больше информации, видимо. Куда подключаетесь, как и откуда?
Есть правило dop которое дропает для сервака все кроме того что указано в адрес лист. И при таком правиле не удается подключиться к rdp по vpn. Но к vpn подключиться выходить и локалку пинаю.
Mr.
Всем доброго времени суток. Сможет ли кто подсказать, не могу настроить 6to4. Вроде бы все сделал как по мануалам. У брокера получил адрес, прописал правила. И ничего ((
 😷Драничек
У электриков брали?
😷Драничек
У них есть скрипты к МТ, можно всю настройку ими сделать
Mr.
У них есть скрипты к МТ, можно всю настройку ими сделать
скрипты не знаю, взял правила из example
😷Драничек
Не помню, давно пробовал и забил. Но точно в два клика все заводилось
Mr.
на GW вроде пакеты бегают туда обратно но ipv6 молчит
 Vassiliy
Всем доброго времени суток. Сможет ли кто подсказать, не могу настроить 6to4. Вроде бы все сделал как по мануалам. У брокера получил адрес, прописал правила. И ничего ((
Routed prefix на бридж повесил?
Вот тут ман, точно правильно все сделано -
https://m.habr.com/ru/post/189008/
Anonymous
Sergey Bogatov будет жить. Поприветствуем!
 ᅠᅠ
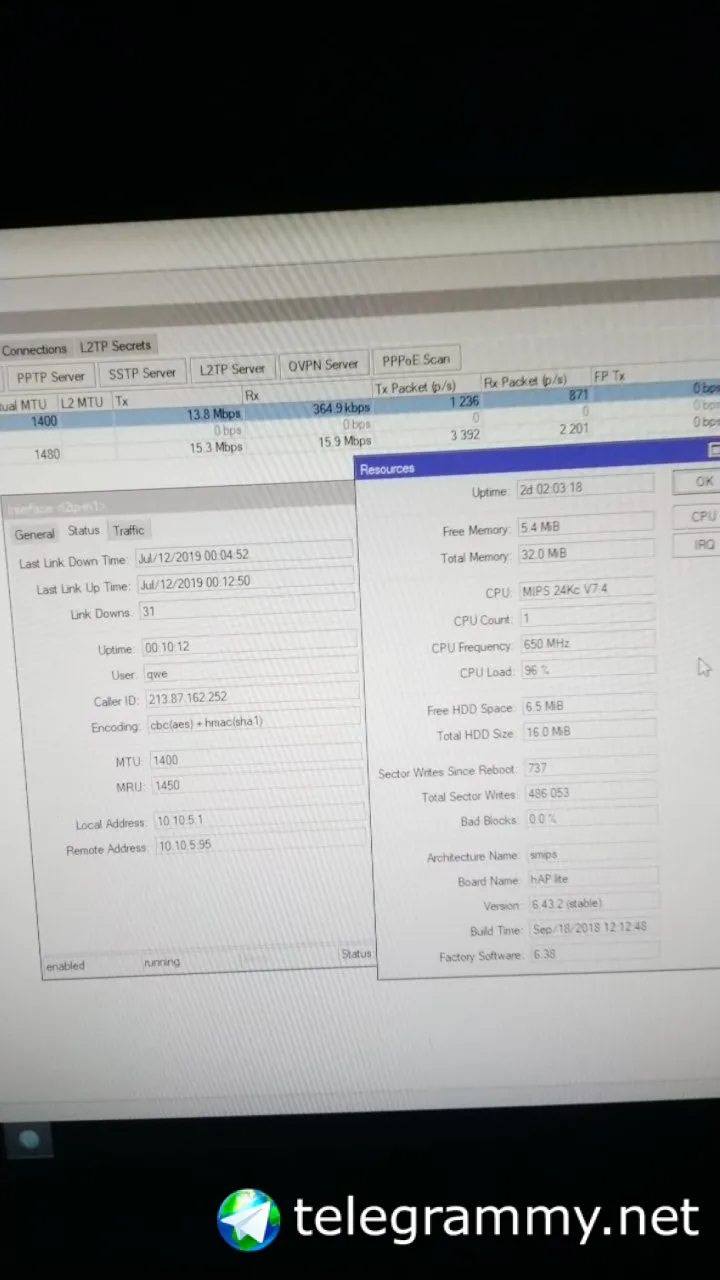
Ребята помогите советом. Поднял l2tp-ipsec. При скорости около 10мбит/с через него проц упирается в 100%. Может есть какое нибудь лёгкое кодирование, не ресурсоемкое?
ᅠᅠ
 Cumberbatch