Помимо входящего трафика у нас есть там исходящий. Телефония, специализированное ПО и т.д. — они будут работать без fv?
Эм, ну само собой
 Vladimir

 Vladimir
Вы аннонсируете свою сеть по бгп двух провайдерам, и вам наплевать становится, откуда к вам пакет пришёл
 Marcus
Спасибо, а то у нас там руководство уже собралось покупать маршрутизатор другой фирмы (провайдер посоветовал) он стоит 360к )))
Vladimir
Спасибо, а то у нас там руководство уже собралось покупать маршрутизатор другой фирмы (провайдер посоветовал) он стоит 360к )))
https://telekomza.ru/2011/02/28/o-polze-i-vrede-polnoj-bgp-tablicy/ вот неплохая статья
Marcus
Спасибо. Я её сегодня читал уже. Статья действительно прекрасная. У меня просто ещё нет чоткого ТЗ и понимания, что нам нужно. Этот сервис ведёт другое подразделение вообще. А нам задачу поставили в духе — сделайте чтобы всё гарантированно работало — но мы пока сами не знаем что должно работать.
 Угаров
Я правильно понял что тик не может в стек, и придется брать длинк?
Угаров
Суть. Есть 2 сетевых плеча и дублирование ацесс линков. Нужно убрать стп.
 Nikolai
Стекирование - устаревшая технология, когда небыло коммутаторов высокой плотности.
Не каждый Dlink умеет стекирование.
Nikolai
Убрать stp вам не всегда удастся. Зависит от организации линков со стороны провайдера.
Вы же аплинк пытаетесь резервировать?
 Alexander
Стекирование - устаревшая технология, когда небыло коммутаторов высокой плотности.
Не каждый Dlink умеет стекирование.
какое-то слишком категоричное заявление. с чего бы стекированию устареть?
Nikolai
С того, когда чипы на 24 порта стоили дорого, а на 48 небыло, то коммутатор 48портов получали соединив 2x24 в стек. Это позволяло ПОЧТИ не терять скорость коммутации между разными юнитами
Nikolai
Сейчас 48 портовый коммутатор стоит дешевле аналогичных 2х24.
И данные гоняются по внутренней шине, без внешних линков-стеков на бОльшей скорости.
 Innokentiy
Помимо входящего трафика у нас есть там исходящий. Телефония, специализированное ПО и т.д. — они будут работать без fv?
фв принимать зачастую просто вредно
Innokentiy
если вы оконечник
Nikolai
+++
Угаров
Убрать stp вам не всегда удастся. Зависит от организации линков со стороны провайдера.
Вы же аплинк пытаетесь резервировать?
Ммм, нет, может неверно выразился. Нужна отказоустойчивость, на коммутаторах в стойках,по 24 сервера.
Nikolai
Некоторые мудрые провайдеры стараются даже оконечникам FV не давать специально. Чтобы случайно не получить транзитника на оконечном линке.
Alexander
Ммм, нет, может неверно выразился. Нужна отказоустойчивость, на коммутаторах в стойках,по 24 сервера.
Микротик и не умеет в стек, к сожалению
Угаров
Текущий вариант стп, но при перестроении,вся сеть лагает. Хотим lacp на стеке.
Угаров
Прричем 10G линк
 Dmitry
Сейчас 48 портовый коммутатор стоит дешевле аналогичных 2х24.
И данные гоняются по внутренней шине, без внешних линков-стеков на бОльшей скорости.
Угу, вот у меня 7 48 портовых по завязку. Стэкирование устарело или нужно сразу покупать 65xx?
Nikolai
Ах, вот зачем стек. Ну тогда да. Либо коммутаторы умеющие MLAG
Nikolai
MEC/CSEC в терминах сиско
Dmitry
Ах, вот зачем стек. Ну тогда да. Либо коммутаторы умеющие MLAG
И потом управлять каждым коммутатором по отдельности?
Nikolai
Это вариант, на случай, если со стекируемыми не сростется закупка.
При MLAG, да, отдельно.
Vladimir
Некоторые мудрые провайдеры стараются даже оконечникам FV не давать специально. Чтобы случайно не получить транзитника на оконечном линке.
Мудрые провайдеры умеют фильтровать. А если через оконечника входящий льётся - так ничего страшного, оплатит трафик и всё
Dmitry
MEC/CSEC в терминах сиско
Это все в новых 45х - но стоят они в порядок дороже, чем 29xx Они у меня тоже есть, но ... ладно, не относится к теме.
Nikolai
Мудрые провайдеры умеют фильтровать. А если через оконечника входящий льётся - так ничего страшного, оплатит трафик и всё
Оконечник может начудить, ретранслируя fv. Потому, мудрые стараются этой ситуации по возможности избежать.
Vladimir
Оконечник может начудить, ретранслируя fv. Потому, мудрые стараются этой ситуации по возможности избежать.
Как он начудит? Ну отдаст fv другому линку. Если там придурки и не фильтруют - ничего страшного. Клиент заплатит за трафик.
Innokentiy
конечно, ничего страшного
Innokentiy
ну, перехватит сбербанк-онлайн
Innokentiy
ну, перехватит восьмерки
Vladimir
Если кто хочет перехватить - то он это просто анонсами сам вполне может сделать без всяких fv. Ну и от него анонсы аплинки фильтровать не должны при этом
 Сергей
 Сергей
что посоветуете?
Dmitry
Нам для резервирования каналов — чтобы при падении основного, всё шло по резервному. Но при этоом наши адреса не менялись для внешних клиентов.
Возьмите любой ccr, с запасом по памяти. А лучше два - настройте на них vrrp и подключите по одному оператору на устройство.
Fv не нужон(с) он используется в большей степени для гибкого управления исходящим трафиком.
Dmitry
Ммм, нет, может неверно выразился. Нужна отказоустойчивость, на коммутаторах в стойках,по 24 сервера.
Mt не умеет стэкирование, вы упоминали dlink: 15,32,34,35(если где-то ещё найдете и не нужно больше 100ки) серии норм. В крайнем случае 12-я, не помню есть ли у нее стэк
Marcus
Dmitry
спасибо. рассмотрим и такой вариант.
Так просто и физическое резервирование, потому что есть у вас два оператора или нет уже все равно при аппаратном отказе или проблемах с питанием.
Marcus
Так просто и физическое резервирование, потому что есть у вас два оператора или нет уже все равно при аппаратном отказе или проблемах с питанием.
а всё началось с того что нужен якобы BGP и AS для входящего трафика. дальше ком начал расти и я запутался. ))
Dmitry
а всё началось с того что нужен якобы BGP и AS для входящего трафика. дальше ком начал расти и я запутался. ))
Нарисуйте все схемы хотя бы просто на бумаге, а затем вычеркивайте нарисованные узлы и думайте, что при этом отвалится
Marcus
Нарисуйте все схемы хотя бы просто на бумаге, а затем вычеркивайте нарисованные узлы и думайте, что при этом отвалится
вот в этом и главная проблема. чёткого и полного ТЗ пока нет. Представьте что вас попросили обеспечить стабильный канл и резервирование в закрытой комнате. а что внутри — пока не показали и не объяснили. только в общих чертах — телефония, клиент-серверное ПО, входящий трафик. Спасибо за наводку — будем выяснять для чего всё это надо потом один из вариантов реализуем. С двумя микротиками или с одним. Утром вообще циську собирались покупать за миллион денег ))) Хоть тут ясно стало что не нужна.
 Андрей
Да, это неприятный момент в винде. Как выбрать конкретный сертификат - вопрос открыт..
Почему, интересно, у меня нет такой проблемы? 3 разных серта на 3 разных тика, включая лабу, и вроде работает все...
Marcus
Asr наверное :)
неее там провайдер попытался руководству впарить 7201 в аренду что ли.... выяснилось что она снята с производства и стоит под полмульта. может она и стоит этих денег но нужна ли она нам вот тут вопрос. и насколько она круче 1072, который стоит в 2 раза меньше? тут я без сарказма спрашиваю. понимаю что это разные ценовые сегменты. но всё же интересно что эта малю.тка умеет за свой прайс.
Dmitry
неее там провайдер попытался руководству впарить 7201 в аренду что ли.... выяснилось что она снята с производства и стоит под полмульта. может она и стоит этих денег но нужна ли она нам вот тут вопрос. и насколько она круче 1072, который стоит в 2 раза меньше? тут я без сарказма спрашиваю. понимаю что это разные ценовые сегменты. но всё же интересно что эта малю.тка умеет за свой прайс.
72 - древняя и по сути компьютер на powerpc, ее для ваших задач хватит, но что будет если она сломается?
 Николай
это если есть в системе серт с лабы
Marcus
72 - древняя и по сути компьютер на powerpc, ее для ваших задач хватит, но что будет если она сломается?
вот и я о чем спросил... где ей замену потом искать? неужели микрот с 16 гиг памяти и 72 ядрами справится хуже? тем более мне уже тут подсказали что не обязательно прям вот такой навороченный брать.
Dmitry
вот и я о чем спросил... где ей замену потом искать? неужели микрот с 16 гиг памяти и 72 ядрами справится хуже? тем более мне уже тут подсказали что не обязательно прям вот такой навороченный брать.
Ядра тут не причем, у мт вся обработка в процессоре и не все нормально параллелится по ядрам, в первую очередь bgp. У Cisco - решают всякие аппаратные обработки, если грубо, но если мне не изменяет память в 72й серии их крайне мало
Андрей
это если есть в системе серт с лабы
Это похоже, что нет идентити на микроте с сертом нужным. Вы точно его создали?
Николай
Это похоже, что нет идентити на микроте с сертом нужным. Вы точно его создали?
без лабовского серта все ок
Marcus
Ядра тут не причем, у мт вся обработка в процессоре и не все нормально параллелится по ядрам, в первую очередь bgp. У Cisco - решают всякие аппаратные обработки, если грубо, но если мне не изменяет память в 72й серии их крайне мало
про это я тоже только в теории знаю. не работал с цисками но наслышан что они там много чего умеют. у меня сложилось впечатление что нам тухлуго слона провайдер пытается впарить. даже не слона а мамонта. то есть на чёрном рынке что-то такое можно купить но очень дорого и непонятно чем потом заменить его.
Dmitry
вот и я о чем спросил... где ей замену потом искать? неужели микрот с 16 гиг памяти и 72 ядрами справится хуже? тем более мне уже тут подсказали что не обязательно прям вот такой навороченный брать.
Раньше клиентам в подобных случаях я советовал два rb1100ahx2, теперь остановились на ccr1016
Marcus
Раньше клиентам в подобных случаях я советовал два rb1100ahx2, теперь остановились на ccr1016
инженер провайдера нелестно отозвался о микротиках. пусть это остаётся на его совести. с финансовой точки зрения им конечно выгоднее вот такое в аренду сдавать. а он может с МТ просто не работал. но это уже оффтоп. По факту я сегодня сдвинулся с мёртвой точки — в решении проблемы. Хоть понимаю куда копать.
Андрей
без лабовского серта все ок
Тогда, остается только насильно указывать серт при запуске...
https://forum.mikrotik.com/viewtopic.php?t=135647
Николай
Vladimir
 Moneron 🇷🇺
Marcus
А трафика-то сколько вообще?
пока такой информации нет, но канала 20 м\бит им вроде бы хватает. дело в том что это сервис наколхозил некий человек который очень неохотно делится своими наработками. а у руководства своё видение ситуации — сделайте чтобы работало, но если не взлетит, спрос с вас... вот мы и пытаемся понять что делать.
Vladimir
Реально, на 20 мбит хватит чего угодно. Ща модно 4011 брать например)
 Антон Курьянов
на 20мбит модно брать hap ac2
Moneron 🇷🇺
Господа, дайте, пожалуйста, ссылочку на мануал по настройке vpn для подключений из windows за натом. Любой способ, лишь бы работало... L2tp+ipsec не позволяет несколько клиентов за натом, l2tp без ipsec не разрешён в винде, pptp не подключается почему-то, ike2 не могу настроить для использования без сертификата, не понимаю как.
Sstp из-под ната пролазит в любых количествах
Marcus
Реально, на 20 мбит хватит чего угодно. Ща модно 4011 брать например)
так у нас не в ширине канала был вопрос а в том нужен ли нам fv... я же говорю — закрытая коробка из которой ходит трафик и выходит наружу. что внутри происходит — не совсем понятно.
 Vladimir
так у нас не в ширине канала был вопрос а в том нужен ли нам fv... я же говорю — закрытая коробка из которой ходит трафик и выходит наружу. что внутри происходит — не совсем понятно.
Ну с fv вроде разобрались же, так что надо ориентироваться на объём трафика
Marcus
Ну с fv вроде разобрались же, так что надо ориентироваться на объём трафика
на данном этапе разобрались. Спасибо. Если что-то узнаю, обязательно отпишусь — может ещё что посоветуете. Попытаюсь узнать объём трафика и хотя бы примерную структуру сети локальной — что куда ходить должно. Насколько я знаю сейчас с подменой IP адреса справляется DYNDNS, но там столько костылей наколхозили, что просто нет общей картины как всё работает. Часть сервисов при переключении провайдера отваливается на 40 минут а они должны работать 24\365
Vladimir
Балансировка по днс так себе на самом деле, потому что никто не знает, как там вышкстоящие кэшируют
Vladimir
У меня был случай - поменяли ип, а в одном там регионе один там оператор мегафон ещё месяц отдавал старые записи
Marcus
У нас свой дин-днс поднят. Но железо, которое должно на него стучать само по 40 минут записи у себя обновляет. Вот в нём и затык.
 Nikita
 Albert
Доброе утро. Познаю тему вланов, в голове пока каша. На данный момент настратваю ccr, подскажите правильные ли мои действия.
1. Создал бридж
interface bridge add name=bridge-trunk
2. Создал vlan на бридже
interface vlan add interface=bridge-trunk name=vlan10 vlan-id=10
interface vlan add interface=bridge-trunk name=vlan20 vlan-id=20
interface vlan add interface=bridge-trunk name=vlan30 vlan-id=30
4. Добавил порт SFP в бридж
interface bridge port add bridge=bridge-trunk interface=sfp-sfpplus1
5. Назначаю сети на бридж
ip address add address=10.10.0.1/24 interface=bridge-trunk network=10.10.0.0
ip address add address=10.20.0.1/24 interface=bridge-trunk network=10.20.0.0
ip address add address=10.30.0.1/24 interface=bridge-trunk network=10.30.0.0
Albert
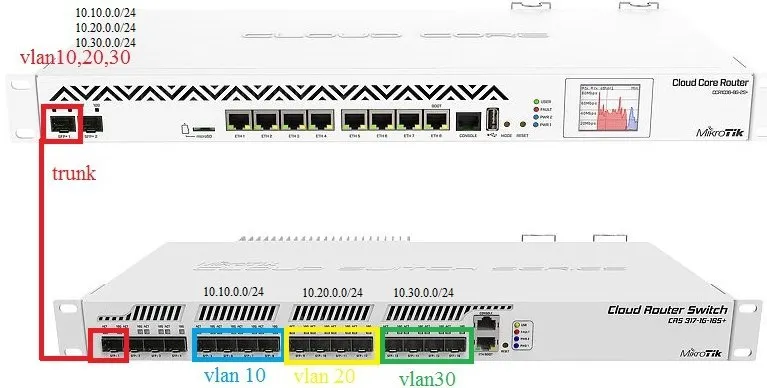
 Vlad
вроде правильно только скинь еще вывод команды interface bridge vlan print
Vlad
я так понимаю транковые порты ты отметил на схеме?
Vlad
и напиши откуда вывод команды ты вывел с верхнего или нижнего CCR?