да просто это, в общем, стандартный функционал для сетевого оборудования.
Смотрите в log раз в $time, при нахождении changed / added key words сливайте конфиг. Анализ syslog в примерах wiki
 Dmitry


 Vladimir
Смотрите в log раз в $time, при нахождении changed / added key words сливайте конфиг. Анализ syslog в примерах wiki
в лог я умею. Просто эта операция затягивается при разрастании лога. И снова - суть не в том, что я не знаю, как сделать, знаю. Суть в том, что ну блин все уже умеют, даже элтексы. А тут... Недоумеваю короче. Не более.
Anonymous
@Palladdiumm будет жить. Поприветствуем!
Anonymous
@Russbigboss будет жить. Поприветствуем!
 Psix
Категорически приветствую! Есть такая проблемка: при подключении к l2tp серверу создаётся динамический маршрут до remote ip, всё гуд, но у меня 2 провайдера через mangle и в итоге машрут не учитывается. Если отключить маркировку роута - всё ок. Как совместить?
Dmitry
Cumberbatch
Категорически приветствую! Есть такая проблемка: при подключении к l2tp серверу создаётся динамический маршрут до remote ip, всё гуд, но у меня 2 провайдера через mangle и в итоге машрут не учитывается. Если отключить маркировку роута - всё ок. Как совместить?
Добавьте мангл на впн до Балансинга. Либо в таблицах isp добавляйте маршруты до vpn
Psix
Добавьте мангл на впн до Балансинга. Либо в таблицах isp добавляйте маршруты до vpn
Баланса нет, только фалловер. Не понял, что на что добавить, можно чуть подробнее? У меня в мангле просто правила маркировки соединений и по ним маркировки роутов. Соответственно есть роуты для маркированных пакетов и роут для немаркированных тоже имеется. Я не понял, как мне маркировать vpn-соединение и зачем (какая цель преследуется)? А статические маршруты к vpn не хочу, хотя в моей ситуации это вполне применимо.
Psix
У меня вообще периодически всплывают проблемы из-за мангла. Хочется вообще от него отказаться, но не знаю других способов сделать фалловер с распределением каналов по клиентам.
 Антон Курьянов
 Maxim
Всем привет. Коллеги, есть беспроводной мост Ubiquiti Bullet M2, на дистанцию в 200-300 метров. Скорости в 100Мбит/с вполне хватало. Работал 6 лет и начал выёживатся. Разбираться долго и дорого. Хочу поставить что-то на 5Ghz от MT т.к. больше разбираюсь в RoS, но мосты подобные не ставил. Что посоветуете взять под данную задачу? Disk5 или LHG? Быть может что-то ещё.
 Firgat
Всем привет. Коллеги, есть беспроводной мост Ubiquiti Bullet M2, на дистанцию в 200-300 метров. Скорости в 100Мбит/с вполне хватало. Работал 6 лет и начал выёживатся. Разбираться долго и дорого. Хочу поставить что-то на 5Ghz от MT т.к. больше разбираюсь в RoS, но мосты подобные не ставил. Что посоветуете взять под данную задачу? Disk5 или LHG? Быть может что-то ещё.
Мосты не приходилось делать, но все говорят что ubiquiti намного лучше Микротика.
А так посмотри помехи в эфире командой /interface wireless spectral-history wireless_interface_name
Maxim
Мосты не приходилось делать, но все говорят что ubiquiti намного лучше Микротика.
А так посмотри помехи в эфире командой /interface wireless spectral-history wireless_interface_name
Эта команда под RoS. У меня там Убики стоят сейчас.
Firgat
Эта команда под RoS. У меня там Убики стоят сейчас.
Предположил что есть хоть какой-то микротик)
Maxim
Предположил что есть хоть какой-то микротик)
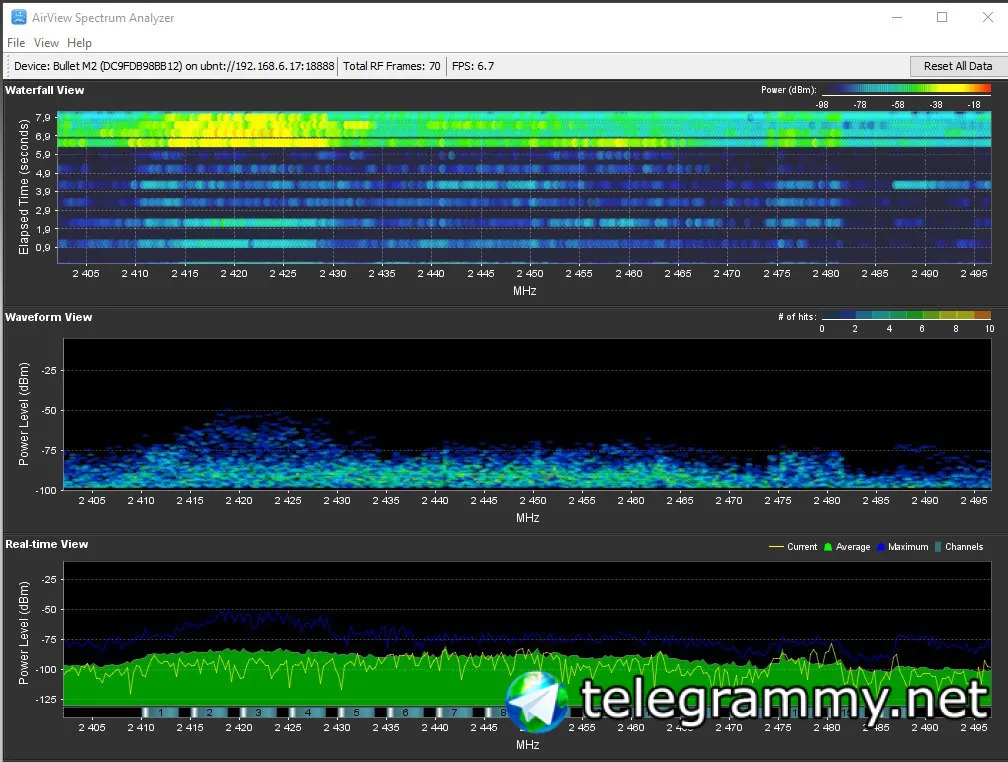
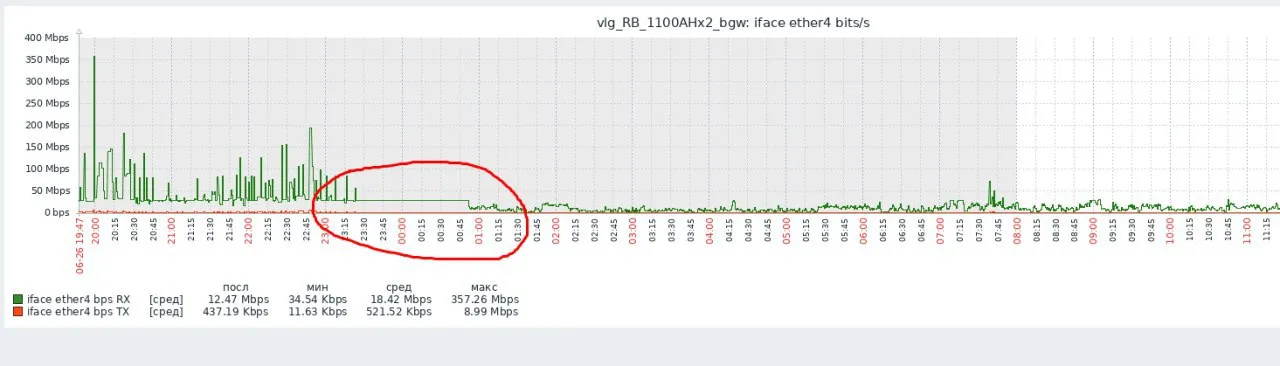
У убиков есть своя утилита, показывающая шумы и прочее. В эфире сравниетельно чисто. Но удалось получить 10-15Мбит/с... раньше было под 60 в пиках.
Cumberbatch
Всем привет. Коллеги, есть беспроводной мост Ubiquiti Bullet M2, на дистанцию в 200-300 метров. Скорости в 100Мбит/с вполне хватало. Работал 6 лет и начал выёживатся. Разбираться долго и дорого. Хочу поставить что-то на 5Ghz от MT т.к. больше разбираюсь в RoS, но мосты подобные не ставил. Что посоветуете взять под данную задачу? Disk5 или LHG? Быть может что-то ещё.
Вполне хватит
https://mikrotik.com/product/RBSXT5nDr2
Maxim
Вполне хватит
https://mikrotik.com/product/RBSXT5nDr2
У ближайшего дистриба нет на складе. Заказал MikroTik DISC Lite5 ac
Psix
В какой таблице делается failover ?
не понял о чём речь... У меня есть набор рекурсивных маршрутов, по которым определяется работоспособность канала и мангл для распределения пакетов к двум провайдерам. Таблиц нет вроде... Что-то Я запутался. Вот маршруты: https://pastebin.com/TgGtQu7S
 Evgeny
На 6.44.5 на нескольких hAP Lite перестали работать PPTP. Тупо не может установить соединение. Хотя входящие соединения на VPN-сервере вижу. На других железках (2011, 3011) все ОК.
Кто-то еще сталкивался?
Dmitry
Evgeny
Писали тут о подобном, полного лога не было
Могу попробовать снять debug log и повыкидывать лишнее если это поможет?
Dmitry
Имхо, все в очередной раз падает на mppe
Evgeny
Внезано у меня отвалились вообще все pptp соединения после перезагрузки VPN-роутера. На нем 6.43.16, все работало.
Evgeny
Причем по обоим провайдерам pptp не поднимается вообще. Что с девайсов на 6.43.16, что на 6.44.5
Cumberbatch
не понял о чём речь... У меня есть набор рекурсивных маршрутов, по которым определяется работоспособность канала и мангл для распределения пакетов к двум провайдерам. Таблиц нет вроде... Что-то Я запутался. Вот маршруты: https://pastebin.com/TgGtQu7S
Вы накрутили очень много лишнего. Если у вас только failover то зачем таблицы вообще создавать. Создали два рекурсивных маршрута до 0.0.0.0/0 с разными метриками. И все. Это что касается таблицы маршрутизации. Что касается mangle для клиентского трафика. Вообще не обрабатываете его mangle. Единственное что можно маркировать это входящий трафик input/forward (forward если есть dst nat) и все.
 Дмитрий Тютык
День добрый. Требуется для sntp клиента указать конкретный source address. Не могу придумать как это сделать.
Антон Курьянов
маршрут до сервера через нужный гейт
Cumberbatch
День добрый. Требуется для sntp клиента указать конкретный source address. Не могу придумать как это сделать.
/ip firewall nat
add action=src-nat chain=srcnat comment="Self Router access to snmp" out-interface=vlan.82 src-address=192.168.82.2 to-addresses=x.x.x.x
Cumberbatch
/ip firewall nat
add action=src-nat chain=srcnat comment="Self Router access to snmp" out-interface=vlan.82 src-address=192.168.82.2 to-addresses=x.x.x.x
Например так. Можно не по out-interface а по dst address фильтровать
Дмитрий Тютык
У меня gre поднят, дефолт роут туда смотрит. А сервер не знает где искать мой адрес тоннеля, он знает только внутреннюю сеть за микротом
Дмитрий Тютык
Evgeny
Он же для транзитного трафика
 Maxim Mochalov
Господа, интересует реализовывал ли кто-нибудь или хотябы знает как сделать?: поднятие маршрута до адреса из списка address-list с проверкой доступности оного? Пример есть список с 20 адресами нужно переключать маршрут в зависимости от падения выбранного на данный момент. в netwatch я так понимаю этого не сделать?
Evgeny
Имхо, все в очередной раз падает на mppe
А что именно с mppe? Куда покопать?
Я пока дозваниваюсь до офиса, с которого не поднимается VPN, буду пробовать там логировать или снифить
Cumberbatch
На 6.44.5 на нескольких hAP Lite перестали работать PPTP. Тупо не может установить соединение. Хотя входящие соединения на VPN-сервере вижу. На других железках (2011, 3011) все ОК.
Кто-то еще сталкивался?
Было вчера у одного коллеги. Логи норм. Норм но не полные. Да.
Cumberbatch
Господа, интересует реализовывал ли кто-нибудь или хотябы знает как сделать?: поднятие маршрута до адреса из списка address-list с проверкой доступности оного? Пример есть список с 20 адресами нужно переключать маршрут в зависимости от падения выбранного на данный момент. в netwatch я так понимаю этого не сделать?
Скриптом если только проверять пинг до нужного (используя src/interface нужный) и потом создавать таблицу с нужные дефолтовым шлюзом и mangle по dst туда направлять. В случае недоступности удалять. Логика такая
Maxim Mochalov
Evgeny
Сейчас по факту после 2х ребутов центрального роутера, который терминирует эти PPTP, все поднялось. Что было, не понятно.
Но вот 2 PPTP с hAP Lite так и не поднимаются ни в какую.
 Чиркин
Сегодня обновлял ccr1036 на 6.44.5 на нем 57 клиентов с разными версиями (6.43.16, 6.44.5, 6.45.1) и все прицепились обратно.
Геннадий
Понимаю, что скорее всего уже есть ответ...
Но что случилось с авторизацией на роутерах?
Геннадий
Порой по 5-6 раз надо заходить
Evgeny
По поводу проблемы с PPTP - в чейджлогах есть строчка conntrack - fixed GRE protocol packet connection-state matching (CVE-2014-8160)
М.б. оно как-то влияет?
Хотя в коннекшен трекере TCP и GRE коннекшены с проблемных девайсов выглядят нормально, трафик по ним считается
Cumberbatch
Понимаю, что скорее всего уже есть ответ...
Но что случилось с авторизацией на роутерах?
Они запилили Winbox 3.19. Но и с ним бывают глюки на 6.45.1
Геннадий
С ним глюки на 6.40
Геннадий
Вообще кошмарные
Petr
Коллеги, а ни у кого на 6.44.5 с snmp проблем нет? Обновил для тестов пару точек - Dude теперь их не цепляет по snmp (RouterOS Management нормально работает). Snmpwalk тоже не пускает. Snmp v3, с авторизацией.
Evgeny
На форуме MT тоже обсуждают фикс с GRE.
Yup, we have had the same problem spread across our network affecting EoIP PPTP tunnels. As above we have disabled the drop input invalid rule as a work around.
Попробовал на одном из проблемных подключений. Добавил перед правилом с дропом правило, разрешающее GRE трафик с адреса головного VPN-маршрутизатора. PPTP сразу взлетело
Evgeny
Возникает вопрос: как с такими изменениями корректно настраивать файерволл, потому что разрешать весь GRE трафик как бы не очень хочется.
 Roman
Возникает вопрос: как с такими изменениями корректно настраивать файерволл, потому что разрешать весь GRE трафик как бы не очень хочется.
Ограничить только доверенными IP адресами
 Serega 🧑🏻💻
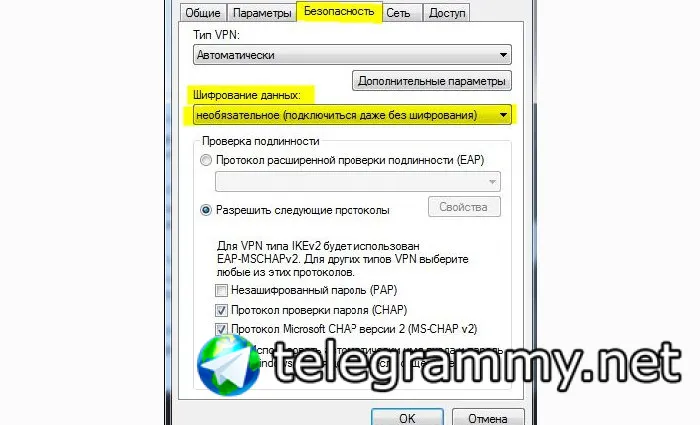
Доброе время суток! Подскажите пж нужно ли на mikrotik что то еще подставить для подклчюения к vpn c windows xp? Сейчас при подключении ошибка 800 с win 8.1 подключени успешно. Спасибо!
Evgeny
Ограничить только доверенными IP адресами
Ну это понятно. А как быть с коиентами с динамическими адресами?
Roman
Доброе время суток! Подскажите пж нужно ли на mikrotik что то еще подставить для подклчюения к vpn c windows xp? Сейчас при подключении ошибка 800 с win 8.1 подключени успешно. Спасибо!
Примерно так:
2. Если сетевое подключение активно, а windows 7 продолжает выдавать вам ошибку 800, то имеет смысл проверить настройки сетевой платы, т.к. они могли быть сбиты различными вредоносными программами.
Вновь перейдите во вкладку «Подключение по локальной сети» — «Свойства» (однократный щелчок правой кнопкой мыши по ярлыку подключения).
Здесь следует выбрать пункт «Протокол интернета версии 4» и установить автоматическое получение IP-адреса и адреса DNS – сервера.
5. Также ошибка 800 при подключении vpn может возникать вследствие неправильных настроек безопасности системы. Попробуйте отключить установленные на windows 7 антивирус, фаервол и другие программы – фильтры и проверить подключение к интернету в незащищенном режиме.
Если ошибку удалось устранить, следовательно причина сбоя кроется в данных программах безопасности: их следует обновить и открыть в настройках вашей системы TCP-порт 1723.
Roman
Ну это понятно. А как быть с коиентами с динамическими адресами?
наверно, как вариант, использовать порткноникг, чтобы микротик автоматически добавлял динамический адрес в разрешающие на некоторое время
Serega 🧑🏻💻
только установленна XP
Serega 🧑🏻💻
фаервол отключен в службах антивируса нет
Maxim
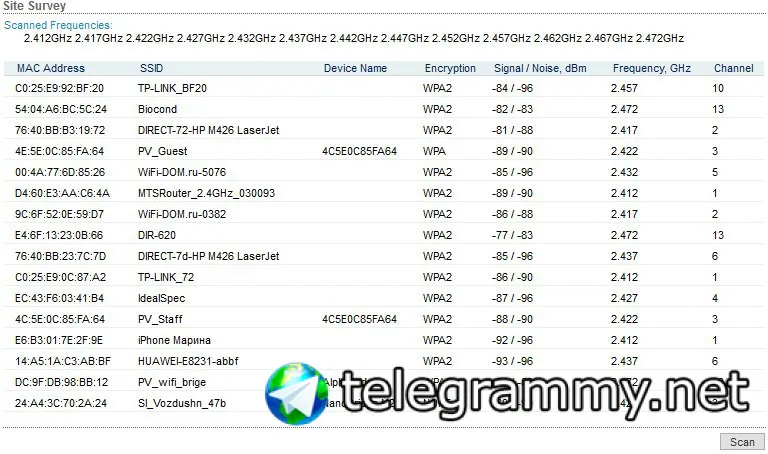
Мосты не приходилось делать, но все говорят что ubiquiti намного лучше Микротика.
А так посмотри помехи в эфире командой /interface wireless spectral-history wireless_interface_name
 Roman
Maxim
может микроволновка или вышка связи?
 Roman
 Nickolay
Подскажите пожалуйста, а можно ли избавиться от динамического VLAN ID 4095 на CRS112?
Maxim
может направленная антенна стоит на одном из домов и Вы находитесь как раз на пути направления сигнала
 Serega 🧑🏻💻
 Roman
Понял спс! Ну на микроте не нужно настраивать нечего доп под win xp. Если vpn L2TP
с L2TP не работал, не могу подсказать. На чистом pptp проблем не было
Cumberbatch
Roman
Cumberbatch
Maxim
тогда странно это все. Еще фантастический вариант, тестируют глушилку или что-то подобное
если это так, то им удаётся) я пока грешу на неведомые проблемы с точками, которые на улице почти 6 лет живут и просто устали, потому что всё остальное как мне кажется я проверил и перепроверил