Нужно ли где-то в брижде указывать "мастер порт"?
Что подразумевается под мастер портом?
 Cumberbatch

 Cumberbatch
К порту ether4 подключен свитч, к свитчу клиенты. Если ether4 единственный в бридже, то DHCP сервер который подцеплен к брижду работает. Но как только в этот же бридж добавляю 2 VLAN(которые висят на двух других портах), то DHCP перестает работать
DHCP server точно на бридже поднят? Адрес на бридже?
Александр
Создайте пустой бридж. На него vlan. Добавьте этот влан в в бридж с dhcp (получится в этом бридже два порта eth4 и новый vlan). Проверьте будет ли работать.
А как я его его проверю, у меня DHCP клиенты висят на ether4 порту, который если единственный в брижде то работает, перестает работать после того как добавляю в этот же бридж
Cumberbatch
Александр
Создайте пустой бридж. На него vlan. Добавьте этот влан в в бридж с dhcp (получится в этом бридже два порта eth4 и новый vlan). Проверьте будет ли работать.
Не совсем понял. т.е создаю новый бридж, вешаю на него VLAN("преобразовываю в транковый"), в этот бридж добавляю ether4 и повешенный ранее на этот бридж VLAN. и создаю DHCP для этого бриджа?
Александр
Да, кстати. Проблема с DHCP получается когда я в бридж с ether4 вешаю 2 VLAN вместе
Александр
если по одному, то вроде как работает
Cumberbatch
Александр
Путаница. Давайте на пастбин
/int expt
/ip expt
Там много интерфейсов, думаю сложно понять будет. Сделаю конечно. Сейчас на словах попытаюсь обрисовать что делаю:
1. Создаю пустой Бридж
2. добавляю в него интерфейс ether4(на котором ранее работал DHCP),
3. Меняю интерфейс ether4 в DHCP, на созданный бридж, проверяю работу DHCP, сделав renew IP на одной из машин. - работает
4. Создаю два интерфейса VLAN с одинаковым ID, и подвязываю их на различные интерфейсы(sfp1 и sfp2)
5. Добавляю в бридж VLAN созданный для sfp1... проверяю - DHCP работает
6. Добавляю в бридж VLAN созданный для sfp2... проверяю - DHCP не работает.
Cumberbatch
Sfp1 / 2 не в бриджах?
На концах у них что?
 Nickolay
Там много интерфейсов, думаю сложно понять будет. Сделаю конечно. Сейчас на словах попытаюсь обрисовать что делаю:
1. Создаю пустой Бридж
2. добавляю в него интерфейс ether4(на котором ранее работал DHCP),
3. Меняю интерфейс ether4 в DHCP, на созданный бридж, проверяю работу DHCP, сделав renew IP на одной из машин. - работает
4. Создаю два интерфейса VLAN с одинаковым ID, и подвязываю их на различные интерфейсы(sfp1 и sfp2)
5. Добавляю в бридж VLAN созданный для sfp1... проверяю - DHCP работает
6. Добавляю в бридж VLAN созданный для sfp2... проверяю - DHCP не работает.
А что включено в sfp1,2 управляемый коммутатор? А в логах что при этом?
Александр
В логах ничего при этом в SFP включены обычные свитчи
Александр
А что включено в sfp1,2 управляемый коммутатор? А в логах что при этом?
 Александр
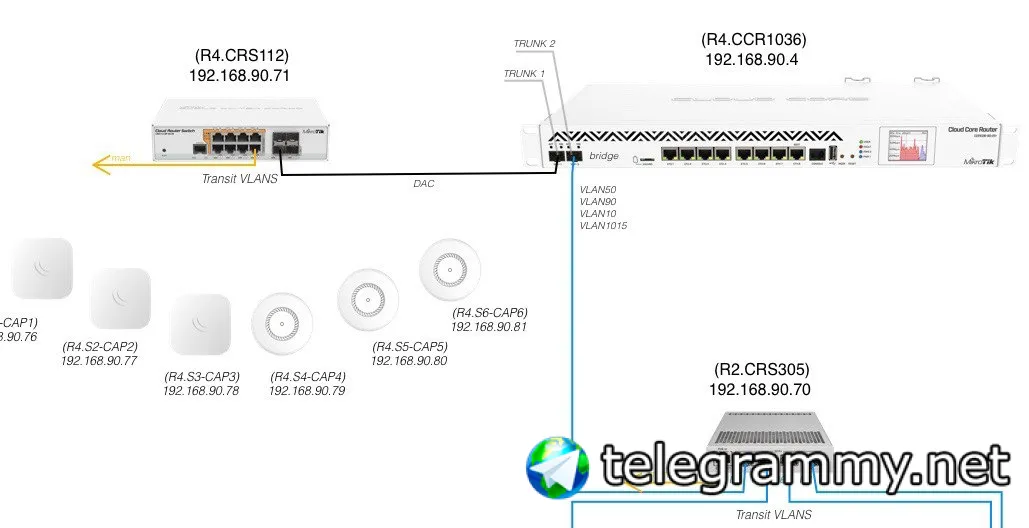
Тут еще по схеме будет вопрос
Nickolay
Ох, я уж было подумал, что неуправляемые коммутаторы.
Cumberbatch
Александр
Чудес не бывает. Где то петелька значит. Смотрите логи внимательно. Попробуйте rstp/stp отключить на вашем бридже. С другой стороне eth4 что?
Хорошо, сейчас от интерфейсов отключу свитчи
Александр
 Александр
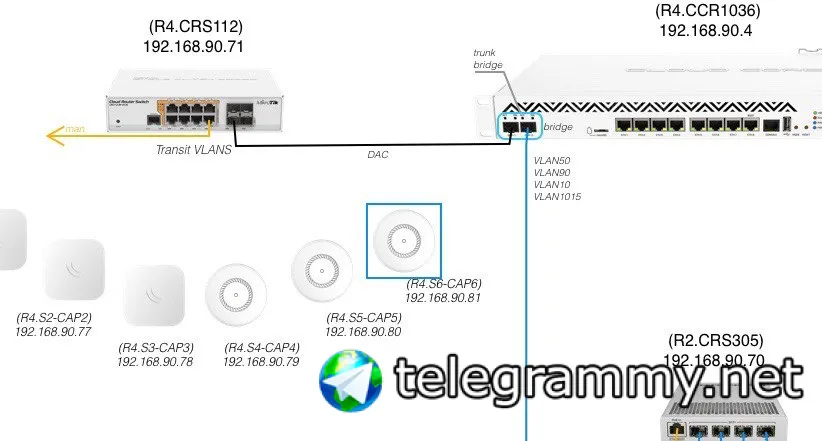
Словами: создавать отдельные vlan интерфейсы на каждый порт(с одинаковым id), или же объединить порты в бридж, и создать vlan на бридж
Nickolay
Александр
нахождегие свитча R4.CRS112 объясняется нехваткой одного порта на свитче R2.CRS305
Александр
Я бы создал на бридже.
логично... но я делал по манулу, и не монимаю, почему там содавали vlan на каждый интерфейс
Александр
https://lanmarket.ua/stats/bazovye-osnovy-nastroyki-vlan-v-routeros-na-oborudovanii-mikrotik-vlan-dlya-chaynikov-segmentatsiya
Nickolay
Лучше по вики микротика, там отличные картинки.
Александр
Задача, по скринам же понятна? создать и добросить 4 vlan-а до wi-fi точек доступа
 Дмитрий Тютык
А ещё по EVE небольшой вопрос. Если я попробую импортировать конфиг реальной железки, адекватно воспримет и поднимет такую же?
 Алексей
должно да, следите за именованием интерфейсов
Cumberbatch
логично... но я делал по манулу, и не монимаю, почему там содавали vlan на каждый интерфейс
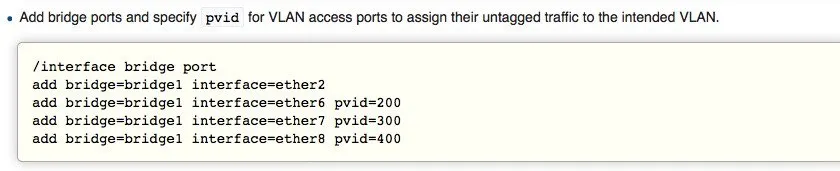
Это старый вариант. Сейчас есть удобный влан фильтринг. Лучше через него.
А вот если qinq то по старой схеме.
Александр
Это старый вариант. Сейчас есть удобный влан фильтринг. Лучше через него.
А вот если qinq то по старой схеме.
Спасибо.. А в общих чертах где по vlan filtring почитать, по-мимо вики?
Алексей
Спасибо.. А в общих чертах где по vlan filtring почитать, по-мимо вики?
там с примерами довольно удобно
Александр
Александр
выключил физически оба sfp, добавляю vlan которые созданы для них в брижд, и DHCP не работает. То есть, в бридже, у меня 2 выключеных(наклонным шрифтом) vlan(для sfp1 и sfp2) и ether4, при этом устройства, подключенные к ether4 не получают адрес по DHCP.
Nickolay
Тем не менее чудеса какие то
По факту все порты в бридж, расписываешь где какие тегированные-не тегированные порты, потом навешиваешь на бридж программные интерфейсы вланов и уже с ними работаешь.
Александр
Но как только я выбрасываю из бриджа один из VLAN(любой), то DHCP начинает работать
Александр
Что означает role порта в бридже? Обязательно ли чтобы один из портов был "root"?
 Dmitry
Задача, по скринам же понятна? создать и добросить 4 vlan-а до wi-fi точек доступа
Задача совсем непонятна, зачем точкам тэгированный трафик, как будет реализовано управление ими и прочее
Александр
1 VLAN на управление, другой для гостей, третий для офиса
Александр
четвертый резервный
Александр
т.е на точках будут подняты несколько wi-fi Ssid и в зависимости в какой ssid клиент подключается попадает в тот или иной vlan
Dmitry
То есть vlan50 - это управление?
Александр
vlan90, она же 90 подсеть, через vlan будет управление только точками. Остальное оборудование подсоединено к 90 сети отдельными проводами, собственно ради этой цели 90 сеть и заходит в роутер
Александр
 Cumberbatch
 Moneron 🇷🇺
Это старый вариант. Сейчас есть удобный влан фильтринг. Лучше через него.
А вот если qinq то по старой схеме.
Вообще новые бриджи и qinq прекрасно умеют, и tag stacking. Я бы дал ссылку на вики, но она, похоже, сейчас не работает
Cumberbatch
Moneron 🇷🇺
Спасибо.. А в общих чертах где по vlan filtring почитать, по-мимо вики?
А зачем что-то помимо вики? Там просто, понятно, с картинками и конфигами
Moneron 🇷🇺
Cumberbatch
Не нужно постить. Просто проголосуйте
Moneron 🇷🇺
Понятно. Значит, не я один такой. Спасибо проголосовавшим.
 Владимир
Понятно. Значит, не я один такой. Спасибо проголосовавшим.
Сегодня пол рунэта рухнуло(((( ну по крайней мере у меня по всей стране точки либо отваливались, либо их лихорадило жутко. Телефония порушилась тоже... Магистрали между городами
Moneron 🇷🇺
Vladimir , все вакансии только по согласованию с админами.
Павел
Dr.
с форумом микротика тоже шляпа: "SQL ERROR"
 Yuriy
да даже банальный апдейт прошивки
Ну т.е бекапы, хоть каждый день, хоть каждый час, в кластере отменили, да? ))
Yuriy
Я прекрасно понимаю, чем кластер ОС отличается от кластера виртуализации FT или HA. Да, chr - "ненастоящий" linux, и кластер средствами ОС не умеет. Но оно ей и не надо. Ибо в реальных задачах, где требуется отказоустойчивость, применяют именно HA/FT. А уж про пропускную способность chr в виртуальых средах и говорить не буду - всё уже сказал, первая статья в выдаче гугла по запросу chr vmxnet3.
Anonymous
камрады, напомните: роутерос умеет в ovpn только в tcp, верно?
 Evgeny
Верно
Anonymous
грустно.
Evgeny
Так оно умеет много чего еще
Anonymous
ладно, второй вопрос (дурной): что-нибудь слышно про поддержку wireguard?
Cumberbatch
ладно, второй вопрос (дурной): что-нибудь слышно про поддержку wireguard?
Ros7 может быть :)
Anonymous
жесть. чот долго. :(
Anonymous
и третий (бзсхднст): какой наиболее легковесный по ресурсам вариант шифрованного туннелирования между роутерос и линукс/бздёй?
Cumberbatch
и третий (бзсхднст): какой наиболее легковесный по ресурсам вариант шифрованного туннелирования между роутерос и линукс/бздёй?
С поддержкой hw ipip+Ipsec
750gr3,hex s, ccr и ещё ряд моделей могут
Dmitry
и третий (бзсхднст): какой наиболее легковесный по ресурсам вариант шифрованного туннелирования между роутерос и линукс/бздёй?
L2tp/gre/ipip+ipsec с 'легкими' протоколами шифрования
 Innokentiy
Ну т.е бекапы, хоть каждый день, хоть каждый час, в кластере отменили, да? ))
не пойму, троллите вы или нет
 Сергей
ладно, второй вопрос (дурной): что-нибудь слышно про поддержку wireguard?
https://forum.mikrotik.com/viewtopic.php?t=134093
Yuriy
не пойму, троллите вы или нет
То же самое думаю про вас. Опишите сценарий отказа, который не покрывается кластером виртуализации HA или FT с ежечасным разностным бекапом + полным раз в сутки.
Моё видение - отказ оборудования "толерируется" кластером. Отказ гостевой ОС/ошибка конфигурирования/ошибка обновления - восстановлением из бекапа.
Если же вам нужно решение, когда первый из двух узлов кластера передал рабочую нагрузку на второй, обновился, затем без прерывания сервисов принял текущую рабочую нагрузку, а затем обновился второй узел кластера - то да, ТАКОГО chr в кластере HA/FT не может.
Denis Jeniver
доброго всем
Denis Jeniver
кто squidblacklist импортирует на дропы?
Denis Jeniver
у меня 952й чтото глубоко задумался при импорте, даж на винбокс не реагирует
Moneron 🇷🇺
Там список адресов в фаерволе, судя по всему?
Denis Jeniver
ну да add list ов на 3 метра
Moneron 🇷🇺
Ему может банально не хватать памяти для записи конфига.
Denis Jeniver
хмм
Denis Jeniver
30к адресов в листы не может засунуть?